#1
Инструменты для захвата, инспекции и анализа сетевого трафика в реальном времени или из файлов захвата.
Рекомендация Kitploit
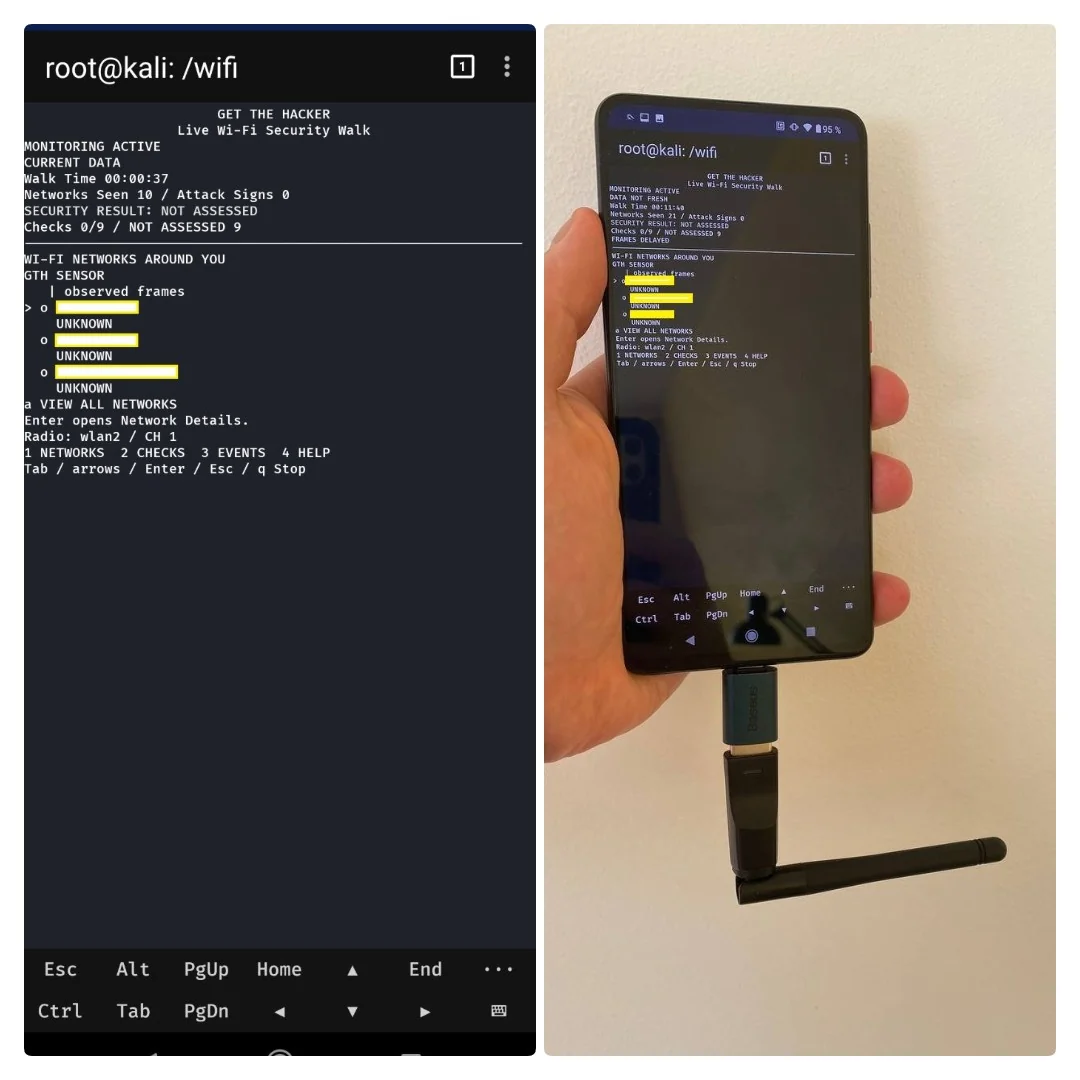
 buybitart/get-the-hacker
Тихо выявляйте угрозы WiFi. Ловите хакеров.
 thehackingsage/hackdroid
Кураторский каталог из 364 APK-файлов для пентестинга и безопасности Android, организованный по категориям и охватывающий инструменты криминалистики,…
 frostbits-security/mitm-cheatsheet
Шпаргалка, каталогизирующая атаки типа «человек посередине» на уровнях L2–L4 и в беспроводных сетях, с инструментами атак, методами обнаружения и…
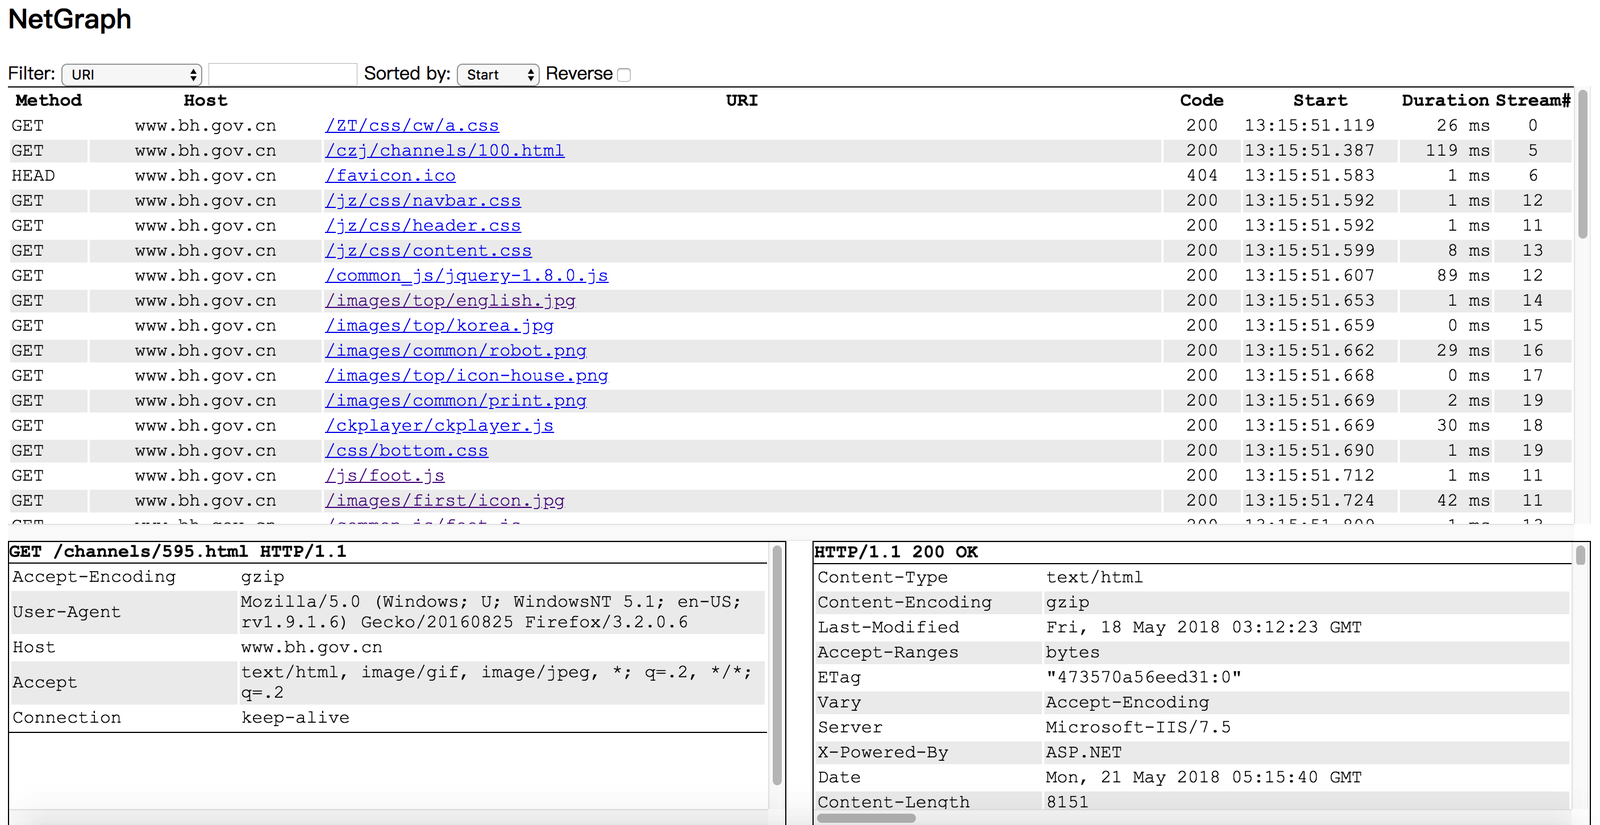 ga0/netgraph
Кроссплатформенный HTTP-сниффер с веб-интерфейсом
 maureille/agentic-pcap
Эталонный код и интерактивные результаты для автономного обнаружения сетевых атак агентами LLM, использующими инструменты при исследовании…
 jawadasghar471600-dot/wi-fi-fortress-auditor
Руководство по аудиту безопасности Wi-Fi и тестированию паролей WPA2 2026: освоение режима монитора
 ooni/probe-cli
Движок измерений на Go и CLI для обнаружения интернет-цензуры и сетевого вмешательства, запуска сетевых тестов OONI и отправки результатов в открытую…
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI
 amirsafiallah/dhcpflood
Инструмент на C++ с использованием libtins для создания и широковещательной рассылки DHCP-запросов со случайными MAC-адресами в пределах пула…

 yashubitra/mobile-intrusion-detection-system
Неконтролируемый глубокий автоэнкодер, который выявляет аномальный мобильный трафик: более 25 000 потоков HTTP/HTTPS, перехваченных с реального…
 3radiance/mitm-proxy-ja3-ja4
Настраиваемый HTTP MITM-прокси на Rust с подменой отпечатков TLS, HTTP/2 и TCP.
 corelight/emudhra-weak-keys
Пакет Zeek, который обнаруживает использование скомпрометированных промежуточных сертификатов eMudhra в TLS 1.2 и ниже.
 corelight/php2shell-detect
Обнаружения Zeek и Suricata для «php2shell» CVE-2026-109618 и CVE-2026-109619
 minglink/dsh-infinite-gen-5
Инструмент обратной разработки DeepSeek v4.1 flash (бесконечное поколение 5) Поставьте Star в избранное ⭐Приглашаем всех присылать улучшения…
 gvcoder09/nodpi4android
Android-приложение прокси, обходящее цензуру Deep Packet Inspection путём фрагментации пакетов TLS ClientHello и перезаписи версии TLS для…
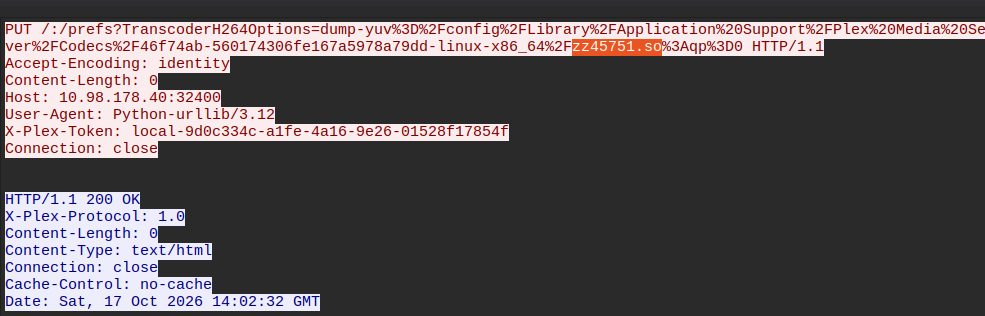 boredhackerblog/plex2shell_pcap
Артефакты захвата пакетов эксплуатации plex2shell против Plex, включая лабораторный трафик и трафик из реальных атак, для создания и проверки…
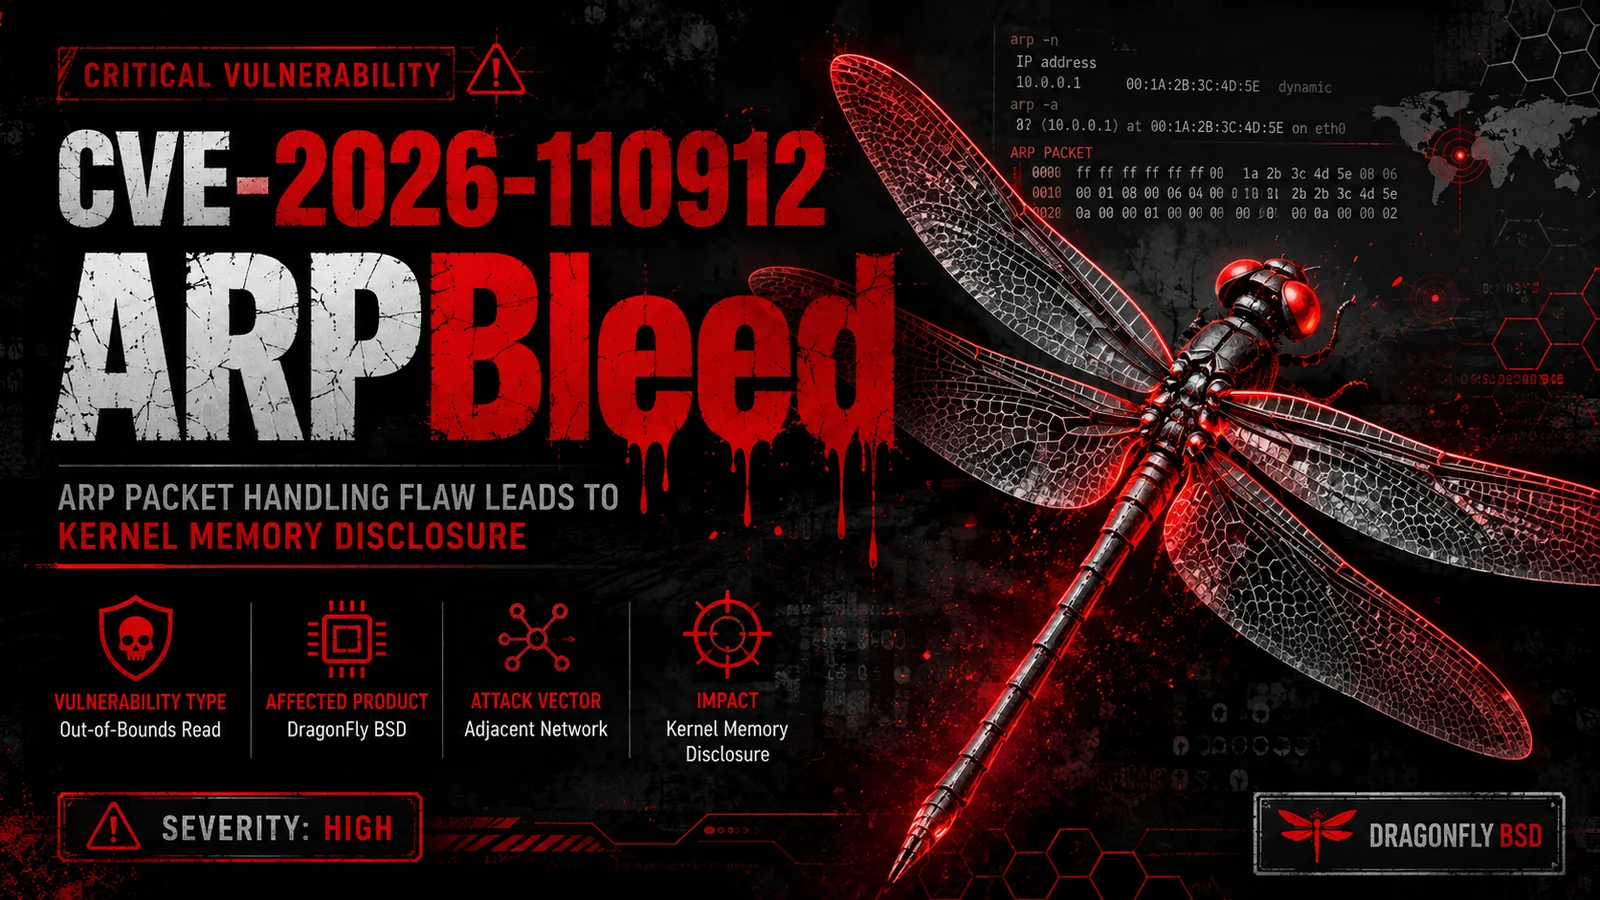 0xblackash/cve-2026-110912
Python/scapy proof-of-concept для CVE-2026-110912 (ARPBleed) — чтение за пределами границ ar_hln/ar_pln в ARP в DragonFly BSD, приводящее к утечке…
 gmh5225/mcp-god-mode
Вы когда-нибудь хотели, чтобы он делал всё? 148 МОЩНЫХ инструментов Infosec/Admin на одном MCP-сервере.