

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
clrinject — Внедряет сборку C# EXE или DLL в каждую среду выполнения CLR и AppDomain другого процесса. | Kitploit
Инструменты/GitHubGitHub/jonatan1024/clrinject
Повышение привилегийЭксплуатацияЛатеральное перемещениеПост-эксплуатацияТестирование на ПроникновениеRed Teaming
GitHubjonatan1024/clrinject

clrinject

Внедряет сборку C# EXE или DLL в каждую среду выполнения CLR и AppDomain другого процесса.

Репозиторий
23757447 лет назадПроверено Kitploit
Поделиться

clrinject

Внедряет сборку C# EXE или DLL в любую среду выполнения CLR и домен приложения другого процесса. Внедренная сборка затем может получить доступ к статическим экземплярам классов процесса-жертвы и, таким образом, влиять на его внутреннее состояние.

Использование

clrinject-cli.exe -p <processId/processName> -a <assemblyFile>

Открывает процесс с идентификатором <processId> или именем <processName>, внедряет <assemblyFile> EXE и выполняет метод Main.

Дополнительные параметры

  • -e Перечисляет все загруженные среды выполнения CLR и созданные домены приложений.
  • -d <#> Внедрить только в <#>-й домен приложения. Если номер не указан или равен нулю, сборка внедряется в каждый домен приложения.
  • -i <namespace>.<className> Создает экземпляр класса <className> из пространства имен <namespace>.

Примеры

Примеры использования

  • clrinject-cli.exe -p victim.exe -e (Перечислить среды выполнения и домены приложений из victim.exe)
  • clrinject-cli.exe -p 1234 -a "C:\Path\To\invader.exe" -d 2 (Внедрить invader.exe во второй домен приложения процесса с id 1234)
  • clrinject-cli.exe -p victim.exe -a "C:\Path\To\invader.dll" -i "Invader.Invader" (Создать экземпляр Invader внутри каждого домена приложения в victim.exe)
  • clrinject-cli64.exe -p victim64.exe -a "C:\Path\To\invader64.exe" (Внедрить x64 сборку в x64 процесс)

Пример внедряемой сборки

Следующий код может быть скомпилирован как исполняемый файл C#, а затем внедрен в процесс PowerShell. Этот код обращается к статическим экземплярам внутренних классов PowerShell, чтобы изменить цвет текста консоли на зеленый.

using System;
using System.Reflection;

using Microsoft.PowerShell;
using System.Management.Automation.Host;

namespace Invader
{
    class Invader
    {
        static void Main(string[] args)
        {
            try
            {
                var powerShellAssembly = typeof(ConsoleShell).Assembly;
                var consoleHostType = powerShellAssembly.GetType("Microsoft.PowerShell.ConsoleHost");
                var consoleHost = consoleHostType.GetProperty("SingletonInstance", BindingFlags.Static | BindingFlags.NonPublic).GetValue(null);

                var ui = (PSHostUserInterface)consoleHostType.GetProperty("UI").GetValue(consoleHost);
                ui.RawUI.ForegroundColor = ConsoleColor.Green;
            }
            catch (Exception e)
            {
                Console.WriteLine(e.ToString());
            }
        }
    }
}

Команда внедрения:

clrinject-cli64.exe -p powershell.exe -a "C:\Path\To\invader64.exe"

Результат:
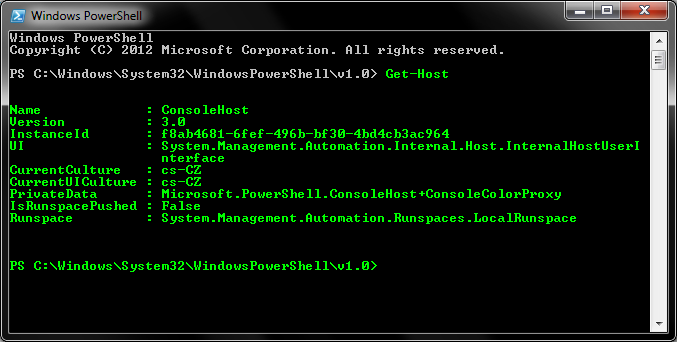
Result

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






