
 #1
Инструменты для использования уязвимостей для получения несанкционированного доступа к системам или данным.
Рекомендация Kitploit

 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
rapid7/metasploit-frameworkФреймворк для эксплуатации с открытым исходным кодом, включающий модульные полезные нагрузки, кодировщик и вспомогательную систему для тестирования…
 elttam/publications
Исследовательский хаб offensive security, агрегирующий оригинальные бюллетени об уязвимостях, PoC-эксплойты для CVE, доклады с конференций и…
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 jm33-m0/emp3r0r
Linux post-exploitation C2 framework with gossip mesh networking, memory-only operations, modular payloads, and OPSEC-focused transport for red team…
 freelabz/secator
secator - швейцарский нож пентестера
 mrwadams/stride-gpt
Инструмент моделирования угроз на основе ИИ, использующий модели GPT от OpenAI для генерации моделей угроз для заданного приложения на основе…
 jenderal92/poc-autosync
🧠 Автоматически собирает и обновляет публичные эксплойты Proof-of-Concept (PoC) с poc-in-github.motikan2010.net
 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 v12-security/pocs
Дропни PoC, как будто он горячий
 hacktricks-wiki/hacktricks
Добро пожаловать на страницу, где вы найдёте каждый трюк/технику/что угодно, чему я научился в CTF, реальных приложениях, а также читая исследования…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 horkimhab/poc-cve-collection
🧪 Собирает CVE PoC и архивирует их в Internet Archive, когда они недоступны на GitHub.
 al4n4n/cve-2026-25253-research
Эксплойт proof-of-concept для CVE-2026-25253, демонстрирующий RCE в один клик на OpenClaw через Cross-Site WebSocket Hijacking. Включает сервер…
 pennyw0rth/netexec
Фреймворк для постэксплуатации, предназначенный для автоматизированного тестирования сетевой аутентификации, сбора учетных данных и латерального…
 ascit31/dark-moon
Автономный ИИ-движок для пентеста — непрерывная наступательная безопасность в вебе, облаке, AD и Kubernetes. Агентные рассуждения + реальное…
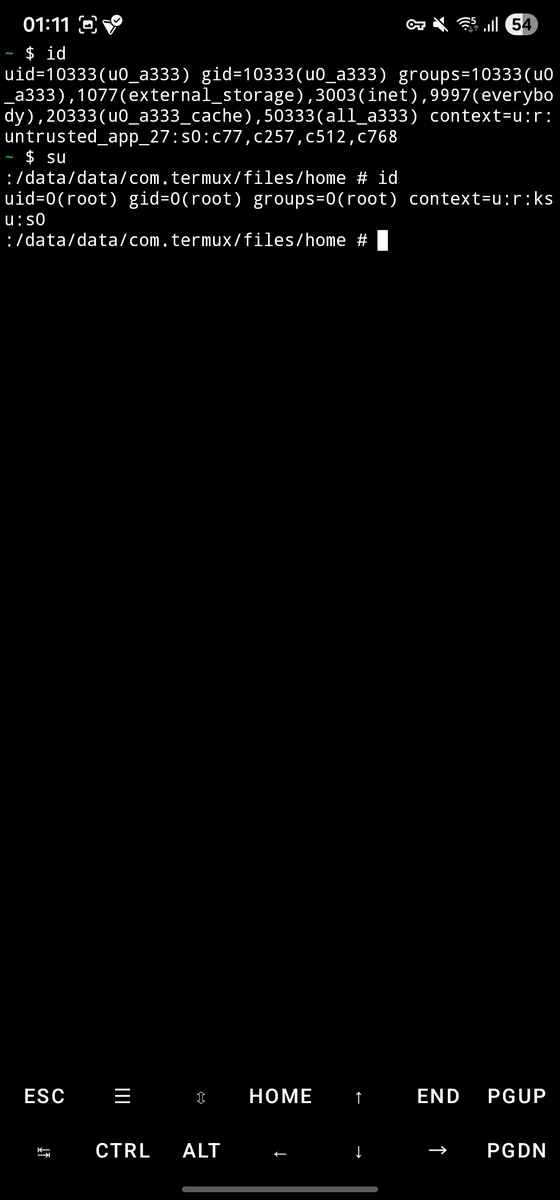 sarabpal-dev/ionstack-s22u
CVE-2026-43499 full exploit chain for Samsung Galaxy S22 Ultra (Android 5.10 kernel)
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…







