
 #1
Plataformas integradas para desenvolver, executar e gerenciar testes de penetração.
Recomendado pelo Kitploit
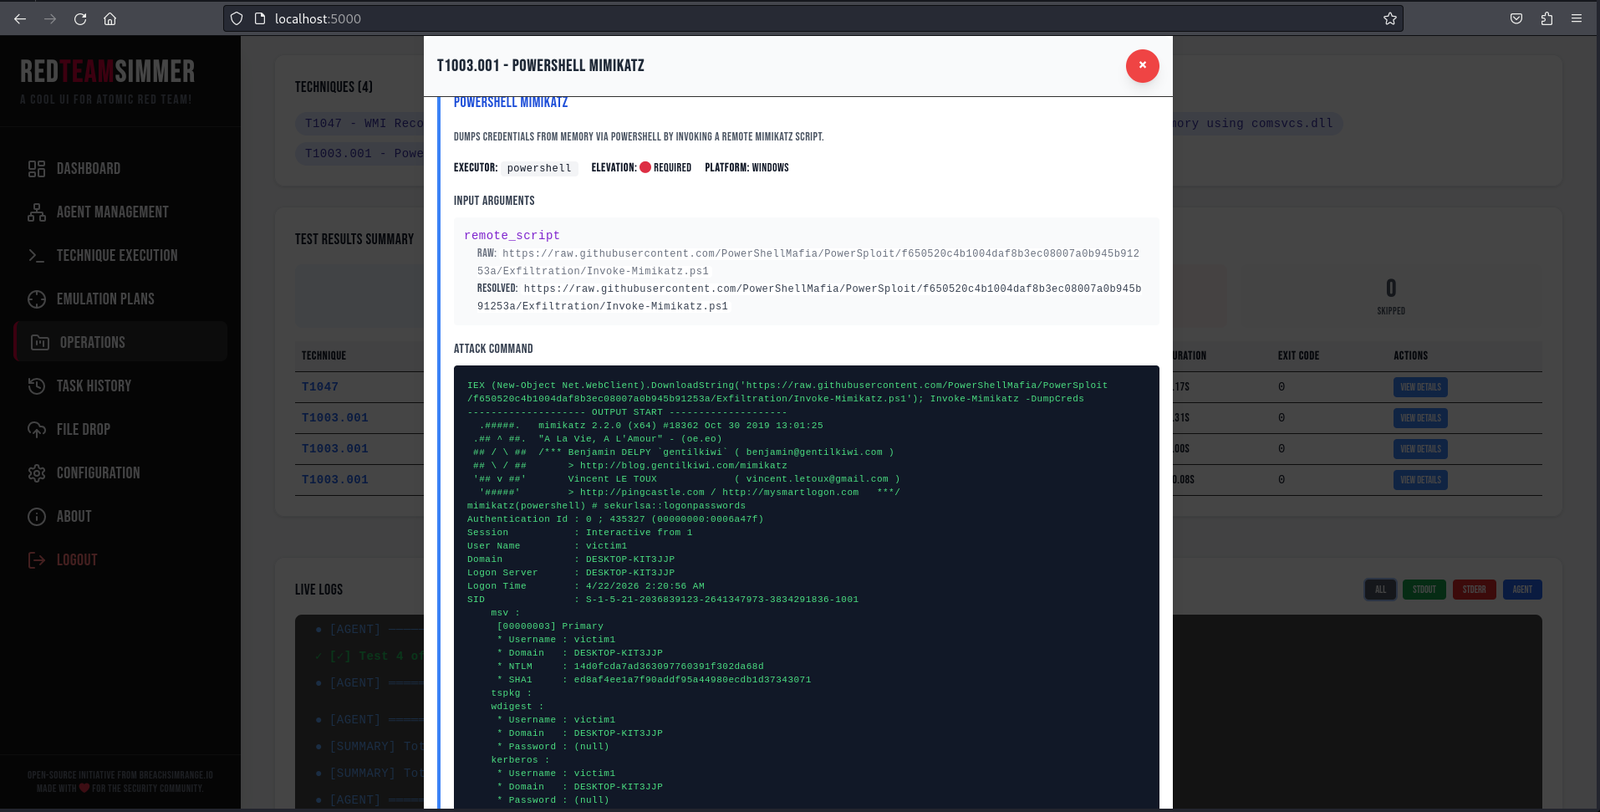
 breachsimrange/redteamsimmer
Plataforma de emulação de adversários baseada na web que orquestra testes do Atomic Red Team em endpoints Windows por meio de agentes Go, com…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 mrhenrike/embedxpl-forge
Framework de Avaliação de Segurança de Dispositivos Embarcados — 700 módulos, 350 CVEs, 55 fornecedores, Motor de Grupos APT. Abrange roteadores,…
 absllk/hexestra
IDE de teste de penetração nativo de IA onde operadores e um agente de IA compartilham navegador, terminais, captura de tráfego, shells, grafo de…
 top-celestial-company-ltd/dros-vep-lite
Benchmark de Segurança de Runtime de Agentes de IA de código aberto e 100% reproduzível e Ambiente Sandbox (Protocolo Draft RFC-010).
 broskigx/oihk-pentesting
Motor autônomo de testes de penetração com IA multiagente: um sandbox de ferramentas governado, um gate imutável de evidências e validação, e um…
 mandiant/gopacket
Um port completo em Go do Impacket - 63 ferramentas CLI e 24 bibliotecas para ataques a protocolos Windows e Active Directory, compilado em um único…
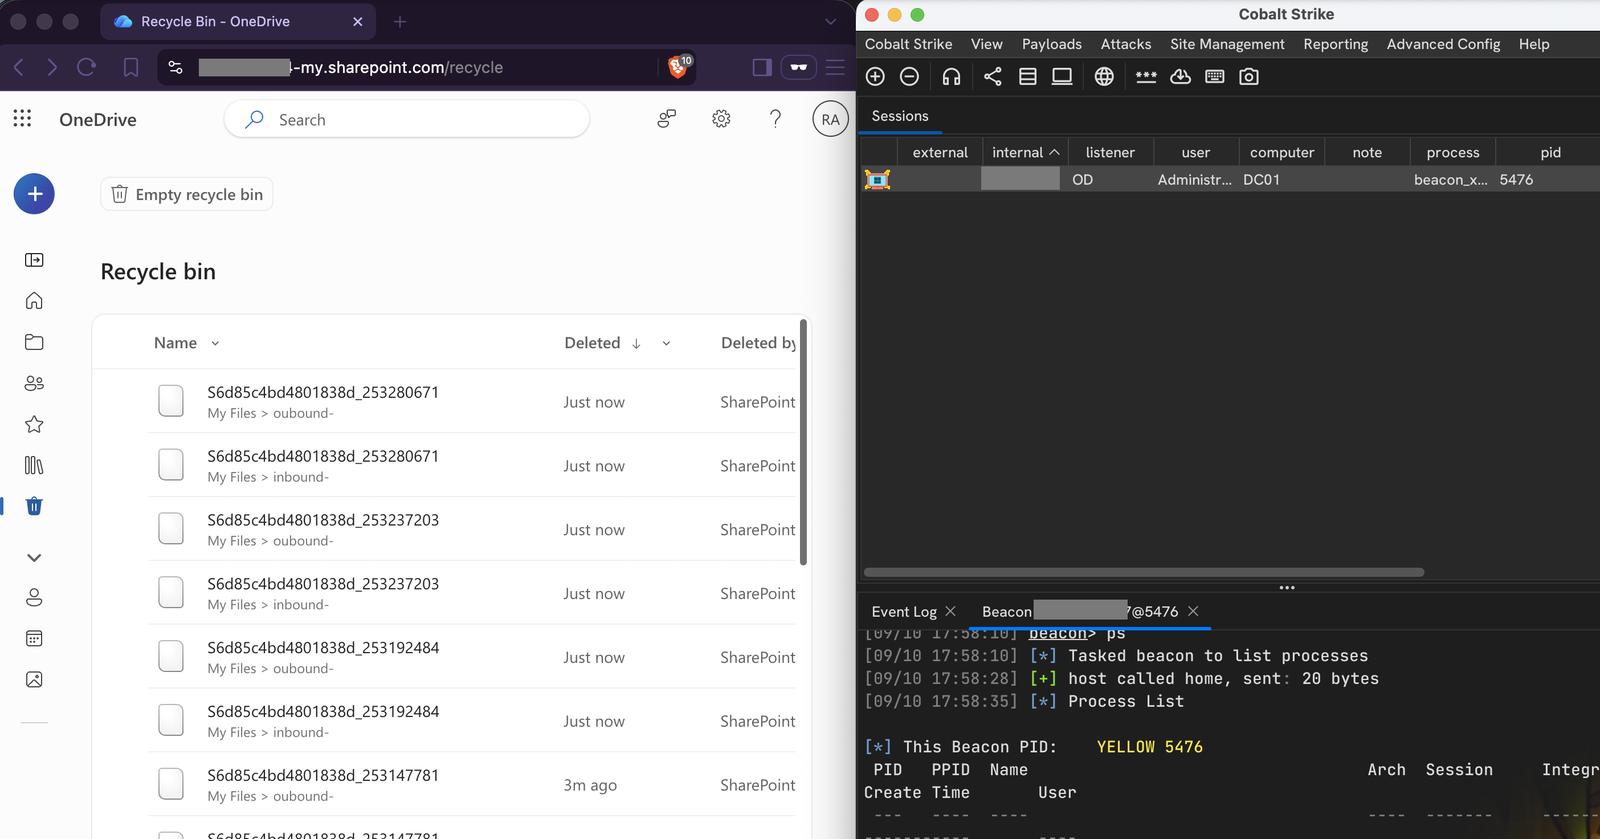 nmht3t/onedrive-udc2
OneDrive como transporte C2 encoberto para Cobalt Strike
 davidcarliez/mythic_telegram_profile
Perfil C2 do Mythic que faz túnel do tráfego dos agentes Athena e Apollo através de mensagens bot-a-bot do Telegram, encaminhando payloads…
 whispergate/msteams
Perfil C2 Mythic que faz túnel do tráfego do agente através de canais do Microsoft Teams usando a API do Microsoft Graph, com criptografia AES256,…
 shinthink/blitzstrike
Servidor MCP que empacota uma metodologia de teste de penetração em três camadas: reconhecimento da superfície de ataque, análise estática de…
 mafifrizi/ares
Plataforma autônoma de engajamento de red-team com orquestração de módulos MITRE ATT&CK, resolução de caminhos de ataque via DAG, controles de OPSEC,…
 bugbasesecurity/pentest-copilot
Agente de teste de penetração orientado por IA que se conecta a uma máquina Kali, executa ferramentas de segurança de forma autónoma, analisa…
 kamalx06/tornadorevc2
Framework modular de pós-exploração que gerencia sessões de reverse-shell sobre TCP/TLS/mTLS com plugins para enumeração, execução em memória,…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 aipentest/cyberstrikeai
O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada…
 n0qword/mythic_ornn
Gerador orientado por LLM para Agentes Mythic, Payload-Type e Perfis C2.
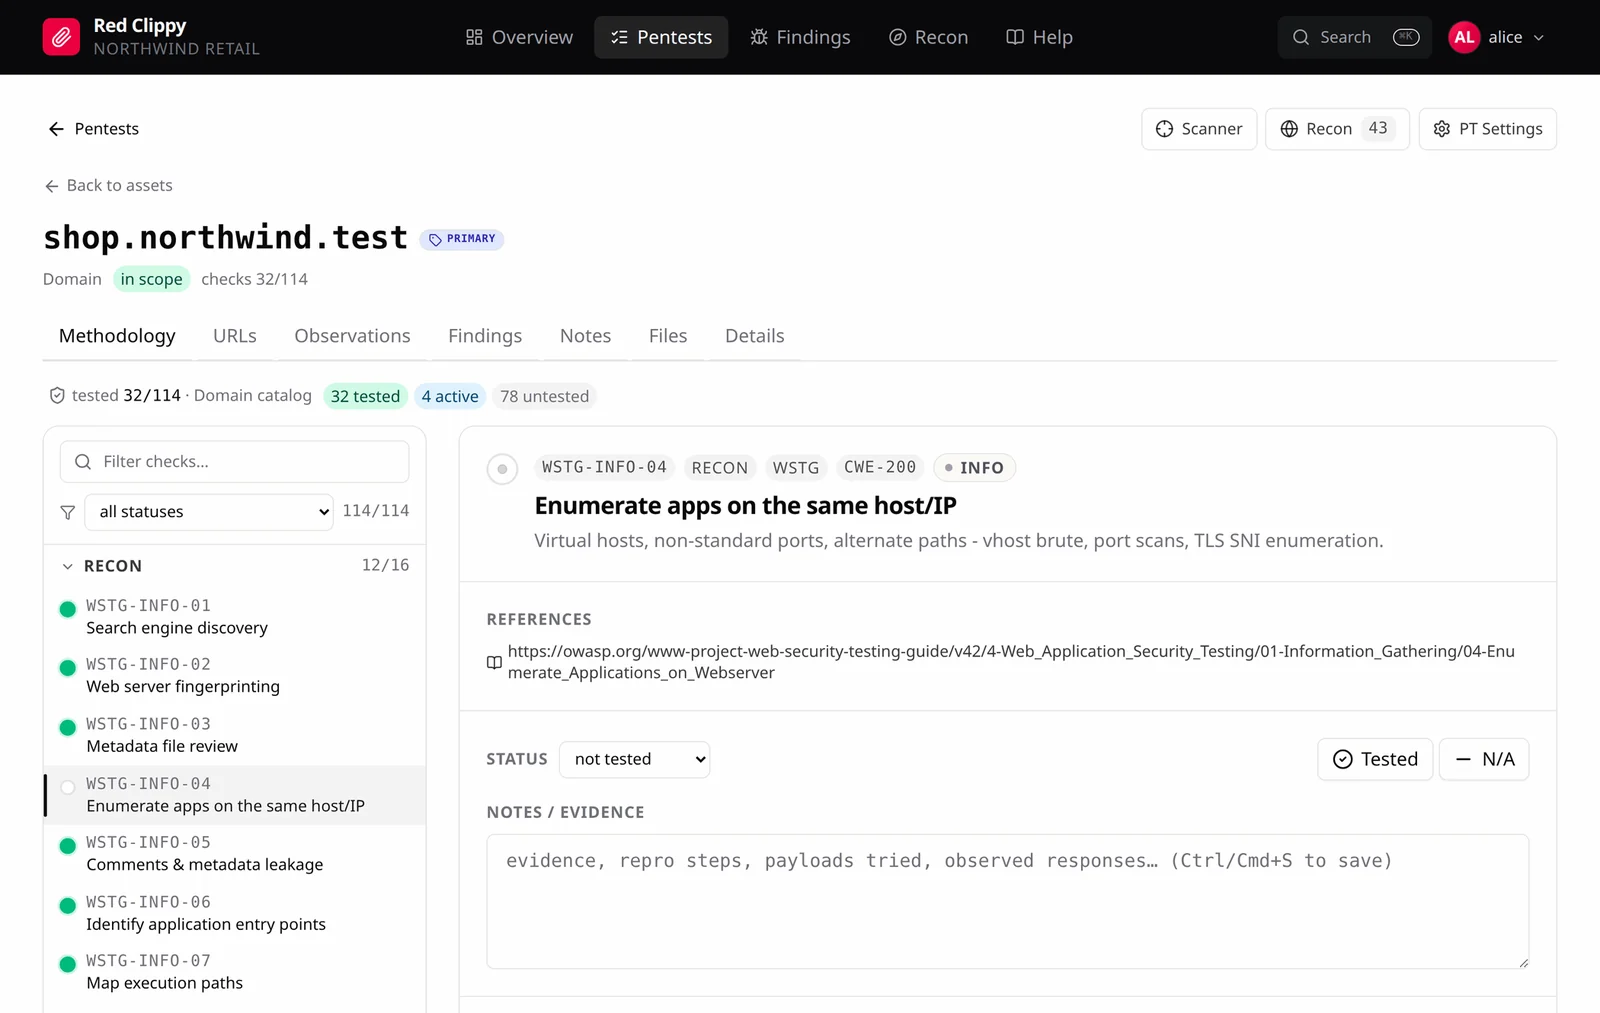 cspf-founder/red-clippy
open-source pentest management construído para ser operado por um agente de IA








