 cspf-founder/red-clippy
open-source pentest management construído para ser operado por um agente de IA

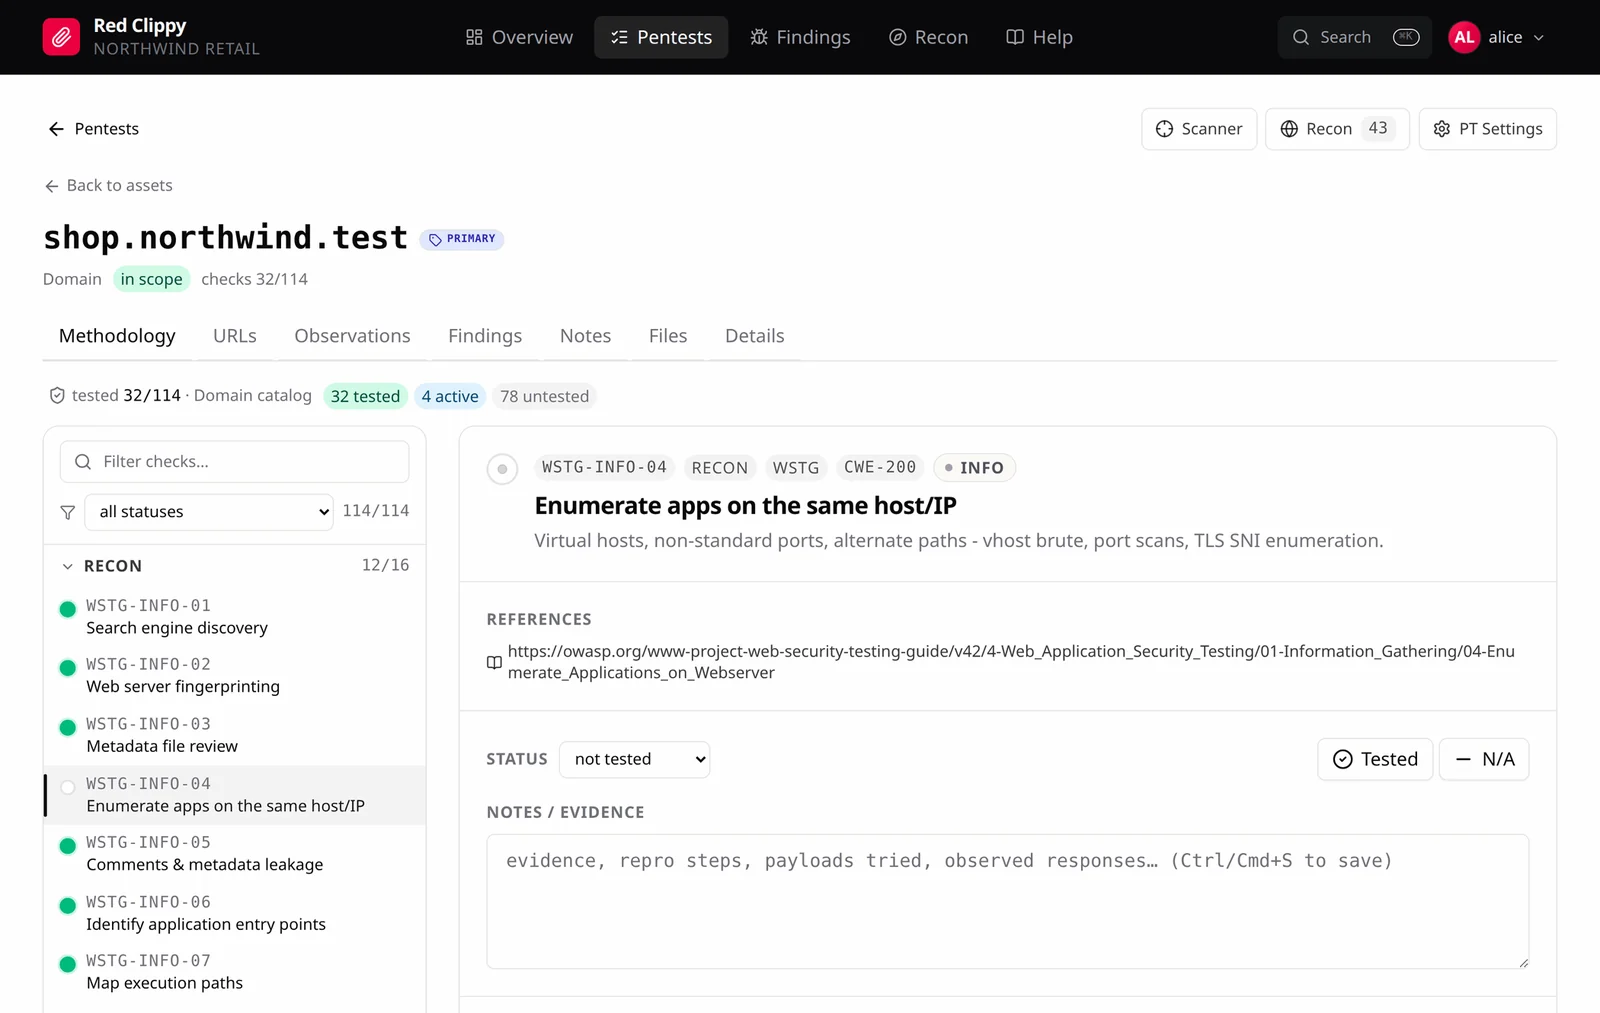
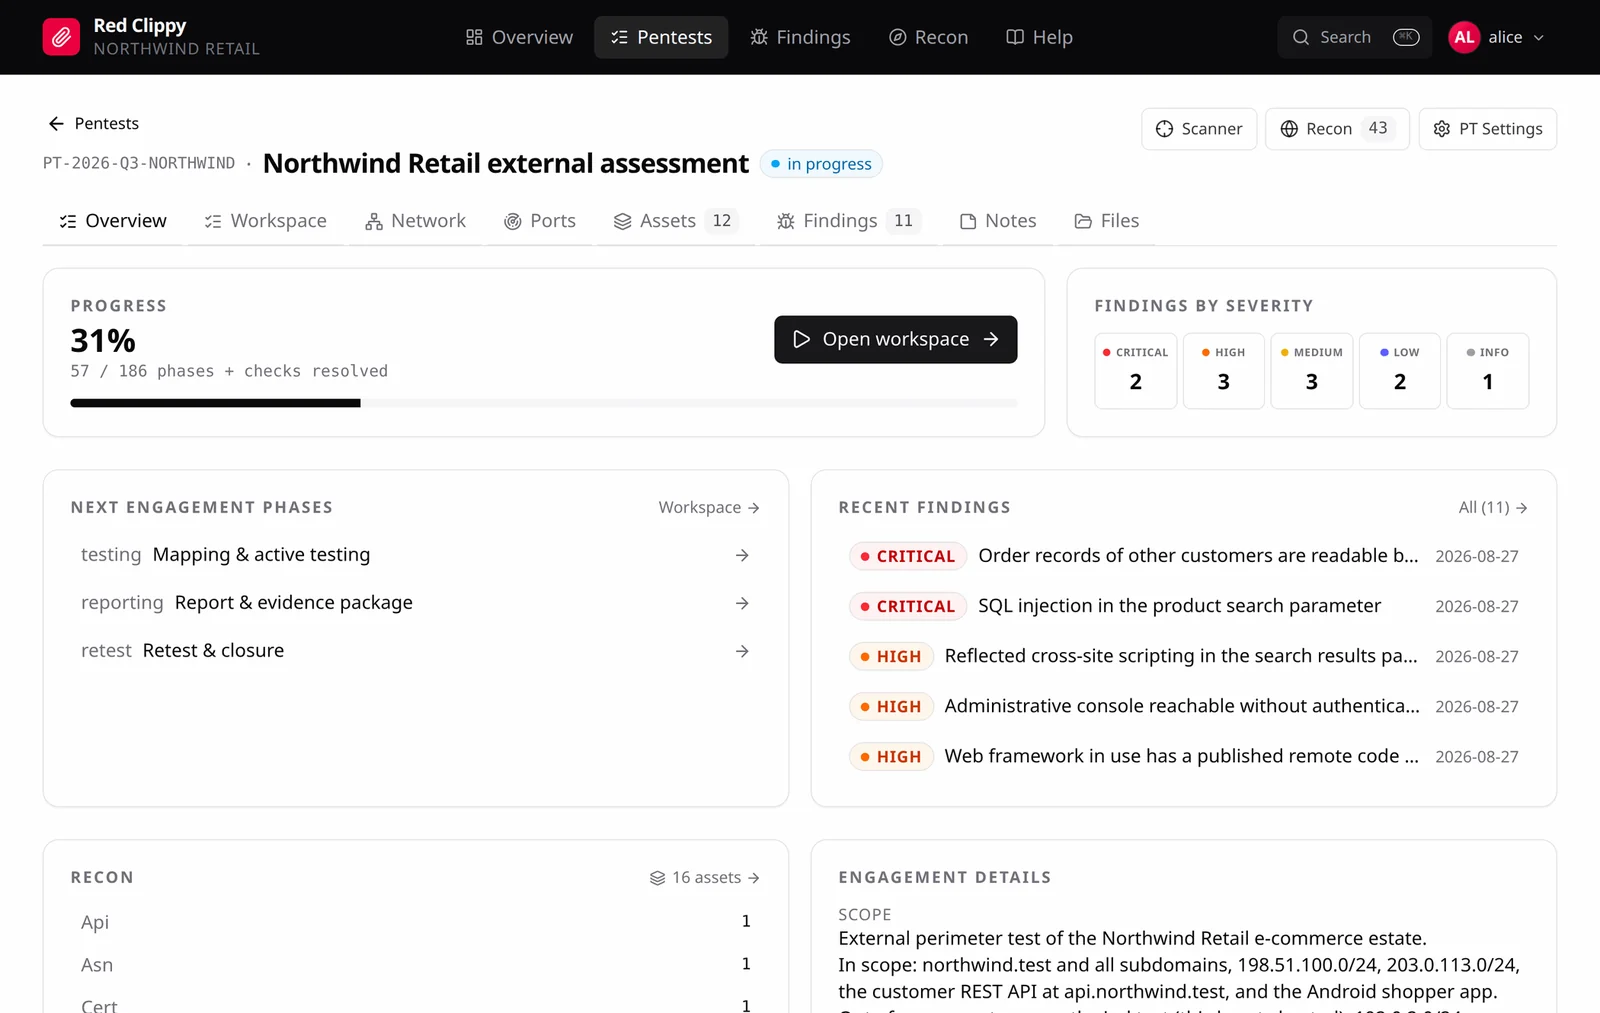
Gestão de pentest open-source feita para ser operada por um agente de IA. Conecte-o ao Claude Code via MCP e ele conduz o engajamento ao seu lado: escopo e ativos, observações de recon, cobertura de metodologia e achados com CVSS e evidências.
Feito para testadores que querem a velocidade de um agente sem abrir mão da disciplina de um engajamento real. O trabalho não se repete, os achados não evaporam entre sessões, e nada chega ao relatório que nunca foi comprovado.
Documentação completa: https://cspf-founder.github.io/red-clippy/
Agentes de programação se tornaram testadores genuinamente úteis. Eles têm um shell, executam as mesmas ferramentas que você, e cobrem terreno rápido. Aponte um para um alvo e ele encontrará coisas.
Então a janela de contexto se enche, e o engajamento se foi. A próxima sessão reescaneia hosts que já havia liberado, retesta o que já havia descartado, e não consegue dizer quais partes do escopo foram sequer tocadas. Em algum lugar da transcrição há uma SQL injection confirmada que ninguém anotou.
O Red Clippy resolve isso dando ao agente duas coisas que ele não tem por conta própria.
Um lugar para colocar o trabalho. Cada ativo, observação, verificação e achado vai para um banco de dados conforme o teste acontece, não para um buffer de scroll. A cobertura se torna uma consulta em vez de uma memória: quais ativos existem, quais verificações estão liberadas em cada um, o que já foi reportado. A sessão de amanhã continua exatamente de onde a última parou.
Regras para trabalhar. Um documento de Instruções de Red Team chega ao agente no handshake do MCP, antes de ele fazer qualquer coisa: verifique antes de reportar, comprove cada afirmação, use o mínimo de acesso necessário para demonstrar impacto, deixe sistemas de terceiros em paz. Sobrescreva por organização e por engajamento, porque as regras internas diferem entre equipes e clientes.
Você permanece no controle o tempo todo. Tudo o que o agente escreve é uma linha comum na interface web que você pode revisar, corrigir, reclassificar ou descartar.
[!CAUTION] Apenas testes autorizados. O Red Clippy é para pentesters trabalhando sob um engajamento. Teste apenas sistemas que você possui ou tem permissão escrita explícita para avaliar. A marcação de escopo e as Instruções de Red Team existem para manter um agente dentro das regras de engajamento, mas são barreiras de proteção, não autorização. Um agente age sob sua autoridade, e você permanece responsável por tudo o que ele faz.
Baixe um binário da
última release e execute-o.
Ele configura o banco de dados e serve o painel em 127.0.0.1:7337.
Linux
tar xzf red-clippy-*-x86_64-unknown-linux-musl.tar.gz
cd red-clippy-*-x86_64-unknown-linux-musl
./red-clippy serve
Windows
Descompacte o arquivo e, a partir dessa pasta:
.\red-clippy.exe serve
Abra http://127.0.0.1:7337 e o assistente de configuração assume a partir daí.
O banco de dados é criado no diretório onde você executa o binário. As evidências
enviadas também são armazenadas lá, em red-clippy-storage. Ambos os caminhos podem ser
alterados no arquivo de configuração, consulte Configuração.
Prefere compilá-lo você mesmo? Consulte Compilando a partir do código-fonte.
O Red Clippy agrupa o trabalho em organizações. Uma organização contém seus pentests, e cada pentest contém os ativos, achados e evidências daquele engajamento. Se você testa para uma única empresa, uma única organização é tudo o que você precisa. Se você presta consultoria para vários clientes, dê a cada cliente a sua própria: uma organização não vê nada pertencente a outra, então seus engajamentos nunca se misturam.
Uma organização tem dois nomes. O nome de exibição ("XYZ Example Corp") é
o que você vê no painel e pode ser alterado depois. O slug (xyz) é um
identificador curto em minúsculas usado na pasta de evidências no disco
(red-clippy-storage/org_xyz/pentest_PT-2026-08-27/), portanto é fixo após
ser definido.
Você pode pertencer a várias organizações e alternar entre elas no menu do avatar. Em cada uma, você é um owner, que pode adicionar e remover pessoas e renomear ou excluir a organização, ou um member, que trabalha nos engajamentos.
Na primeira inicialização o banco de dados está vazio, então o navegador mostra um assistente de configuração em vez de um formulário de login. Ele solicita:
A conta criada é a owner dessa organização. O assistente só aparece enquanto o banco de dados não tiver usuários; uma vez que a primeira conta exista, ele fica permanentemente desativado, portanto não pode ser usado para criar contas adicionais depois.
Após a configuração, gerencie organizações e colegas de equipe no aplicativo em menu do avatar > Organizations.
Se ninguém conseguir entrar, a CLI é o caminho de volta:
red-clippy reset-password --username alice --password 'new-one'
O fluxo pretendido é orientado por agente. Você configura o engajamento e depois trabalha pelo alvo com o Claude Code enquanto ele mantém o registro.
Você configura:
O agente então trabalha e registra à medida que avança:
ingest_tool_output, ou grava ativos
e observações diretamente.Você supervisiona:
