Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CyberStrikeAI — O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima. | Kitploit
Ferramentas/GitHubGitHub/aipentest/cyberstrikeai
Frameworks de Testes de PenetraçãoScanners de VulnerabilidadesSegurança de ContêineresFrameworks de ExploraçãoAnálise ForenseSegurança WebSegurança de RedeSegurança na NuvemComando e ControleAnálise de BináriosSegurança de IA
8.6k1.9k188há 14h 9mRevisado pelo Kitploit
GitHubaipentest/cyberstrikeai

CyberStrikeAI

O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.
Ver Repositório

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar
CyberStrikeAI Logo

CyberStrikeAI

中文 | English

O sistema de ação para cibersegurança nativa em IA — onde a intenção se torna execução governada, a evidência se torna memória operacional e cada operação melhora a próxima.

O CyberStrikeAI conecta planejamento, execução, supervisão humana, evidências e replay em um único workspace auditável. Construído em Go, ele combina agentes potencializados por Pi, ferramentas nativas de MCP, conhecimento RAG, fluxos de trabalho visuais e modelagem e análise de cadeia de ataque para operações de segurança autorizadas.

Comece aqui: Início rápido · Documentação · Endurecimento de segurança

[!IMPORTANT] Use o CyberStrikeAI apenas em sistemas que você possui ou está explicitamente autorizado a testar. Para ambientes compartilhados ou de produção, revise o modelo de segurança e o guia de endurecimento antes de habilitar ferramentas de alto risco, WebShell ou capacidades de C2.

Prévia da Interface e Integração

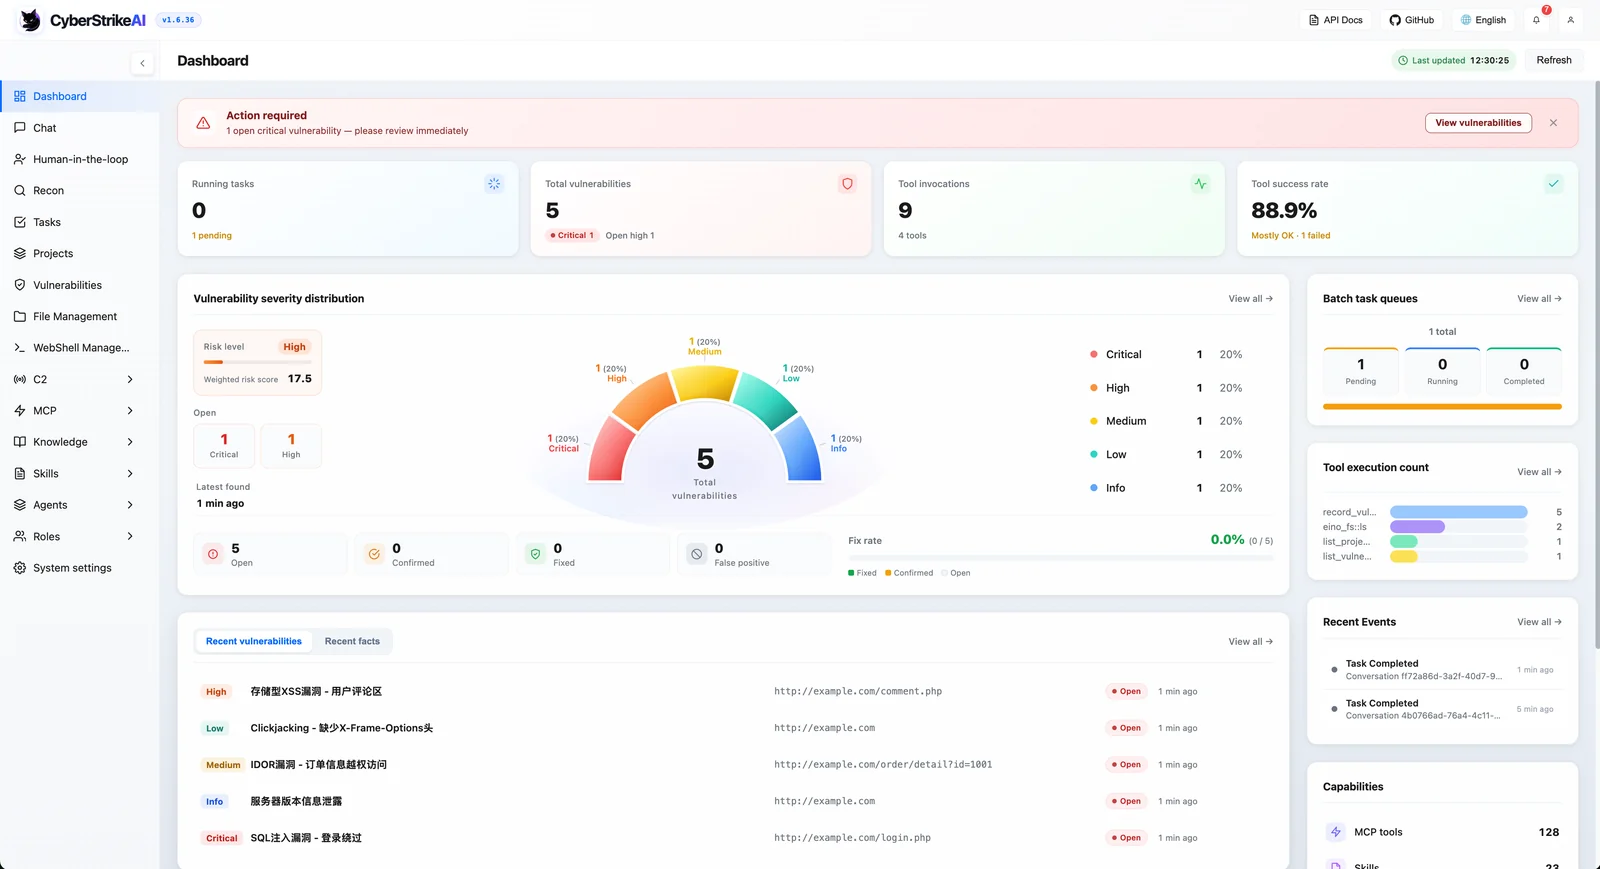
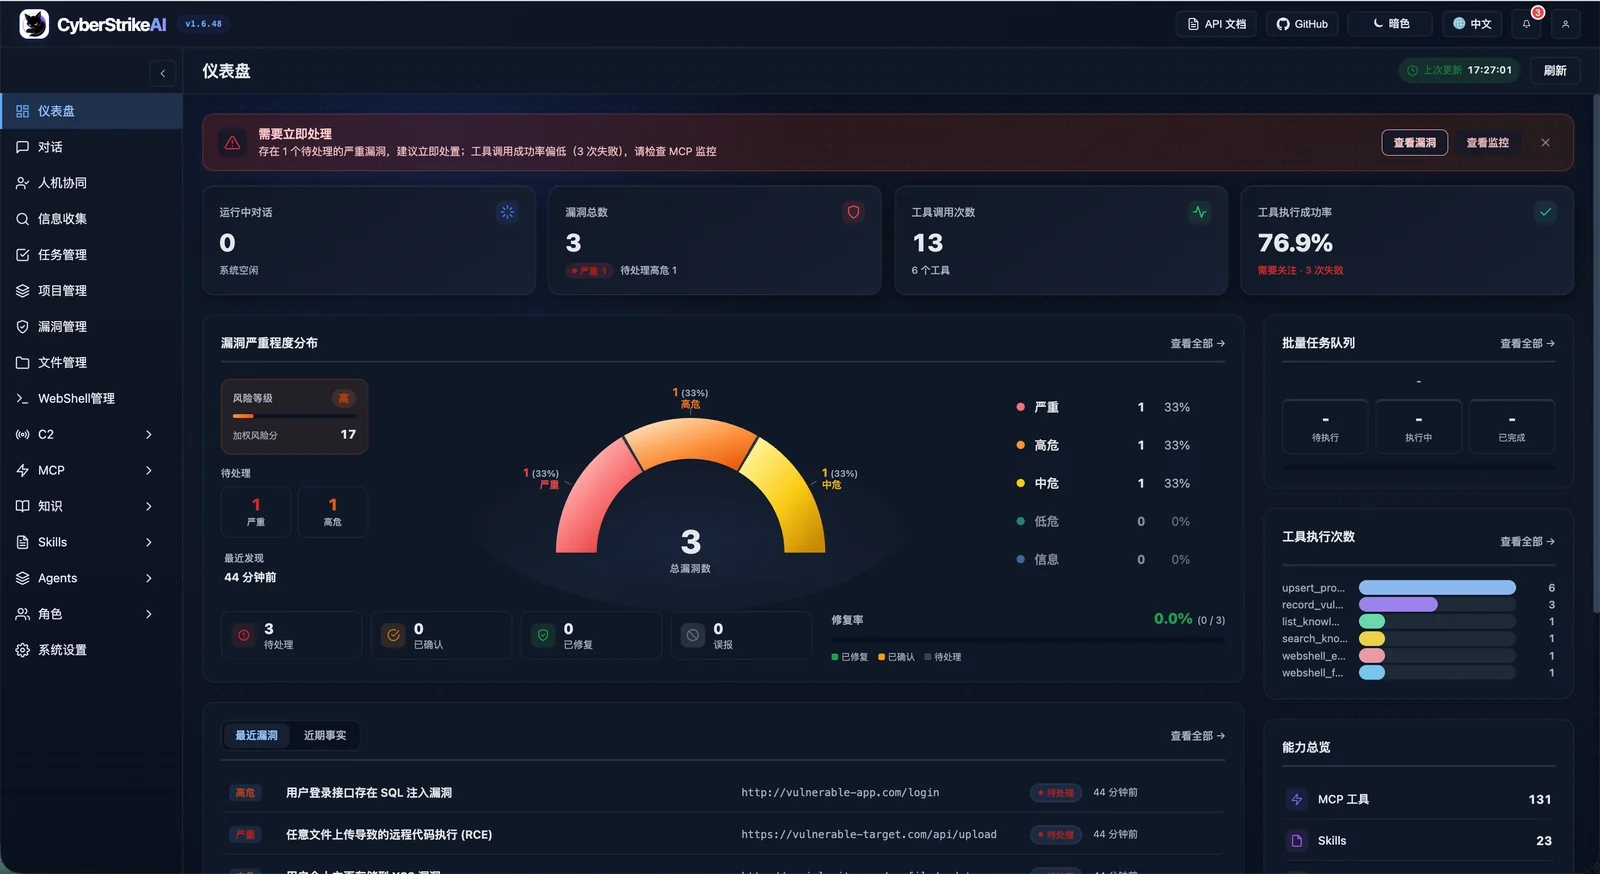
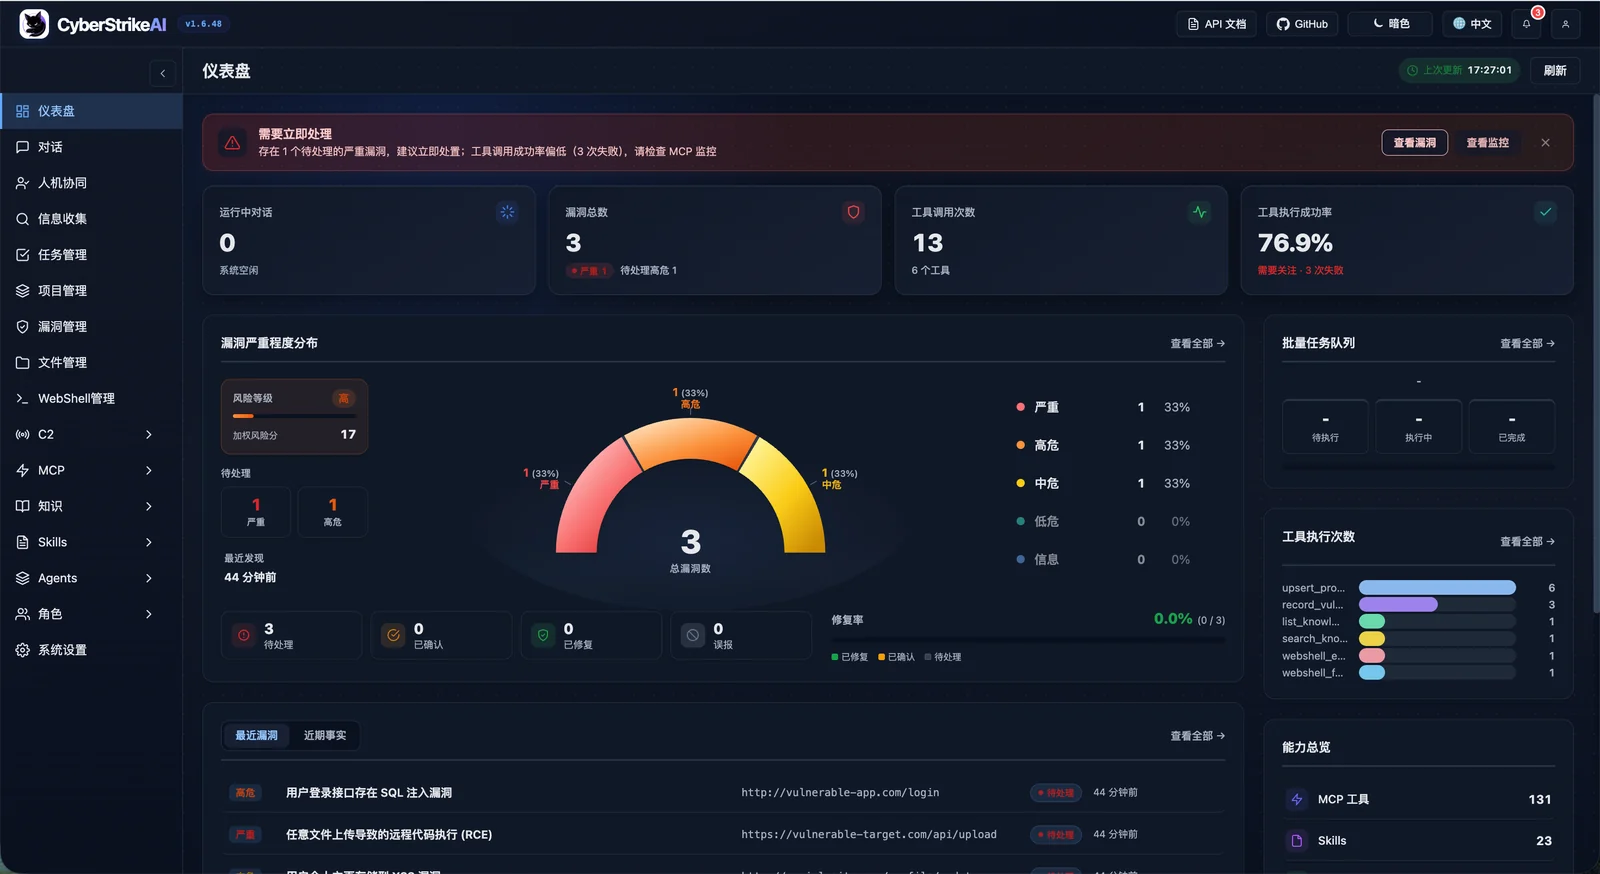
Visão Geral do Painel do Sistema

Modo Claro
System Dashboard (Light)
Modo Escuro
System Dashboard (Dark)

O painel fornece uma visão geral abrangente do status de execução do sistema, vulnerabilidades de segurança, uso de ferramentas e base de conhecimento, ajudando os usuários a entender rapidamente os recursos principais da plataforma e seu estado atual.

Mais capturas de tela da interface

Visão Geral dos Recursos Principais

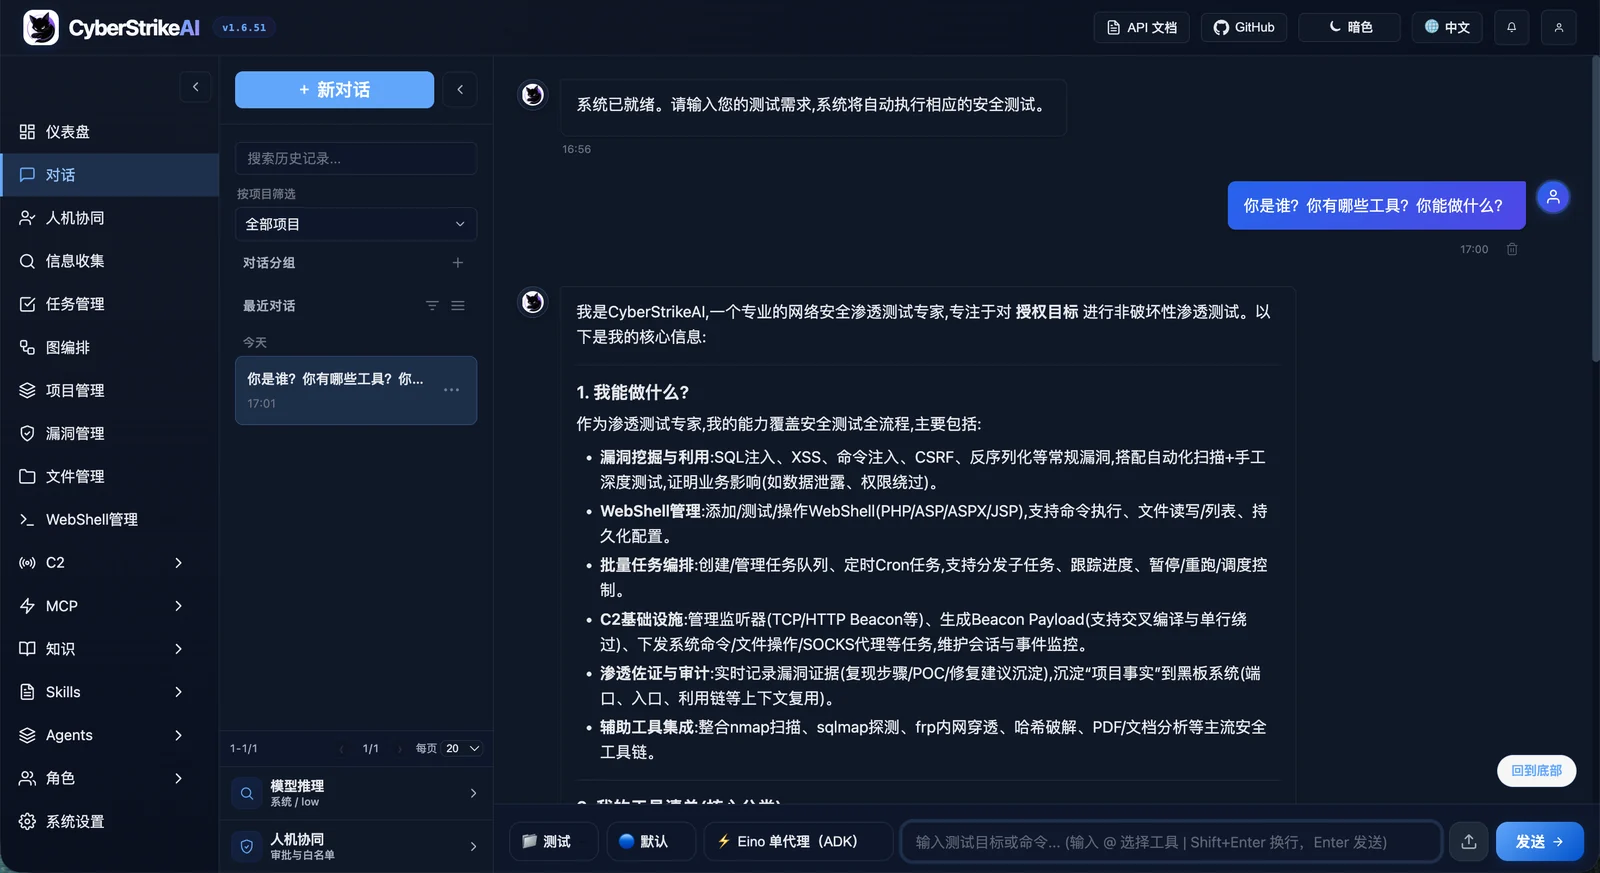
Console Web
Web Console
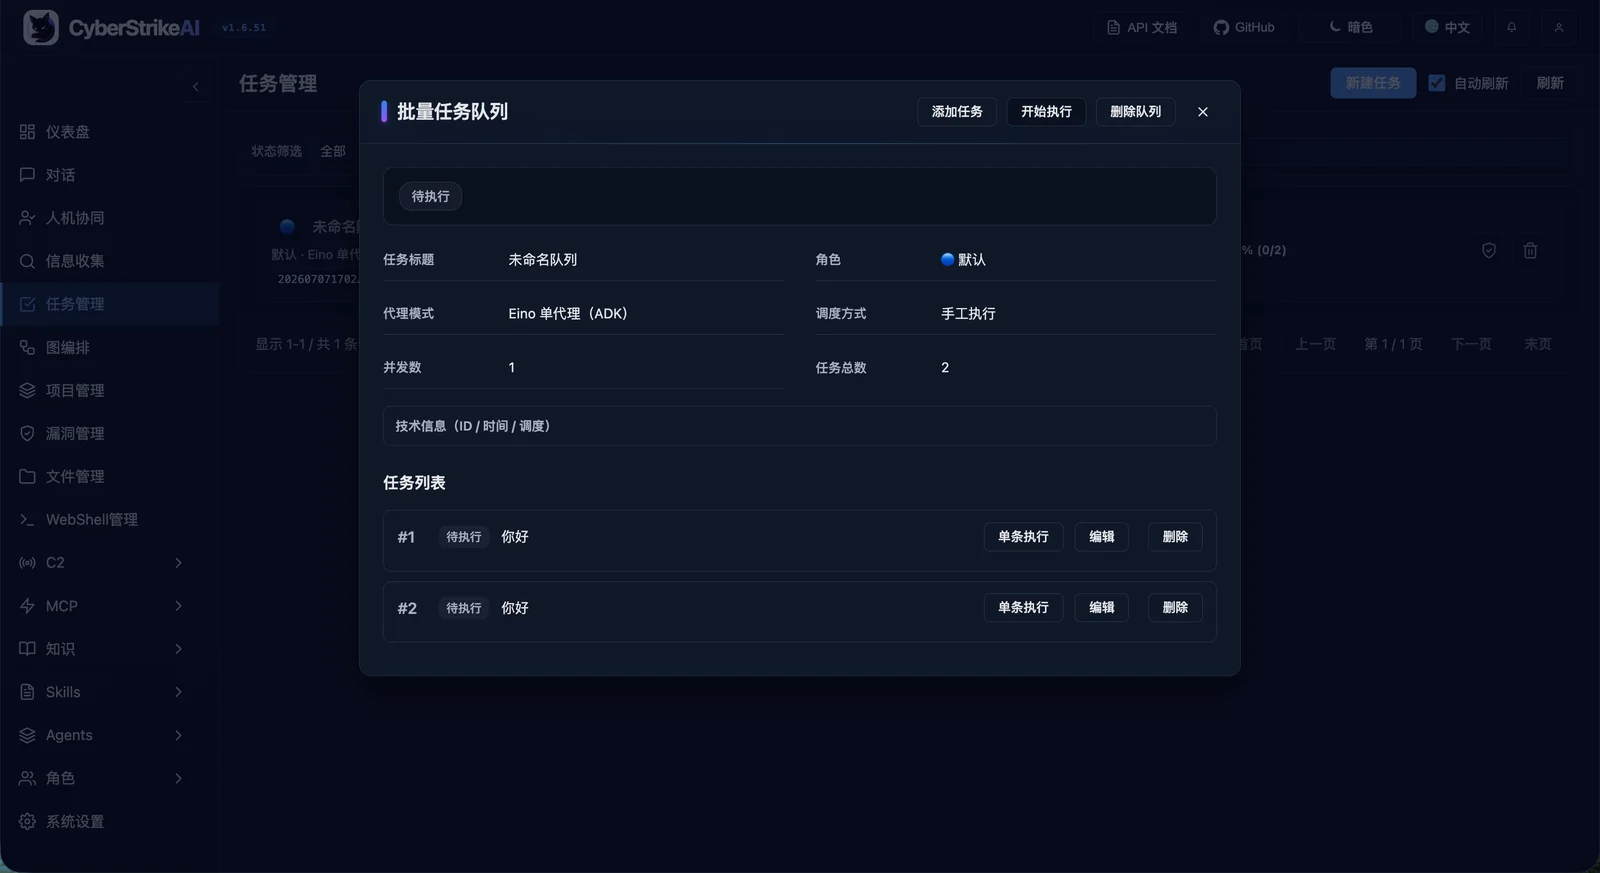
Gerenciamento de Tarefas
Task Management
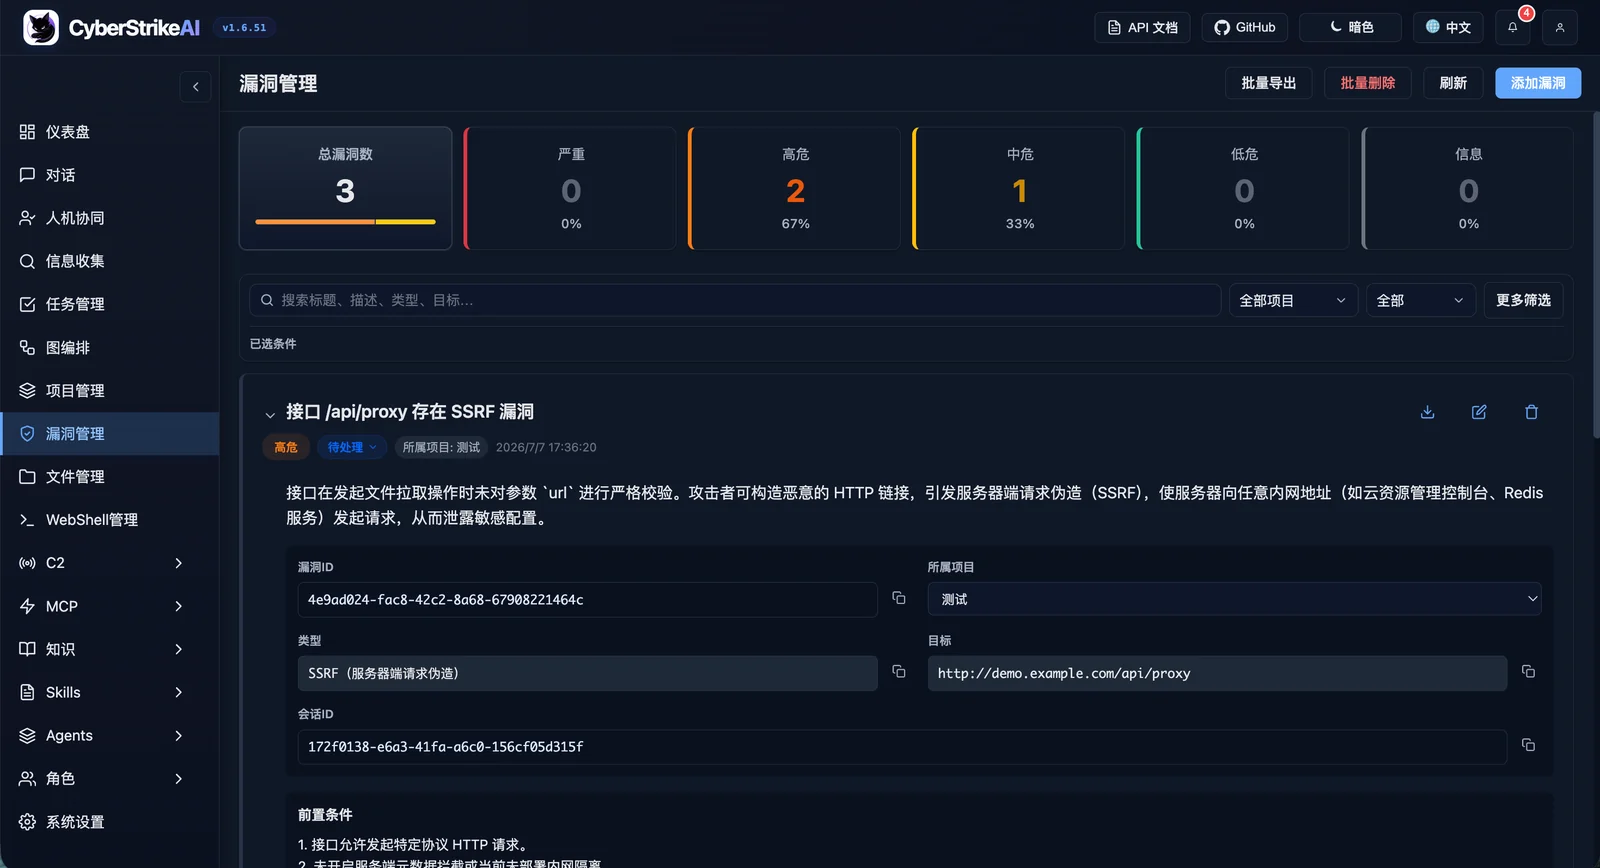
Gerenciamento de Vulnerabilidades
Vulnerability Management
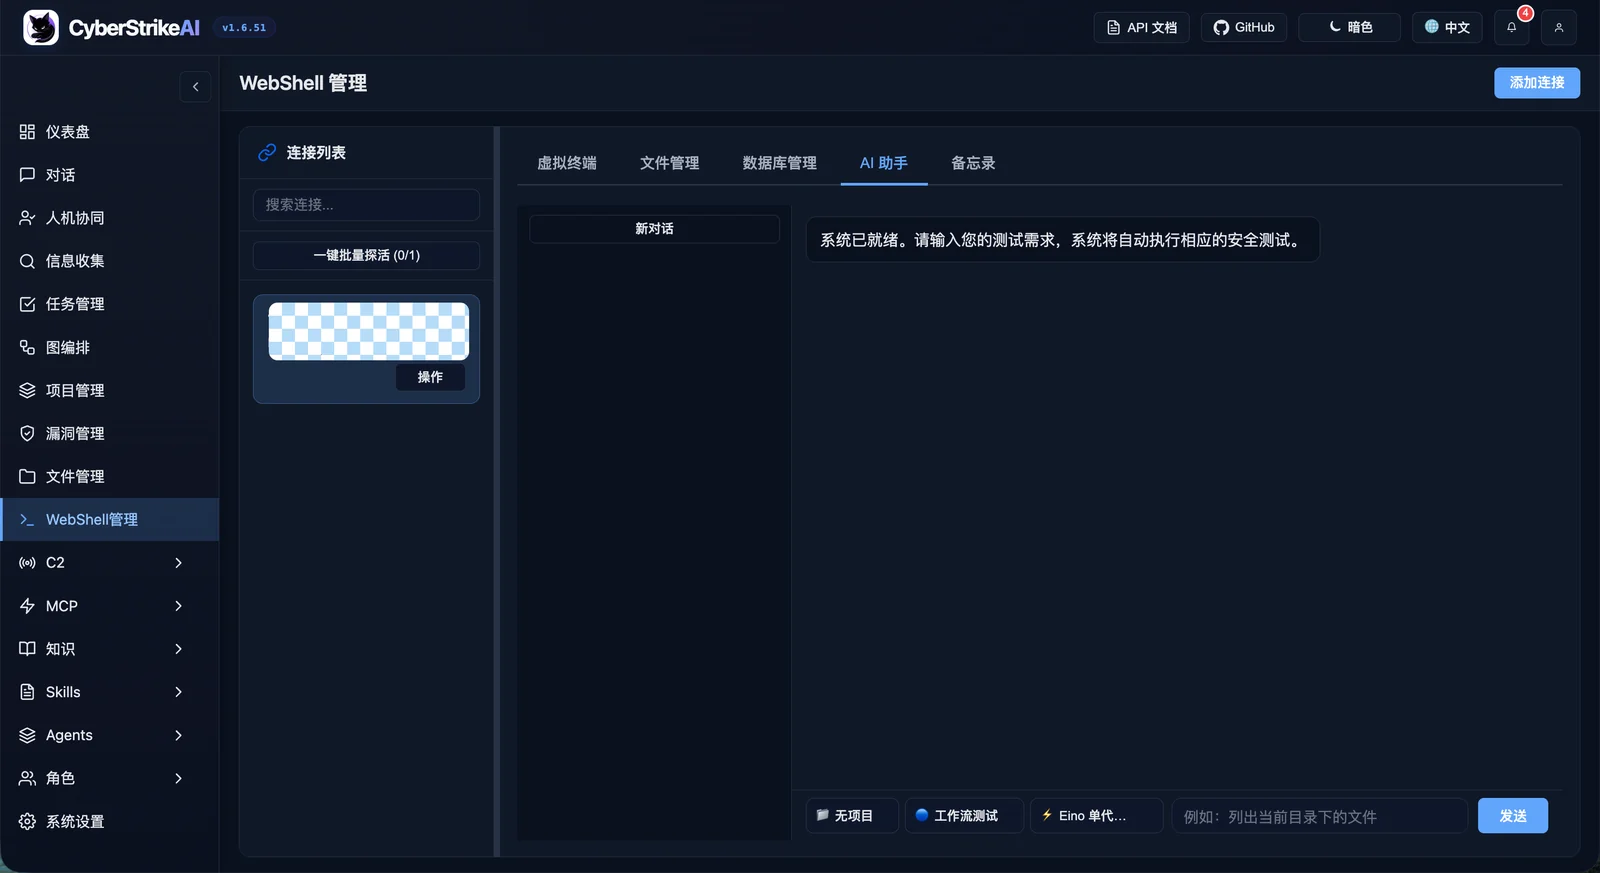
Gerenciamento de WebShell
WebShell Management
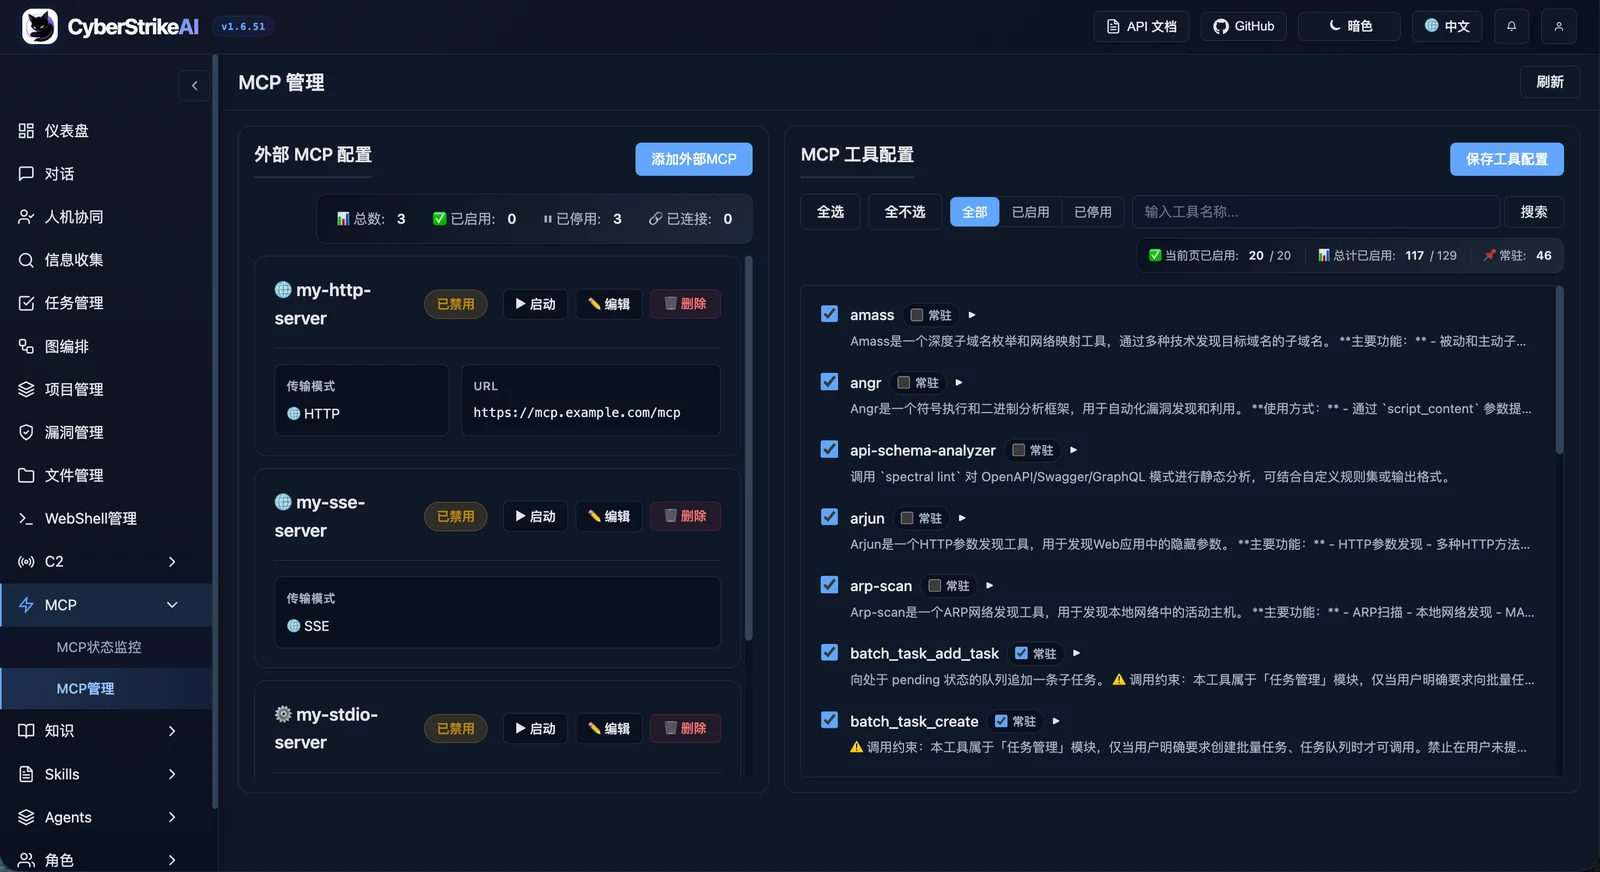
Gerenciamento de MCP
MCP management
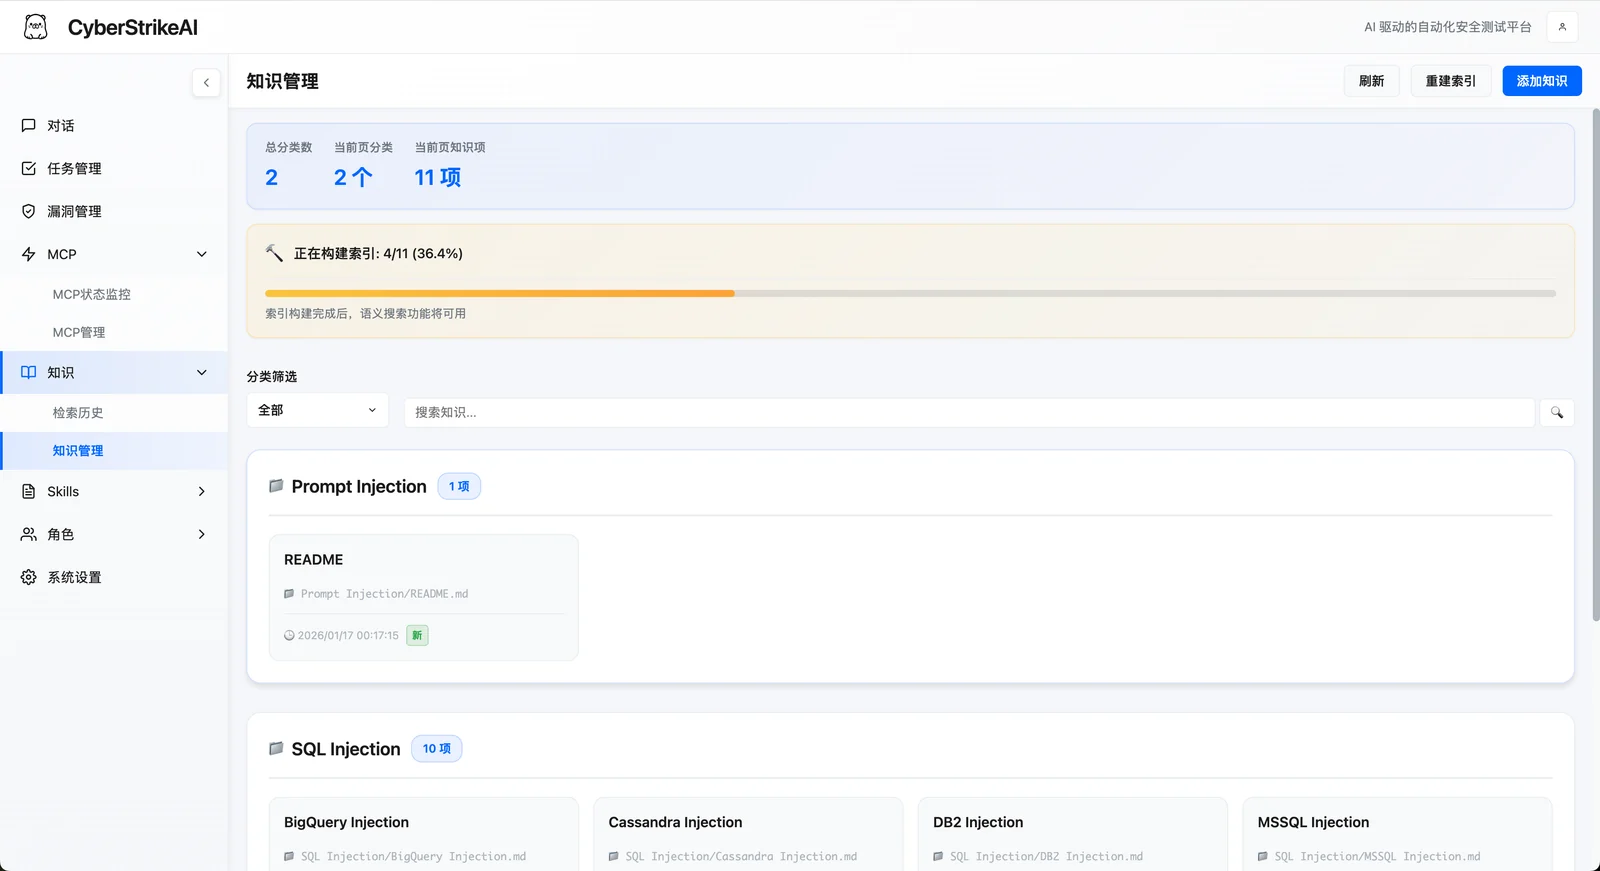
Base de Conhecimento
Knowledge Base
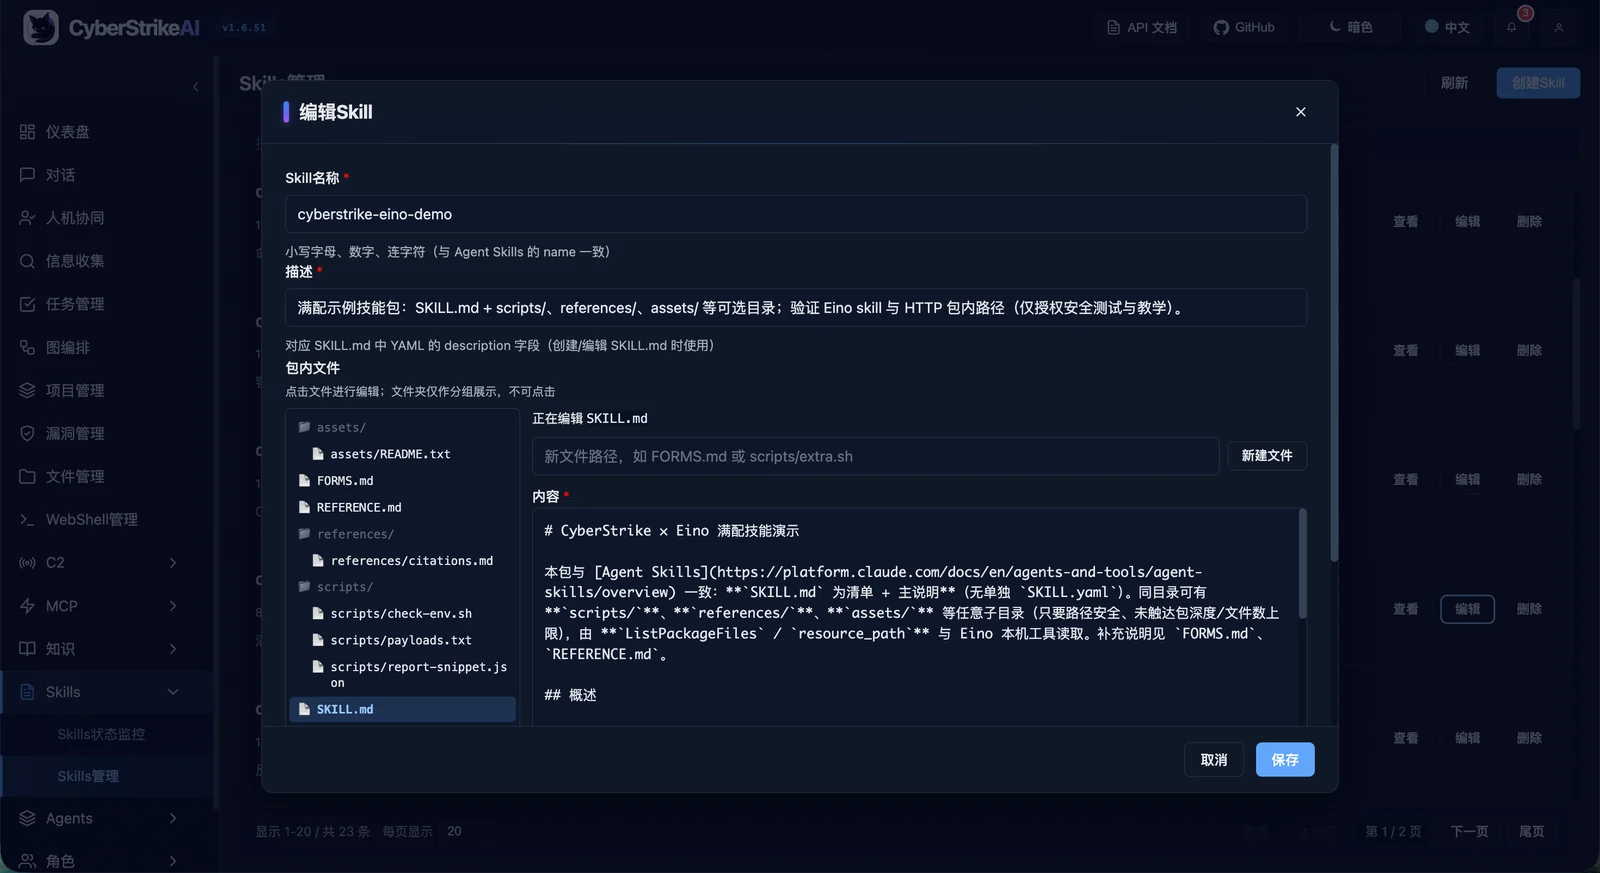
Gerenciamento de Skills
Skills Management
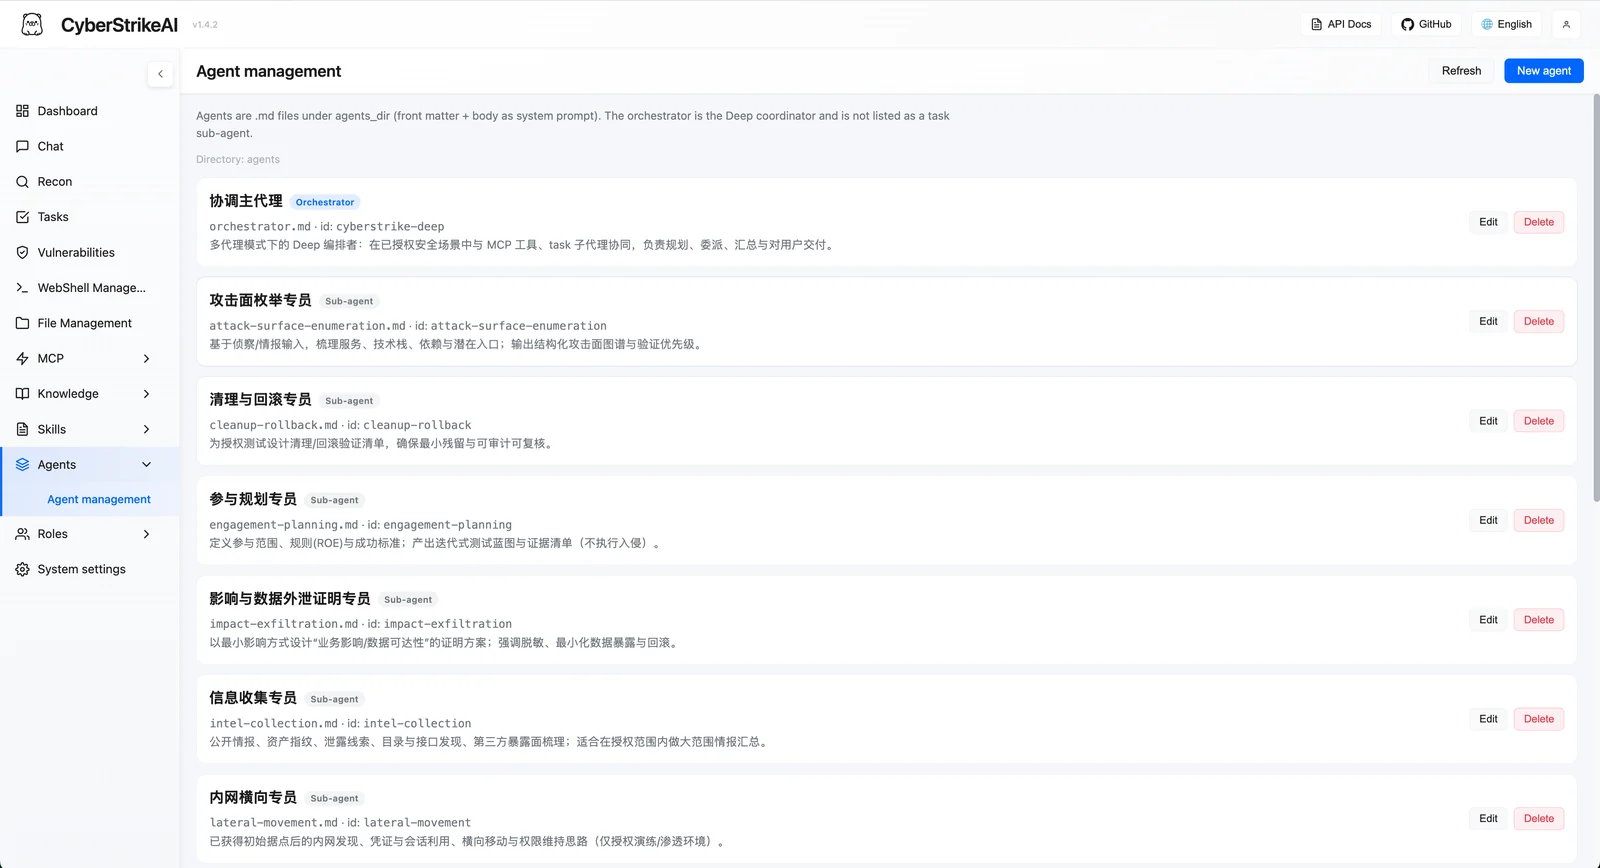
Gerenciamento de Agentes
Agent Management
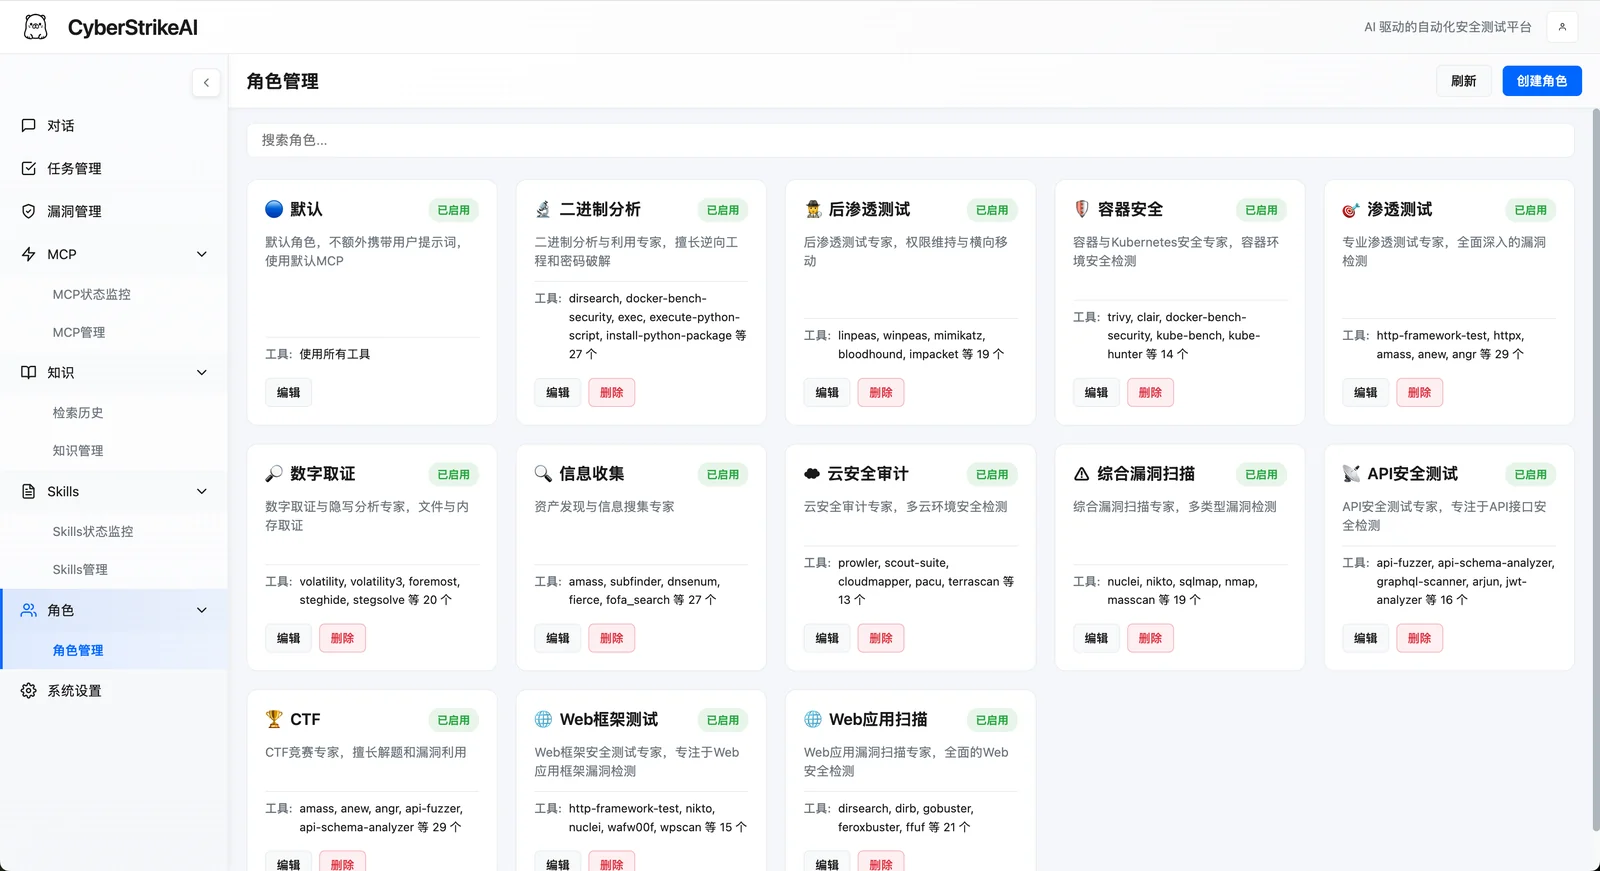
Gerenciamento de Funções
Role Management
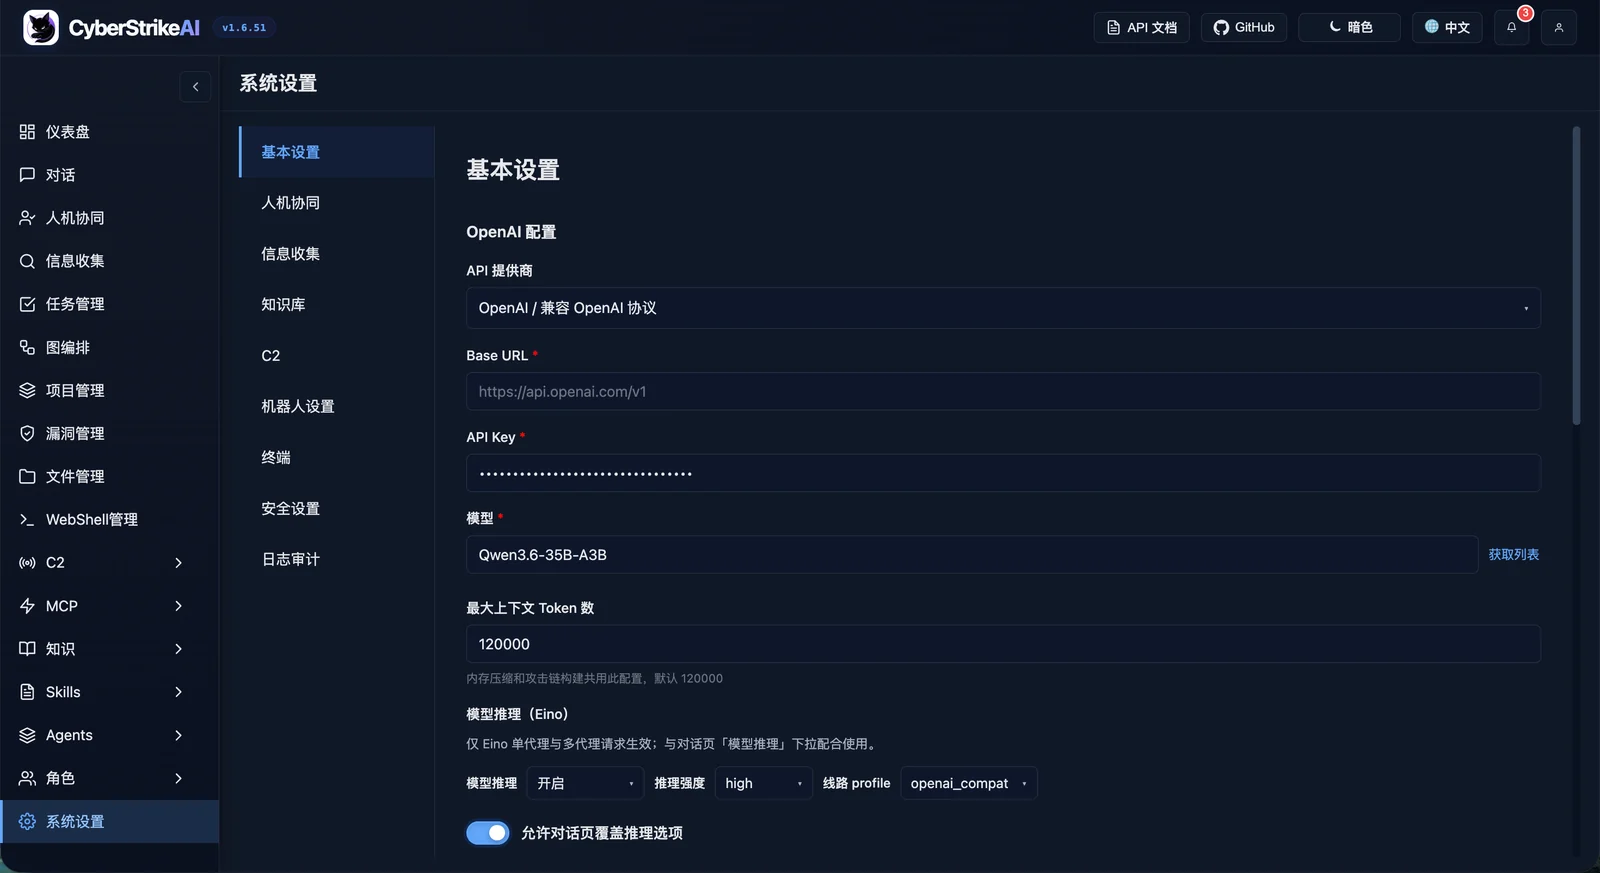
Configurações do Sistema
System settings
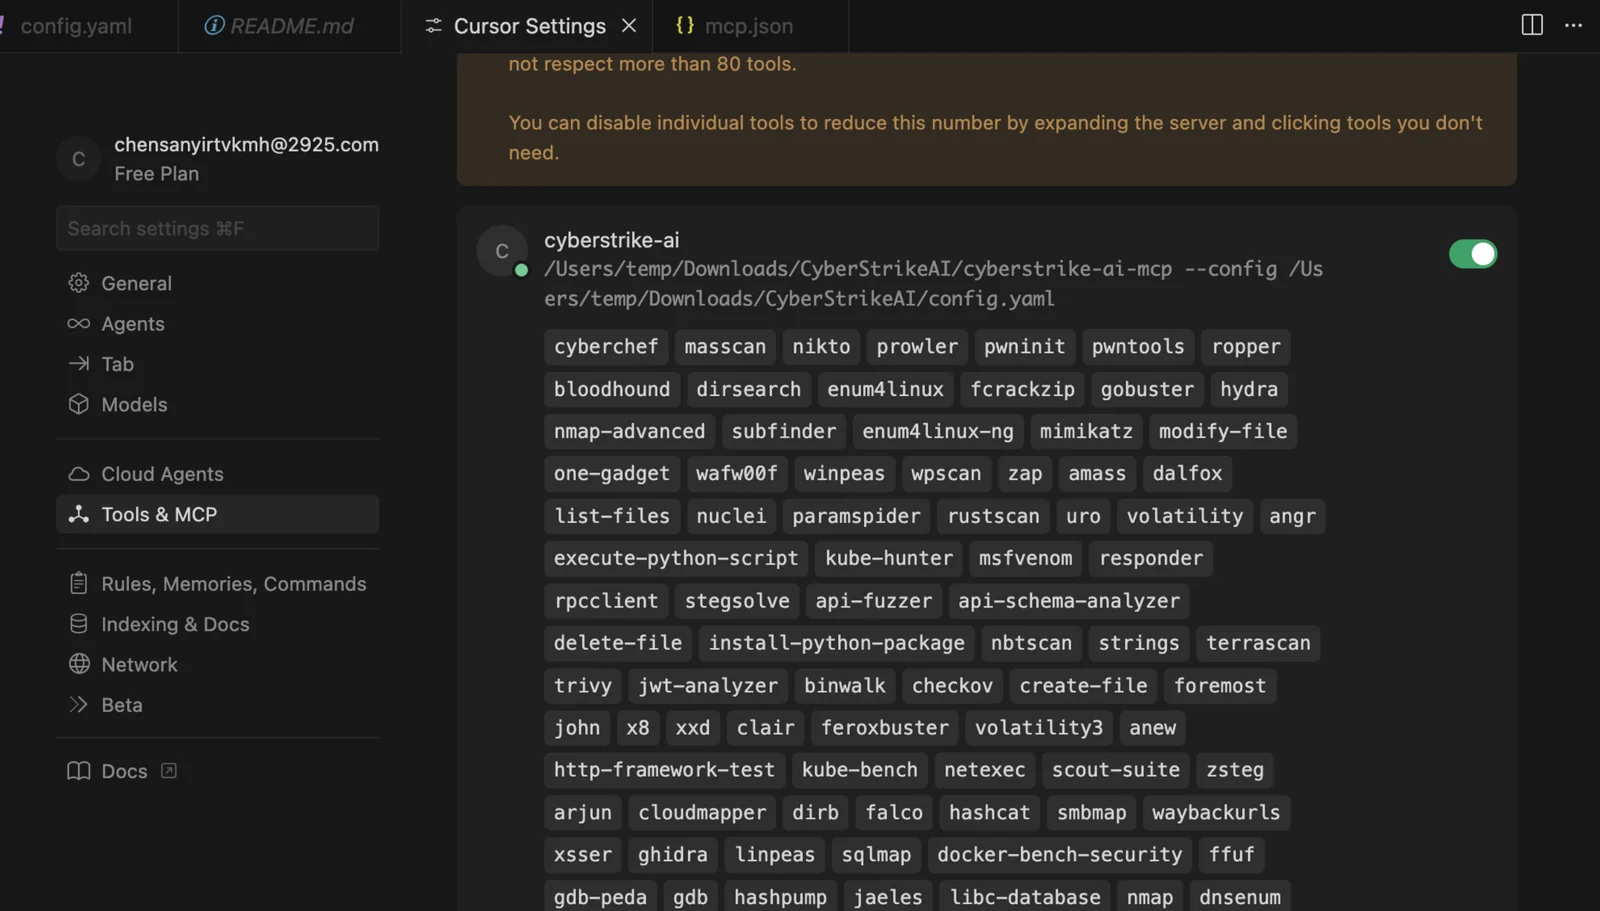
Modo MCP stdio
MCP stdio mode
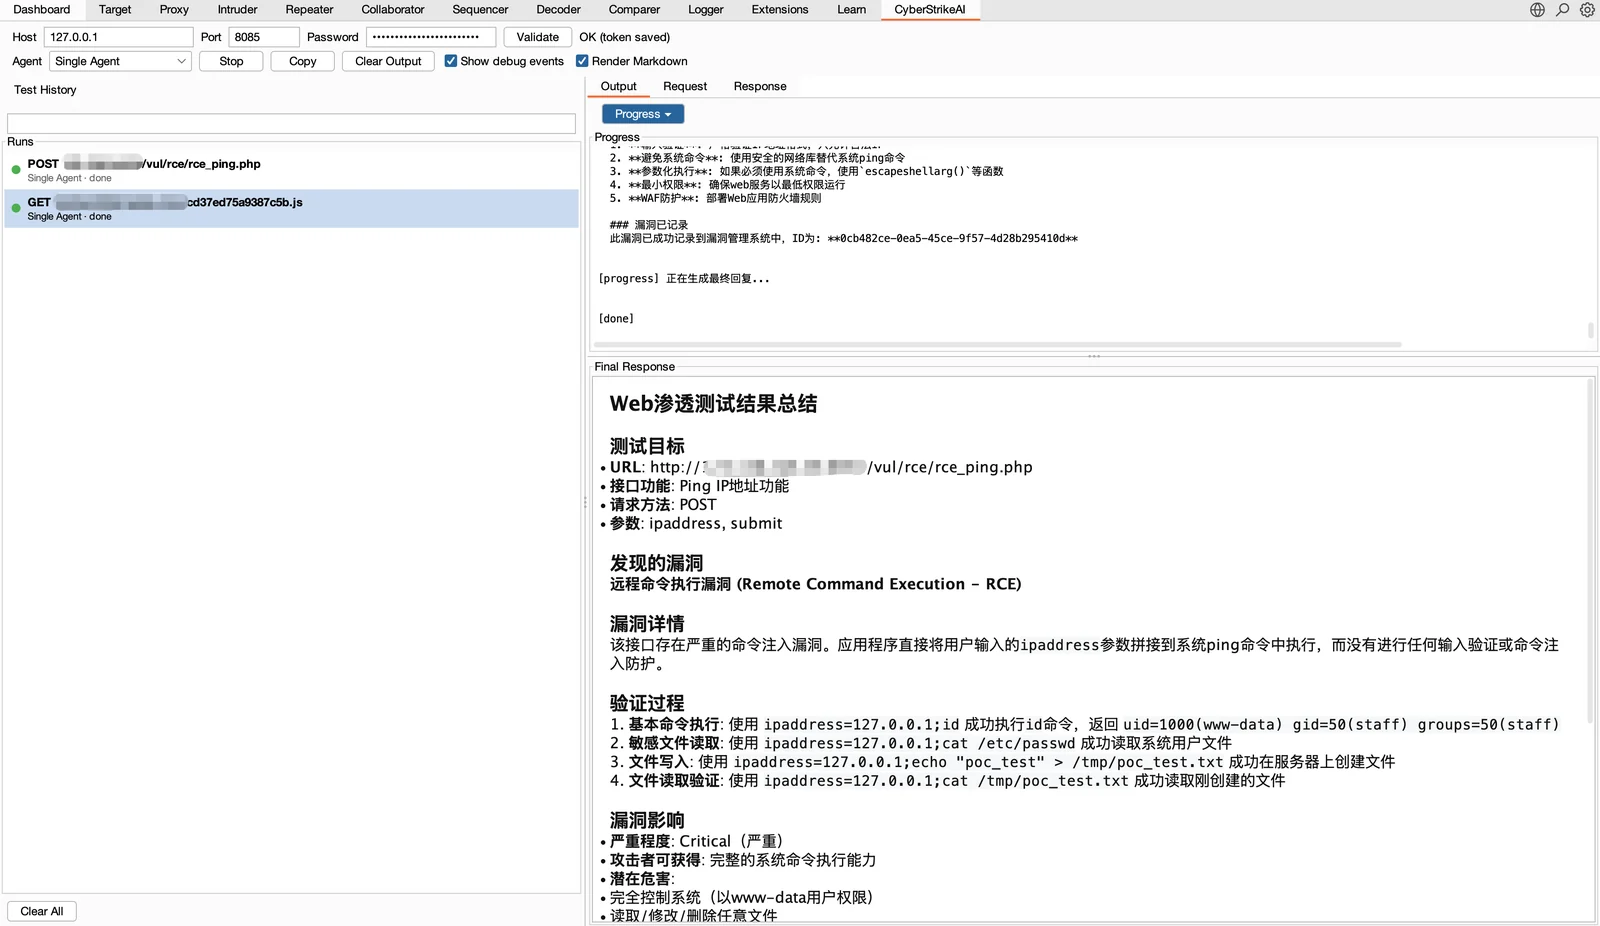
Plugin do Burp Suite
Burp Suite plugin

Destaques

Agentes e orquestração

  • 🤖 Execução agêntica traduz a intenção em linguagem natural em ações de segurança governadas e auditáveis.
  • 🧩 Orquestração Pi suporta execução de agente único, além dos modos multiagente Deep, Plan-Execute e Supervisor.
  • 🔀 Fluxos de trabalho em grafo combinam Agentes, ferramentas, condições, aprovações e saídas em fluxos reutilizáveis.
  • 🎭 Testes baseados em funções fornecem prompts focados e políticas de ferramentas para cenários de segurança comuns.

Ferramentas e conhecimento

Baixar ferramenta