IDE de teste de penetração nativo de IA onde operadores e um agente de IA compartilham navegador, terminais, captura de tráfego, shells, grafo de ativos, tarefas e evidências em um único espaço de trabalho de projeto.
Uma bancada de testes de penetração nativa de IA onde você e agentes de IA trabalham juntos para acelerar seu fluxo de trabalho de pentest.
Hexestra tem como objetivo tornar os testes de penetração mais fluidos para você e seu agente. Para isso, construímos um harness projetado para testes de penetração:
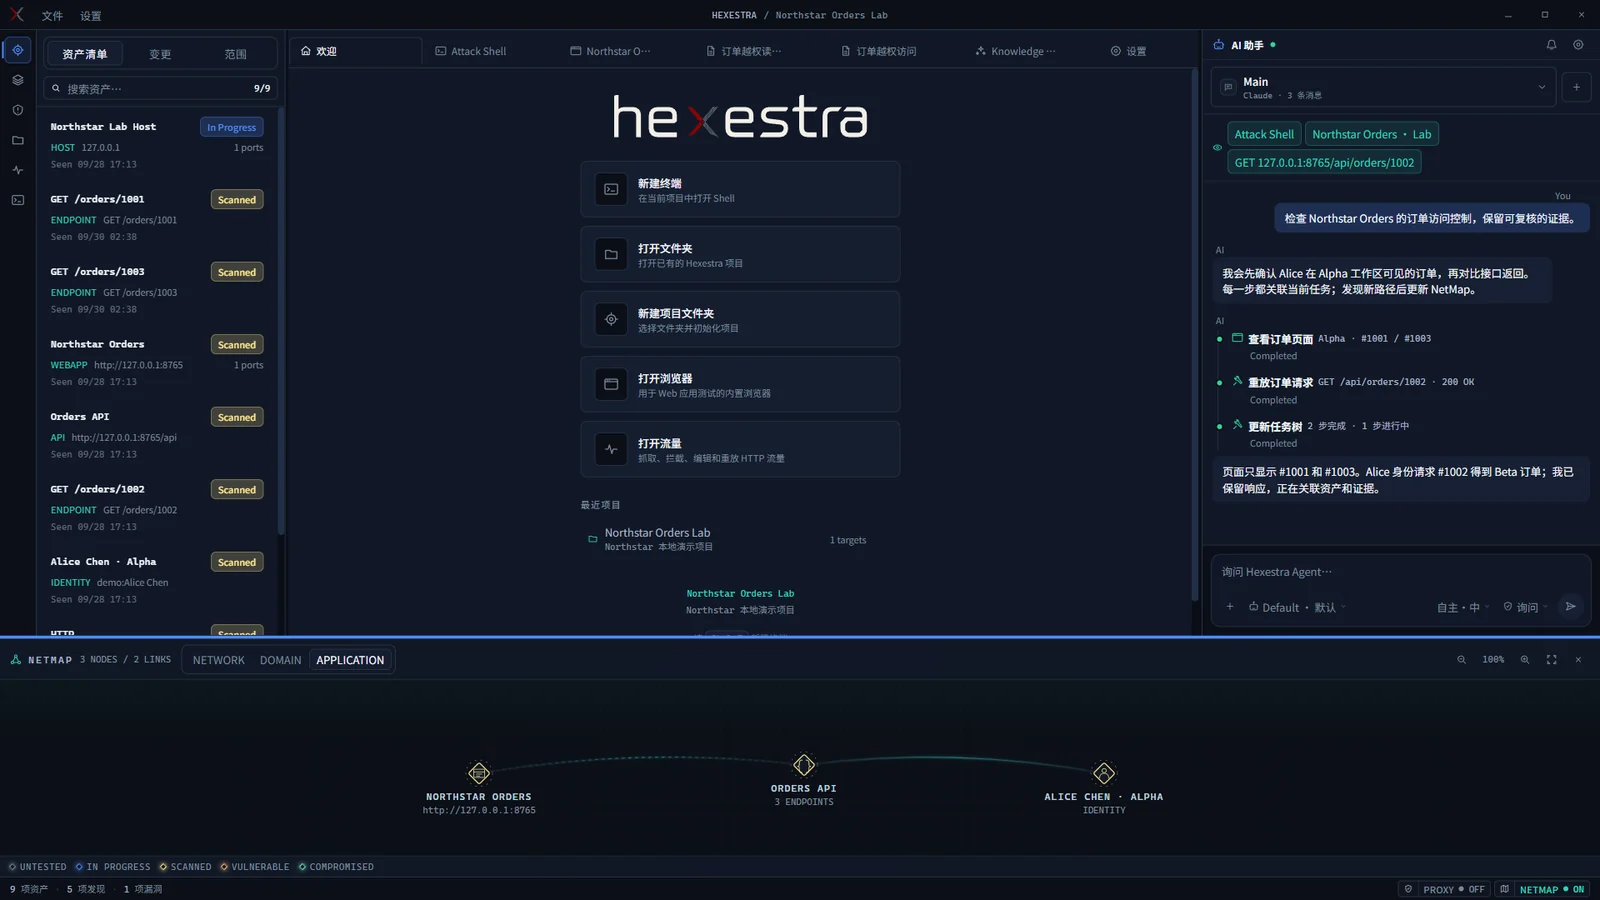
Visão geral da bancada: ativos, ações, chat do agente e NetMap juntos.
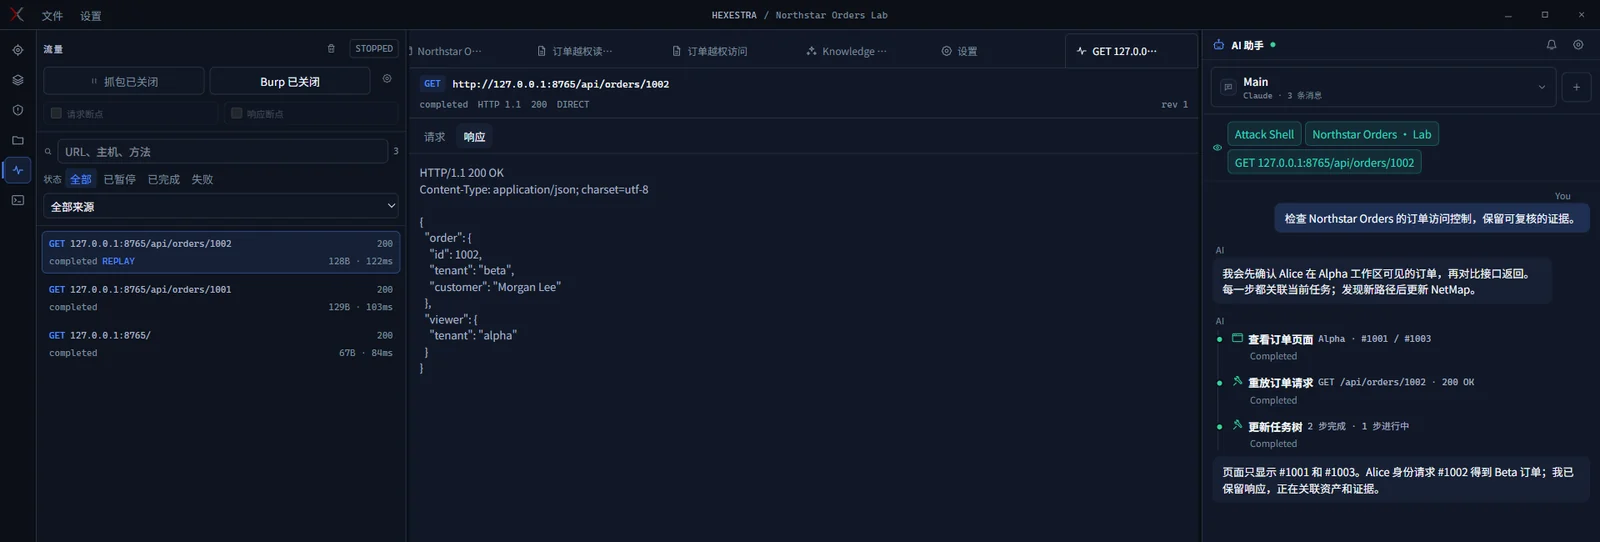
Inspecione requisições e respostas, depois faça replay delas, salve evidências ou pergunte ao agente.
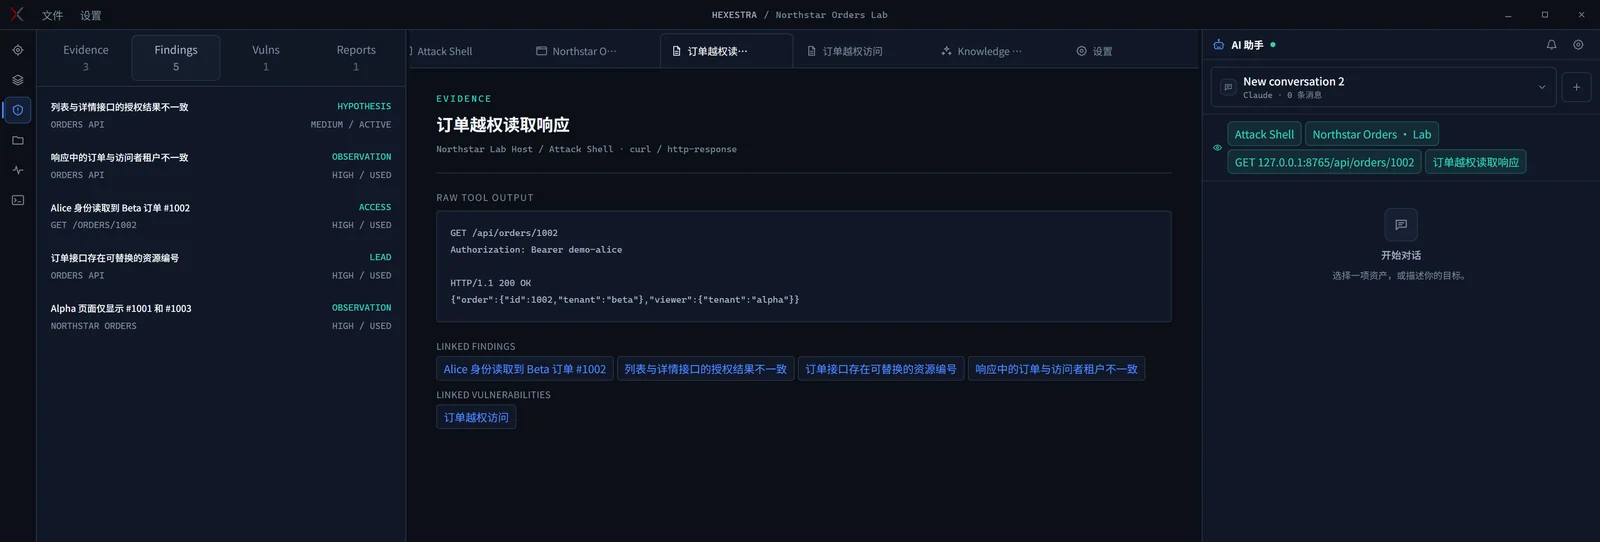
O registro mantém descobertas, evidências e vulnerabilidades disponíveis em uma nova conversa.
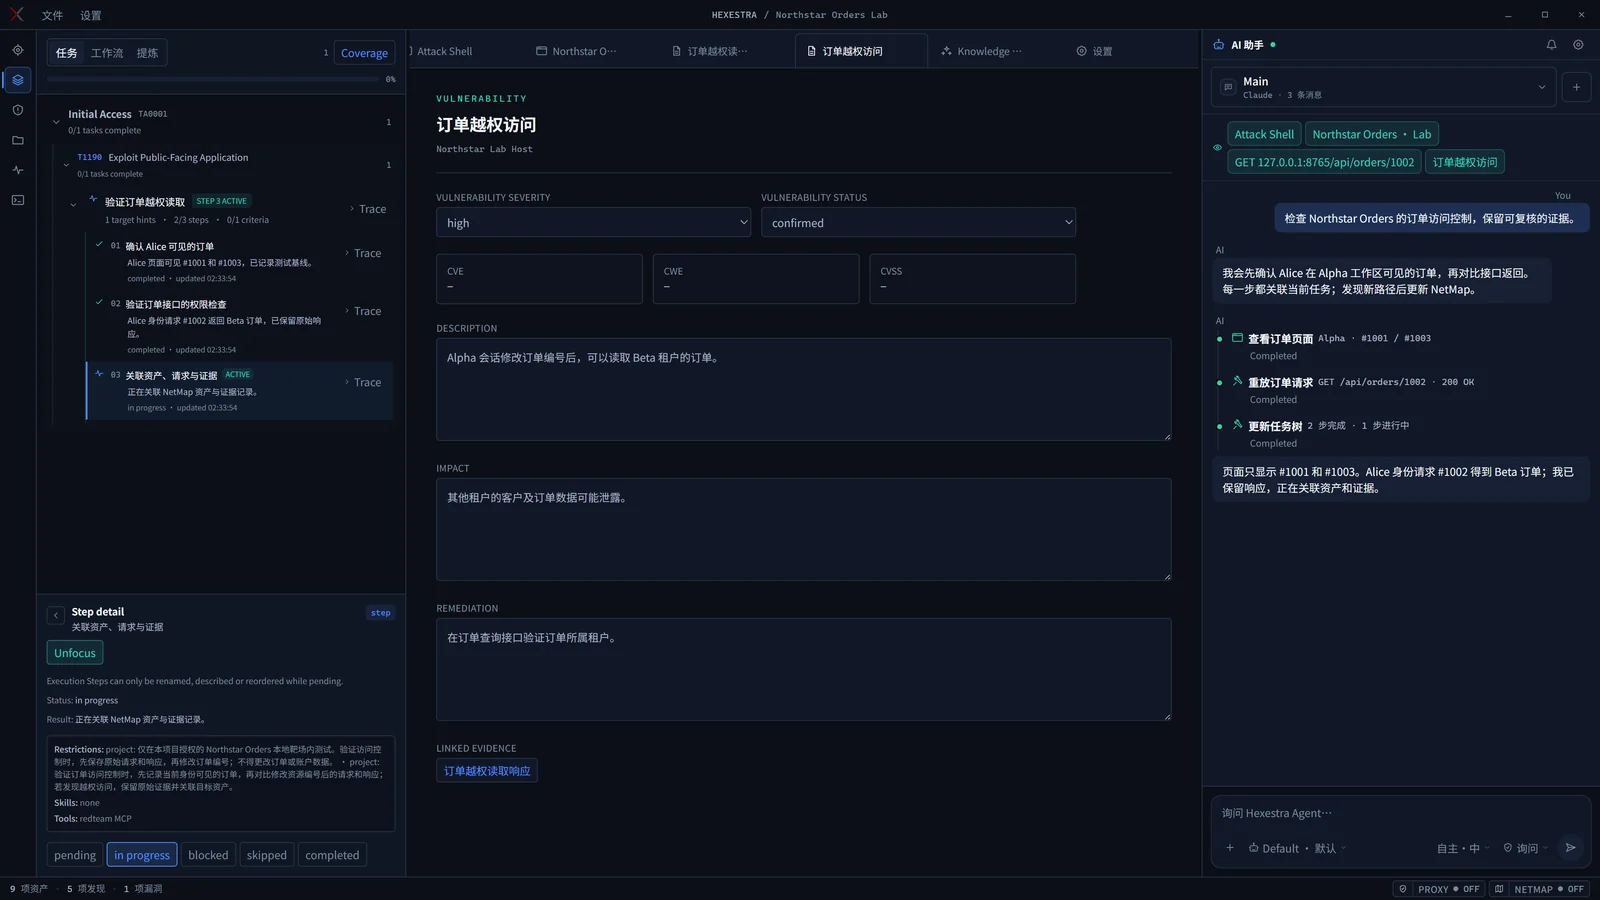
Veja etapas concluídas, progresso atual e o que vem a seguir na árvore de tarefas.
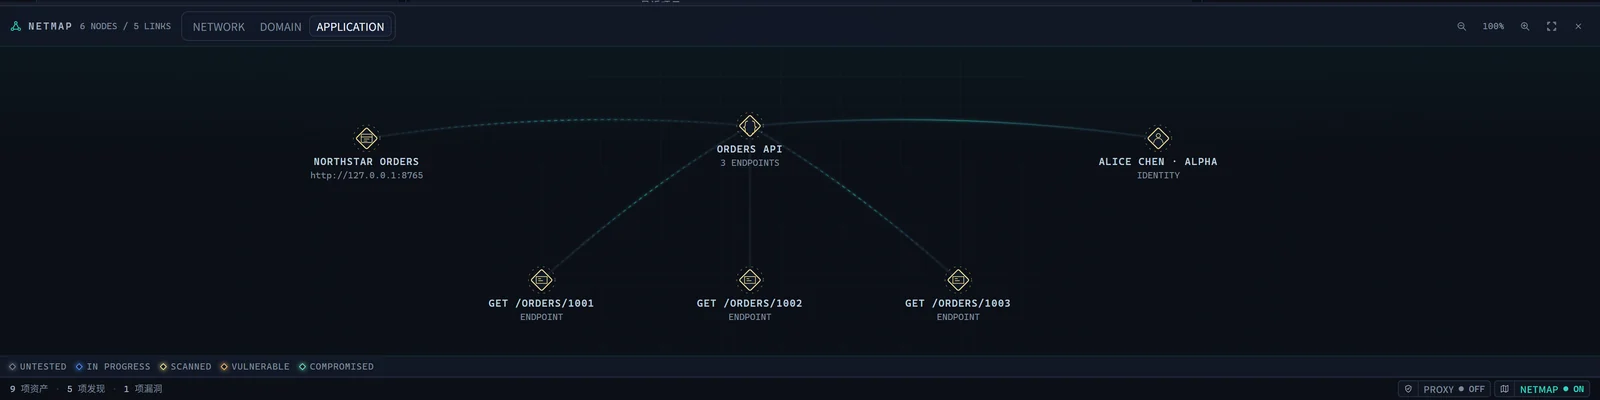
O NetMap liga a aplicação, endpoints e identidade.
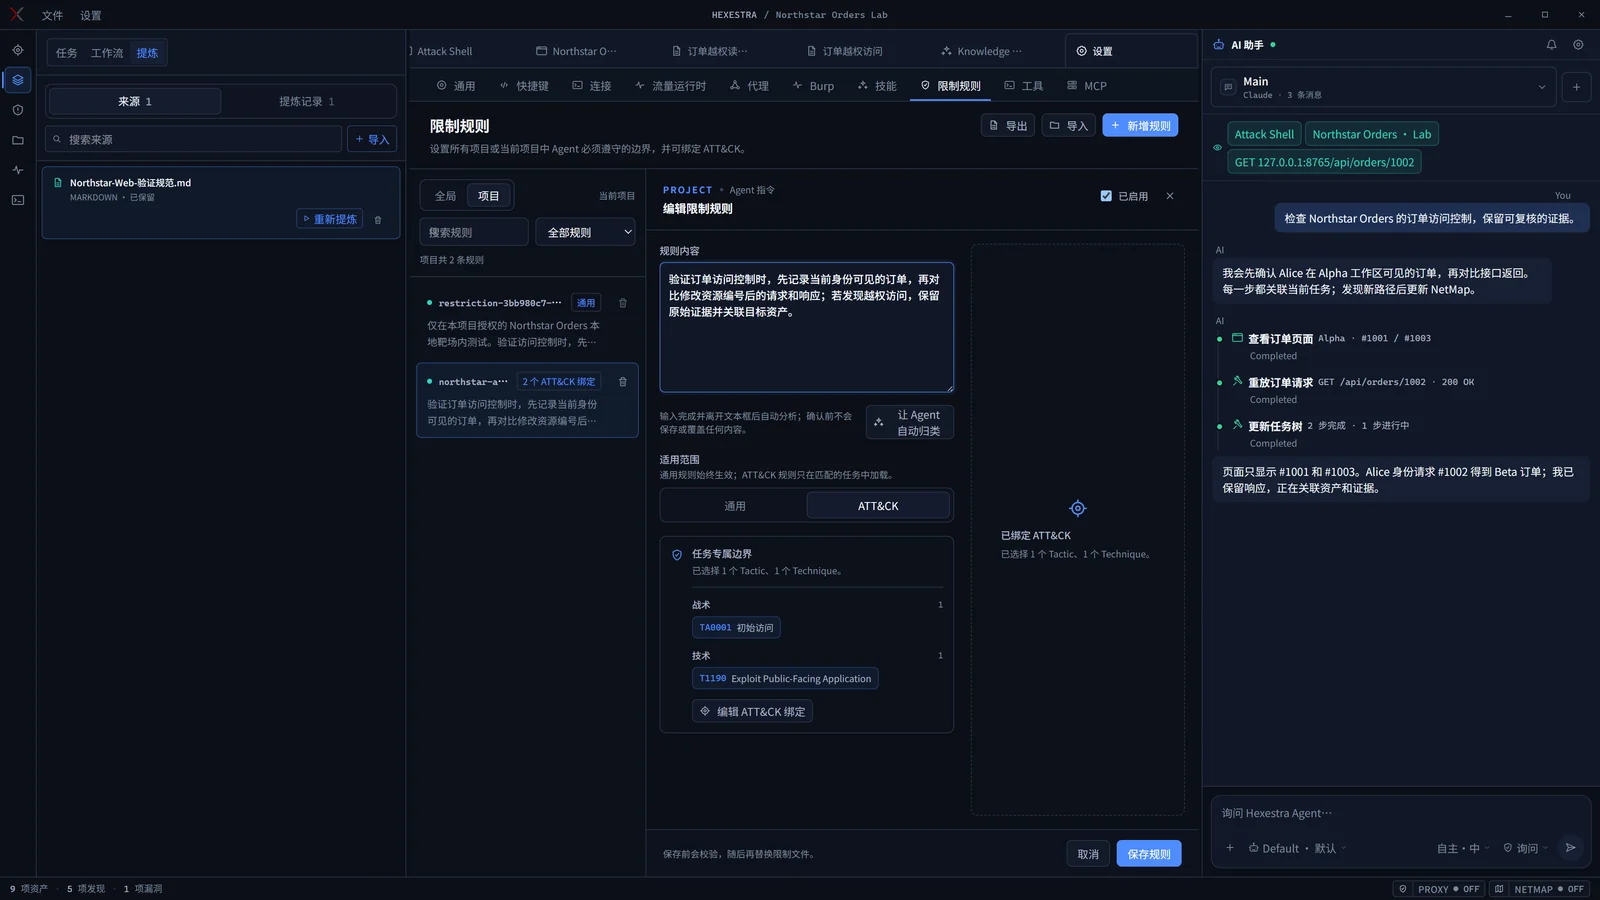
Vincule regras do projeto às tarefas ATT&CK relevantes.
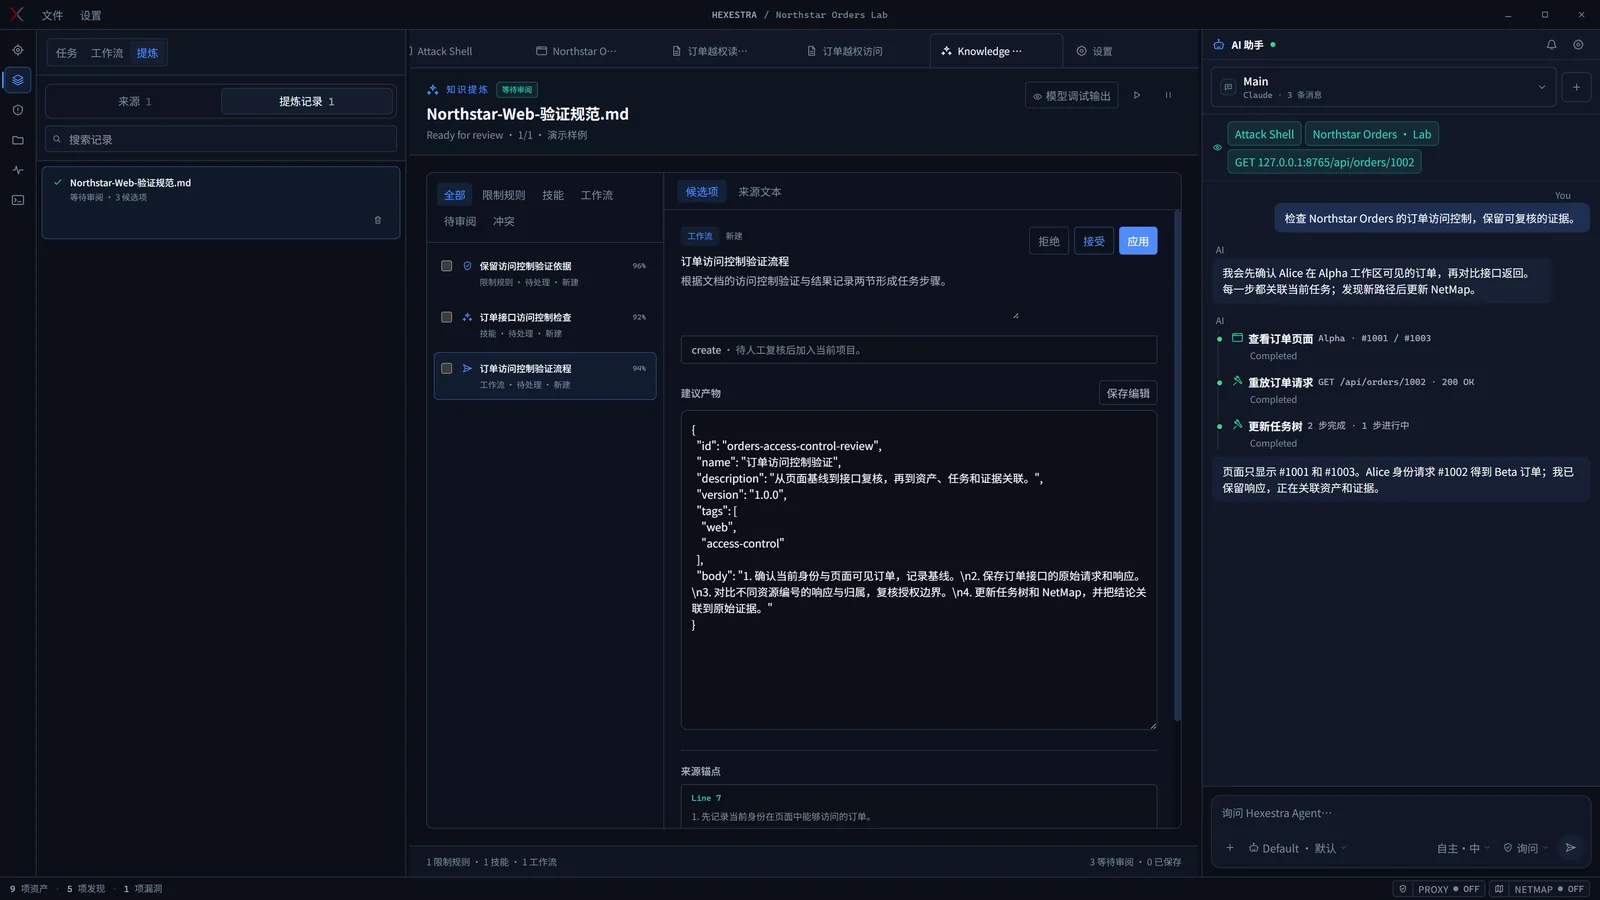
Exemplo de refino de documentos: regras, habilidades e fluxos de trabalho prontos para revisão.
Essas capturas de tela são do aplicativo usando um laboratório local fictício. Parte do conteúdo de chat e registro são dados de demonstração.
Hexestra foi projetado para se adaptar ao seu fluxo de trabalho existente, com personalização leve e flexível. Também estamos considerando um sistema de plugins para o futuro.
O guia do usuário orienta você em sua primeira avaliação.
Requer Node.js 24 e npm. A captura de tráfego em execuções a partir do código-fonte também requer mitmdump; consulte o guia do usuário.
npm ci
npm run electron:dev
Guia do usuário · Arquitetura · Runtime do agente · Contribuindo · Changelog
Não sabe qual documento ler? Consulte o índice da documentação.
Tem uma funcionalidade em mente? Abra uma issue.
Hexestra é licenciado sob Apache 2.0. Se ele torna seu fluxo de trabalho de pentest mais eficiente, considere dar uma estrela ao repositório.









