
 #1
Ferramentas de auditoria de configuração, varredura de conformidade, benchmarks de hardening e detecção de desvio.
Recomendado pelo Kitploit

 nccgroup/scoutsuite
Ferramenta de auditoria de segurança multi-nuvem que aproveita as APIs dos provedores de nuvem para coletar dados de configuração, avaliar a postura…
 corazawaf/coraza
Biblioteca de Firewall de Aplicação Web baseada em Go, compatível com regras ModSecurity SecLang e OWASP Core Rule Set v4, fornecendo inspeção de…
 coreruleset/coreruleset
Conjunto genérico de regras de detecção de ataques para firewalls de aplicações web, protegendo contra OWASP Top Ten e vulnerabilidades comuns com…
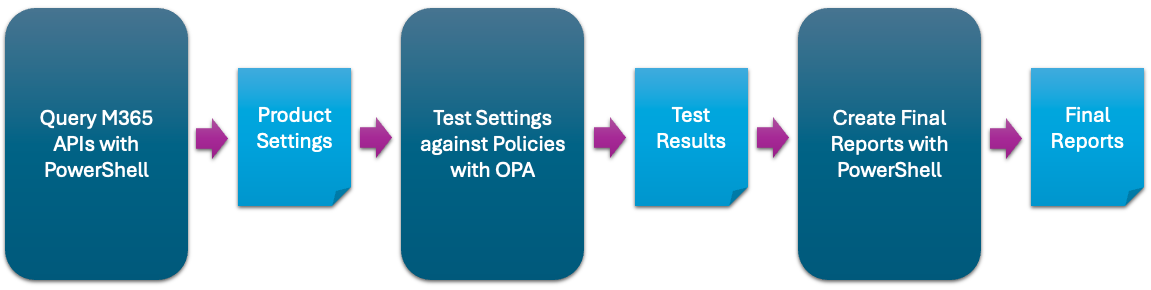 cisagov/scubagear
Automação para avaliar o estado do seu tenant M365 em relação às linhas de base da CISA
 stackrox/kube-linter
KubeLinter é uma ferramenta de análise estática que verifica arquivos YAML do Kubernetes e charts Helm para garantir que as aplicações representadas…
 yandex/gixy
Analisador estático de configuração do Nginx
 duo-labs/cloudmapper
CloudMapper ajuda você a analisar seus ambientes Amazon Web Services (AWS).
 checkmarx/kics
Scanner de análise estática para infraestrutura como código que detecta vulnerabilidades de segurança, violações de conformidade e configurações…
 fairwindsops/polaris
Validação de melhores práticas nos seus clusters Kubernetes
 open-policy-agent/conftest
Escreva testes contra dados de configuração estruturados usando a linguagem de consulta Rego do Open Policy Agent.
 0x6d69636b/windows_hardening
HardeningKitty e Configurações de Hardening do Windows
 aquasecurity/tfsec
Tfsec agora faz parte do Trivy
 m0rtem/cloudfail
Utilize DNS mal configurados e registros antigos de banco de dados para encontrar IPs ocultos atrás da rede CloudFlare
 voorivex/pentest-guide
Guia de testes de penetração baseado no OWASP incluindo casos de teste, recursos e exemplos.
 ine-labs/awsgoat
AWSGoat : Uma Infraestrutura AWS Incrivelmente Vulnerável
 aquasecurity/kube-hunter
Caça por fraquezas de segurança em clusters Kubernetes
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty
 christophetd/cloudflair
🔎 Encontre servidores de origem de sites protegidos pelo CloudFlare usando dados de varredura da Internet do Censys.






