 cisagov/scubagear
Automação para avaliar o estado do seu tenant M365 em relação às linhas de base da CISA

[![GitHub Release][github-release-img]][release] [![PSGallery Release][psgallery-release-img]][psgallery] [![CI Pipeline][ci-pipeline-img]][ci-pipeline] [![Functional Tests][functional-test-img]][functional-test] [![GitHub License][github-license-img]][license] [![GitHub Downloads][github-downloads-img]][release] [![PSGallery Downloads][psgallery-downloads-img]][psgallery] [![GitHub Issues][github-issues-img]][github-issues]
O ScubaGear é uma ferramenta de avaliação que verifica se a configuração de um tenant do Microsoft 365 (M365) está em conformidade com as políticas descritas nos documentos da Linha de Base de Configuração Segura dos Secure Cloud Business Applications (SCuBA).
[!NOTE] Esta documentação pode ser lida usando o GitHub Pages.
O ScubaGear é destinado a administradores do M365 que desejam avaliar seus ambientes de tenant em relação às Linhas de Base de Configuração Segura da CISA.
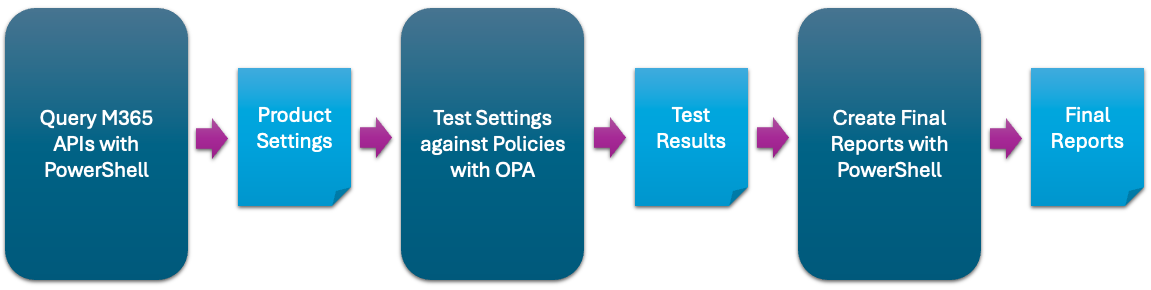
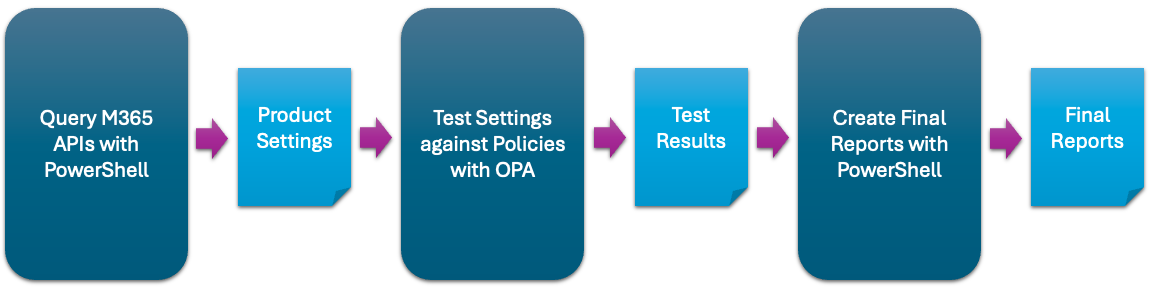
O ScubaGear usa um processo de três etapas:
Os controles do SCuBA foram mapeados tanto para o NIST SP 800-53 quanto para o framework MITRE ATT&CK.
O SCuBA agora inclui uma interface gráfica de usuário que torna mais fácil do que nunca criar e gerenciar seus arquivos de configuração YAML. Esta ferramenta intuitiva ajuda a reduzir a complexidade da edição manual e simplifica o processo de configuração para sua organização. Para mais informações, consulte a documentação da Interface de Configuração.
Start-ScubaConfigAppIdeal para usuários que preferem uma interface visual em vez de ferramentas de linha de comando.
Antes de iniciar o ScubaGear, é importante garantir que o seu ambiente esteja devidamente configurado. Isso inclui ter as dependências e permissões necessárias em vigor.
Reveja a secção de pré-requisitos para verificar se o seu sistema cumpre todos os requisitos. Isto ajudará a evitar erros durante a execução e a garantir uma experiência fluida ao utilizar o ScubaGear.
[!NOTE] Após instalar o ScubaGear no seu ambiente, recomendamos a utilização das funções e funcionalidades de atualização integradas quando precisar de atualizar para a versão mais recente. Consulte o Guia de Atualização para mais informações.
O ScubaGear pode ser executado várias vezes para avaliar corretamente as definições de base.
Primeira Execução (Sem Ficheiro de Configuração): Inicie o ScubaGear sem um ficheiro de configuração. Esta execução inicial gera um modelo de base das definições atuais do seu ambiente. Não efetua alterações, mas ajuda-o a compreender a postura predefinida.
Execuções Subsequentes (Com Ficheiro de Configuração): Após rever e editar o ficheiro de configuração gerado, execute novamente o ScubaGear com o ficheiro de configuração como entrada. Isto permite ao ScubaGear comparar as definições pretendidas com o ambiente real e elevar as discrepâncias em conformidade.
[!IMPORTANT] O ScubaGear tem pré-requisitos específicos e depende de valores de configuração definidos para avaliar corretamente o seu tenant do Microsoft 365. Após a sua execução de avaliação inicial, reveja os resultados minuciosamente. Resolva quaisquer lacunas identificadas atualizando a configuração do seu tenant ou documentando aceitações de risco num ficheiro de configuração YAML utilizando exclusões, anotações ou omissões. Consulte as secções abaixo para orientações detalhadas.
Esta abordagem iterativa garante que o ScubaGear está alinhado com o seu ambiente e que todas as avaliações de políticas se baseiam na sua linha de base personalizada.
Para instalar o ScubaGear a partir da PSGallery, abra um terminal PowerShell 5 num computador Windows e instale o módulo:
# Install ScubaGear
Install-Module -Name ScubaGear
# Install the minimum required dependencies
Install-ScubaDependencies
# Check the version
Invoke-SCuBA -Version
