
 #1
Ferramentas de auditoria de configuração, varredura de conformidade, benchmarks de hardening e detecção de desvio.
Recomendado pelo Kitploit
 cosmo121/follina-remediation
Remove a capacidade de execução do MSDT, em resposta ao CVE-2022-30190 (Follina).
 oiyl/cve-2025-46171
Descrição de uma vulnerabilidade de Negação de Serviço na lista de amigos do vBulletin 3.8.7.
 chainguard-dev/text4shell-policy
Demonstração do ClusterImagePolicy para cve-2022-42889 text4shell
 rancher/externalip-webhook
CVE-2020-8554: Homem no meio usando LoadBalancer ou ExternalIPs
 nitrado/cve-2017-9798
Verifica um ambiente de hospedagem compartilhada em busca de CVE-2017-9798
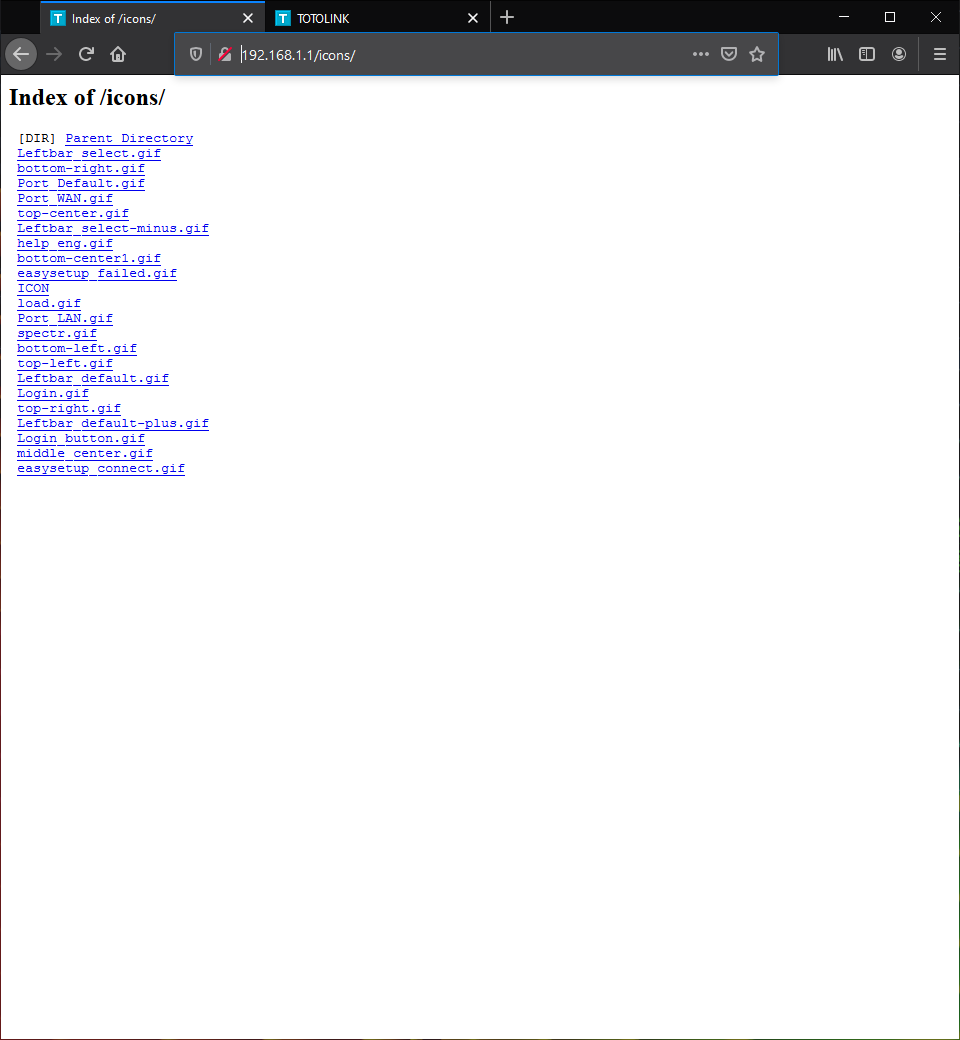 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 Vulnerabilidade de Indexação de Diretório
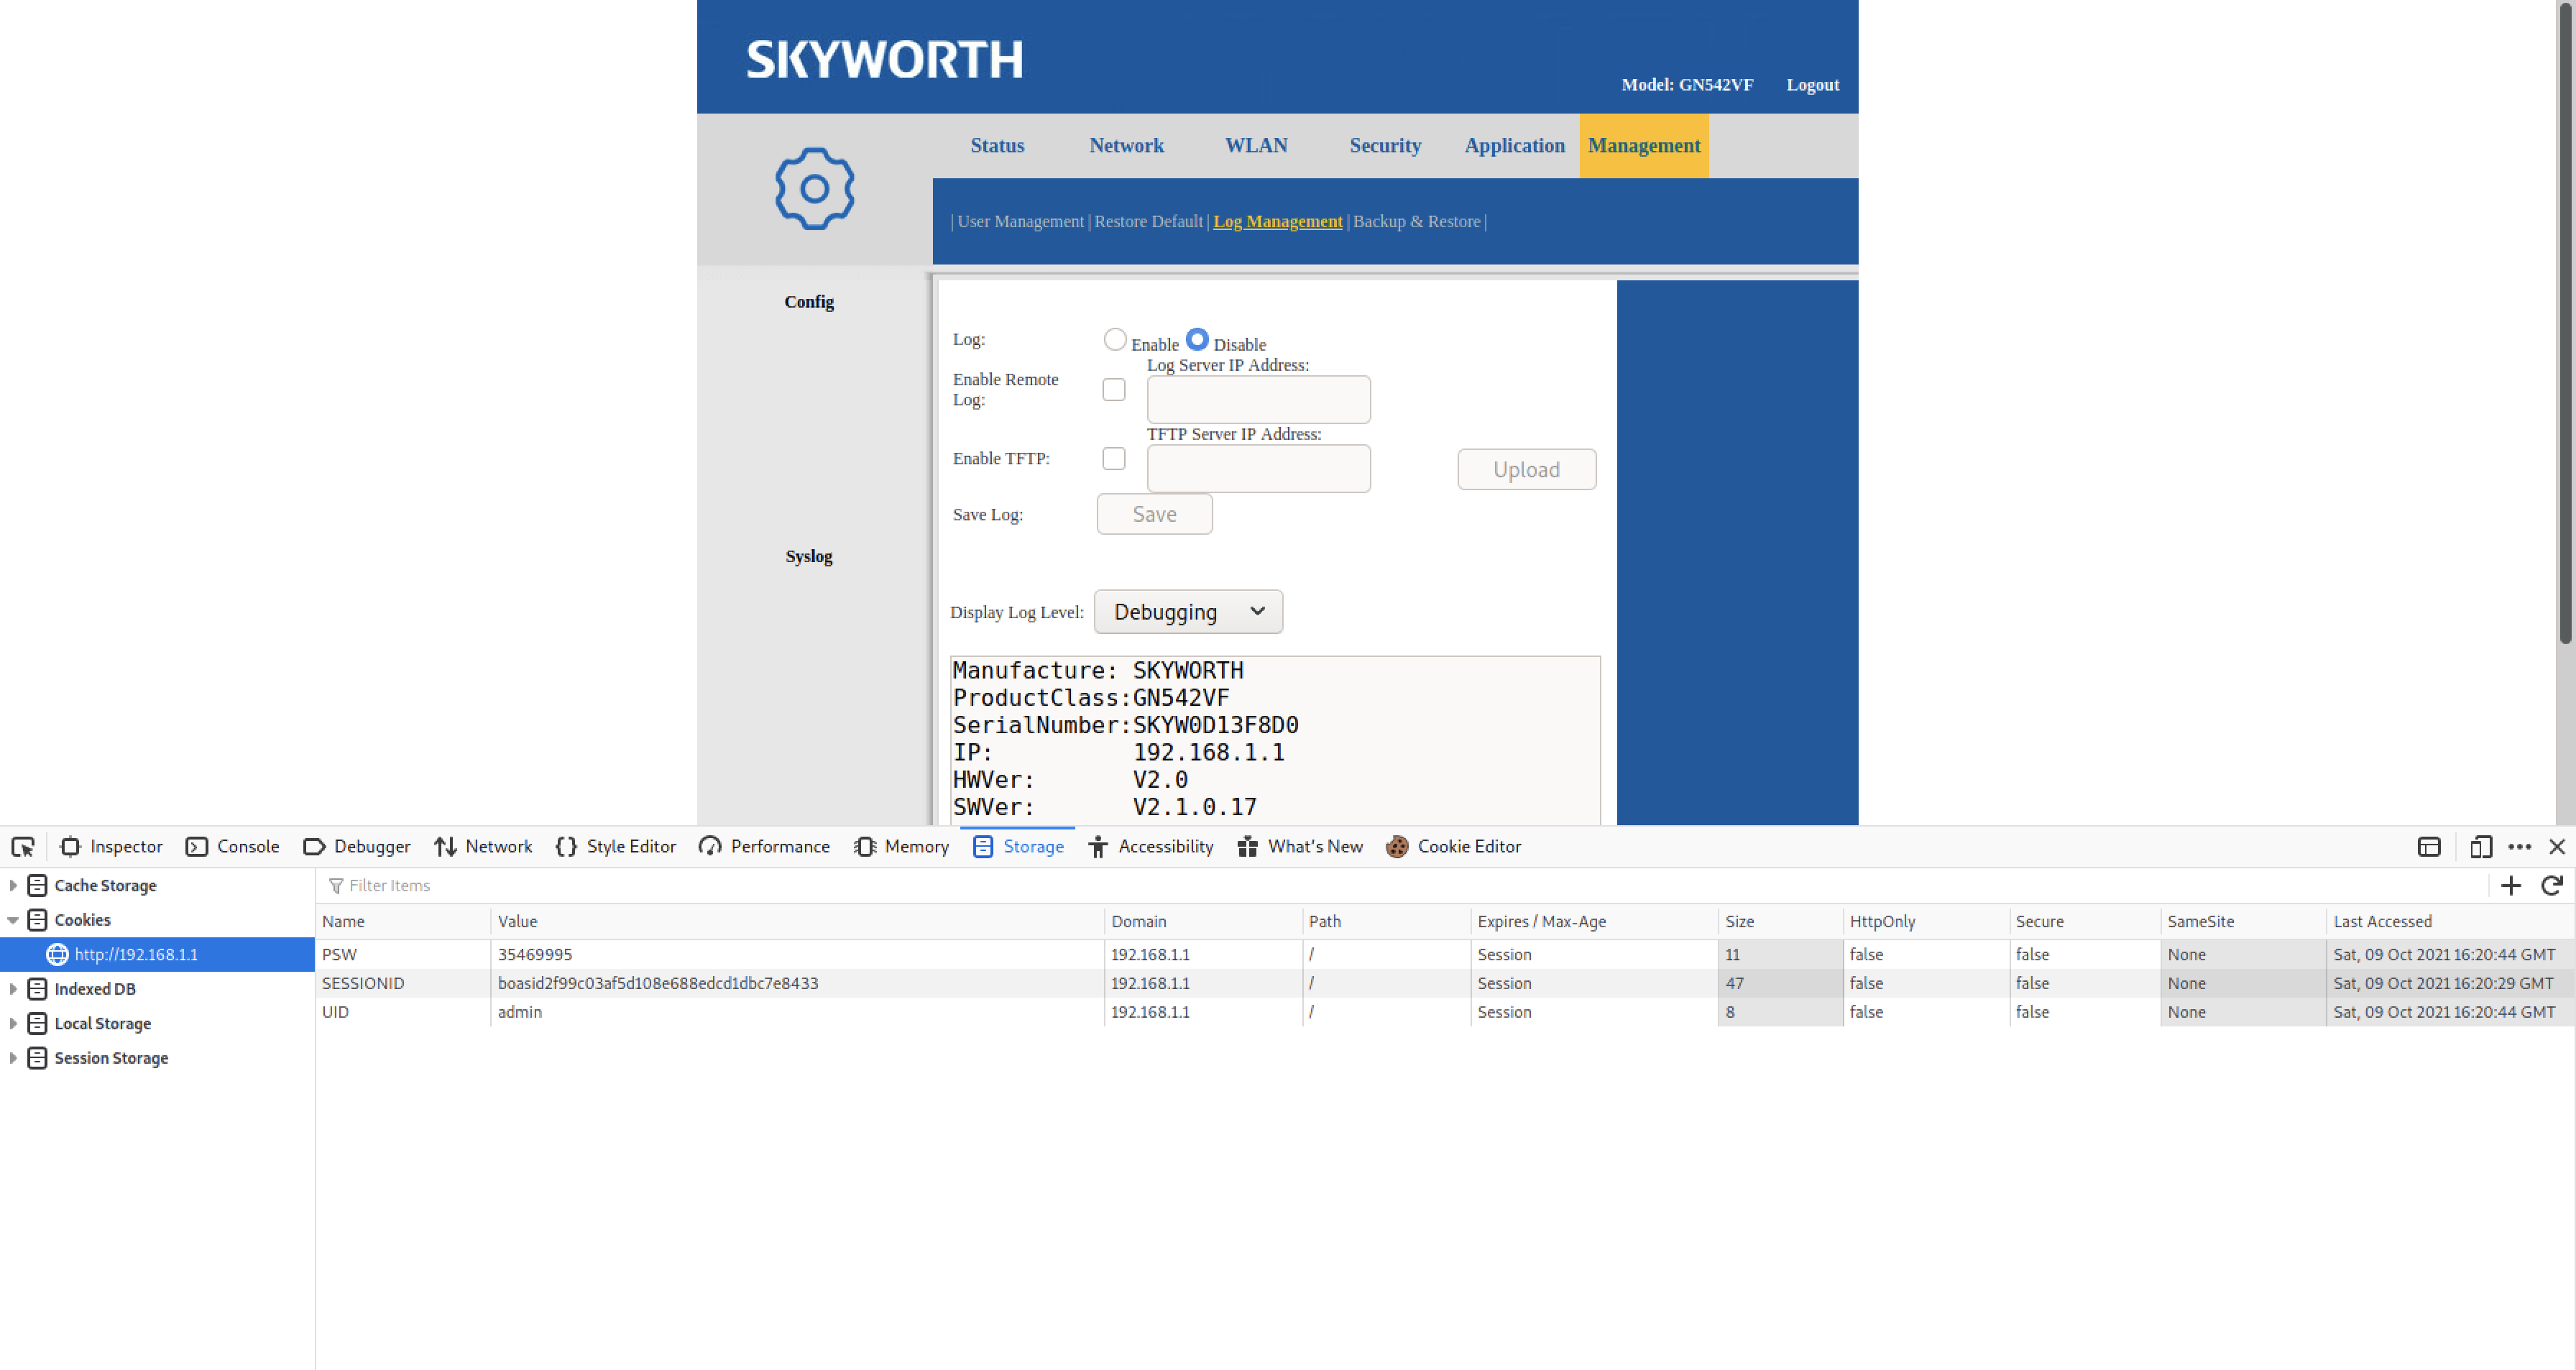 swzhouu/cve-2020-26732
SKYWORTH GN542VF, versão de hardware 2.0 e versão de software 2.0.0.16, não define o flag Secure para o cookie de sessão em uma sessão HTTPS.
 tazmidev/cve-2026-53571
CVE-2026-53571 — PoC de bypass de `server.fs.deny` em caminhos alternativos do Windows.
 jotaqc/cve-2022-30190_temporary_fix_source_code
Estes são os códigos-fonte dos scripts Python para aplicar a proteção temporária contra a vulnerabilidade CVE-2022-30190 (Follina).








