
 #1
Ferramentas de auditoria de configuração, varredura de conformidade, benchmarks de hardening e detecção de desvio.
Recomendado pelo Kitploit

 msaad00/agent-bom
Open-source cloud and AI security platform: scan code, dependencies, containers, cloud and AI agents/MCP into one security graph. Self-host free in…
 coreruleset/coreruleset
Conjunto genérico de regras de detecção de ataques para firewalls de aplicações web, protegendo contra OWASP Top Ten e vulnerabilidades comuns com…
 kubescape/kubescape
Plataforma de segurança Kubernetes de código aberto que analisa clusters, manifestos e imagens em busca de configurações incorretas, vulnerabilidades…
 open-policy-agent/opa
Motor declarativo de políticas que permite autorização e aplicação de políticas em serviços, Kubernetes, Terraform, Docker e APIs usando a linguagem…
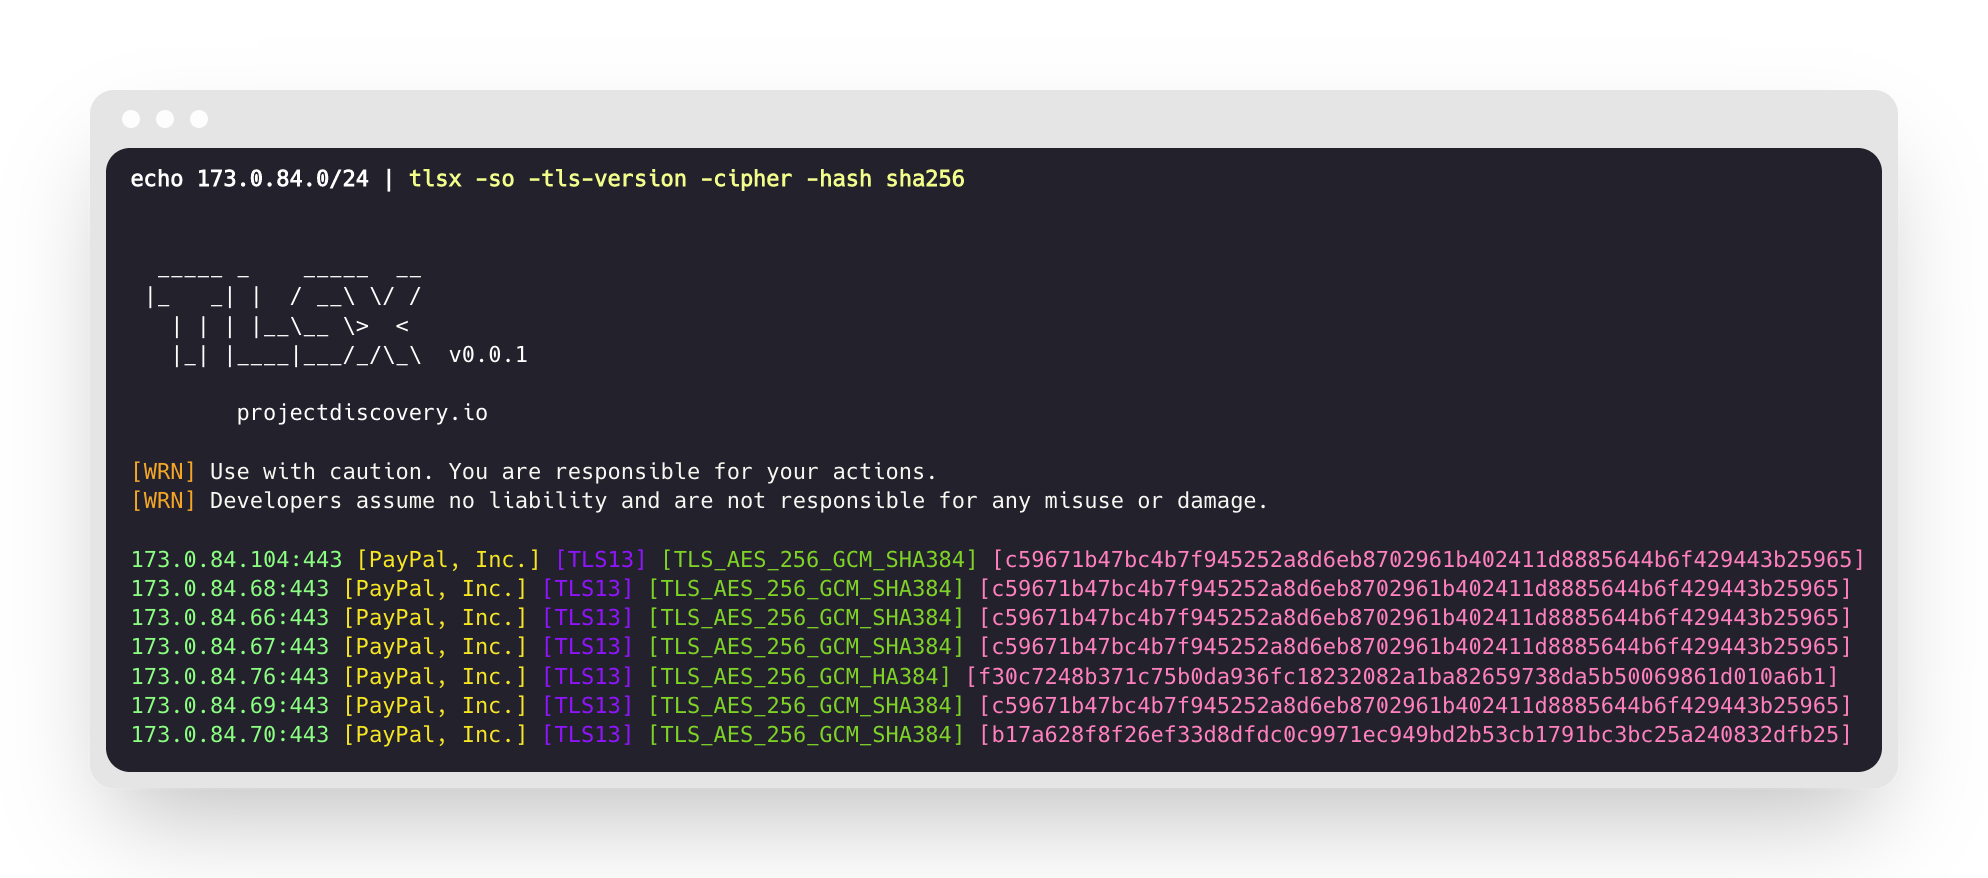 projectdiscovery/tlsx
Grabber TLS rápido e configurável, focado na coleta de dados baseados em TLS.
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 mondoohq/cnspec
Uma segurança de código aberto e nativa da nuvem para proteger tudo, desde a compilação até o tempo de execução
 corazawaf/coraza
Biblioteca de Firewall de Aplicação Web baseada em Go, compatível com regras ModSecurity SecLang e OWASP Core Rule Set v4, fornecendo inspeção de…
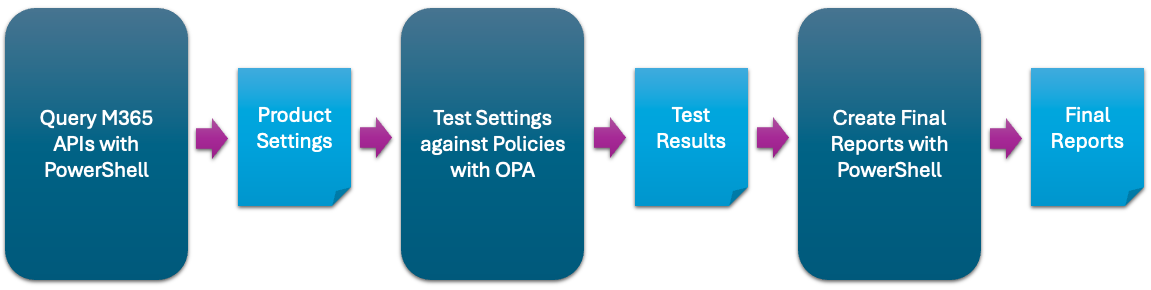 cisagov/scubagear
Automação para avaliar o estado do seu tenant M365 em relação às linhas de base da CISA
 complianceascode/content
Gera conteúdo de segurança SCAP, Ansible, Bash e CEL para avaliação de conformidade e hardening automatizado em hosts Linux, contêineres e Kubernetes.
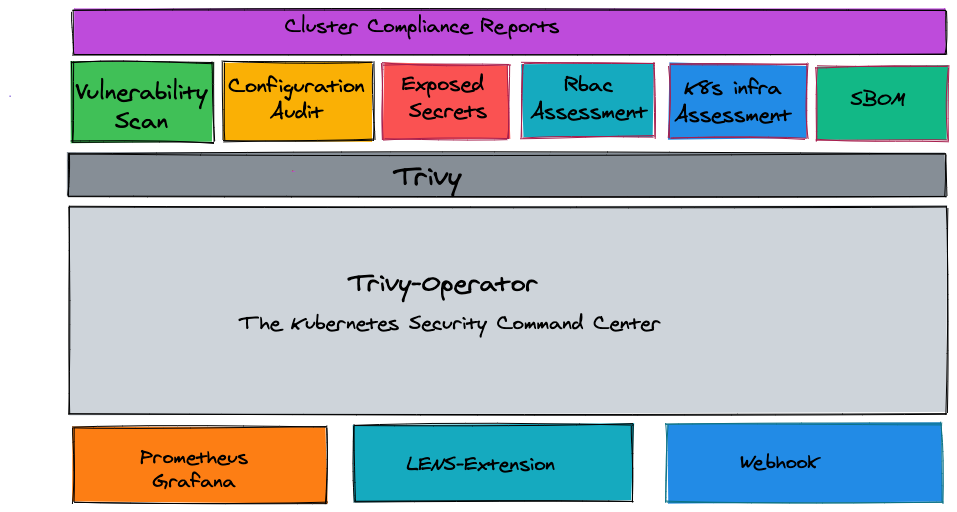 aquasecurity/trivy-operator
Kubernetes-native security operator that automates vulnerability scanning, configuration auditing, secret detection, RBAC analysis, and compliance…
 snyk/cli
Snyk CLI verifica e monitora seus projetos em busca de vulnerabilidades de segurança.
 prowler-cloud/prowler
Prowler é a plataforma de segurança em nuvem de código aberto mais amplamente utilizada no mundo, que automatiza a segurança e a conformidade em…
 kyverno/kyverno
Aplique segurança e conformidade em clusters Kubernetes por meio de controles de admissão, mutação de recursos, varreduras em segundo plano e…
 skyscanner/cfripper
Biblioteca e ferramenta CLI para analisar modelos CloudFormation e verificá-los quanto à conformidade de segurança.
 aquasecurity/trivy
Encontre vulnerabilidades, configurações incorretas, segredos, SBOM em contêineres, Kubernetes, repositórios de código, nuvens e mais
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 projectdiscovery/nuclei
Scanner de vulnerabilidades rápido baseado em YAML, com motor de detecção orientado por templates para testes de segurança automatizados em…




