 aquasecurity/trivy-operator
Operador de segurança nativo do Kubernetes que automatiza varredura de vulnerabilidades, auditoria de configuração, detecção de segredos, análise de RBAC e relatórios de conformidade usando Trivy.

Kit de ferramentas de segurança nativo do Kubernetes. (Documentação)



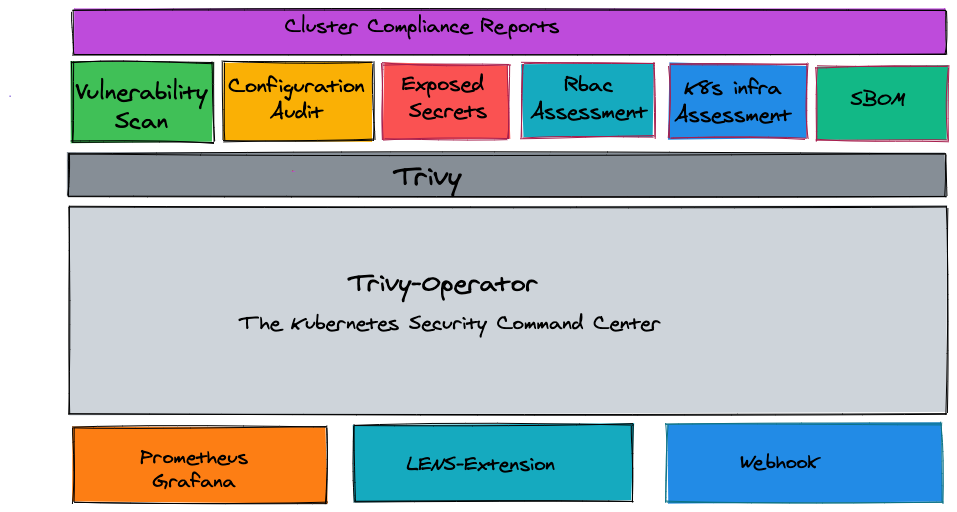
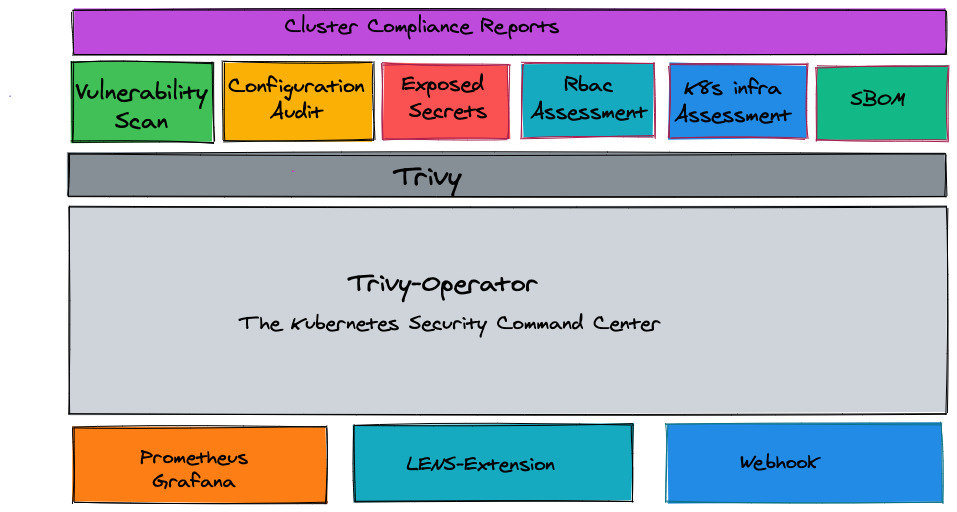
O Trivy Operator utiliza o Trivy para escanear continuamente seu cluster Kubernetes em busca de problemas de segurança. Os escaneamentos são resumidos em relatórios de segurança como Custom Resource Definitions do Kubernetes, que se tornam acessíveis através da API do Kubernetes. O Operator faz isso observando o Kubernetes em busca de mudanças de estado e disparando automaticamente escaneamentos de segurança em resposta. Por exemplo, um escaneamento de vulnerabilidades é iniciado quando um novo Pod é criado.
Dessa forma, os usuários podem encontrar e visualizar os riscos relacionados a diferentes recursos de uma maneira nativa do Kubernetes.
O Trivy Operator gera e atualiza automaticamente relatórios de segurança. Esses relatórios são gerados em resposta a novas cargas de trabalho e outras mudanças em um cluster Kubernetes, gerando os seguintes relatórios:
Por favor, dê uma estrela ⭐ no repositório se você quiser que continuemos desenvolvendo e melhorando o trivy-operator! 😀
A [Documentação] oficial fornece guias detalhados de instalação, configuração, solução de problemas e início rápido.
Você pode instalar o Trivy-operator com Static YAML Manifests e seguir o guia Getting Started para ver como os relatórios de vulnerabilidade e auditoria de configuração são gerados automaticamente.
O Trivy Operator pode ser instalado facilmente através do Helm Chart. O Helm Chart pode ser baixado por uma das duas opções:
Adicione o repositório de charts da Aqua:
   helm repo add aqua https://aquasecurity.github.io/helm-charts/
   helm repo update
Instale o Helm Chart:
   helm install trivy-operator aqua/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0
Instale o Helm Chart:
   helm install trivy-operator oci://ghcr.io/aquasecurity/helm-charts/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0
Isso instalará o Trivy Helm Chart no namespace trivy-system e começará a disparar os escaneamentos.
Embora estejamos tentando manter as novas versões compatíveis com versões anteriores, este projeto ainda está em incubação, e algumas APIs e Custom Resource Definitions podem mudar.
Neste estágio inicial, adoraríamos receber seu feedback sobre o conceito geral do Trivy-Operator. Com o tempo, adoraríamos ver contribuições integrando diferentes ferramentas de segurança para que os usuários possam acessar informações de segurança de maneiras padrão e nativas do Kubernetes.
O Trivy-Operator é um projeto de código aberto da Aqua Security.
Saiba mais sobre nosso [Trabalho e Portfólio de Código Aberto].
Junte-se à comunidade e fale conosco sobre qualquer assunto nas [Discussões do GitHub] ou no Slack.