
 #1
Ferramentas para dissecar, entender e fazer engenharia reversa do comportamento de software malicioso.
Recomendado pelo Kitploit

 aslitsecurity/cve-2021-40444_builders
Este repositório contém construtores de arquivo cab, arquivo html e arquivo docx para o exploit CVE-2021-40444
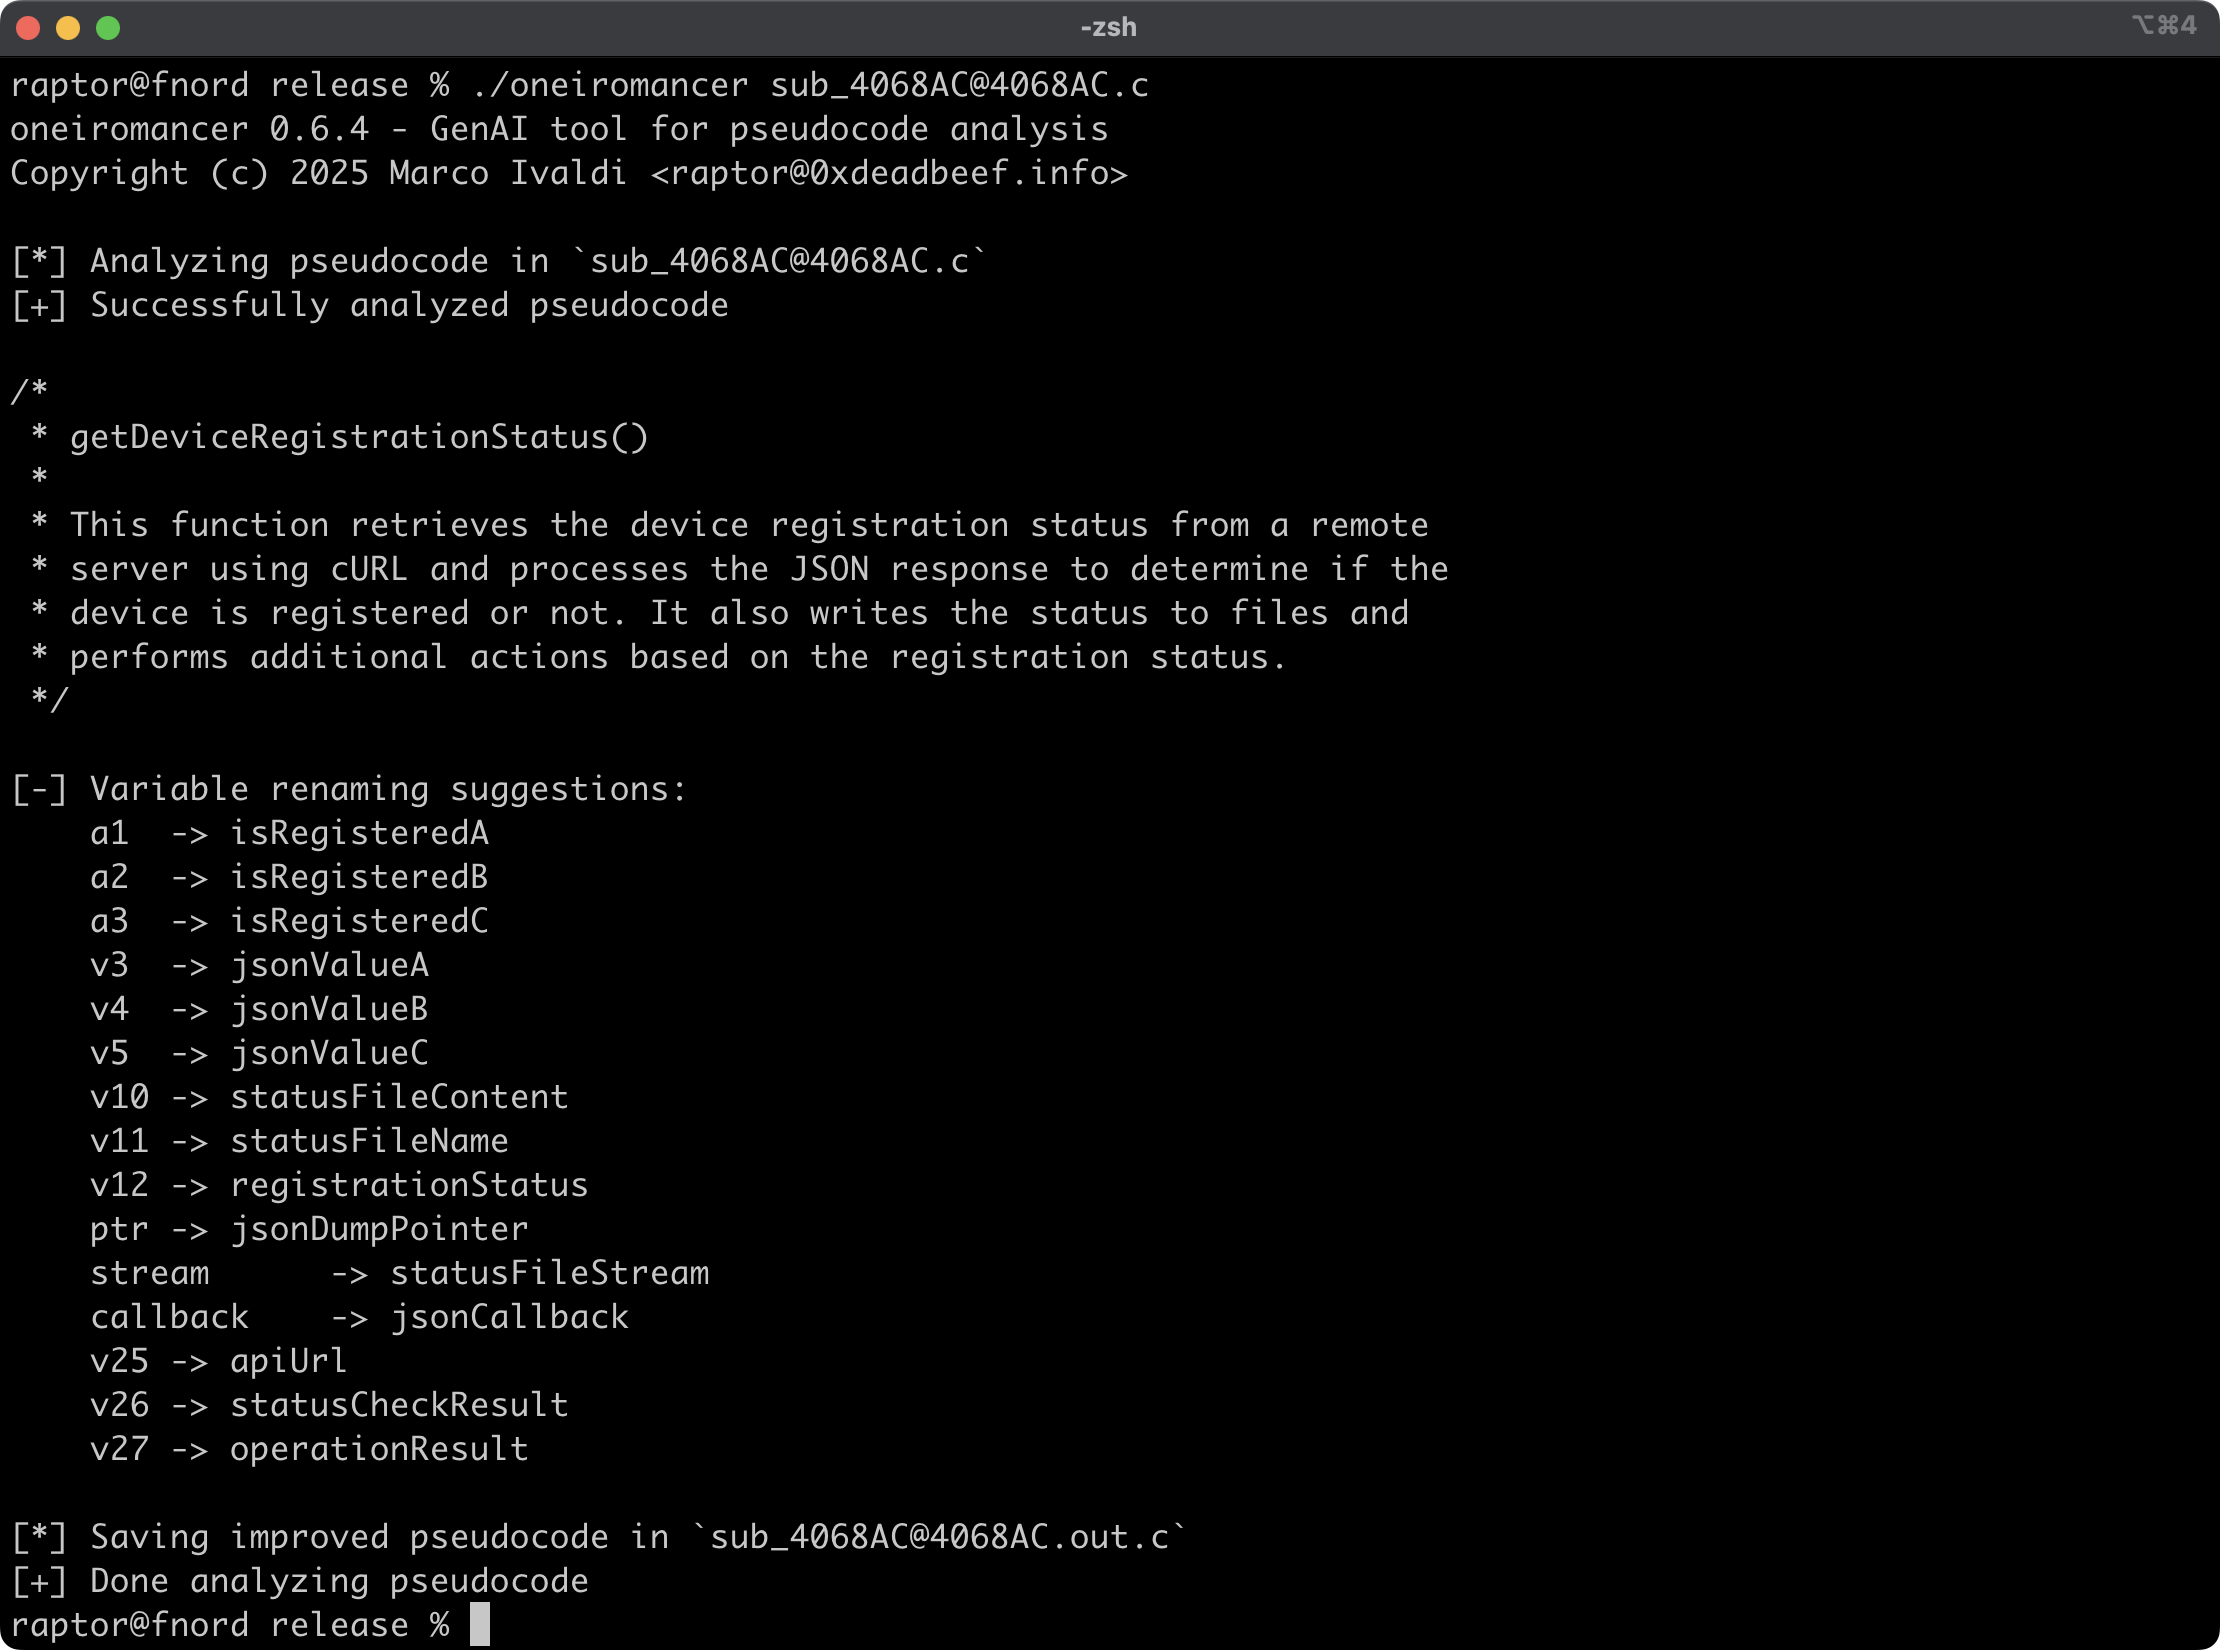 0xdea/oneiromancer
Assistente de engenharia reversa que usa um LLM executado localmente para auxiliar na análise de pseudocódigo.
 cookiengineer/actual-php2shell
:robot: (Vibecoded prototype) NO, There is an easy way to exploit this vulnerability!
 inquest/threatkb
Gerenciamento de fluxo de trabalho de base de conhecimento para regras YARA e artefatos C2 (IP, DNS, SSL) (EM ESTADO ALPHA NO MOMENTO)
 google/kernel-research
Kit de exploração do kernel Linux que fornece uma biblioteca para construção de exploits, geradores de cadeias ROP e stack pivot, executores de…
 silascutler/malpipe
Motor de ingestão e processamento de Malware/IOC
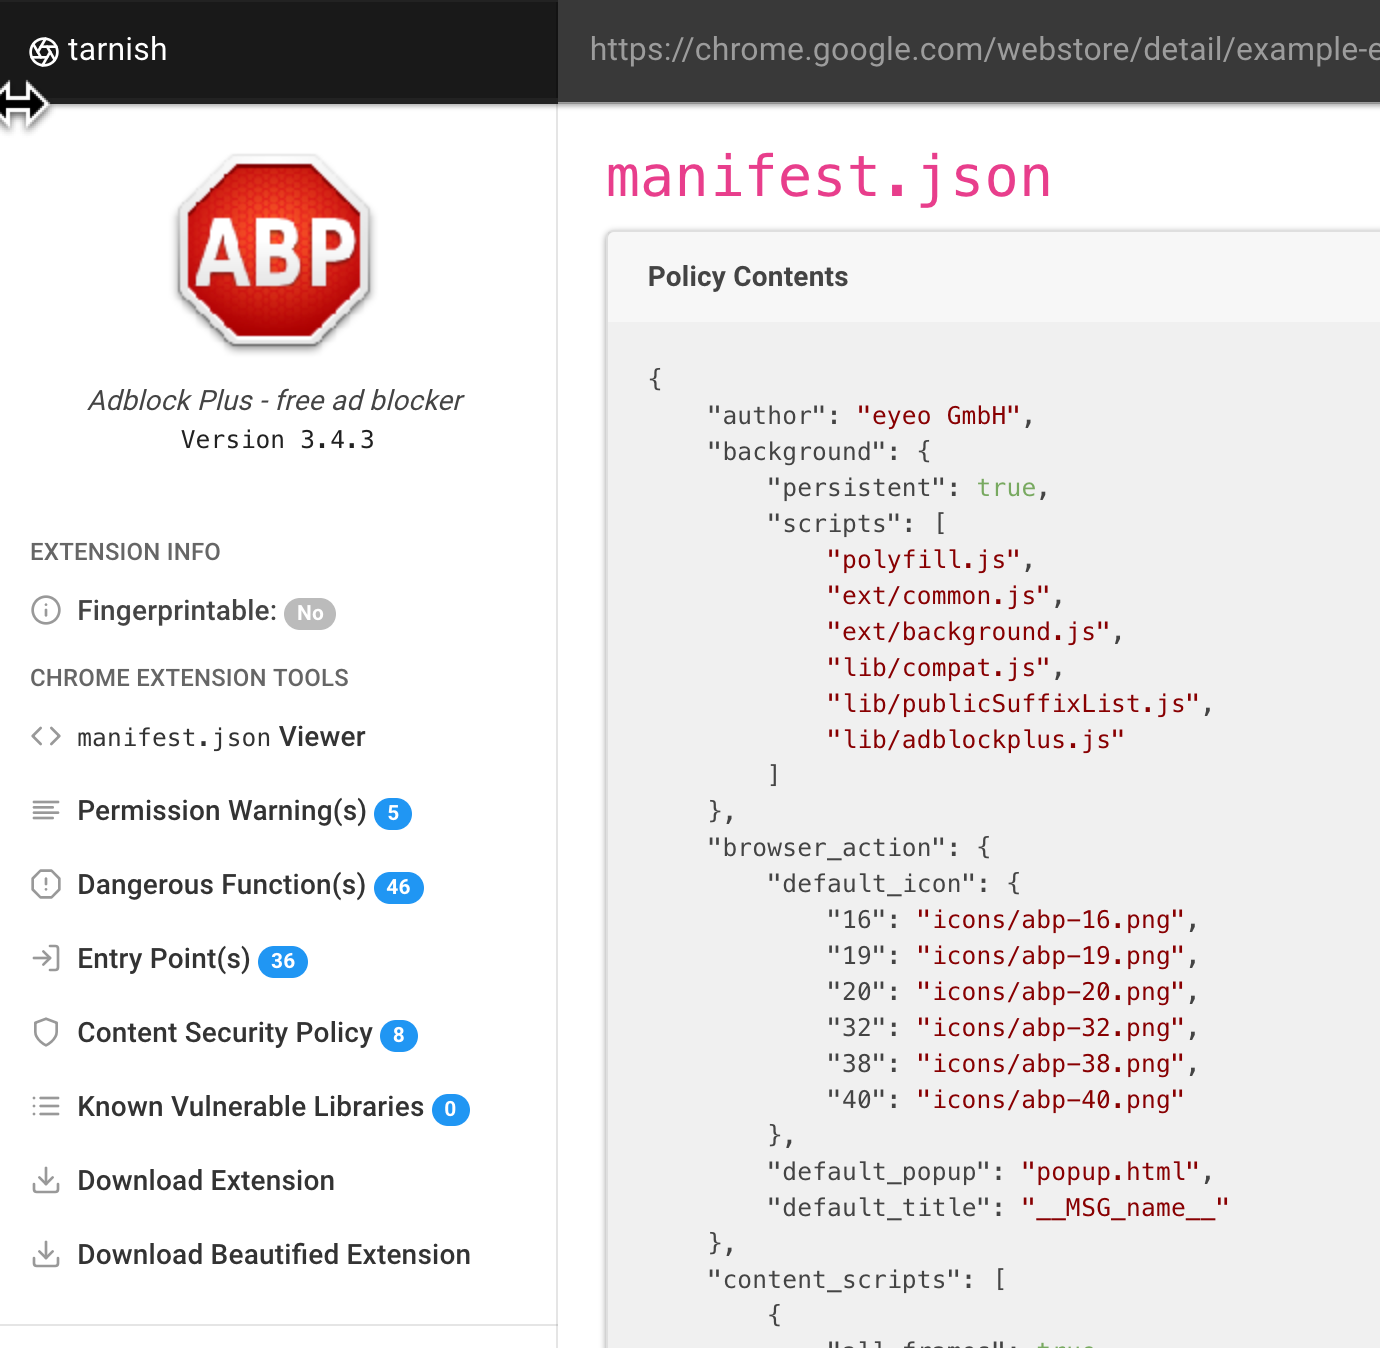 mandatoryprogrammer/tarnish
Uma ferramenta de análise estática de extensões do Chrome para auxiliar em revisões de segurança.
 symbioticsec/hermes-decomp
Um poderoso descompilador que permite fazer engenharia reversa de aplicativos móveis React Native ao converter seus bytecodes Hermes compilados…
 cmu-sei/kaiju
CERT Kaiju é uma extensão de framework de análise binária para o conjunto de ferramentas de engenharia reversa de software Ghidra. Este repositório é…
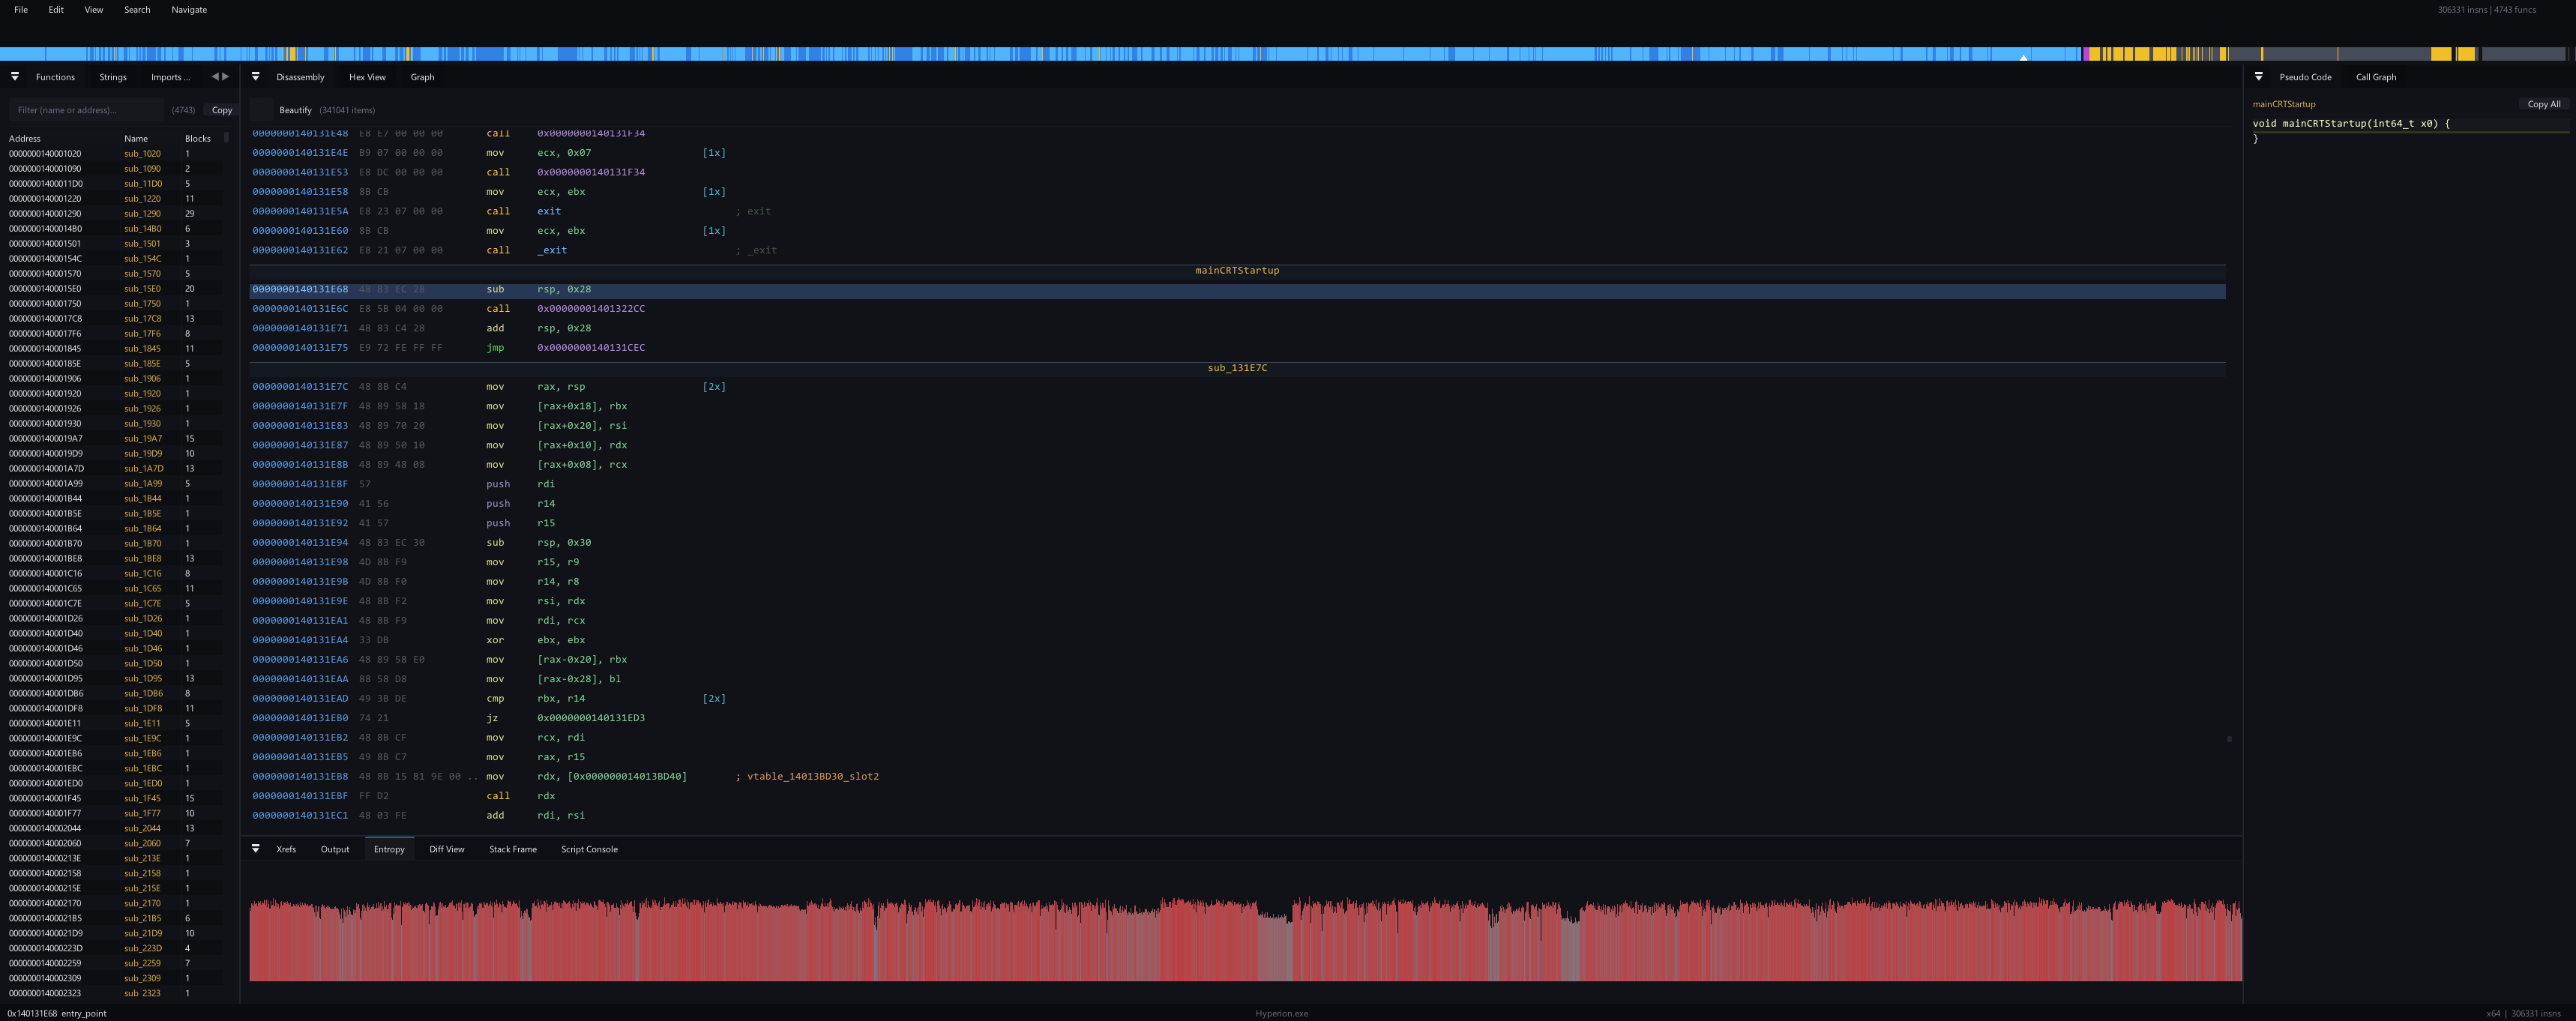 sidenai/hyperion-disassembler
Disassembler e decompilador nativo multiarquitetura - PE/ELF/Mach-O, x86/x64/ARM64, scripts em Lua, recuperação de RTTI
 nalen98/ghidraemu
Emulador nativo de Pcode
 niloofarkheirkhah/nili
Nili é uma ferramenta para Scanner de Rede, Man-in-the-Middle, Engenharia Reversa de Protocolo e Fuzzing.
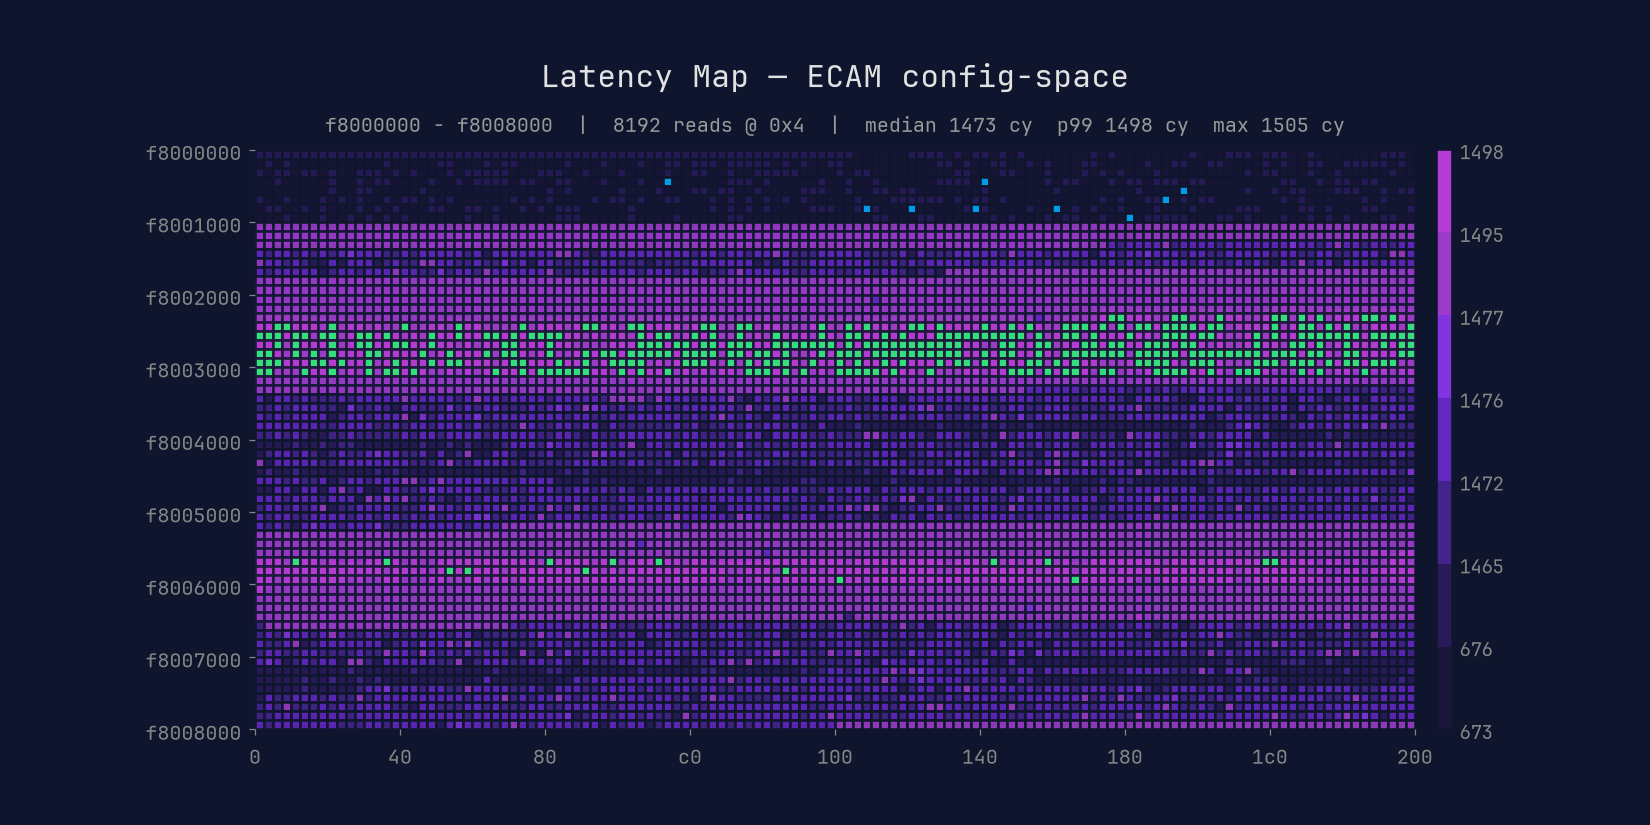 xoreaxeaxeax/mmiotic
Raio-x de latência para hardware não documentado
 mushorg/buttinsky
A monitorização de botnets é uma parte crucial na análise de ameaças e, muitas vezes, negligenciada devido à falta de ferramentas open source…
 thebabush/llvm-jutsu
Ofuscação anti-LLM através da contagem de dedos
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
Desmontador, descompilador e depurador no estilo x64dbg para binários PE/ELF com listagem no estilo IDA, grafos de funções, plugins Lua, CLI e um…
 fortra/cve-2023-28252
Análise técnica e exploit de prova de conceito para CVE-2023-28252, uma vulnerabilidade de escalonamento de privilégio no driver do sistema de…








