
 #1
Ferramentas para dissecar, entender e fazer engenharia reversa do comportamento de software malicioso.
Recomendado pelo Kitploit
 denuvosoftwaresolutions/simba
Desofuscação Eficiente de Expressões Mistas Booleanas-Aritméticas Lineares
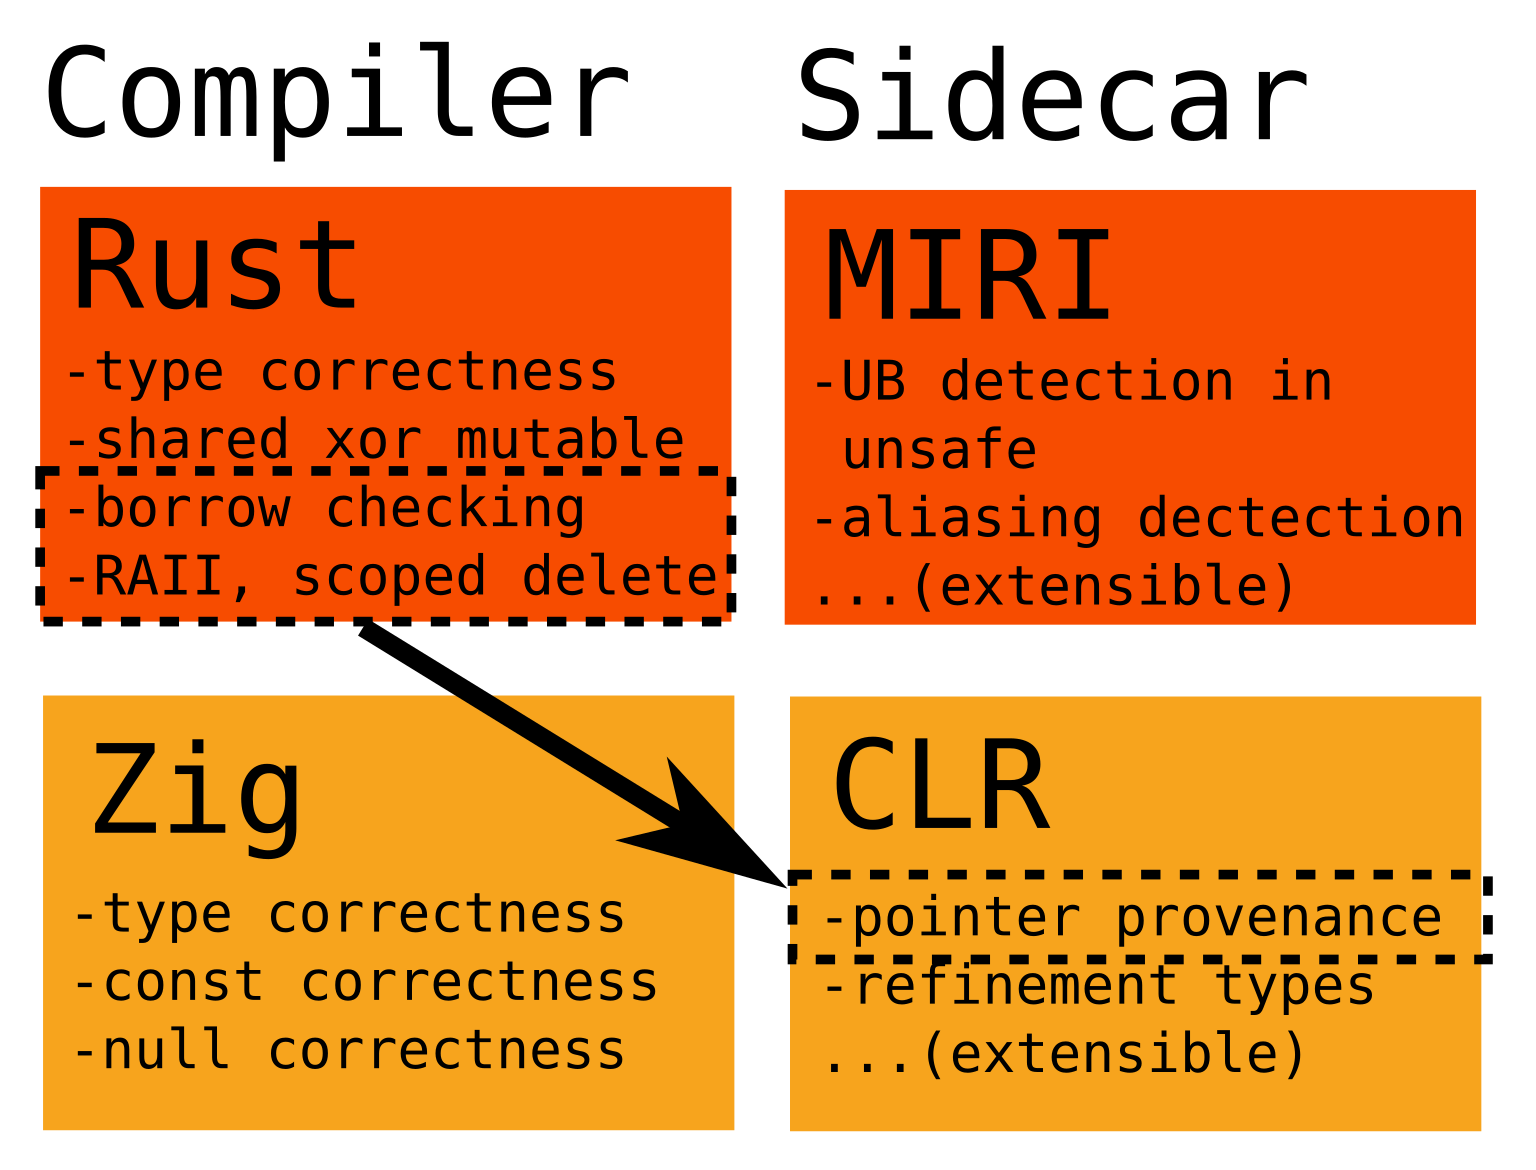 ityonemo/clr
Verificador para Lifetimes e outros tipos de Refinement
 sh0ckfr/lockbit3.0-mpclient-defender-poc
# Lockbit3.0 Microsoft Defender MpClient.dll DLL Hijacking PoC
 cybermaggedon/cyberprobe
Capturar, analisar e responder a ataques cibernéticos
 gi7w0rm/malwareconfiglists
Apenas algumas listas de Configs de Malware
 doudoudedi/hackembedded
Esta ferramenta é usada para criptografar backdoor,shellcode,geração de proxy socks5,recuperação de informações e organização de POC para…
 spiralbl0ck/browser-pwning-
Uma documentação adequada e bem estruturada para começar com chrome pwning e v8 pwning
 romainthomas/the-poor-mans-obfuscator
Binários e scripts associados à apresentação "The Poor Man's Obfuscator"
 sqrtzeroknowledge/cve-2023-23397_exploit_0day
Exploit para CVE-2023-23397
 jhftss/ida2obj
Ferramenta de instrumentação binária estática que extrai arquivos de objeto COFF de executáveis, permitindo inserção de código/dados em qualquer…
 bishopfox/forticrack
Descriptografar imagens de firmware FortiOS Fortienet criptografadas
 rjw57/hdcp-genkey
Gere chaves de origem e destino HDCP a partir da chave mestra vazada.
 dimareverse/nuitka-static-unpacker
Ferramenta de pesquisa prioritariamente estática para desempacotar binários compilados com Nuitka: extrai constantes, módulos, recupera arquivos .pyc…
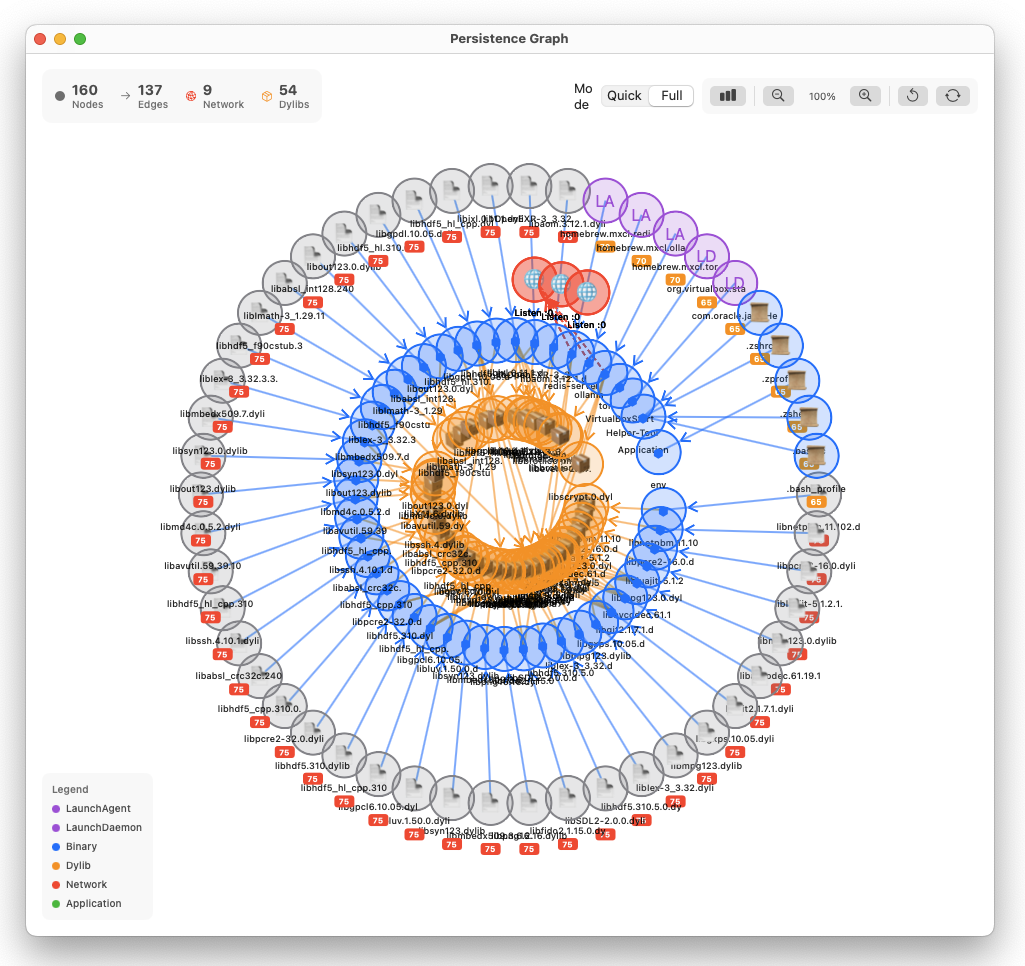 pinperepette/macpersistencechecker
Scanner de mecanismos de persistência do macOS com verificação de assinatura de código e rastreamento de linha do tempo.
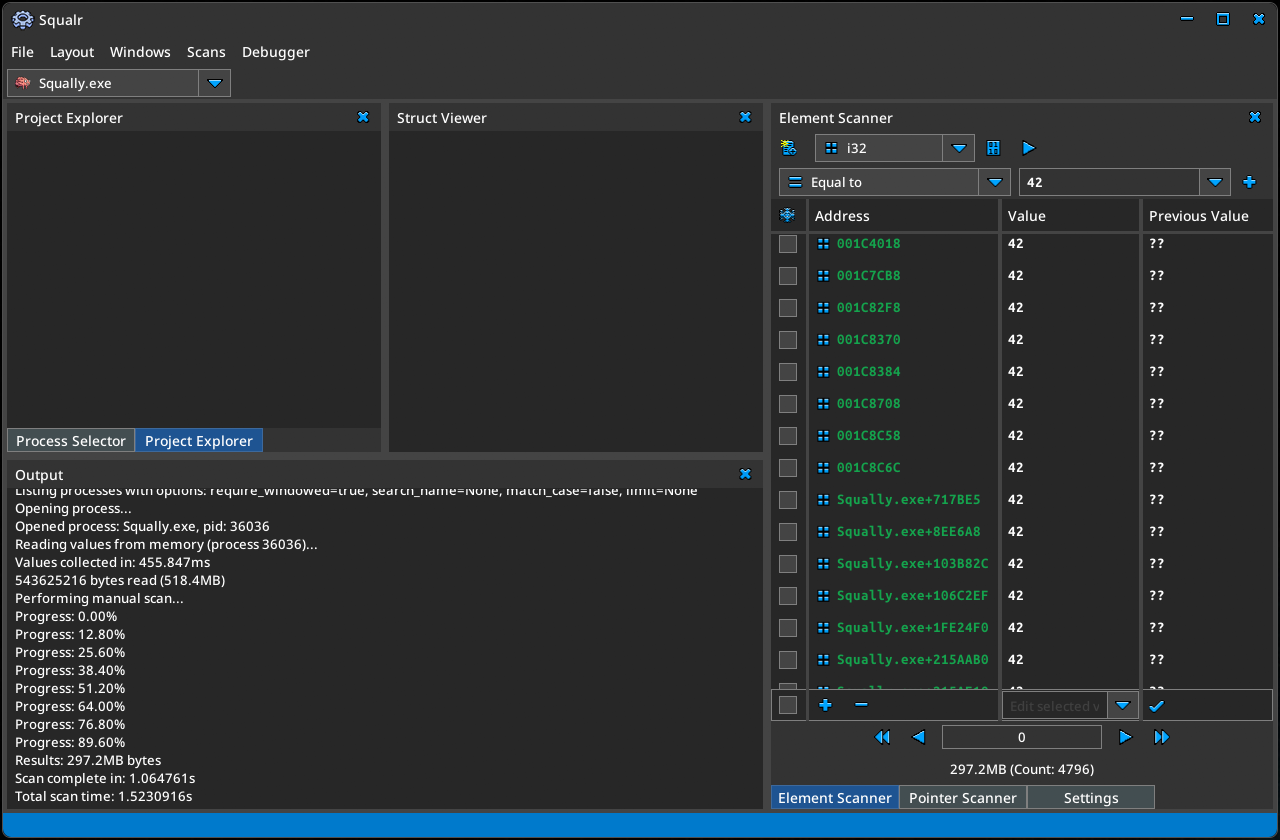 squalr/squalr
Uma ferramenta genérica de hacking de jogos/software escrita do zero em Rust.
 nccgroup/libslub
Biblioteca Python para examinar alocações e estruturas do heap SLUB do kernel Linux dentro do GDB, permitindo uma compreensão mais profunda dos…
 dougwithseismic/dezlock-dump
Ferramenta de extração de esquema em tempo de execução + RTTI para Deadlock, CS2, Dota e outros (Source 2). Não requer source2gen.
 alphaseclab/all-my-collection-repos
Todos os repositórios de coleções de recursos de segurança que publiquei.








