
 #1
Ferramentas para dissecar, entender e fazer engenharia reversa do comportamento de software malicioso.
Recomendado pelo Kitploit
 rvazarkar/antipwny
Um IDS baseado em host escrito em C# direcionado ao Metasploit
 nccgroup/royal_apt
Royal APT - APT15 - Informações Relacionadas da Pesquisa de Operações de Defesa Cibernética da NCC Group
 kavan00/android-projector-c2-malware
Análise de uma rede c2 de beamers chineses - SilentSDK-Analysis
 josue87/wp_hunter
Análise estática de plugins WordPress
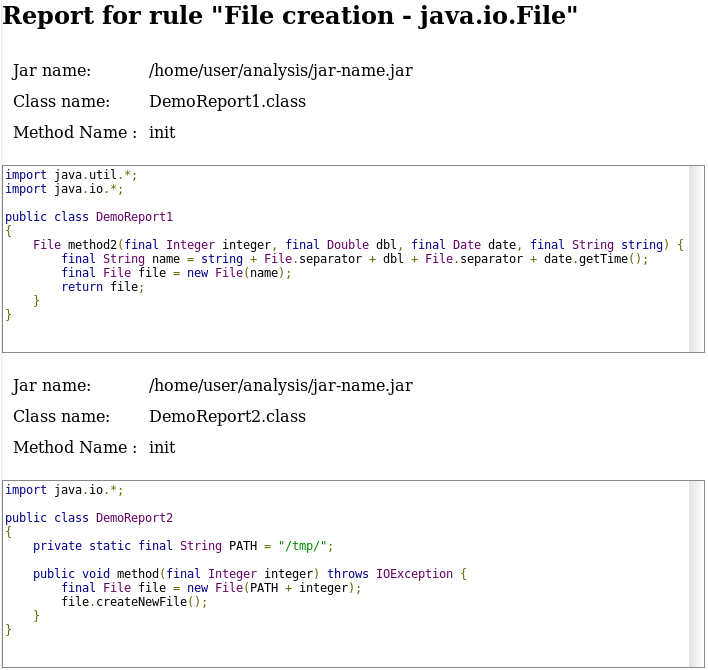 fergarrui/custom-bytecode-analyzer
Analisador de bytecode Java personalizável via regras JSON
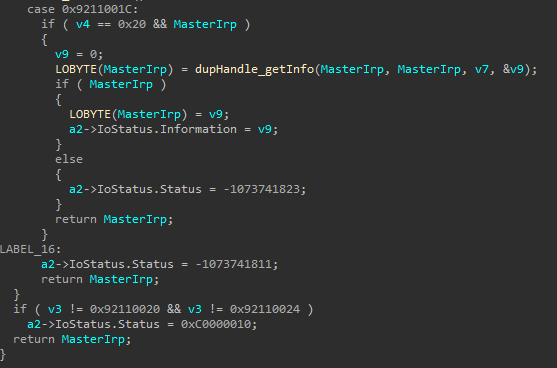 alfarom256/logmeinpochandledup
Exploit para uma condição de corrida em um driver de kernel do Windows da LogMeIn/GoTo que duplica handles do SYSTEM, permitindo a impersonação de…
 theofficialflow/presentations
Coleção curada de slides e palestras de conferências de segurança sobre exploração de consoles de jogos, vulnerabilidades de kernel e fugas de…
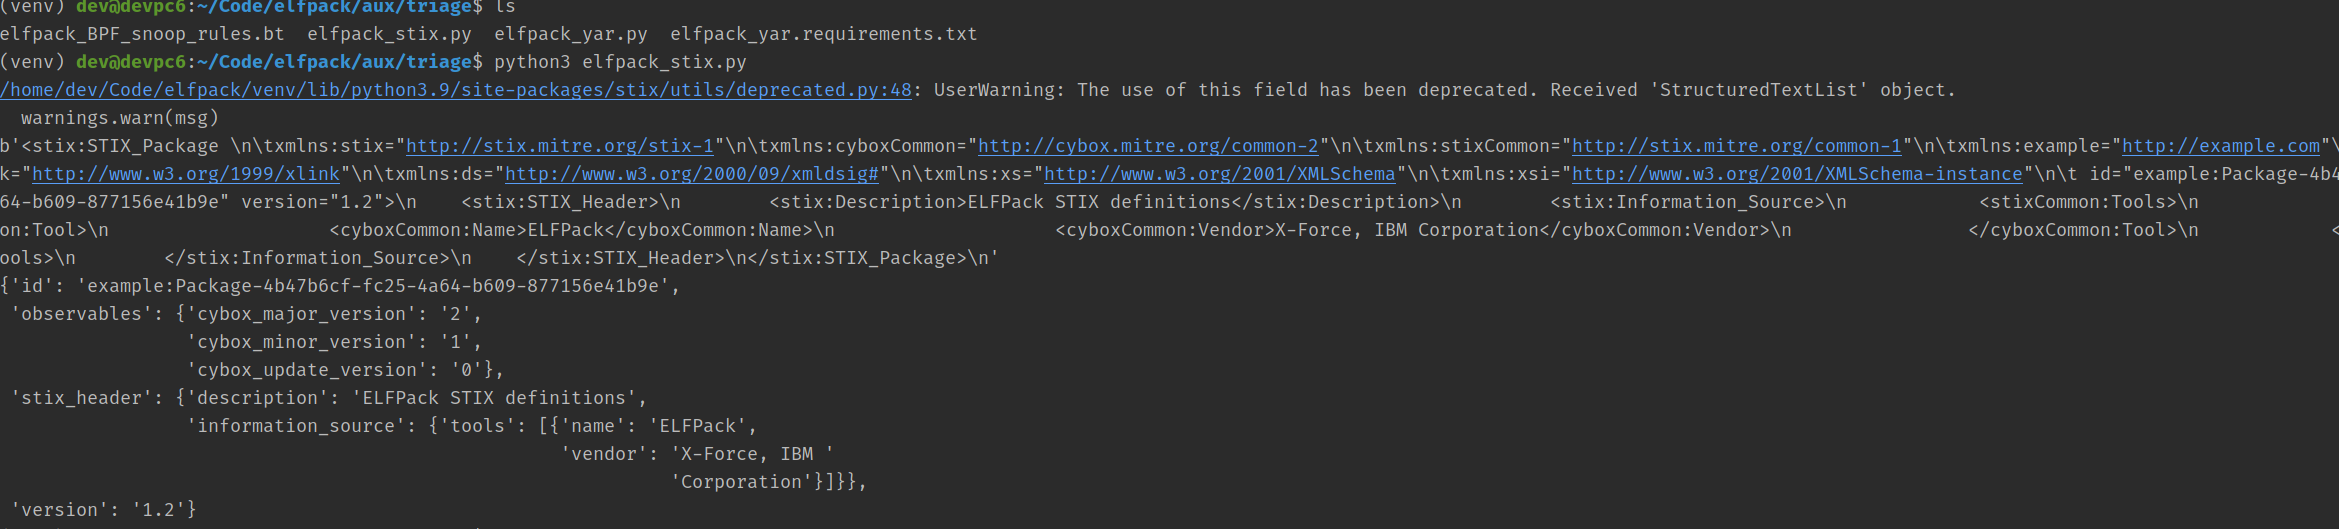 dsnezhkov/elfpack
Kit de encaixe de seção binária ELF para entrega de payload sem estágio, permitindo anexo de payload em campo, evasão de assinatura e resistência a…
 hasherezade/sig_finder
Assinatura localizadora (do PE-bear)
 sadopc/machscope
Análise binária tudo-em-um do macOS: análise de Mach-O, desmontagem ARM64, assinaturas de código e depuração.
 aeromodes/8cryptdo
Documentação e ferramentas de engenharia reversa para os métodos de criptografia de firmware da 8BitDo
 synacktiv/shannon-dbg
Depurador para o Shannon Baseband
 janhalendk/react
Um projeto OSINT que explora como extrair dados do React
 swelljoe/nelson
Encontrando vulnerabilidades através de força bruta cega
 oldboy21/shgenob
Ferramenta baseada em Python para gerar Shellcode a partir de PIC C
 capesandbox/cape-parsers
Analisadores principais e da comunidade do CAPE
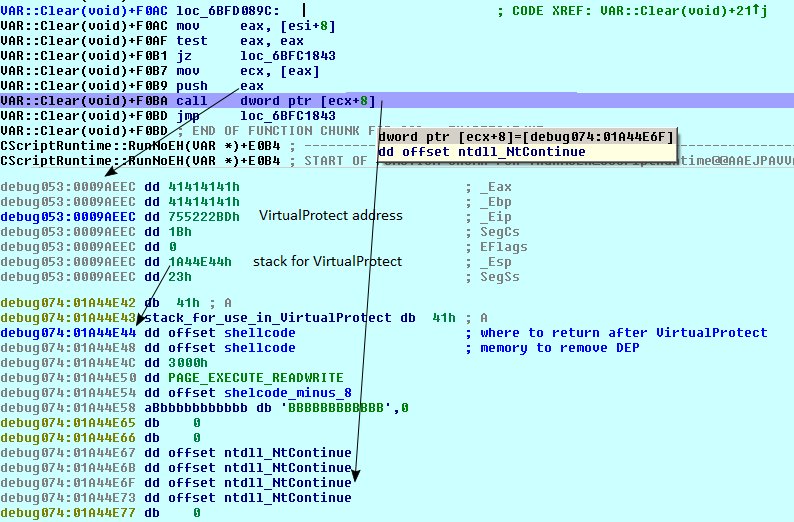 piotrflorczyk/cve-2018-8174_analysis
Análise da exploração VBS CVE-2018-8174








