Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
LazyDroid — script bash para facilitar alguns aspectos de uma avaliação de aplicativo Android | Kitploit
Ferramentas/GitHubGitHub/nccgroup/lazydroid
Segurança AndroidAnálise Dinâmica (Sandboxing)Pentesting de Apps MóveisEngenharia ReversaColeta de InformaçõesTestes de Penetração
GitHubnccgroup/lazydroid

LazyDroid

script bash para facilitar alguns aspectos de uma avaliação de aplicativo Android

Ver Repositório
1593545há 9 anosRevisado pelo Kitploit
Compartilhar

Lazydroid 0.4 por Dani Martinez (@dan1t0)
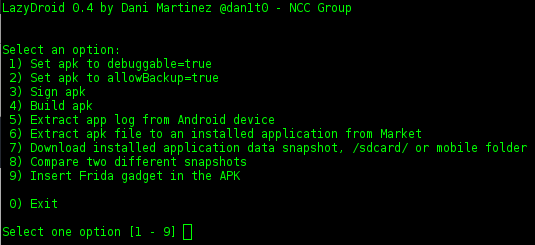
Lazydroid

Lazydroid é uma ferramenta escrita como script bash para facilitar alguns aspectos de uma avaliação Android. Ela fornece algumas tarefas comuns, como:

  • Definir a flag de depuração de um aplicativo para true
  • Definir a flag de backup de um aplicativo para true
  • Reconstruir o aplicativo
  • Reassinar o aplicativo
  • Extração inteligente de logs de um aplicativo
  • Extrair o APK de um aplicativo instalado da Google Play
  • Baixar qualquer pasta do dispositivo móvel (/sdcard/, pasta de dados do aplicativo, outras)
  • Comparar dois snapshots diferentes da mesma pasta
  • Inserir o gadget Frida no APK (por exemplo, quando o telefone não está ou não pode ser rooteado e, portanto, o servidor Frida não pode ser executado)

Instalação

Lazydroid requer Linux ou Mac OS para executar e as seguintes ferramentas instaladas:

  • apktool
  • jarsigner
  • adb
  • aapt (Android Asset Packaging Tool, parte do SDK)
  • seu keystore e alias
  • Frida Agent (pip install frida)

Para executar o lazydroid.sh, os passos seriam os seguintes:

$ git clone
$ #configure the path to the tools (adb, jarsigner, apktool, etc and your favorite shell)
$ cd lazydroid
$ ./getfridalibs.sh #get the last frida libs for Android
$ ./lazydroid.sh

Opções

  • Definir o apk como debuggable=true

    • Descompacte um APK e defina a flag debuggable para true.
  • Definir o apk como allowBackup=true

    • Descompacte um APK e defina a flag allowBackup como true (útil para extrair a pasta de dados do aplicativo em dispositivos não rooteados).
  • Assinar apk

    • Capitão Óbvio ao resgate.
  • Compilar apk

    • Capitão Óbvio ao resgate.
  • Extrair log do aplicativo do dispositivo Android

    • Lazydroid filtra o logcat com o PID do aplicativo.
  • Extrair arquivo apk de um aplicativo instalado da Market

    • Útil para obter e analisar um APK.
  • Baixar snapshot de dados do aplicativo instalado, /sdcard/ ou pasta do celular

    • Lazydroid compara duas pastas e extrai a diferença entre elas em um formato organizado.
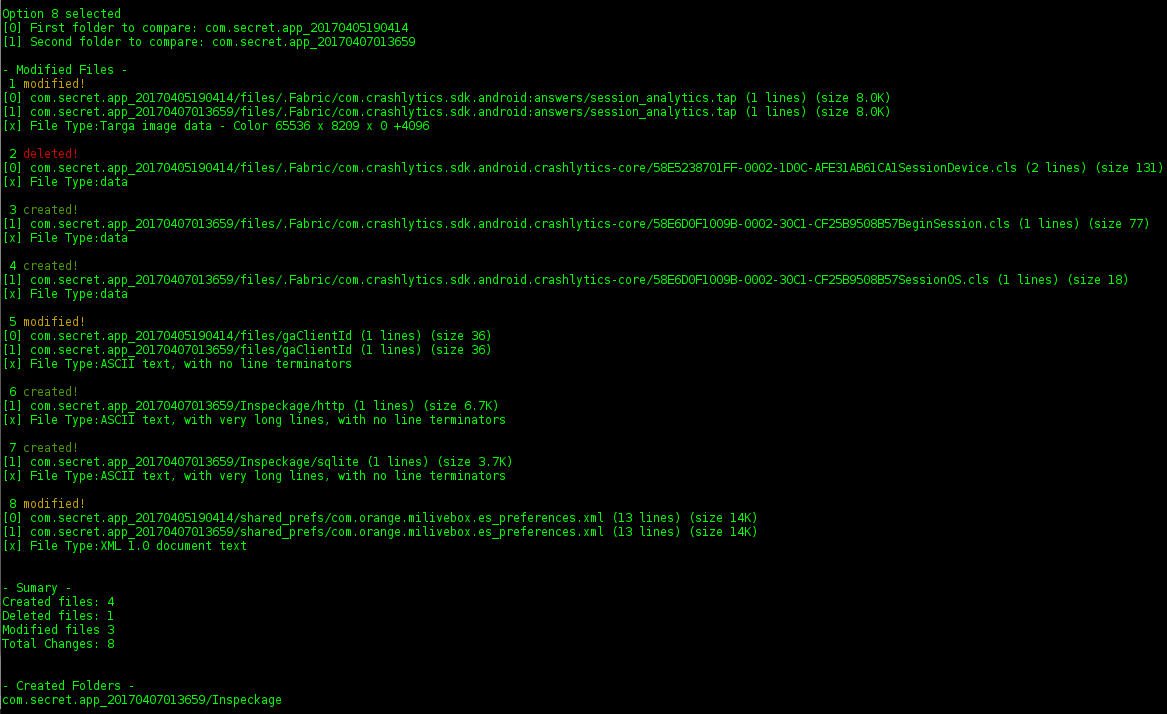
  • Comparar dois snapshots diferentes

    • Lazydroid compara duas pastas e extrai a diferença entre elas em um formato organizado para encontrar novos arquivos ou pastas, modificações de arquivos ou arquivos excluídos. Comparar dois snapshots
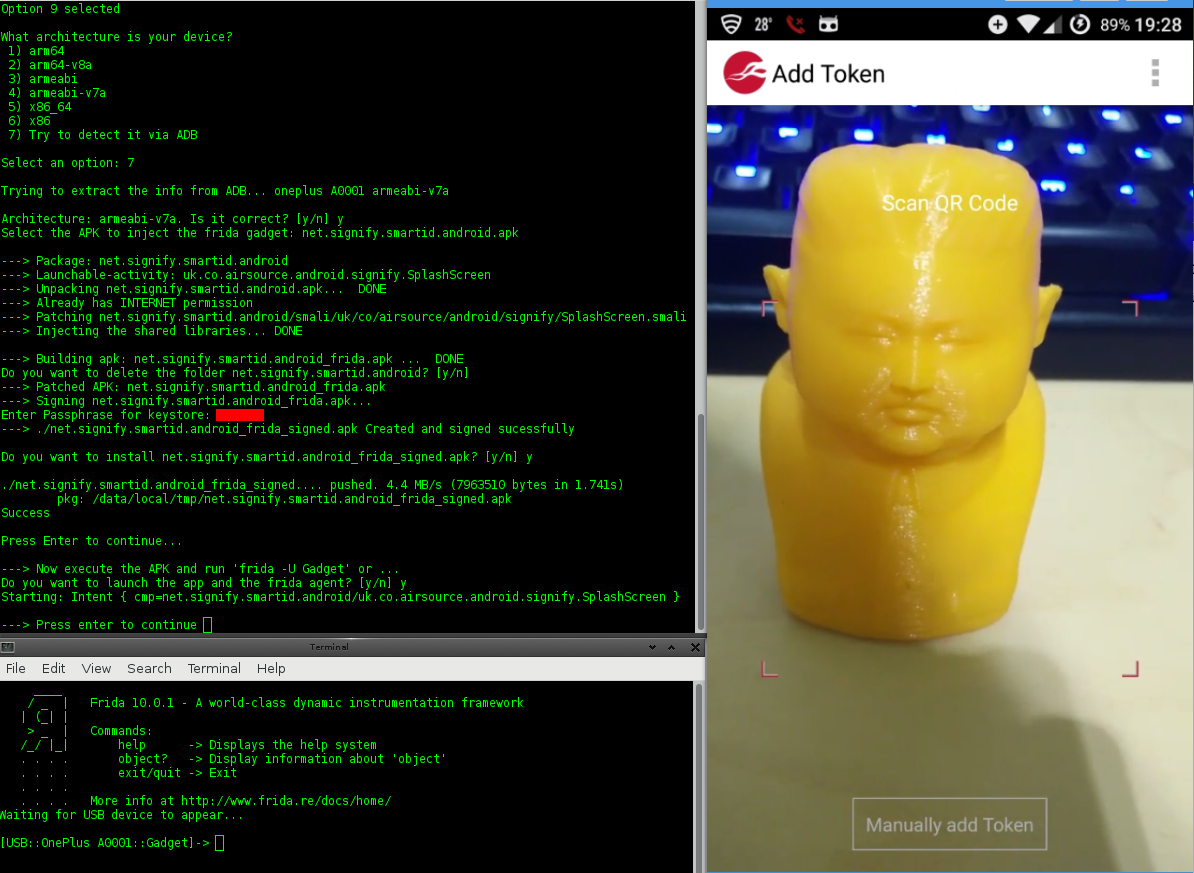
  • Inserir o gadget Frida no APK

    • Lazydroid detecta automaticamente a arquitetura do seu dispositivo e insere o Frida Agent no aplicativo para facilitar a instrumentação do aplicativo (útil em dispositivos não rooteados). Demo Frida Assista ao vídeo
Colabore e ajude

Se você encontrar um bug ou tiver uma ideia, por favor me avise e eu melhorarei e corrigirei a ferramenta.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







