

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/ngwg/ceasta
Análise EstáticaAnálise Dinâmica (Sandboxing)Engenharia ReversaScripting e AutomaçãoDepuradoresAnálise de MalwareAnálise de BináriosEngenharia Reversa Assistida por IAExploração de Binários
GitHubngwg/ceasta

ceasta

Desmontador, descompilador e depurador no estilo x64dbg para binários PE/ELF com listagem no estilo IDA, grafos de funções, plugins Lua, CLI e um servidor MCP integrado para análise orientada por IA.

Ver RepositórioSite
18114767há 1 mêsRevisado pelo Kitploit
Compartilhar

ceasta

ceasta

um desmontador, descompilador e depurador em um só — para windows, linux e macos, x86, x64 e arm64


última versão plataformas licença c++17

listagem no estilo ida, um descompilador, um grafo de funções, um depurador no estilo x64dbg, plugins lua e um servidor MCP integrado para que você possa apontar uma IA para um binário — um pequeno programa, tudo embutido, nada para instalar para compilar.
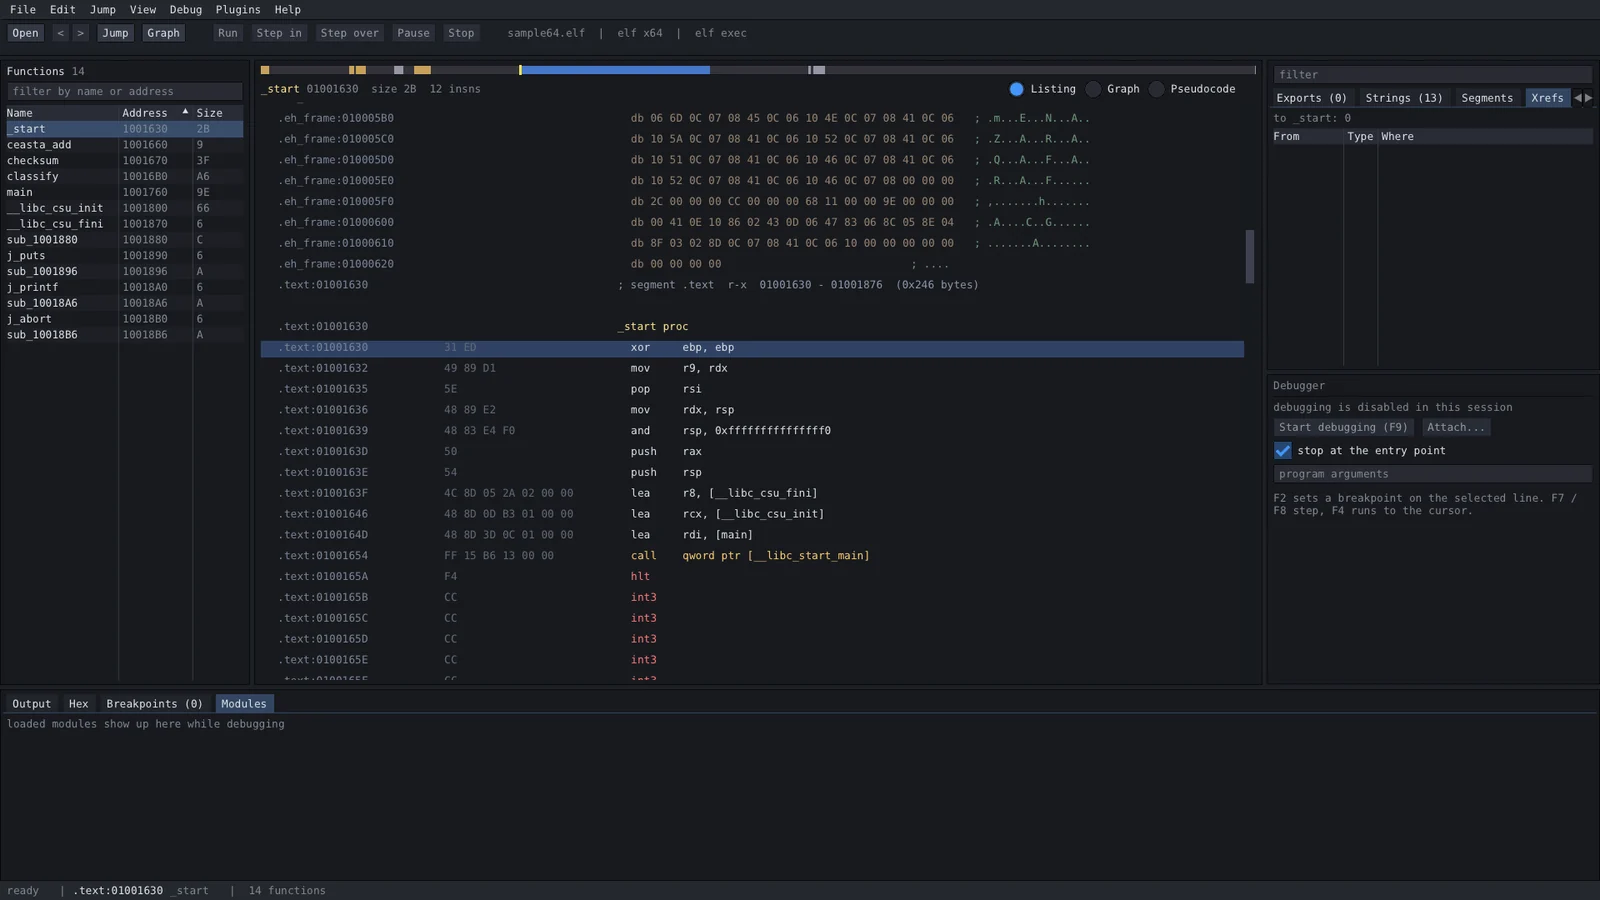
listagem

uma função, três formas

ceasta mostra o mesmo código desde os bytes brutos até c legível, para que você possa descer ao nível que precisar:

; assembly - the real instructions  // pseudocode (f5) - reconstructed c

checksum proc                       int checksum(int rdi)
  movzx   edx, byte ptr [rdi]       {
  test    dl, dl                        rdx = *(char*)rdi;
  je      loc_1191                      if (rdx == 0) {
  mov     eax, 0x1505                       return 0x1505;
loc_1179:                               }
  mov     ecx, eax                      rax = 0x1505;
  shl     ecx, 5                        do {
  add     eax, ecx                          rax = rax + (rax << 5) + rdx;
  add     rdi, 1                            rdi = rdi + 1;
  movzx   edx, dl                           rdx = *(char*)rdi;
  add     eax, edx                      } while (rdx != 0);
  movzx   edx, byte ptr [rdi]           return rax;
  test    dl, dl                    }
  jne     loc_1179
  ret
loc_1191:
  mov     eax, 0x1505
  ret

que é djb2 (5381 é 0x1505, e (h << 5) + h é h * 33). clique em um nome no pseudocódigo e nomeie as coisas conforme você as entende — y na função atribui um protótipo a ela, n renomeia uma variável:

unsigned checksum(const char* s)
{
    rdx = *(char*)s;
    if (rdx == 0) {
        return 0x1505;
    }
    h = 0x1505;
    do {
        h = h + (h << 5) + rdx;
        s = s + 1;
        rdx = *(char*)s;
    } while (rdx != 0);
    return h;
}

o decompilador é best-effort (x86 / x64, ainda sem structs) — ótimo para obter rapidamente uma rotina, enquanto a listagem continua a ser a fonte da verdade.

download

obtenha-o na página de releases:

ficheiroplataformao que obtém
ceasta-x.y.z-setup.exewindows 10/11 x64a aplicação completa, instala para o seu utilizador (sem admin), menu iniciar + opcional "open with ceasta"
ceasta-x.y.z-windows-x64.zipwindows x64a aplicação completa, portátil — descomprima e execute ceasta.exe
ceasta-x.y.z-linux-x64.AppImagelinux x64a aplicação completa — chmod +x e execute (no linux)
ceasta-cli-x.y.z-linux-x64.tar.gzlinux x64ceasta-cli + plugins: análise, desassemblagem, decompilador, scripting, depurador de terminal, diff de binários, assinaturas e o servidor MCP
ceasta-x.y.z-macos.dmgmacos 11+, apple silicon e intela aplicação, ainda sem depurador — arraste-a para Applications (num mac)
ceasta-cli-x.y.z-macos.tar.gzmacos 11+, apple silicon e intelceasta-cli + plugins, tudo o que acima mas sem o depurador

o que faz

  • abre arquivos pe (exe, dll, sys — x86, x64 e arm64), elf (x86, x64, arm64), mach-o (programas e bibliotecas macos / ios, x86_64 e arm64, inclusive arquivos universais) e código bruto
  • análise automática: funções (entry, exports, symbols, .pdata, tabelas de unwind, function starts de mach-o, callbacks tls, chamadas, ponteiros em dados), tabelas de switch, xrefs, strings (ascii + utf-16), imports / exports, thunks, chamadas noreturn
  • listagem no estilo ida: nomes em vez de endereços, rótulos, comentários de xref e de string, os argumentos que cada instrução passa para uma api conhecida
  • grafo de funções (espaço): arestas coloridas, zoom com ctrl + roda, arraste para deslocar
  • descompilador (f5, x86 / x64): pseudocódigo em estilo c — if / else, laços, switch, variáveis de pilha, chamadas com seus argumentos (~350 protótipos de api conhecidos). clique em um nome: n renomeia, y define um tipo ou um protótipo. shift+f5 mostra ao lado da listagem
  • um segundo descompilador, se você quiser: com o kuna instalado (um descompilador portado do da ghidra), a visualização de pseudocódigo ganha um seletor kuna — sua saída para a mesma função, linhas vinculadas à listagem, arm64 também. mais abaixo
  • informações do arquivo: cabeçalhos, flags de segurança (aslr, dep, cfg / pie, nx, relro, canary / hardened runtime), md5 / sha256 / imphash, entropia de seções, recursos, informações de versão, assinatura de código e entitlements de um programa mac, e avisos quando parece empacotado
  • pesquisar tudo (ctrl+f): funções, nomes, imports, exports, strings, comentários e segmentos em uma única caixa, e as strings indicam onde são usadas
  • depurador (x86 / x64, windows e linux): iniciar ou anexar, breakpoints (com condições: rdi == 3), watchpoints em variáveis, step into / over / out, step back, executar até o cursor, pausar, registradores, pilha, call stack, mapa de memória, memória ao vivo
    • o pseudocódigo marca a linha em que você está parado
    • chame uma função no programa em execução (call decrypt "..."), registre alvos de chamadas indiretas como xrefs (trace)
    • ceasta-cli dbg: o mesmo depurador em um terminal
  • diff de binários: compare funções entre duas builds e veja o que mudou
  • assinaturas de bibliotecas: nomeie funções conhecidas em um binário sem símbolos (sigmake / sigapply)
  • um servidor MCP integrado: conecte uma IA (Claude Code, Cursor, ...) ao binário aberto pelo menu de IA, ou com ceasta-cli mcp — com prompts prontos, e nomes que você revisa antes de serem aplicados. veja conectar uma IA
  • renomear, comentários, favoritos, ir para endereço ou nome, xrefs, busca de bytes, voltar / avançar, desfazer / refazer, e todas as ações em uma única lista (ctrl+shift+p)
  • seu trabalho em um único arquivo, como o .i64 do ida: ctrl+s grava <file>.ceasta com seus nomes, comentários, tipos, breakpoints e o próprio programa — ele abre depois, ou em outra máquina, sem o original. fechar pergunta antes de descartar trabalho não salvo
  • troque nomes com outras ferramentas: exporte um script idapython, um script ghidra ou um banco de dados x64dbg; importe de x64dbg, arquivos .map e ida / ghidra (com os scripts em scripts/)
  • plugins lua e um console lua; ceasta-cli para scripts e ci

layout

uma janela, nada flutuando por aí:

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





