
 #1
Ferramentas de segurança baseadas em ML, aprendizado de máquina adversário e defesa cibernética com IA.
Recomendado pelo Kitploit

 seclog-open/seclog
Coleta logs de segurança de múltiplas fontes a partir de cenários de ataque reproduzíveis em Docker, constrói cadeias de ataque e fornece o benchmark…
 suels-group/beyond_asr
Código de pesquisa para medir taxas de sucesso de ataques de jailbreak (ASR e ASR passo a passo) contra LLMs, com implementações de ataques como GCG…
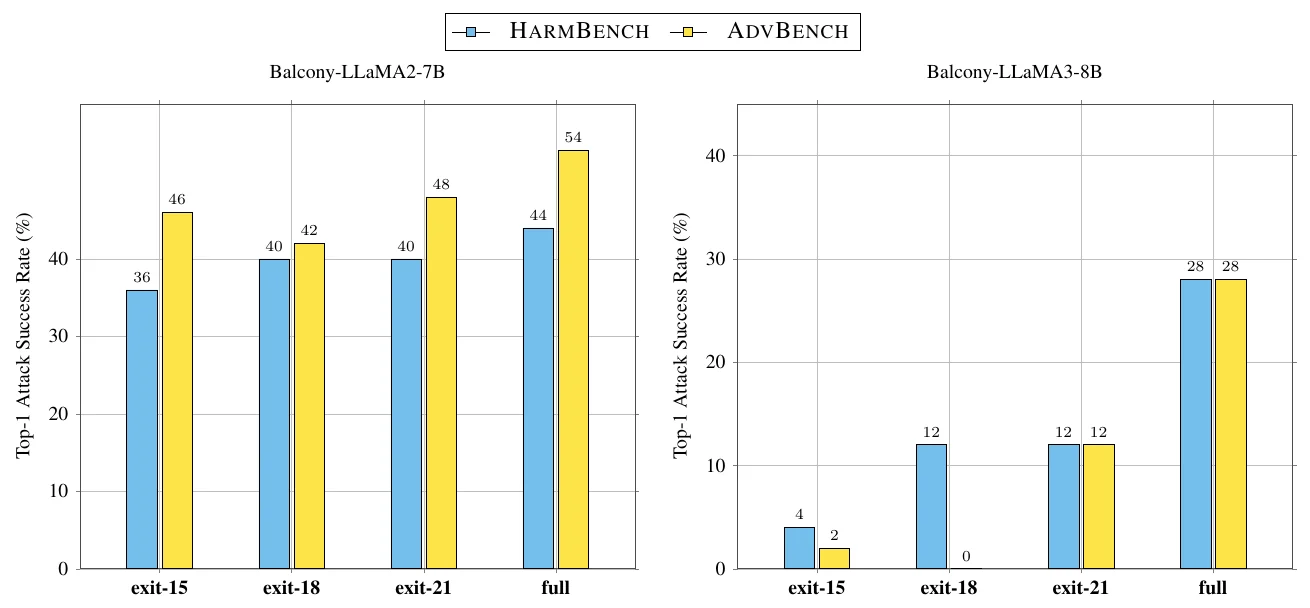 lassnajmuldeen/balcony-jailbreaking
Vulnerabilidade de jailbreak em LLMs com profundidades de saída antecipada. Publicado na NeurIPS 2026 no workshop FLMSec
 crypto-unict/ghostfacempc
Implementação de referência de reconhecimento facial com preservação de privacidade usando compartilhamento de segredo replicado no MP-SPDZ, com…
 ericyoc/ai-security-literacy
Pipeline Colab reproduzível que fundamenta seis dimensões de competência em Alfabetização em Segurança de IA em benchmarks públicos e microdados de…
 tencent-hunyuan/diagsafe
Benchmark de segurança para LLMs de diagnóstico com 3.489 prompts bilíngues, uma taxonomia de 84 rótulos e avaliação por rubrica em nível de prompt…
 hanxi19/black_hole_attack_for_vector_database
Implementação de pesquisa do Ataque Black-Hole que envenena índices de bancos de dados vetoriais por meio de hubness orientada por centralidade, com…
 happytotoro116/ghidra-llm-pipeline
Extração determinística com PyGhidra, triagem e pipeline local de backend de compilador com LLM para reimplementação em C.
 gmh5225/malicious-code-detection-bugu
Sistema de detecção e ofuscação de código malicioso baseado em IA com microsserviços para detecção, empacotamento e confusão de código, além de…
 nawaralseelawi/pvbrf-id
Código de simulação e resultados para um protocolo privado, verificável e robusto a falhas bizantinas de detecção federada de intrusões usando…
 cosmosyi/autocontrol-arena
Estrutura automatizada para avaliação de segurança de IA de fronteira que sintetiza ambientes de teste executáveis e ricos em pressão para descobrir…
 yxf203/defense-as-skill
Habilidade de proteção em tempo de execução que detecta e bloqueia ataques maliciosos induzidos por habilidades em agentes aumentados por…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.

 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 krxi/asmsense
Modelo de linguagem pequeno que nomeia e descreve funções em binários x86-64 despojados, com um conjunto de dados aberto, baselines e experimentos de…
 ye-ze-yu/epireal-bench
Benchmark de red-teaming e framework de ataque black-box para avaliar riscos de desinformação visual em geradores de imagens comerciais, com 10 mil…
 phil-fan/fs-attack
Implementação do artigo "Rethinking Latency Denial-of-Service: Attack the LLM Serving Framework, Not the Model"
 multimodal-ai-lab/tobac
Token a Token, Comprometido: Vulnerabilidades de Backdoor em Modelos Autorregressivos Unificados (NeurIPS'26)








