
 #1
Ferramentas para gerenciar, compartilhar e integrar Indicadores de Comprometimento (IOCs) em defesas de segurança.
Recomendado pelo Kitploit

 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 sepinf-inc/iped
Ferramenta de Perícia Digital IPED. É um software de código aberto que pode ser usado para processar e analisar evidências digitais, frequentemente…
 bert-janp/open-source-threat-intel-feeds
Este repositório contém feeds de Threat Intel de código aberto e de uso livre que podem ser utilizados sem requisitos adicionais. Contém vários…
 github/advisory-database
Banco de dados de vulnerabilidades de segurança, incluindo CVEs e avisos de segurança originados do GitHub do mundo do software de código aberto.
 cisagov/vulnrichment
Um repositório para realizar enriquecimento de vulnerabilidades.
 opencti-platform/opencti
Plataforma Aberta de Inteligência de Ameaças Cibernéticas
 stamparm/maltrail
Sistema de detecção de tráfego malicioso em tempo real que utiliza listas negras públicas, rastros estáticos de malware e análise heurística para…
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 drb-ra/c2intelfeeds
Feeds de inteligência de ameaças C2 gerados automaticamente de IPs, domínios, caminhos de URL e metadados de configuração de implantes, derivados de…
 mthcht/awesome-lists
Repositório curado de feeds de inteligência de ameaças, listas de IoC, regras YARA e referências de ferramentas DFIR para detecção e resposta a…
 opencti-platform/connectors
Coleção de conectores OpenCTI que ingerem e sincronizam threat intelligence, IOCs e dados de CTI de fontes externas como MISP e MITRE ATT&CK para a…
 paloaltonetworks/unit42-timely-threat-intel
Uma coleção de arquivos com indicadores que apoiam publicações em redes sociais da equipe Unit 42 da Palo Alto Networks para disseminar inteligência…
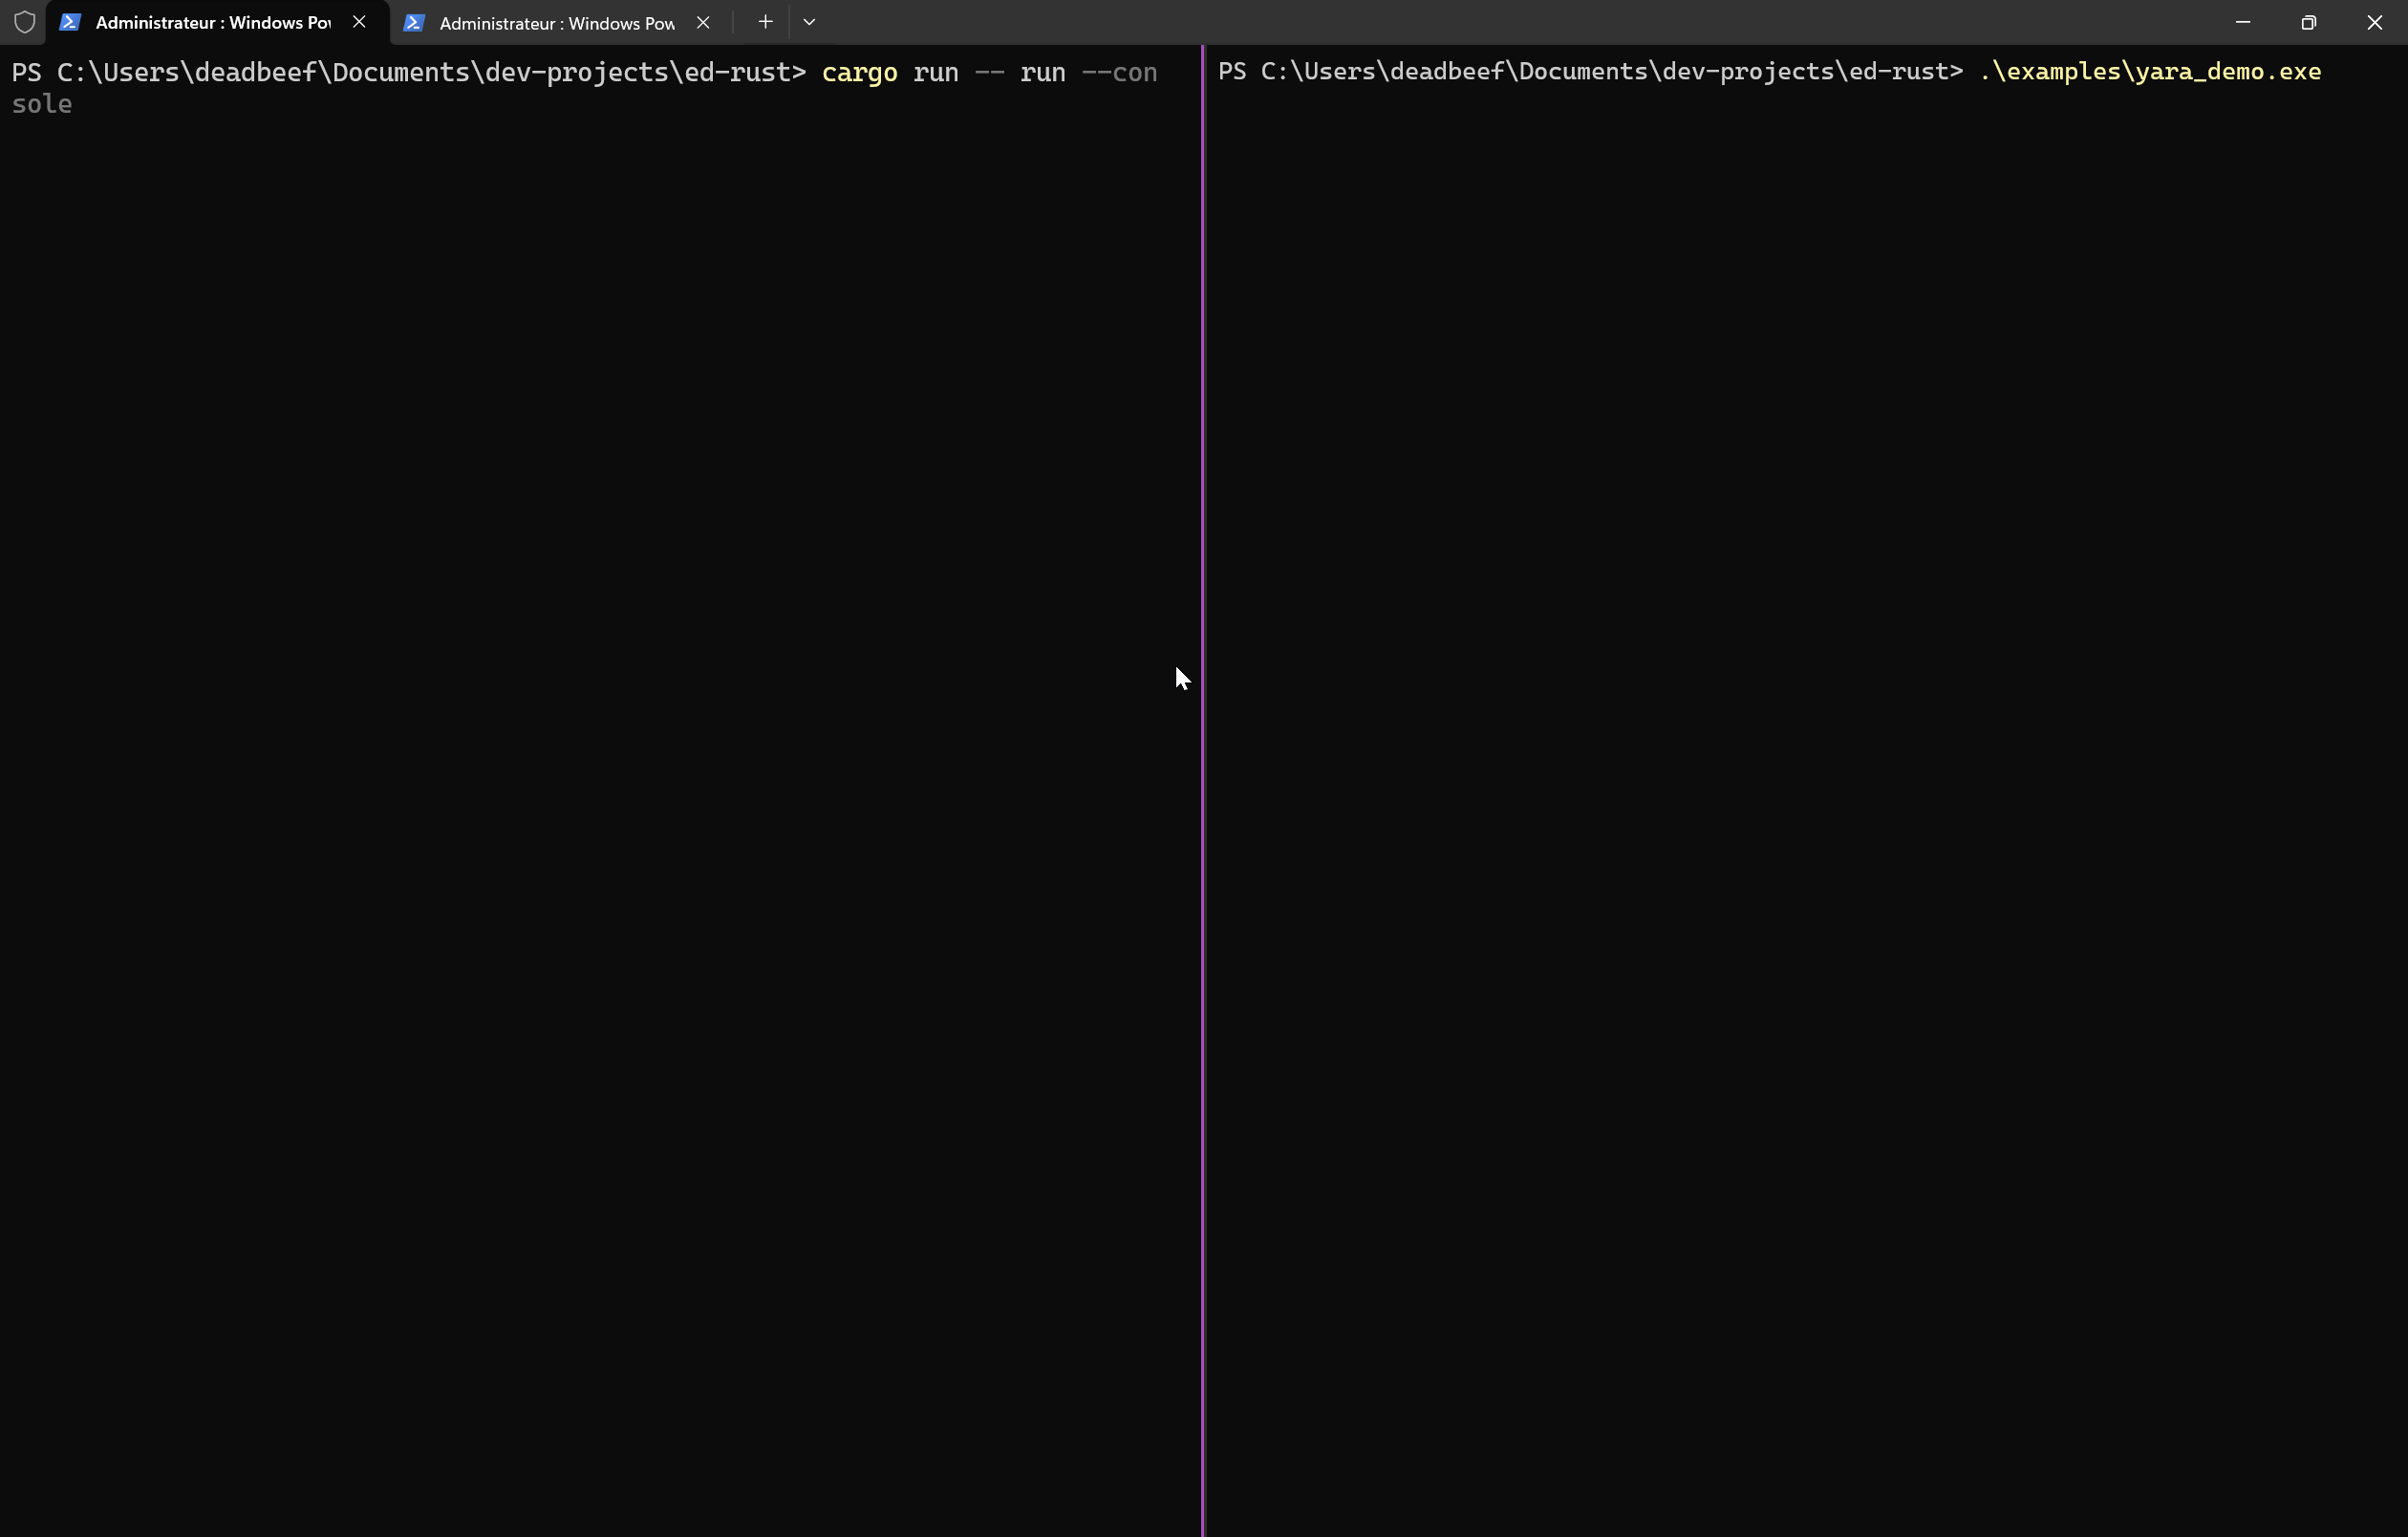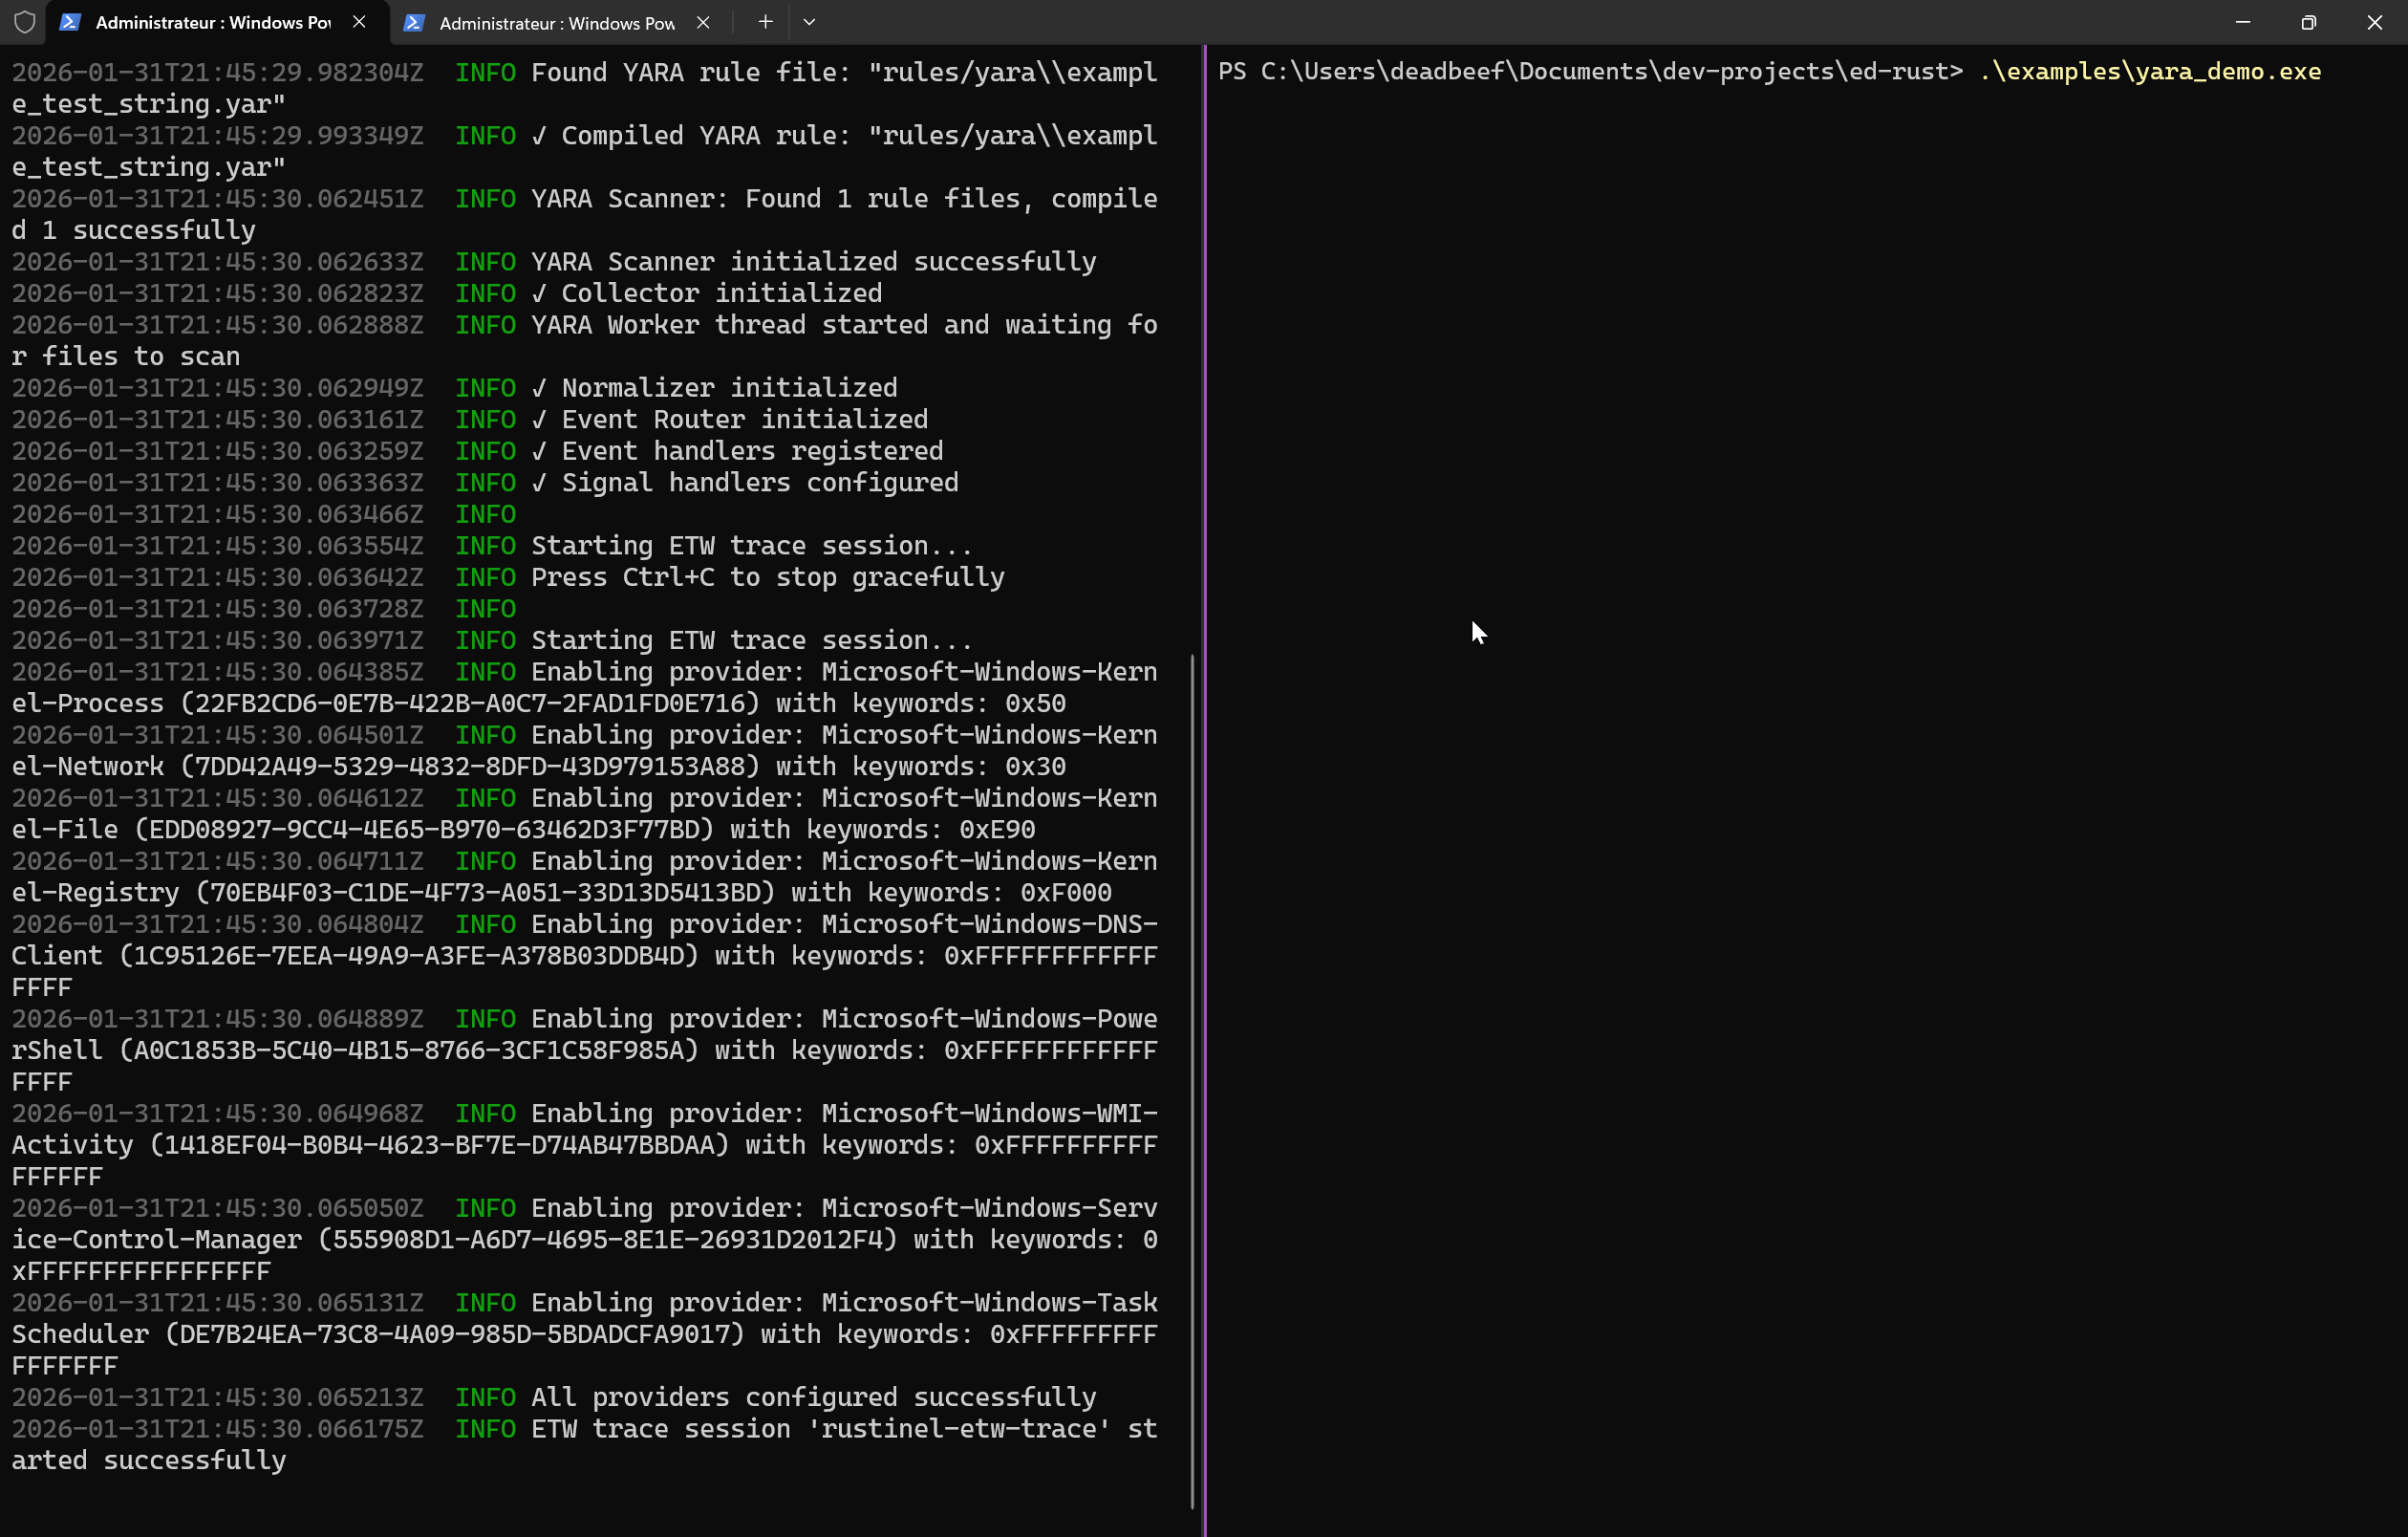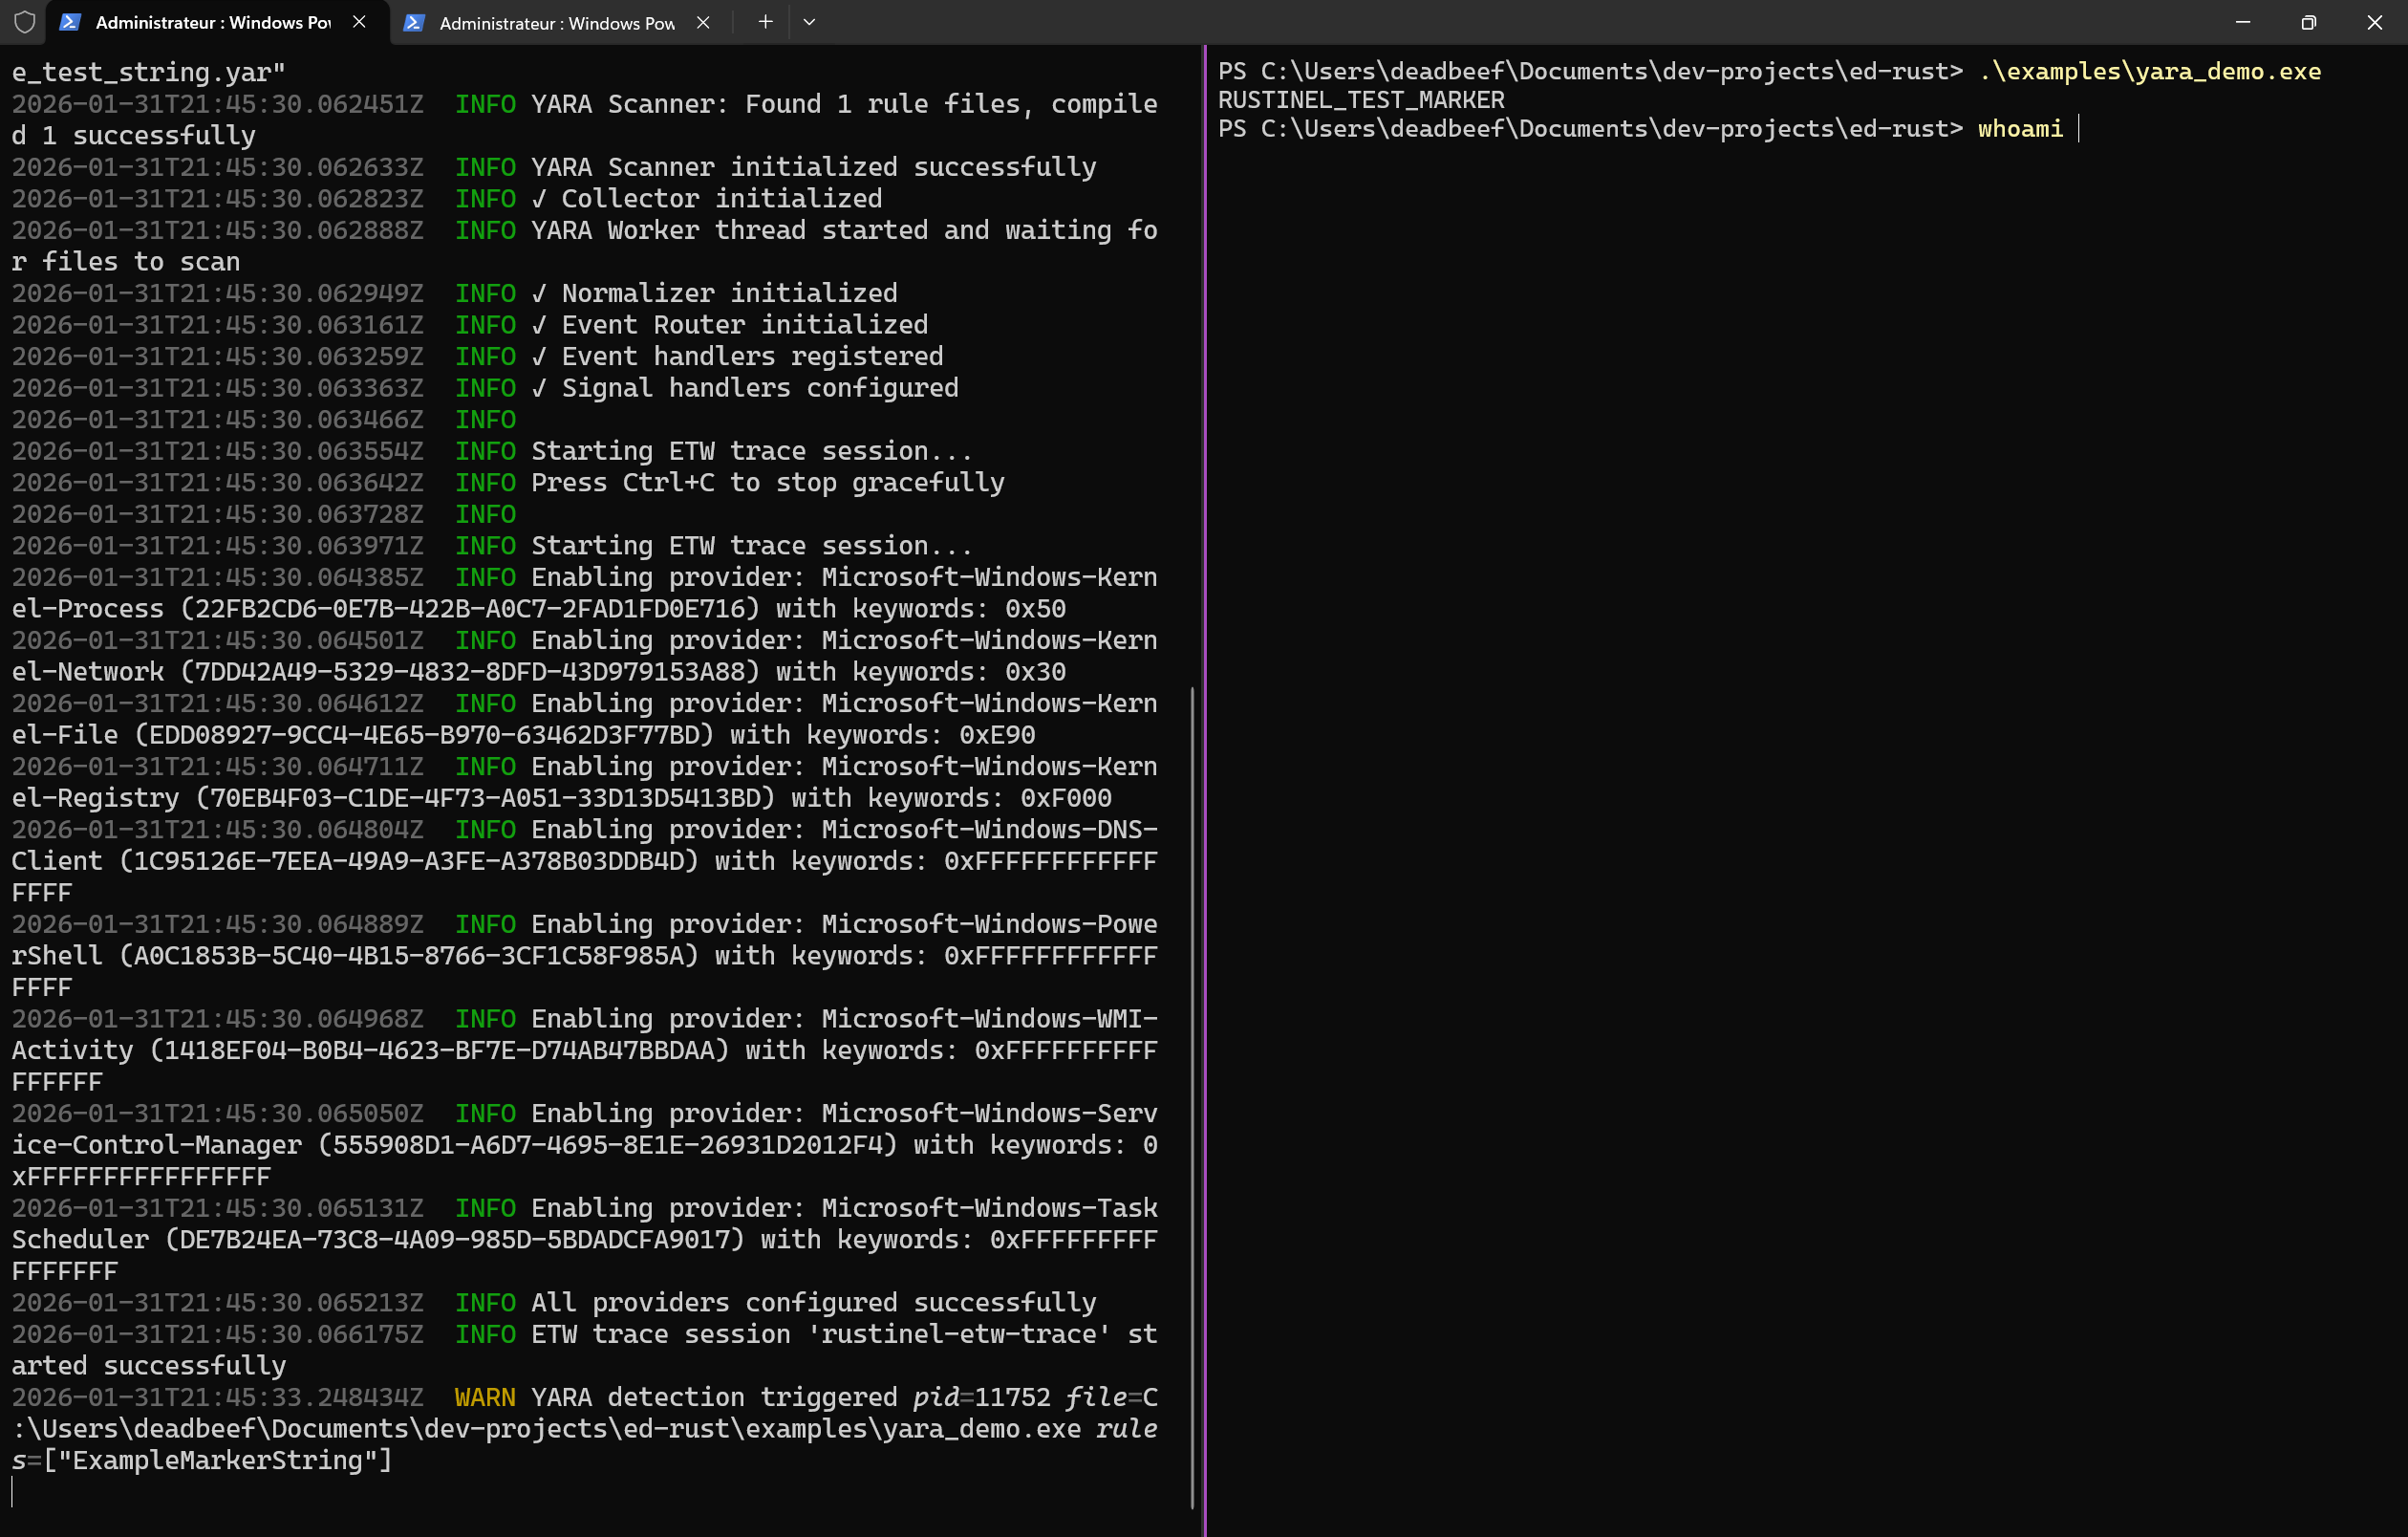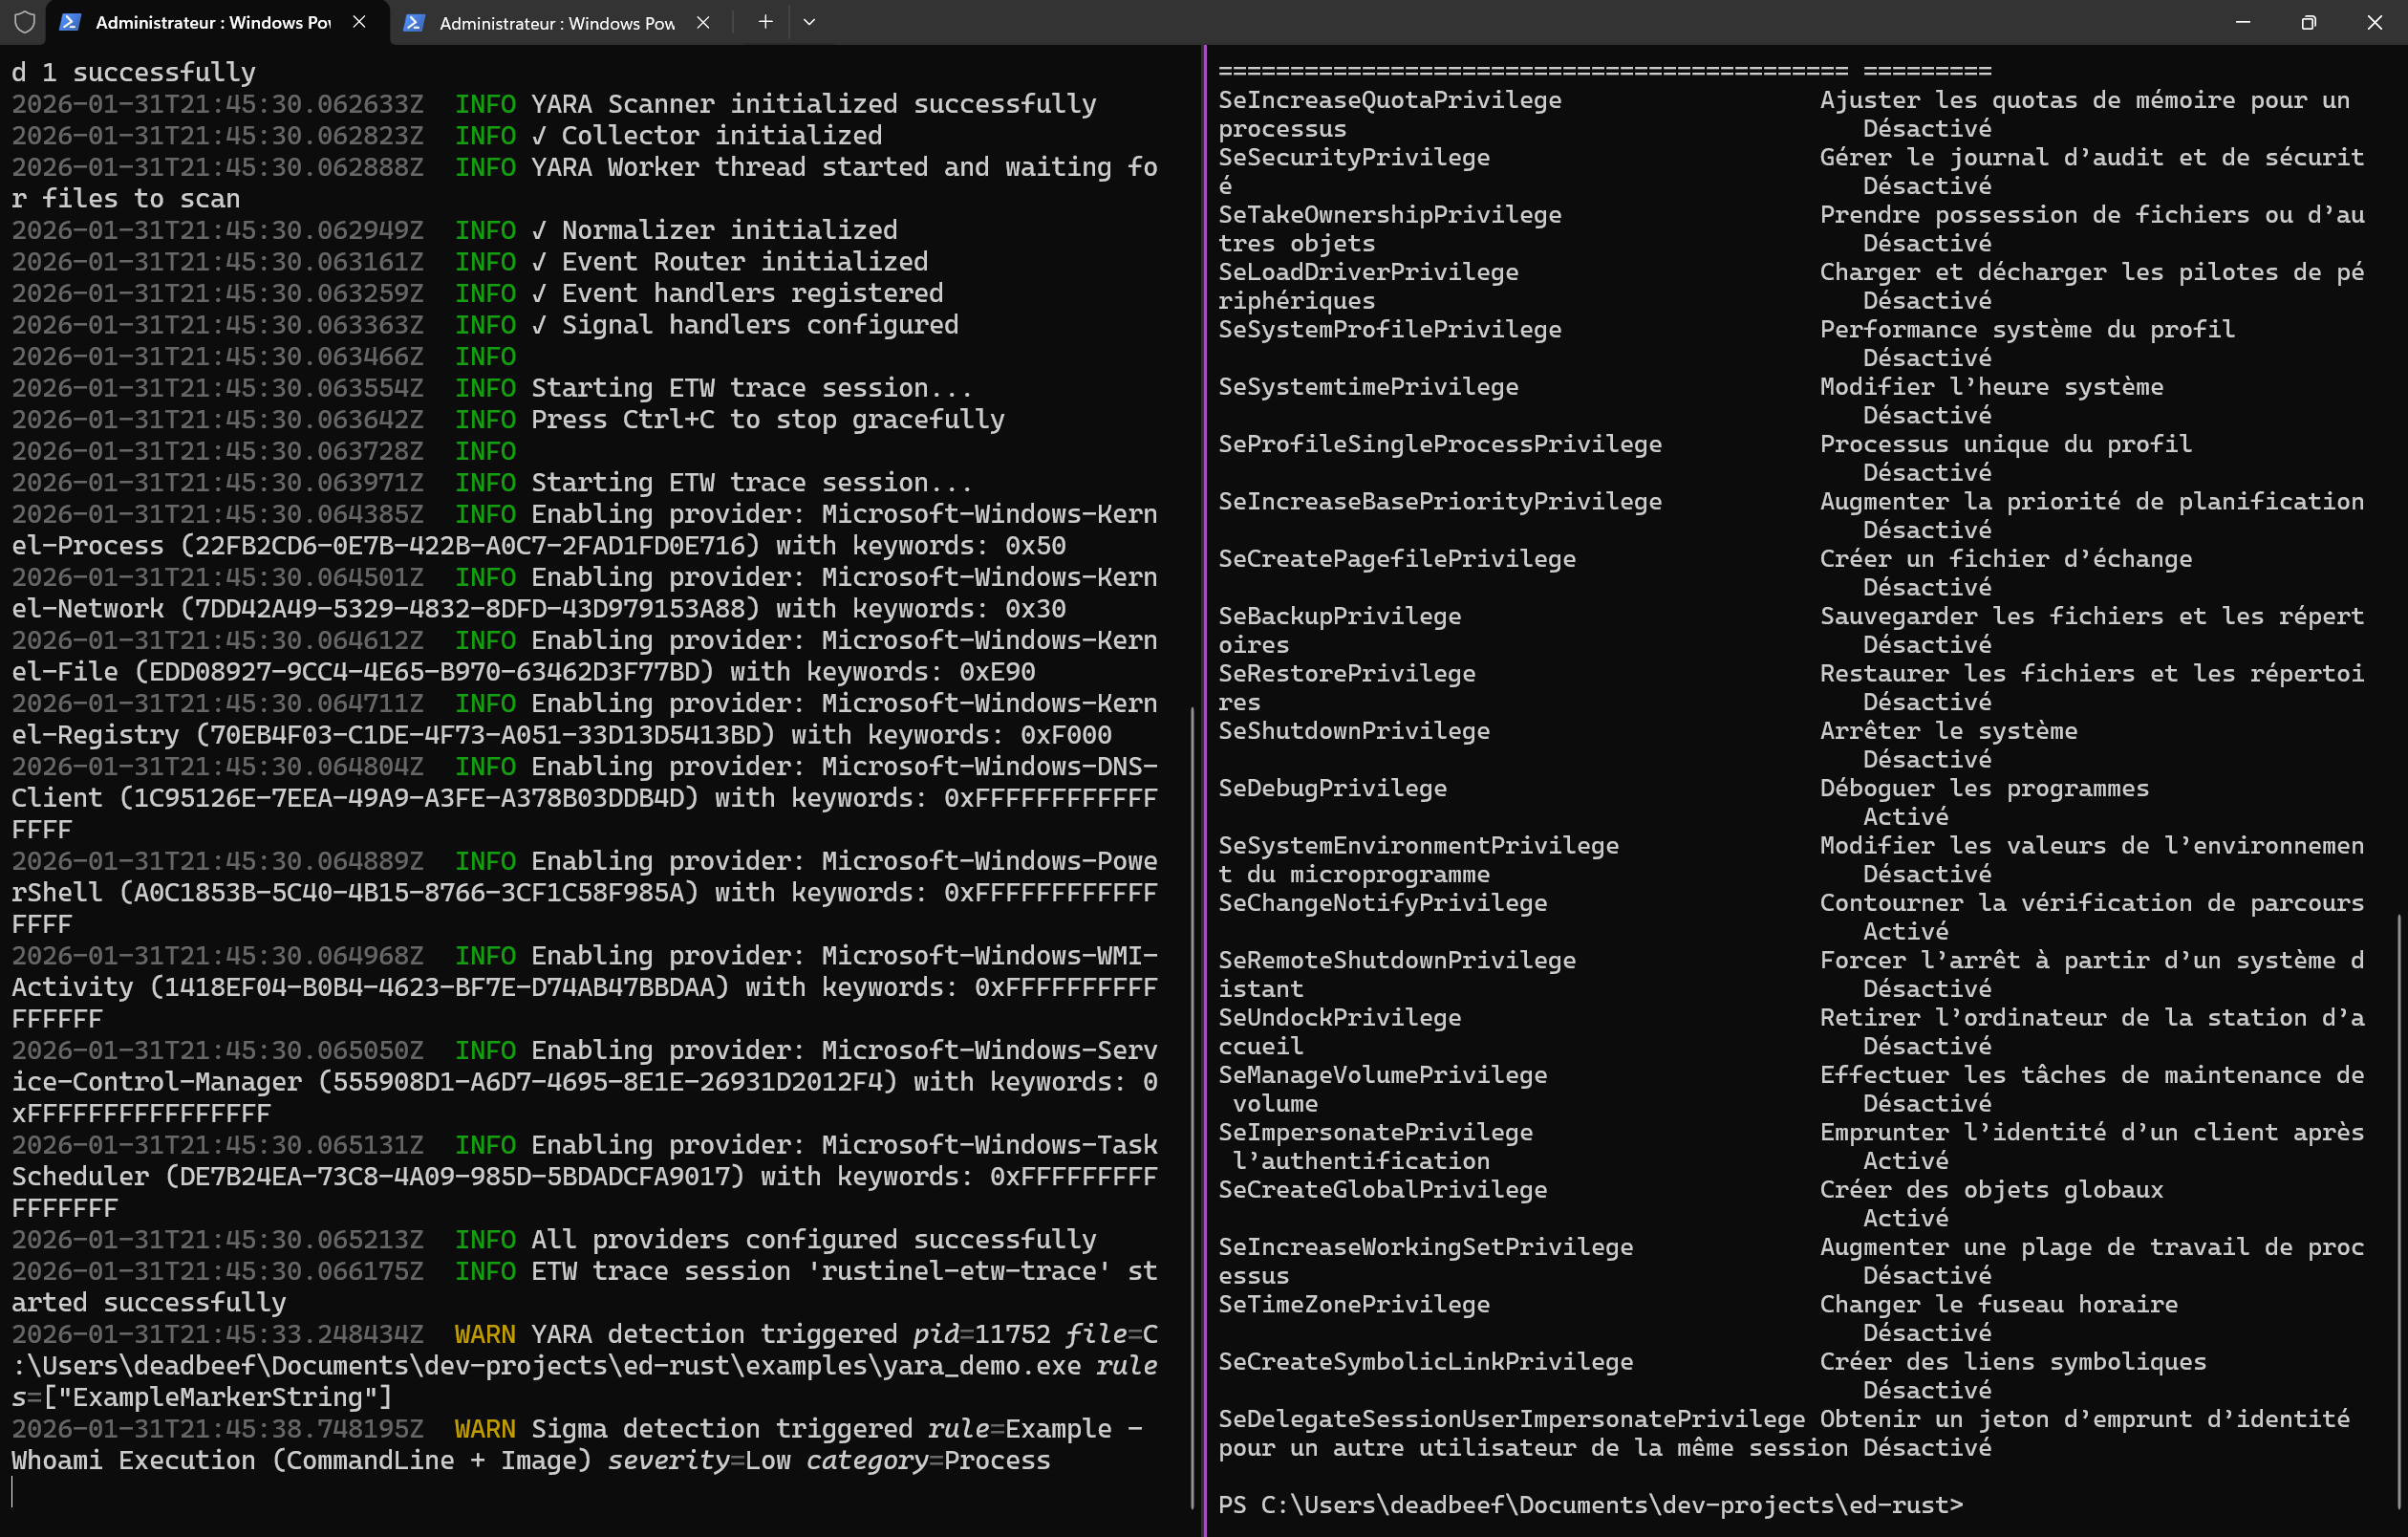 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 misp/misp-objects
Modelos de objetos JSON curados que definem atributos MISP e tipos de relacionamento para compartilhamento estruturado de inteligência de ameaças e…
 sigmahq/sigma
Repositório Principal de Regras Sigma
 threatray/threat-research
IoCs e regras YARA da Threatray's Threat Research
 neo23x0/signature-base
Banco de dados de assinaturas YARA e IOCs para meus scanners e ferramentas
 log2timeline/plaso
Mecanismo de forense digital que analisa logs, arquivos e artefatos do sistema para construir super timelines, permitindo a correlação cronológica de…





