

 misp/misp-galaxy
Clusters e elementos para anexar a eventos ou atributos MISP (como atores de ameaças)

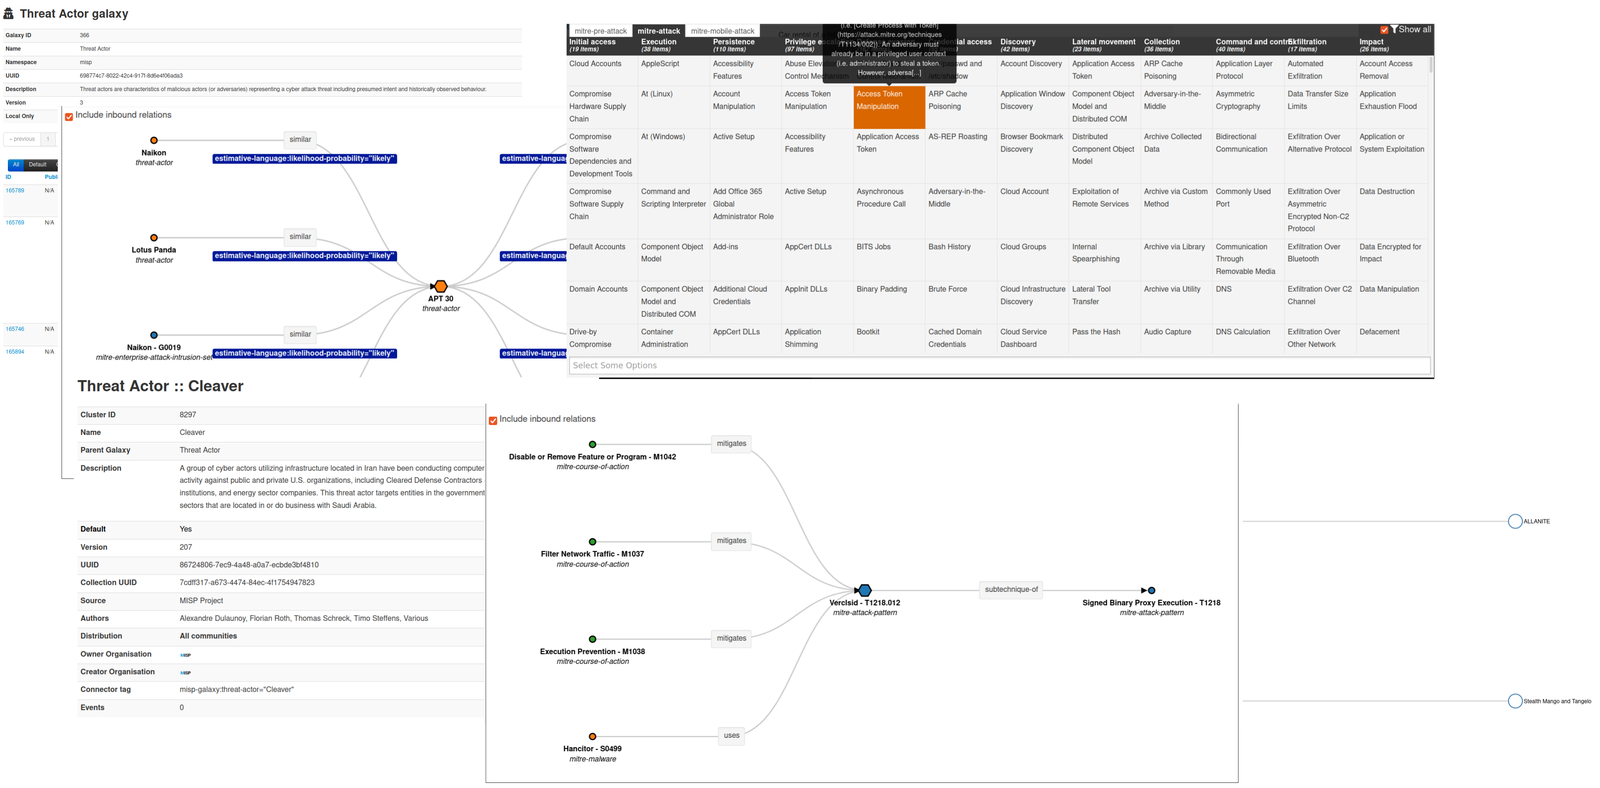
O MISP galaxy é um método simples para expressar um objeto grande chamado cluster que pode ser anexado a eventos ou atributos do MISP. Um cluster pode ser composto por um ou mais elementos. Os elementos são expressos como pares chave-valor. Existem bases de conhecimento predefinidas (como Threat Actors, Tools, Ransomware, matrizes ATT&CK) disponíveis no MISP galaxy, mas estas podem ser substituídas, alteradas, atualizadas, bifurcadas e partilhadas como desejar.
Os clusters e vocabulários existentes podem ser utilizados tal como estão ou como uma base de conhecimento comum. A distribuição do MISP pode ser aplicada a cada cluster para permitir um esquema de distribuição limitado ou mais amplo.
As galáxias também podem ser utilizadas para expressar padrões existentes do tipo matriz, como o MITRE ATT&CK(tm) ou personalizados.
O objetivo é ter um conjunto comum de clusters para organizações que iniciam a análise, mas que pode ser expandido para informação localizada (que não é partilhada) ou informação adicional (que pode ser partilhada).
360.net Threat Actors - Grupos adversários conhecidos ou estimados, conforme identificados pela 360.net.
Categoria: actor - fonte: https://apt.360.net/aptlist - total: 42 elementos
Agent Threat Rules - Regras de deteção abertas para ameaças a agentes de IA — injeção de prompts, envenenamento de ferramentas, ataques a servidores MCP, comprometimento de skills. Cada valor de cluster é uma regra ATR com categoria, severidade e referências CVE/OWASP/MITRE ATLAS quando mapeadas.
Categoria: agent-threat-rules - fonte: https://github.com/Agent-Threat-Rule/agent-threat-rules - total: 713 elementos
Munições - Galáxia de munições comuns
Categoria: firearm - fonte: https://ammo.com/ - total: 409 elementos
Android - Galáxia de malware Android baseada em múltiplas fontes abertas.
Categoria: tool - fonte: Fontes abertas - total: 456 elementos
Azure Threat Research Matrix - O objetivo da Azure Threat Research Matrix (ATRM) é educar os leitores sobre o potencial das táticas, técnicas e procedimentos (TTPs) baseados no Azure. Não se destina a ensinar como os armamentizar ou abusar deles especificamente. Por esta razão, alguns comandos específicos serão ofuscados ou partes serão omitidas para prevenir abusos.
Categoria: atrm - fonte: https://github.com/microsoft/Azure-Threat-Research-Matrix - total: 90 elementos
attck4fraud - attck4fraud - Princípios do MITRE ATT&CK no domínio da fraude
Categoria: guidelines - fonte: Fontes abertas - total: 71 elementos
Backdoor - Uma lista de malware backdoor.
Categoria: tool - fonte: Open Sources - total: 30 elementos
Banker - Uma lista de malware do tipo banker.
Categoria: tool - fonte: Open Sources - total: 53 elementos
Bhadra Framework - Bhadra Threat Modeling Framework
Categoria: mobile - fonte: https://arxiv.org/pdf/2005.05110.pdf - total: 47 elementos
Busy is the New Stupid framework - Busy is the New Stupid framework - Uma estrutura tática que examina como a ocupação excessiva compromete a função cognitiva, o pensamento estratégico e a eficácia. Criada por Ross Young.
Categoria: user-tie - fonte: https://www.cisotradecraft.com/bitns - total: 40 elementos
Botnet - Galáxia de botnets.
Categoria: tool - fonte: MISP Project - total: 149 elementos
Branded Vulnerability - Lista de vulnerabilidades e ataques conhecidos com uma marca
Categoria: vulnerability - fonte: Open Sources - total: 14 elementos
Cert EU GovSector - Cert EU GovSector
Categoria: sector - fonte: CERT-EU - total: 6 elementos
China Defence Universities Tracker - O China Defence Universities Tracker é uma base de dados de instituições chinesas envolvidas em pesquisa científica e tecnológica de âmbito militar ou de segurança. Foi criado pelo International Cyber Policy Centre da ASPI.
Categoria: academic-institution - fonte: ASPI International Cyber Policy Centre - total: 159 elementos






