#1
Ferramentas para gerenciar, compartilhar e integrar Indicadores de Comprometimento (IOCs) em defesas de segurança.
Recomendado pelo Kitploit

 opencti-platform/opencti
Plataforma Aberta de Inteligência de Ameaças Cibernéticas
misp/mispMISP (software principal) - Plataforma Open Source de Inteligência de Ameaças e Compartilhamento
 prox0959/cybercodex
Autônomo 22-Fontes Custo Zero OSINT, Violação de Dados/Vazamento, Infostealer & Mecanismo CLI de Inteligência de Ameaças + Enciclopédia Imparcial de…
 stamparm/maltrail
Sistema de detecção de tráfego malicioso em tempo real que utiliza listas negras públicas, rastros estáticos de malware e análise heurística para…
 mvt-project/mvt
Ferramenta de coleta e análise forense para dispositivos Android e iOS, usada para identificar possível comprometimento por spyware conhecido, por…
 bert-janp/incident-response-powershell
Kit de resposta a incidentes baseado em PowerShell que coleta mais de 25 artefatos forenses (processos, conexões de rede, registro, histórico do…
 badchars/darknet-mcp-server
Servidor MCP com 66 ferramentas para inteligência de dark web — dados de vazamentos, rastreamento de ransomware, acesso a Tor .onion, análise de…
 magicsword-io/lolrmm
Catálogo curado de ferramentas de Monitoramento e Gerenciamento Remoto abusadas por agentes de ameaças, com perfis YAML, regras de detecção Sigma e…
 deepfield/public-research
Pesquisa sobre botnets DDoS e indicadores de comprometimento da Nokia Deepfield ERT
 neo23x0/loki
Scanner baseado em IOC e YARA para detecção de indicadores de compromisso por meio de regex em nomes de arquivos, assinaturas YARA, correspondência…
 fox-it/citrix-netscaler-triage
Ferramenta de triagem forense para dispositivos Citrix NetScaler, com um scanner de IOC baseado em Dissect para webshells, timestomping e binários…
 cybershujin/prompt-injection-in-the-wild
Rastreador de técnicas de prompt injection reportadas publicamente, divididas por método de entrega, codificação e comportamento de propagação, com…
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
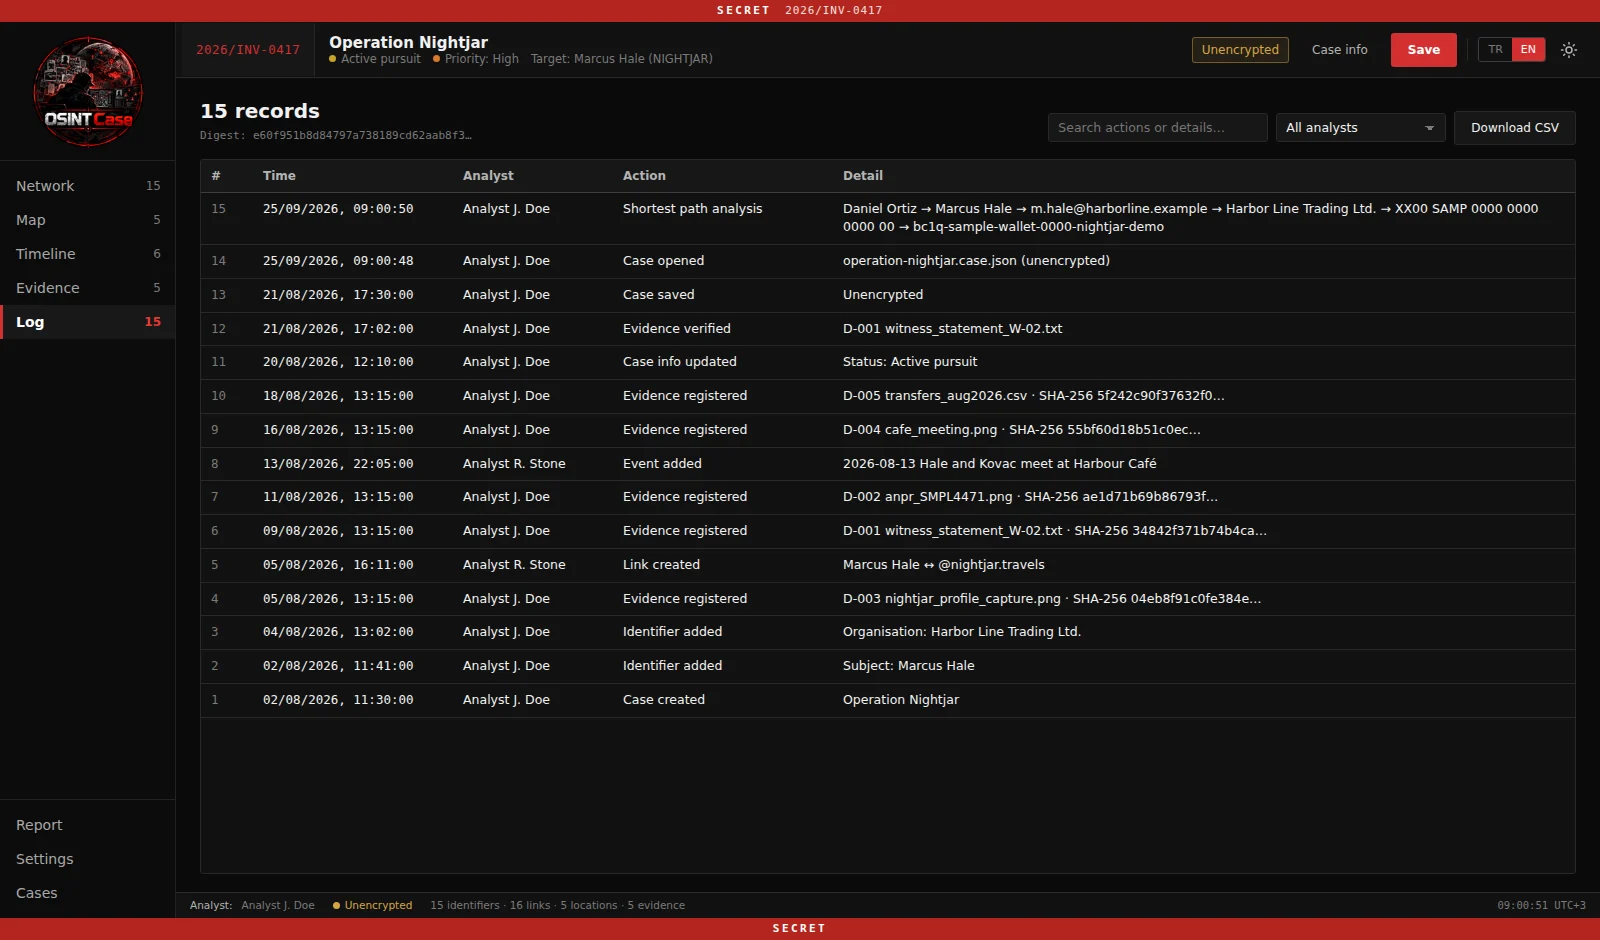 emrekybs/osintcase
Uma ferramenta de mapeamento de casos de investigação OSINT para organizar entidades, relacionamentos, evidências e inteligência.
 v-pun215/tourmaline
Reverse engineering notes, deobfuscated source, IOCs, and YARA rules for the Tourmaline ClickFix Python RAT, covering its DNS tunnel and blockchain…
 soteria-security/hafnium-ioc
Um script PowerShell para identificar indicadores de exploração das CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 e CVE-2021-26865
 mandiant/capa
Ferramenta de análise estática e dinâmica baseada em regras que identifica capacidades em arquivos PE, ELF, .NET e shellcode, mapeando-as para…
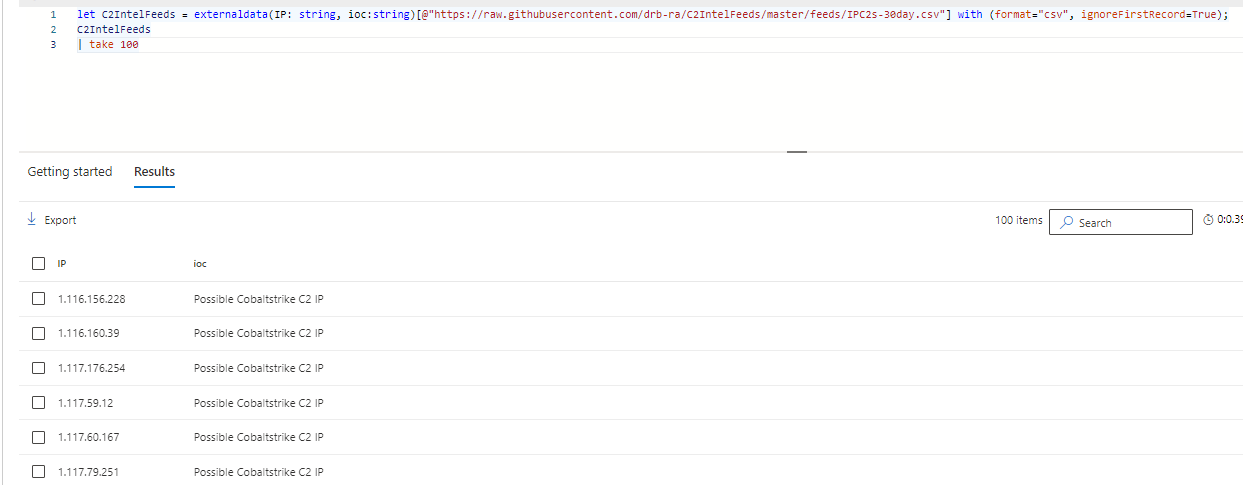 bert-janp/open-source-threat-intel-feeds
Este repositório contém feeds de Threat Intel de código aberto e de uso livre que podem ser utilizados sem requisitos adicionais. Contém vários…