
 bert-janp/open-source-threat-intel-feeds
Este repositório contém feeds de Threat Intel de código aberto e de uso livre que podem ser utilizados sem requisitos adicionais. Contém vários tipos, como IP, URL, CVE e Hash.


Este repositório contém feeds de Threat Intel de código aberto e de uso gratuito que podem ser utilizados sem requisitos adicionais. O CSV ThreatIntelFeeds está armazenado de forma estruturada com base no Fornecedor, Descrição, Categoria e URL. Os fornecedores que oferecem ThreatIntelFeeds estão descritos abaixo. As seguintes categorias de feeds estão disponíveis:
O conteúdo é fornecido no estado em que se encontra. Ao utilizar o conteúdo em um ambiente empresarial, as condições devem ser pesquisadas antes de usar o conteúdo; pode ser que parte do conteúdo não possa ser usada livremente sob certas condições. É sua própria responsabilidade pesquisar se esse é o caso ou não.
| Categoria | Contagem |
|---|---|
| DNS | 18 |
| IP | 81 |
| MD5 | 12 |
| SHA1 | 5 |
| SHA256 | 9 |
| SSL | 1 |
| URL | 25 |
| CVEID | 5 |
| RANSOMWARELEAK | 1 |
| JA3 | 1 |
| NamePipe | 1 |
Os feeds disponíveis neste repositório podem ser usados para realizar threat hunting na sua solução EDR ou SIEM para caçar atividades maliciosas. Para o Defender For Endpoint e o Sentinel, algumas regras de hunting em KQL já foram escritas para serem implementadas no seu EDR ou SIEM. Veja: KQL Hunting Queries
Você pode implementar facilmente os feeds de código aberto em KQL para o M365D Advanced Hunting ou o Sentinel. Isso é feito usando o operador externaldata. Esse operador pode receber um link externo como entrada e analisar o resultado em uma tabela de dados que pode ser usada para fazer join ou para filtrar com base nas suas outras tabelas. Um exemplo é mostrado abaixo e a saída é uma tabela como qualquer outra.
let C2IntelFeeds = externaldata(IP: string, ioc:string)[@"https://raw.githubusercontent.com/drb-ra/C2IntelFeeds/master/feeds/IPC2s-30day.csv"] with (format="csv", ignoreFirstRecord=True);
C2IntelFeeds
| take 100
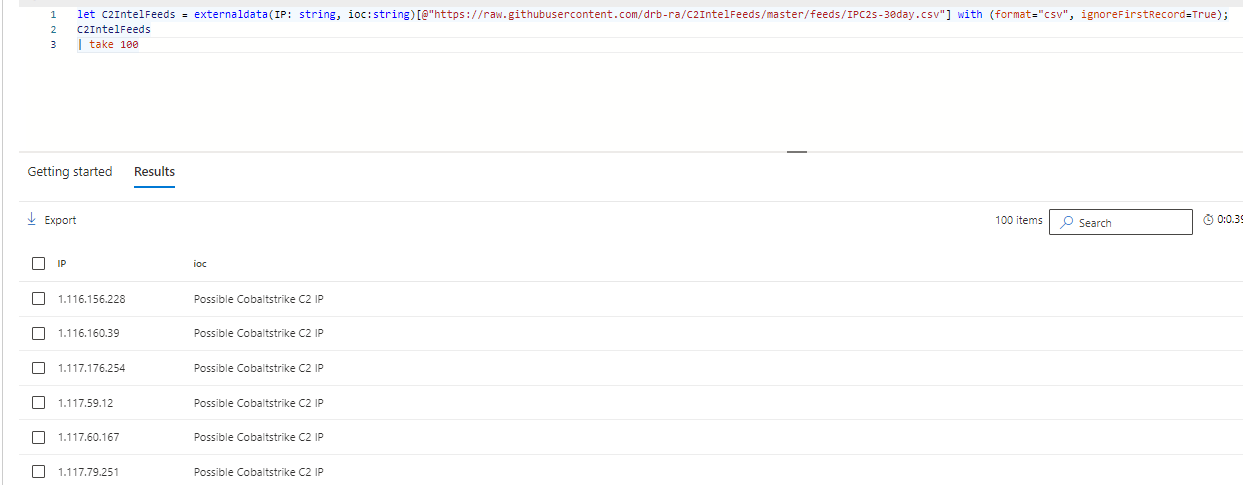
A documentação explica os diferentes parâmetros utilizados, como, por exemplo, se você deseja ignorar a primeira linha ou não.
Os resultados da combinação do Tráfego de Rede EDR com o feed de IOC são mostrados abaixo. Essa detecção pode ajudar você a identificar dispositivos que se conectam a IPs que hospedam servidores de comando e controle.
let C2IntelFeeds = externaldata(IP: string, ioc:string)[@"https://raw.githubusercontent.com/drb-ra/C2IntelFeeds/master/feeds/IPC2s-30day.csv"] with (format="csv", ignoreFirstRecord=True);
let IPList = C2IntelFeeds
| project IP;
DeviceNetworkEvents
| where RemoteIP in (IPList)
| join kind=inner C2IntelFeeds on $left.RemoteIP == $right.IP
| extend GeoIPInfo = geo_info_from_ip_address(RemoteIP)
| extend country = tostring(parse_json(GeoIPInfo).country), state = tostring(parse_json(GeoIPInfo).state), city = tostring(parse_json(GeoIPInfo).city), latitude = tostring(parse_json(GeoIPInfo).latitude), longitude = tostring(parse_json(GeoIPInfo).longitude)
| project Timestamp, DeviceName, RemoteIP, RemotePort, RemoteUrl, ioc
Contribuições são muito bem-vindas para tornar esta lista de feeds gratuitos de Threat Intel/IOC o maior e mais atualizado possível. Você pode contribuir criando um pull request. Este PR deve conter o seguinte conteúdo:
Vendor;Description;Category;Url
Termos de Serviço: https://sslbl.abuse.ch/blacklist/, https://feodotracker.abuse.ch/blocklist/
Termos de Serviço: https://www.blocklist.de/en/index.html






