Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
OsintCase — Uma ferramenta de mapeamento de casos de investigação OSINT para organizar entidades, relacionamentos, evidências e inteligência. | Kitploit
Ferramentas/GitHubGitHub/emrekybs/osintcase
Gerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Análise ForenseColeta de InformaçõesRecuperação de DadosForensia DigitalPrivacidadeInteligência de AmeaçasRecursos Curados
GitHubemrekybs/osintcase

OsintCase

Uma ferramenta de mapeamento de casos de investigação OSINT para organizar entidades, relacionamentos, evidências e inteligência.

92160há 29 diasAinda não revisado
Compartilhar
Ver RepositórioSite

OSINTCase

OSINT Case

Baseado em OSINTMapper de Geistnigma.

Este projeto é uma versão modificada e estendida do OSINTMapper, com funcionalidades e alterações adicionais focadas na gestão de casos de investigação, análise de inteligência e tratamento de evidências.

Uma ferramenta de investigação OSINT e mapeamento de casos baseada no navegador.

Organize sujeitos, identificadores, relacionamentos, localizações, cronologias e evidências num único ficheiro de caso.
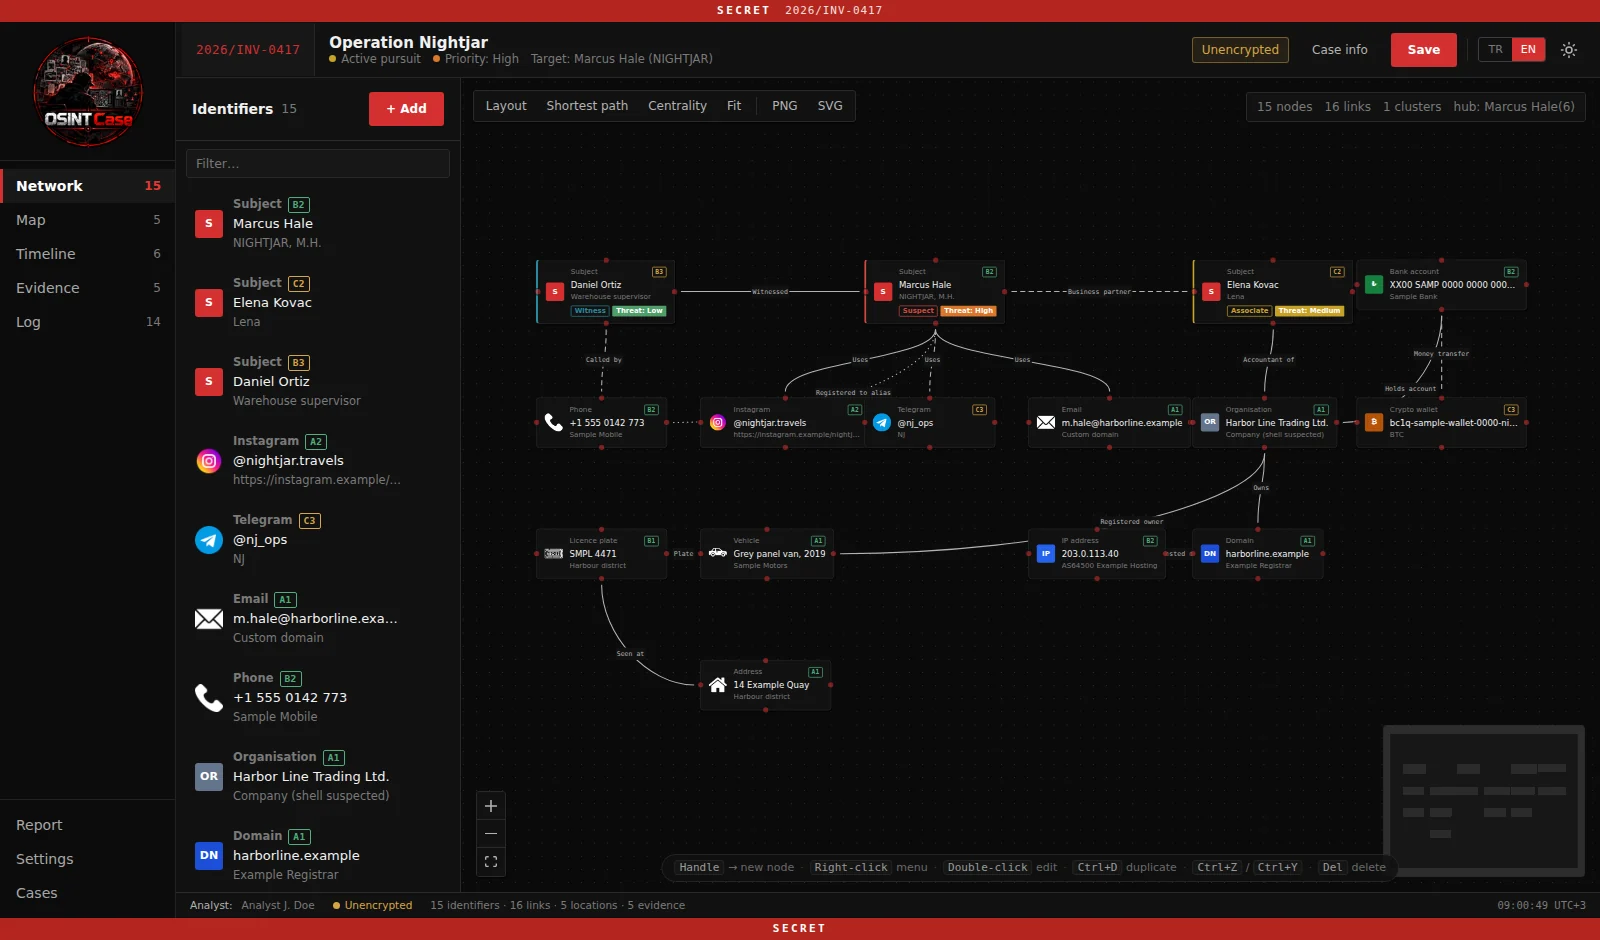
Network View

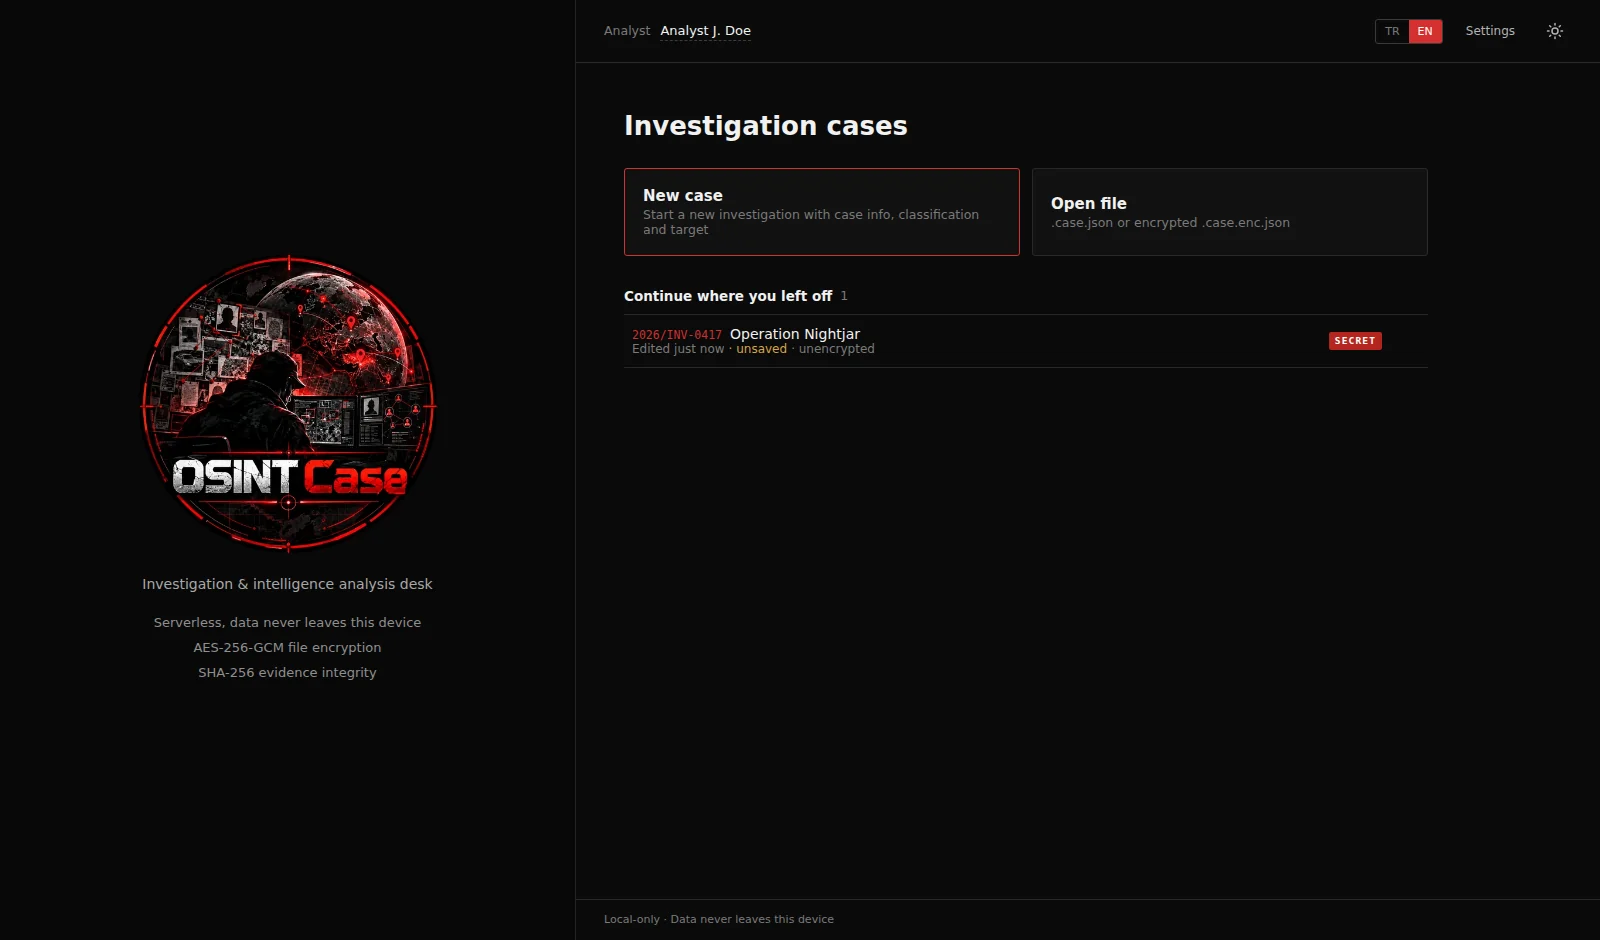
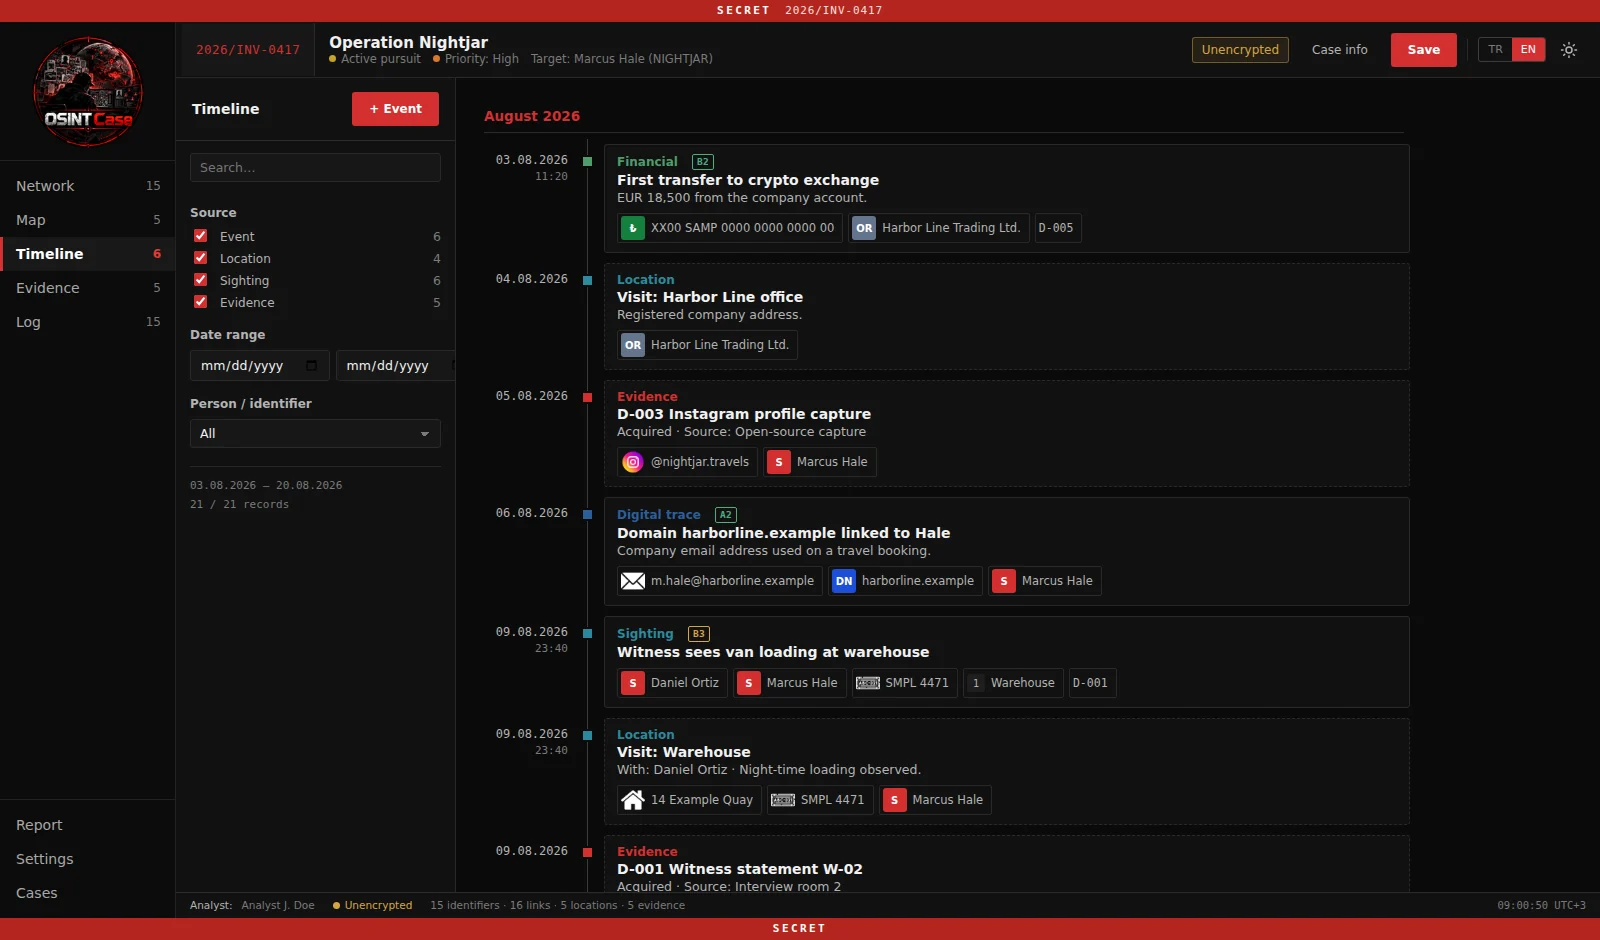
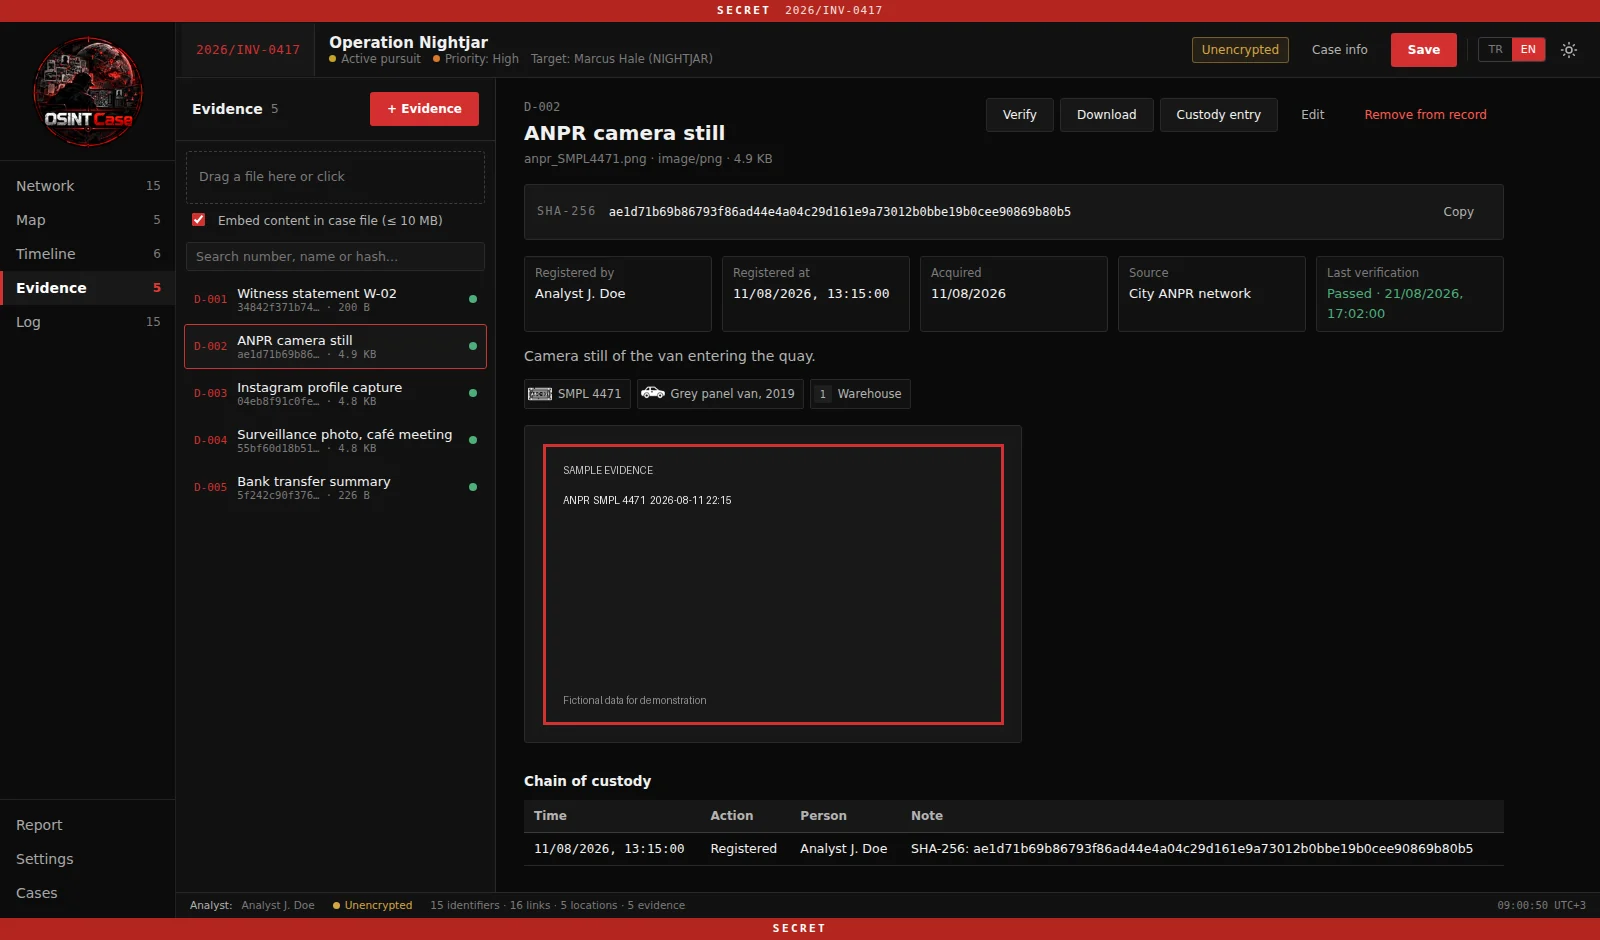
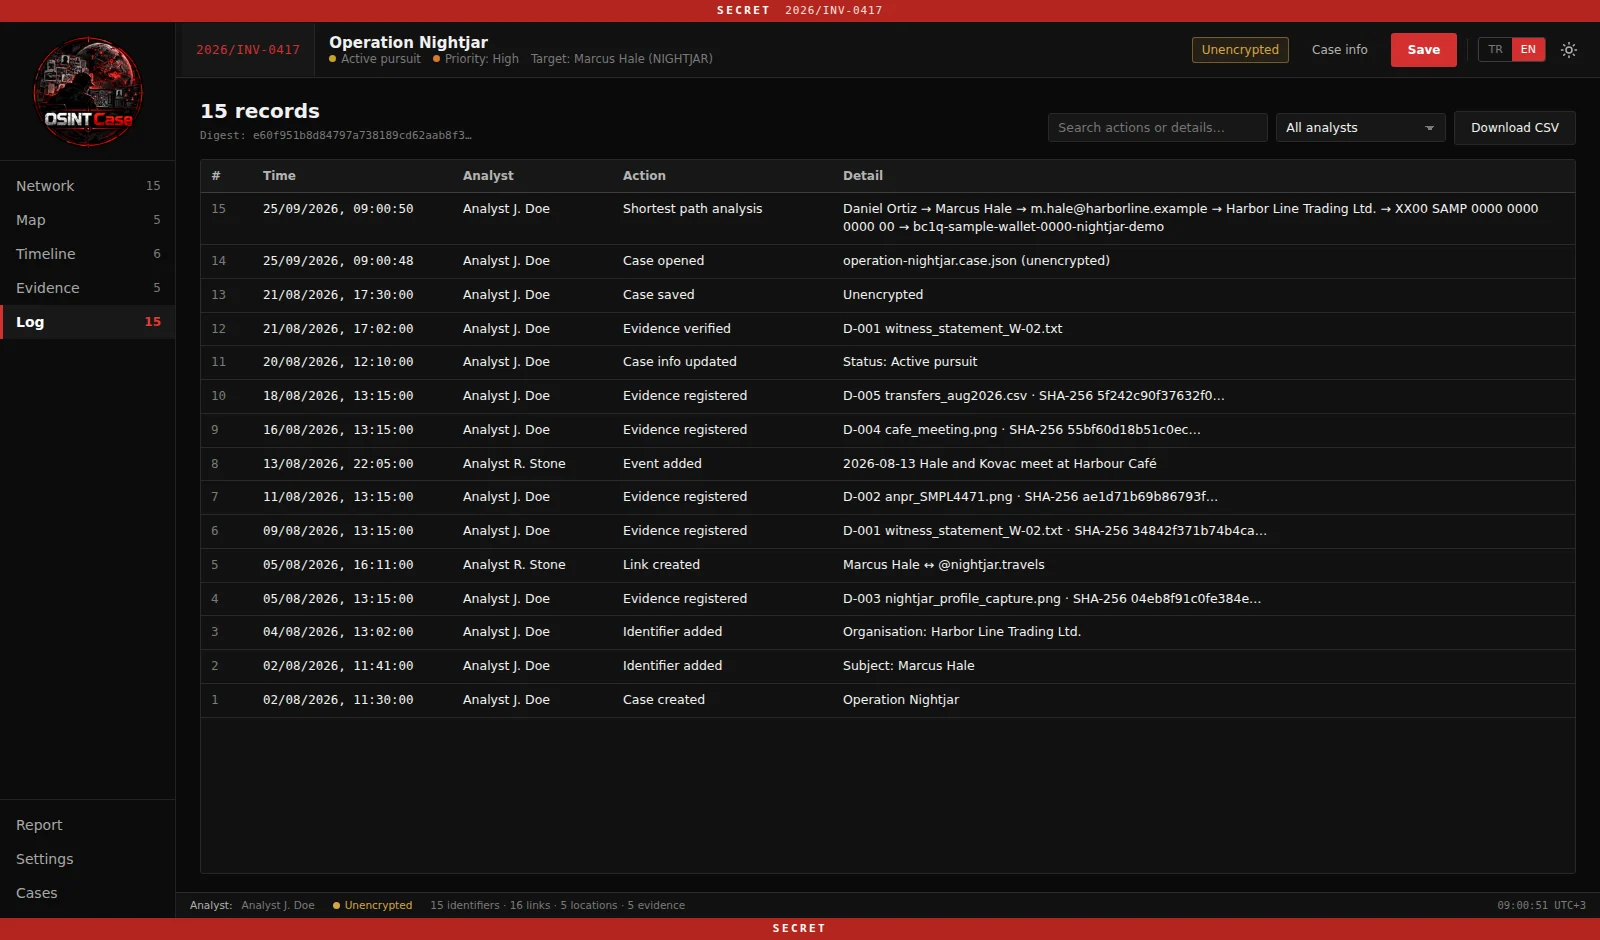
Capturas de ecrã

InícioRede
HomeNetwork
CronologiaEvidências
TimelineEvidence
Registo de auditoriaRelatório
Audit LogReport

Funcionalidades

  • Gestão de casos de investigação
  • Mapeamento de entidades e identificadores (mais de 50 tipos: pessoas, conhecidos, emprego, educação, mais de 25 plataformas sociais, registos de violações de dados…)
  • Fotografias dos sujeitos: várias fotografias principais e adicionais por pessoa, SHA-256 de cada original
  • Análise de relacionamentos e ligações
  • Mapeamento de localizações
  • Cronologia da investigação
  • Gestão de evidências
  • Hashing SHA-256 das evidências
  • Cadeia de custódia
  • Registo de auditoria
  • Geração de relatórios de inteligência: temas escuro / claro, perfis de sujeitos, censura, marca de água
  • Exportação de relatórios em PDF (motor de impressão, números de página, faixa de classificação) e HTML num único ficheiro
  • Importação e exportação de ficheiros de caso
  • Encriptação AES-256-GCM opcional
  • Interface em turco e inglês
  • Temas escuro e claro
  • Totalmente do lado do cliente

Início rápido

Requer Node.js 18+.

npm install
npm run dev

Abra http://localhost:5173.

Docker

docker compose up --build

Depois abra http://localhost:5173.

Caso de exemplo

Está incluída uma investigação fictícia:

example/operation-nightjar.case.json

Abra o ficheiro a partir da aplicação para explorar a investigação de exemplo.

Mais exemplos em example/ (todas as pessoas, organizações, números e locais são fictícios; as fotografias são silhuetas sintéticas, não pessoas reais):

FicheiroIdiomaConteúdo
operasyon-kara-sahin.case.jsonTRCaso ao estilo de contraterrorismo com fotografias dos sujeitos, novos tipos de identificadores, mapa, cronologia, evidências
operation-nightjar-photos.case.jsonENOperação Nightjar com fotografias dos sujeitos e os novos tipos de identificadores
example-reports/tr/TRPDF escuro, PDF claro (censurado + com marca de água), relatórios HTML num único ficheiro
example-reports/en/ENOs mesmos resultados em inglês

O relatório segue o idioma da interface: alterne entre TR / EN antes de exportar. Os ficheiros de exemplo podem ser regenerados com python3 tools/ornek-dosya-uret.py (requer Pillow).

Privacidade

O OSINT Case funciona inteiramente no navegador.

Não é utilizado qualquer servidor, análise ou telemetria. Os dados dos casos e as evidências permanecem no dispositivo local.


Licença

GPL-3.0

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →