
 #1
Sistemas IDS/IPS, monitoramento de rede, detecção baseada em anomalias e ferramentas de alerta de ameaças.
Recomendado pelo Kitploit

 dougburks/so-crates
SO-CRATES: Security Onion — Análise Rápida e Containerizada de Ameaças, Mal e Suspeito!
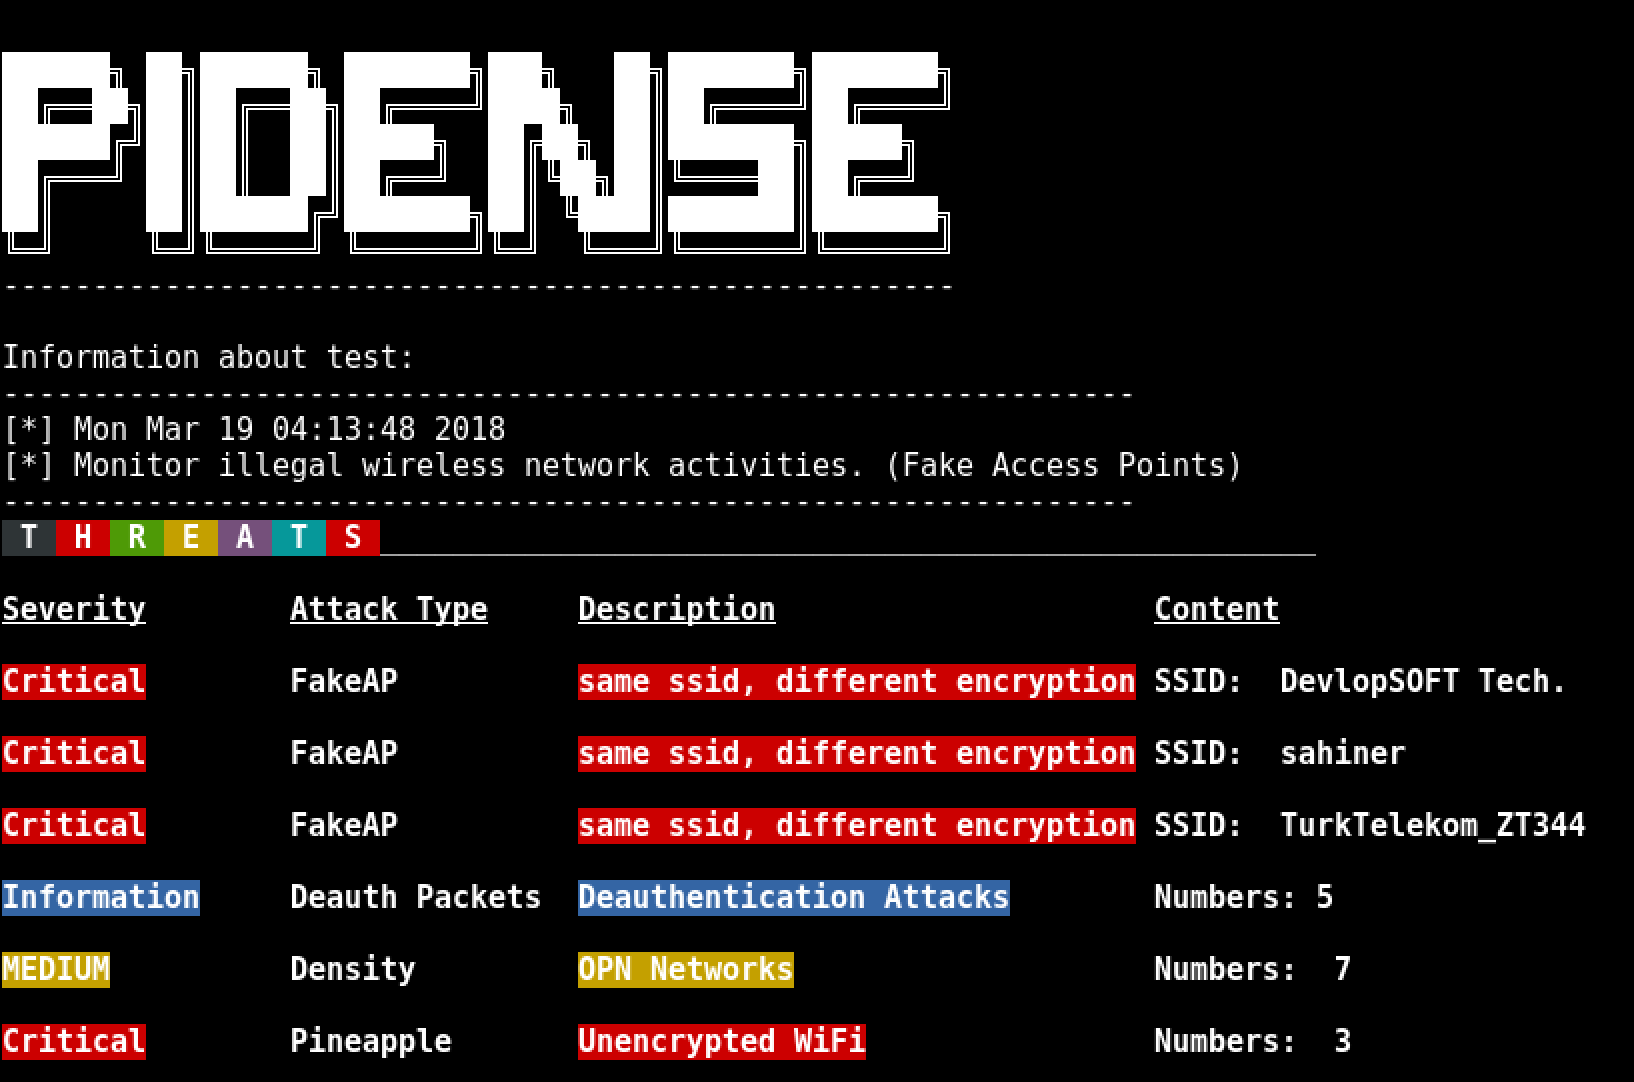 wipi-hunter/pidense
🍓📡🍍 Monitore atividades ilegais de redes sem fio. (Fake Access Points), (WiFi Threats: KARMA Attacks, WiFi Pineapple, Similar SSID, OPN Network…
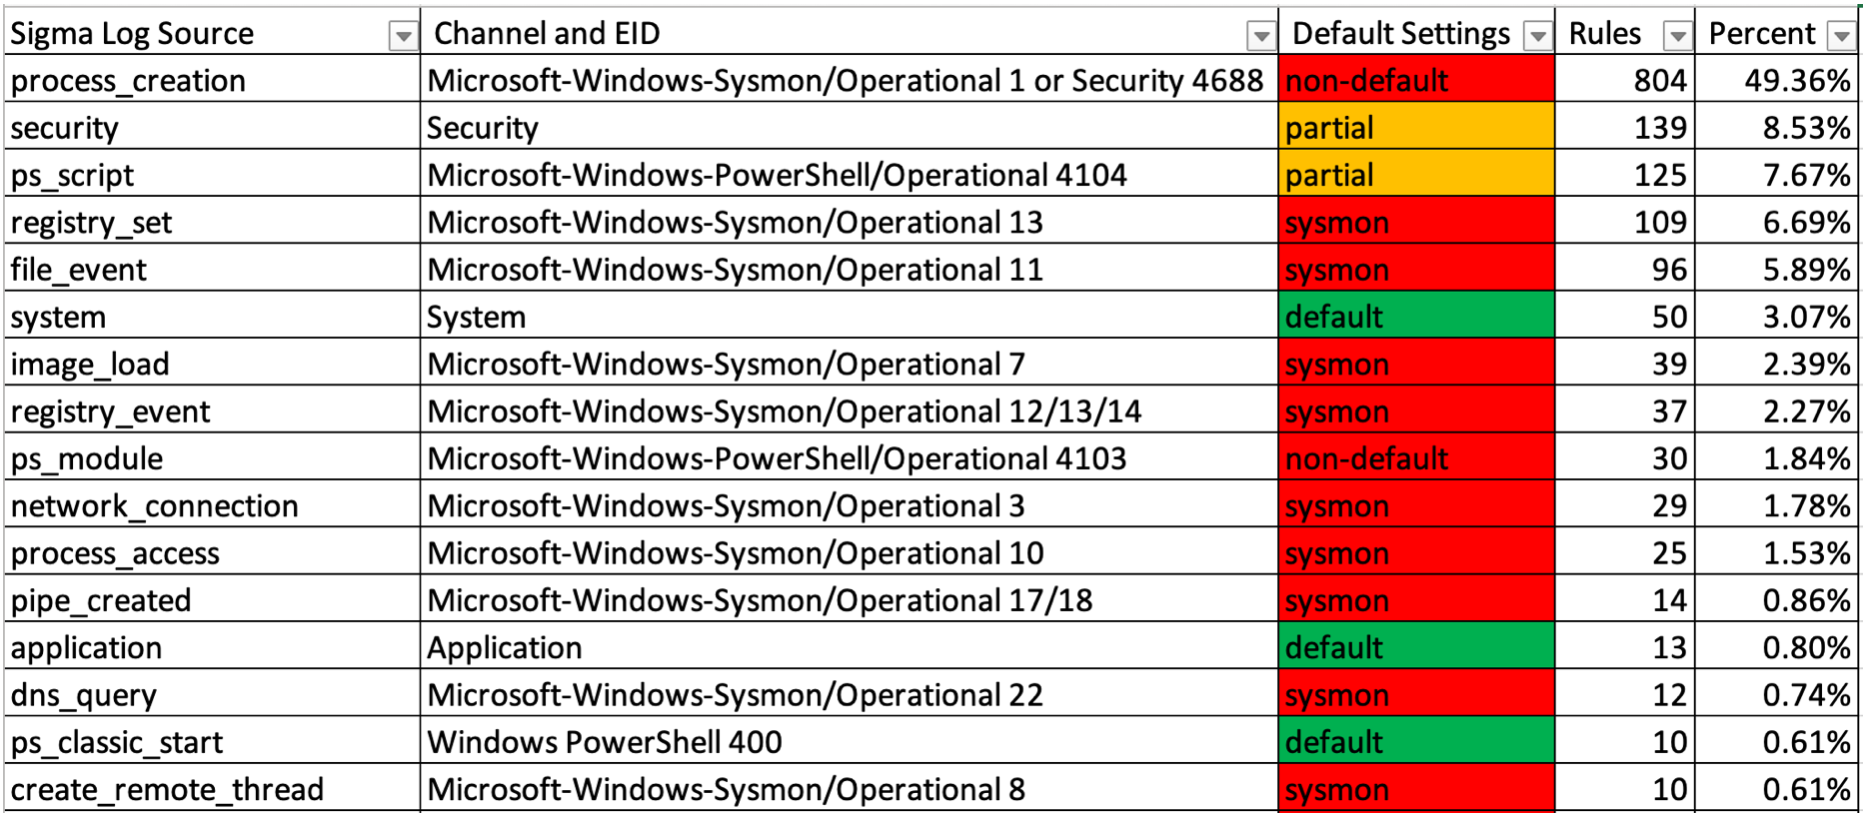 yamato-security/enablewindowslogsettings
Documentação e scripts para habilitar corretamente os logs de eventos do Windows.
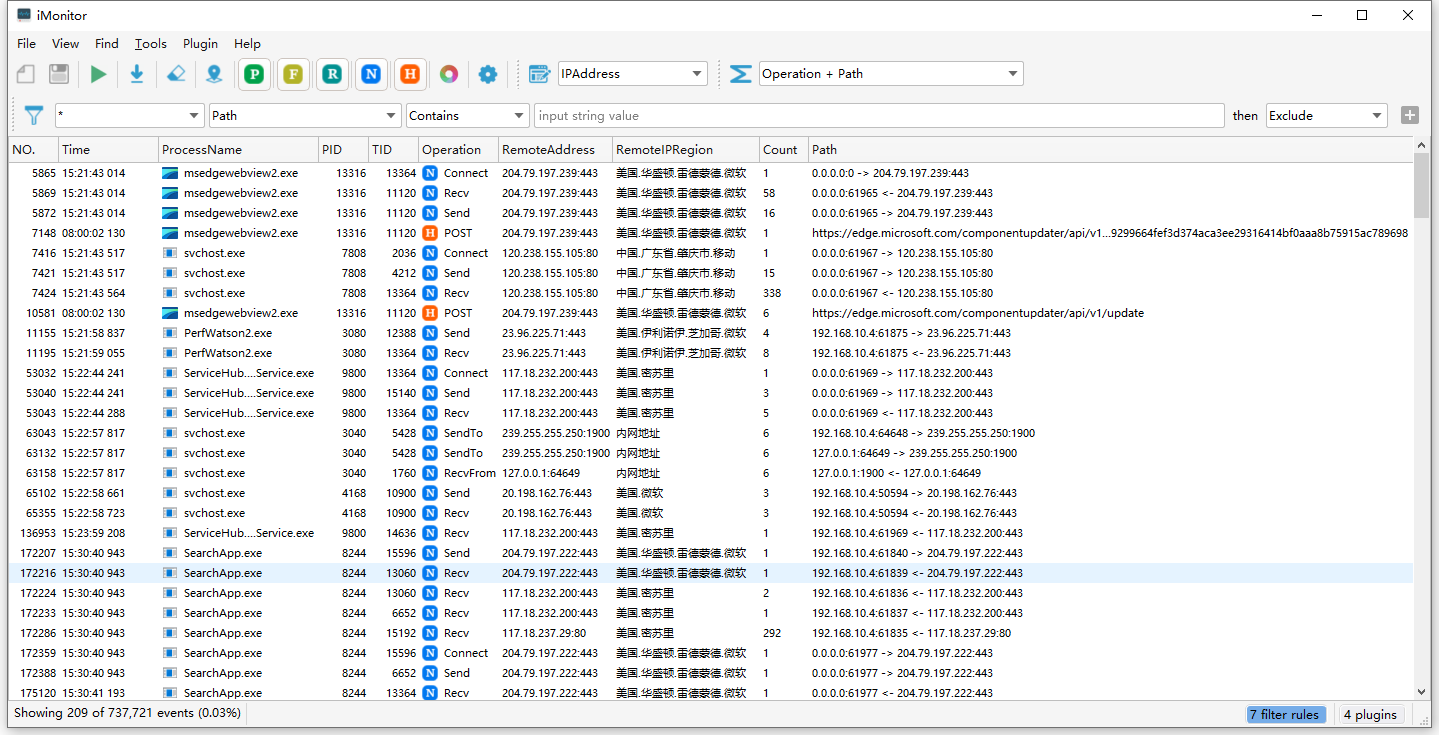 wecooperate/imonitor
Sistema de monitoramento e análise de comportamento de endpoints para processos, arquivos, registro e redes. Suporta scripts, extensões e plugins…
 activecm/rita
Real Intelligence Threat Analytics (RITA) é um framework para detectar comunicação de comando e controle através da análise de tráfego de rede.
 objective-see/donotdisturb
Detectar Ataques de Empregada Maliciosa
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 neo23x0/loki-rs
🐍 Scanner de alto desempenho e multithread para YARA e IOC
 mrt4ntr4/ntwarden
# Kit de Análise e Pesquisa para Windows
 chainguard-dev/osquery-defense-kit
Consultas de detecção e resposta prontas para produção no osquery
 nextronsystems/sysmon-config
Modelo de arquivo de configuração do Sysmon com rastreamento de eventos de alta qualidade por padrão
 back2root/log4shell-rex
Correspondência de PCRE RegEx para IOC Log4Shell CVE-2021-44228 nos seus logs
 bartblaze/yara-rules
Coleção de regras Yara privadas.
 shirkdog/pulledpork
Pulled Pork para gerenciamento de regras do Snort e Suricata (do Google code)
 securityclaw/securityclaw
Um agente autônomo modular e baseado em habilidades do Security Operations Center (SOC) que monitora dados do OpenSearch/Elasticsearch, constrói…
 sigmahq/sigma-cli
A interface de linha de comando do Sigma baseada em pySigma
 trustedsec/artillery
Ferramenta open-source de blue team que protege sistemas Linux e Windows usando múltiplos métodos de defesa e detecção em host e rede.








