
 #1
Sistemas IDS/IPS, monitoramento de rede, detecção baseada em anomalias e ferramentas de alerta de ameaças.
Recomendado pelo Kitploit

 ion-storm/sysmon-config
Configuração avançada do Sysmon para ATT&CK, com foco na Detecção da Maioria das Técnicas por fonte de dados no MITRE ATT&CK, Fornecendo Visibilidade…
 gossithedog/threathunting
Ferramentas para caça a ameaças.
 volexity/threat-intel
Assinaturas e IoCs de posts públicos do blog da Volexity.
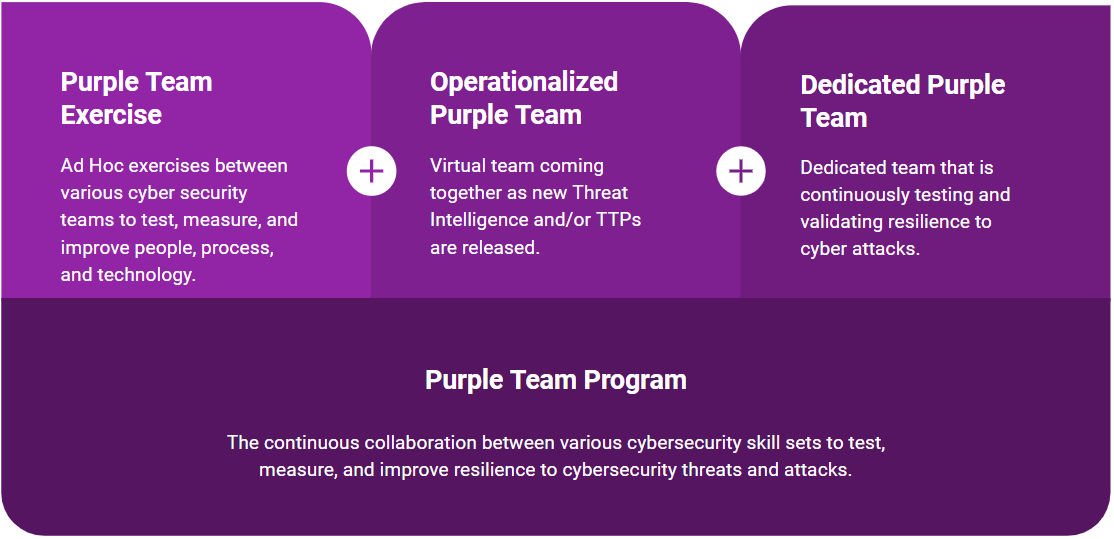 scythe-io/purple-team-exercise-framework
# Estrutura de Exercícios de Purple Team
 bfuzzy/auditd-attack
Um conjunto de regras do Linux Auditd mapeado para o Framework de Ataque da MITRE.
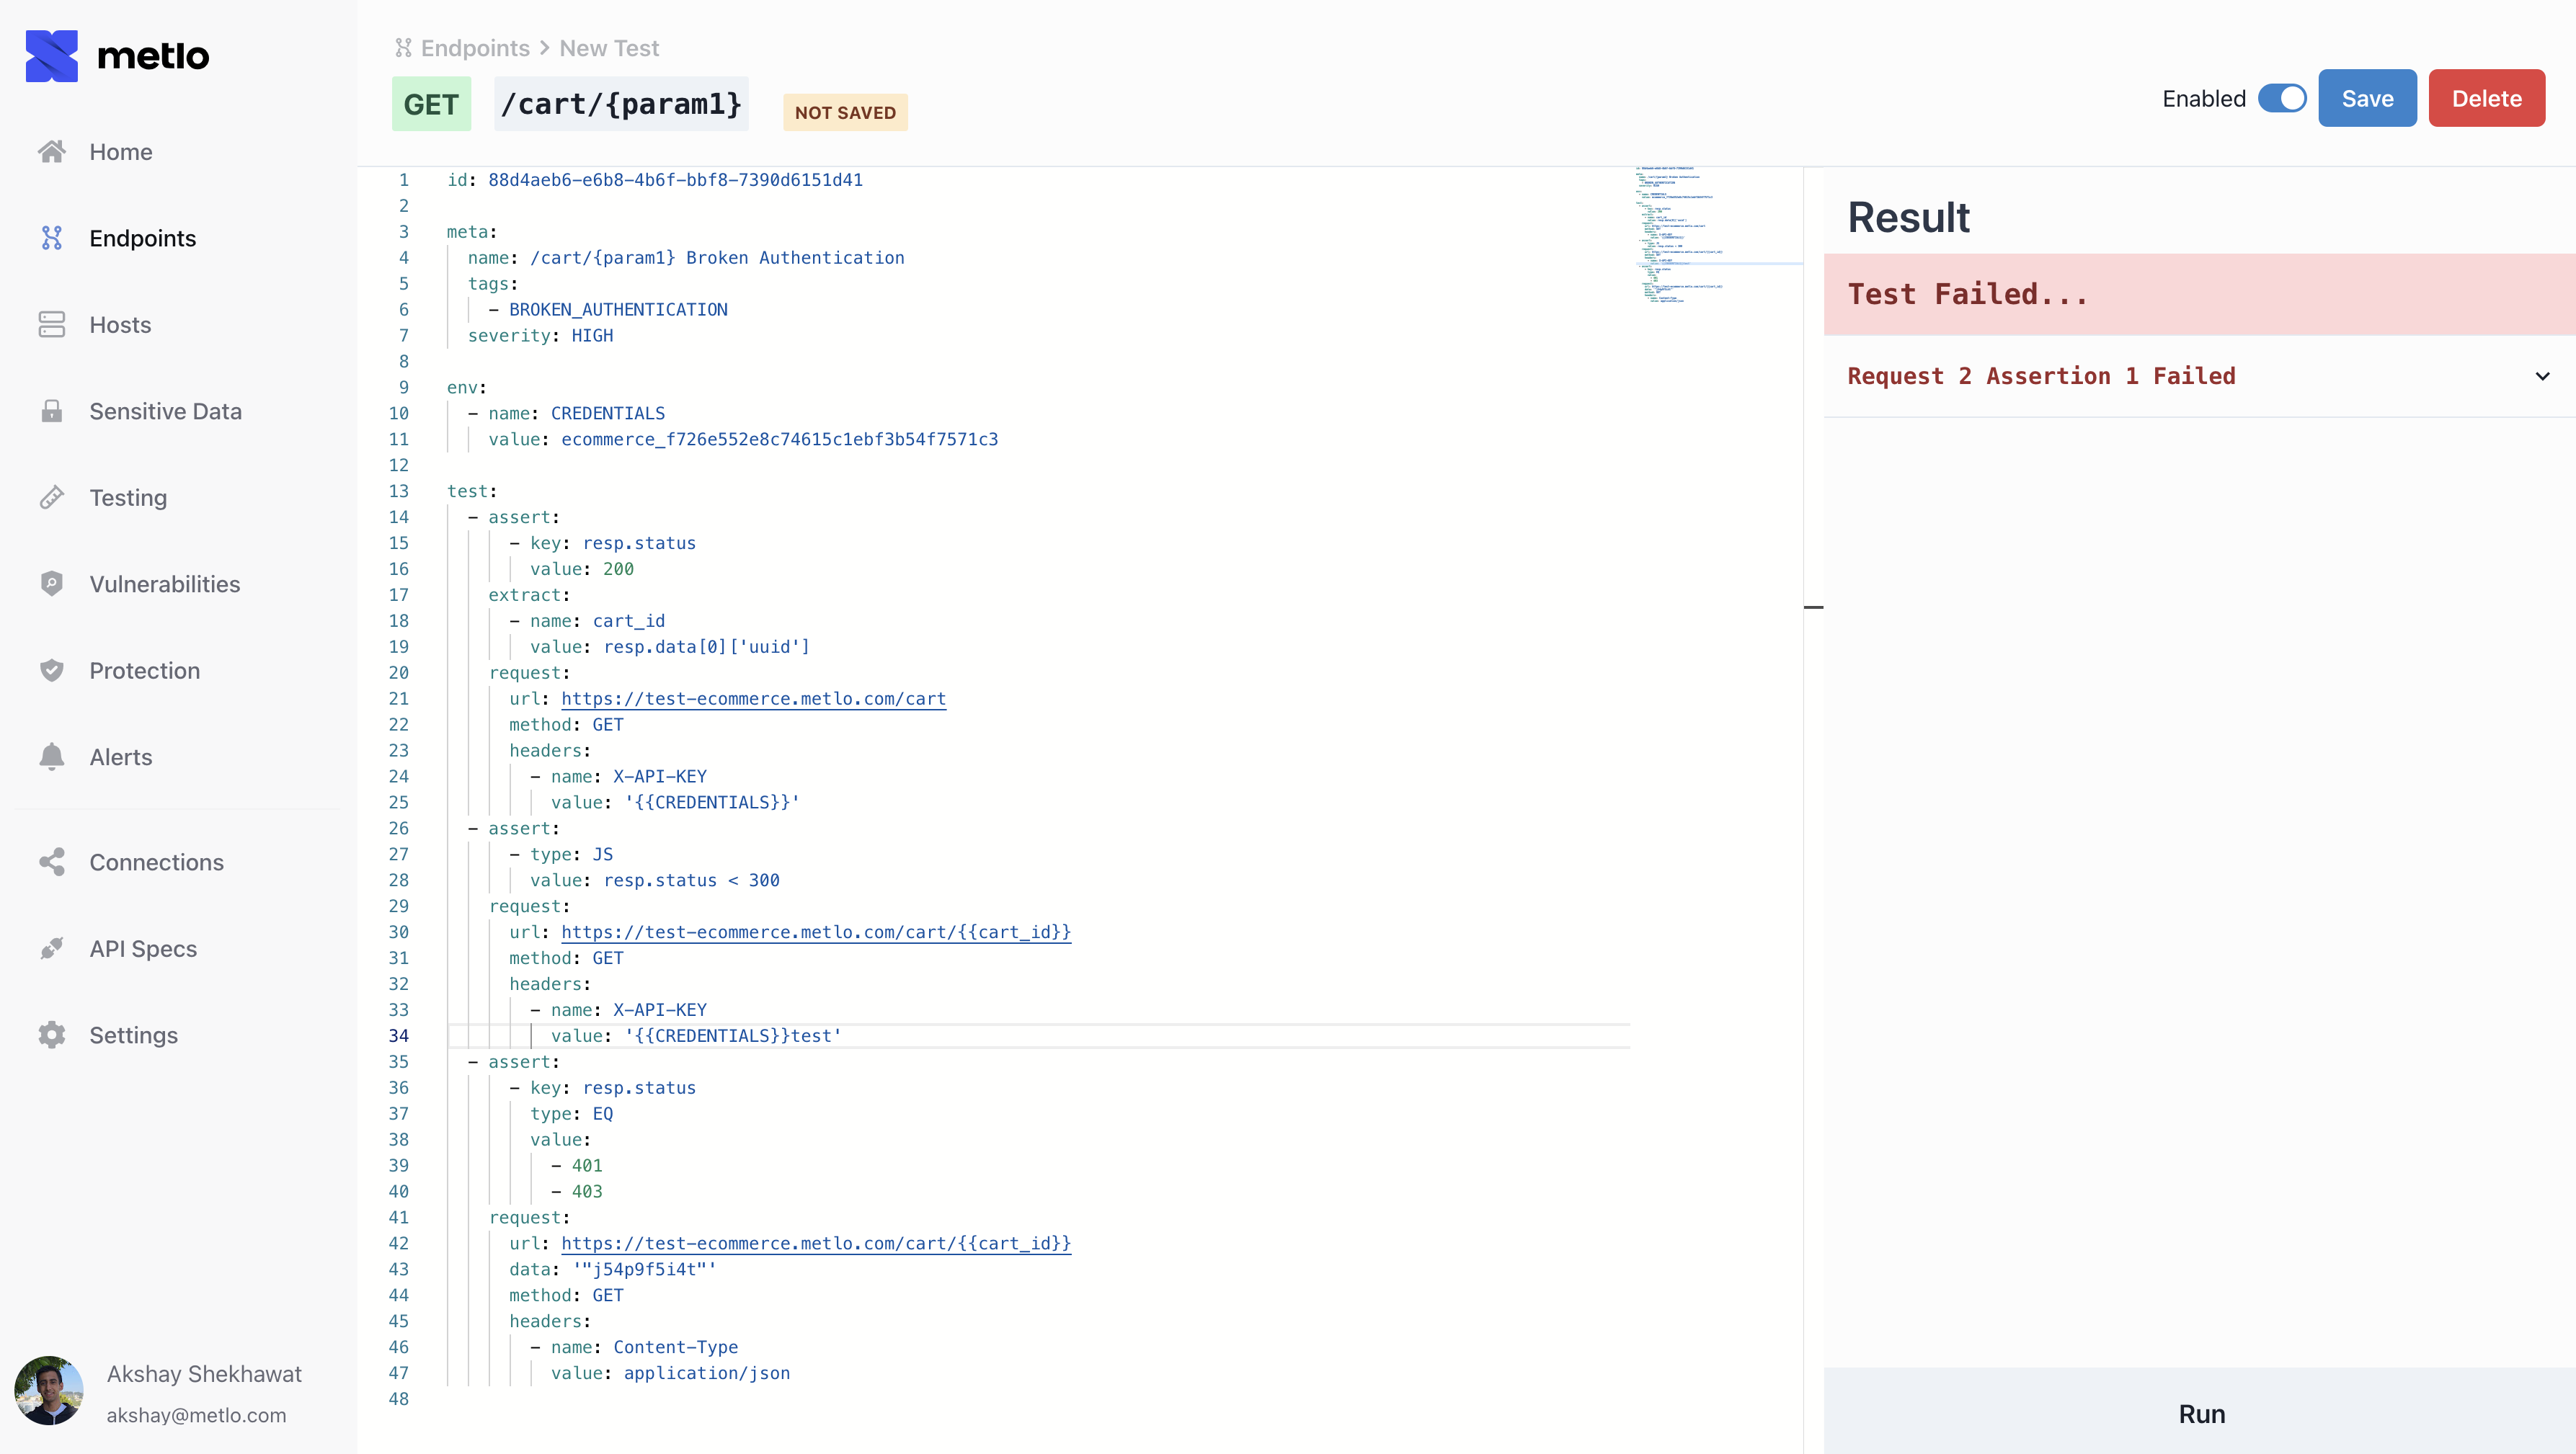 metlo-labs/metlo
Metlo é uma plataforma de segurança de API de código aberto.
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 alphasoc/flightsim
Um utilitário para gerar com segurança padrões de tráfego de rede malicioso e avaliar controles.
 snorby/snorby
Aplicação Ruby On Rails Para Monitoramento de Segurança de Rede
 pedramamini/threatingestor
Ferramenta automatizada de agregação de inteligência de ameaças que extrai e normaliza indicadores de múltiplas fontes (feeds OSINT, relatórios de…
 idaholab/malcolm
Malcolm é um conjunto de ferramentas poderoso e facilmente implantável para análise de tráfego de rede, voltado para artefatos de captura completa de…
 dinotools/dionaea
Honeypot de baixa interação que emula serviços de rede vulneráveis para capturar malware, shellcode e tentativas de exploit, com suporte a IPv6 e TLS.
 thinkst/canarytokens-docker
Configuração Docker para configurar rapidamente seus próprios Canarytokens.
 syworks/waidps
Auditoria Wireless, Sistema de Detecção e Prevenção de Intrusão
 neo23x0/raccine
Uma vacina simples contra ransomware
 cyberdefenders/detectionlabelk
DetectionLabELK é um fork do DetectionLab com a stack ELK em vez do Splunk.
 mfthomps/labtainers
Labtainers: Um framework de laboratório cibernético baseado em Docker
 stamusnetworks/scirius
Interface web para gerenciamento de regras do Suricata, caça a ameaças e ajuste de regras com agregação de feeds de múltiplas fontes, transformação e…








