
 #1
Sistemas IDS/IPS, monitoramento de rede, detecção baseada em anomalias e ferramentas de alerta de ameaças.
Recomendado pelo Kitploit
 defenxor/dsiem
Mecanismo de correlação de eventos de segurança para ELK stack
 0x4d31/galah
Galah: Um honeypot web alimentado por LLM.
 syworks/wireless-ids
Capacidade de detectar atividades suspeitas, como ataques (WEP/WPA/WPS), ao farejar o ar em busca de pacotes sem fio.
 an0nud4y/av-edr-lab-environment-setup
Referências de configuração de ambiente de laboratório AV/EDR para auxiliar no desenvolvimento de malware
 mrash/psad
psad: Detecção de Intrusão e Análise de Logs com iptables
 v1d1an/s1em
Este projeto é um SIEM com SIRP e Threat Intel, tudo em um.
 linux-audit/audit-kernel
Espelho no GitHub do repositório de auditoria do Linux Kernel
 cybereason-public/owlsm
Mecanismo de Regras Sigma dentro do Kernel Linux usando eBPF. Com foco em capacidades de prevenção
 cr0nx/awesome-linux-attack-forensics-purplelabs
Esta página é o resultado de uma pesquisa prática contínua sobre técnicas e ferramentas avançadas de ataques, detecção e análise forense em Linux.
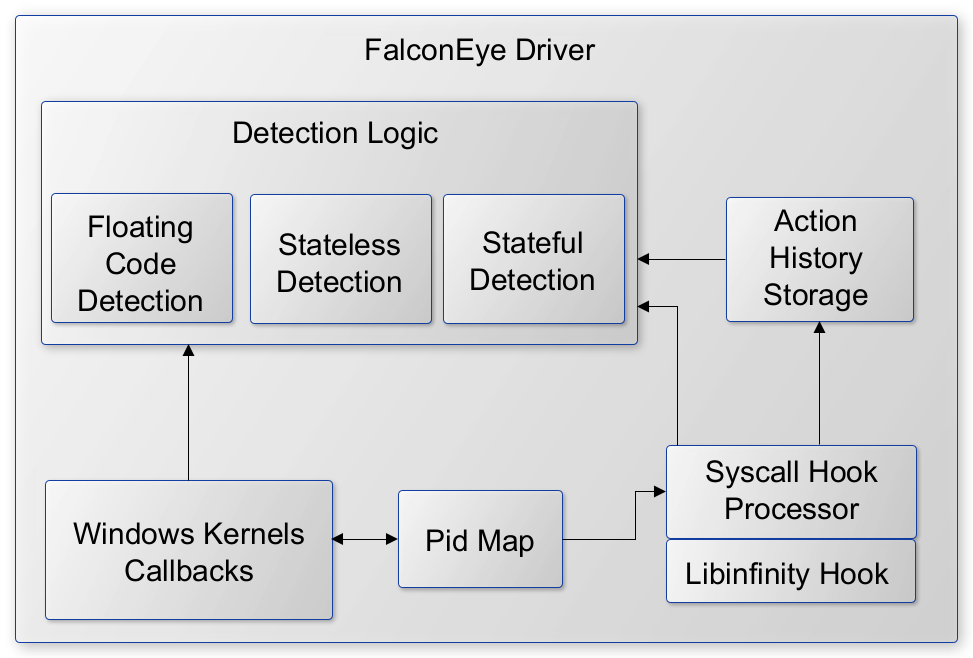 rajiv2790/falconeye
Driver de kernel do Windows para detecção em tempo real de técnicas de injeção de processos, incluindo shellcode, DLL e injeção reflexiva, com…
 barghest-ngo/mesh
VPN mesh ponto a ponto criptografada para perícia forense móvel remota, permitindo aquisição sem fio via ADB e libimobiledevice, monitoramento de…
 corelight/zeek-cheatsheets
Cheatsheets de logs do Zeek
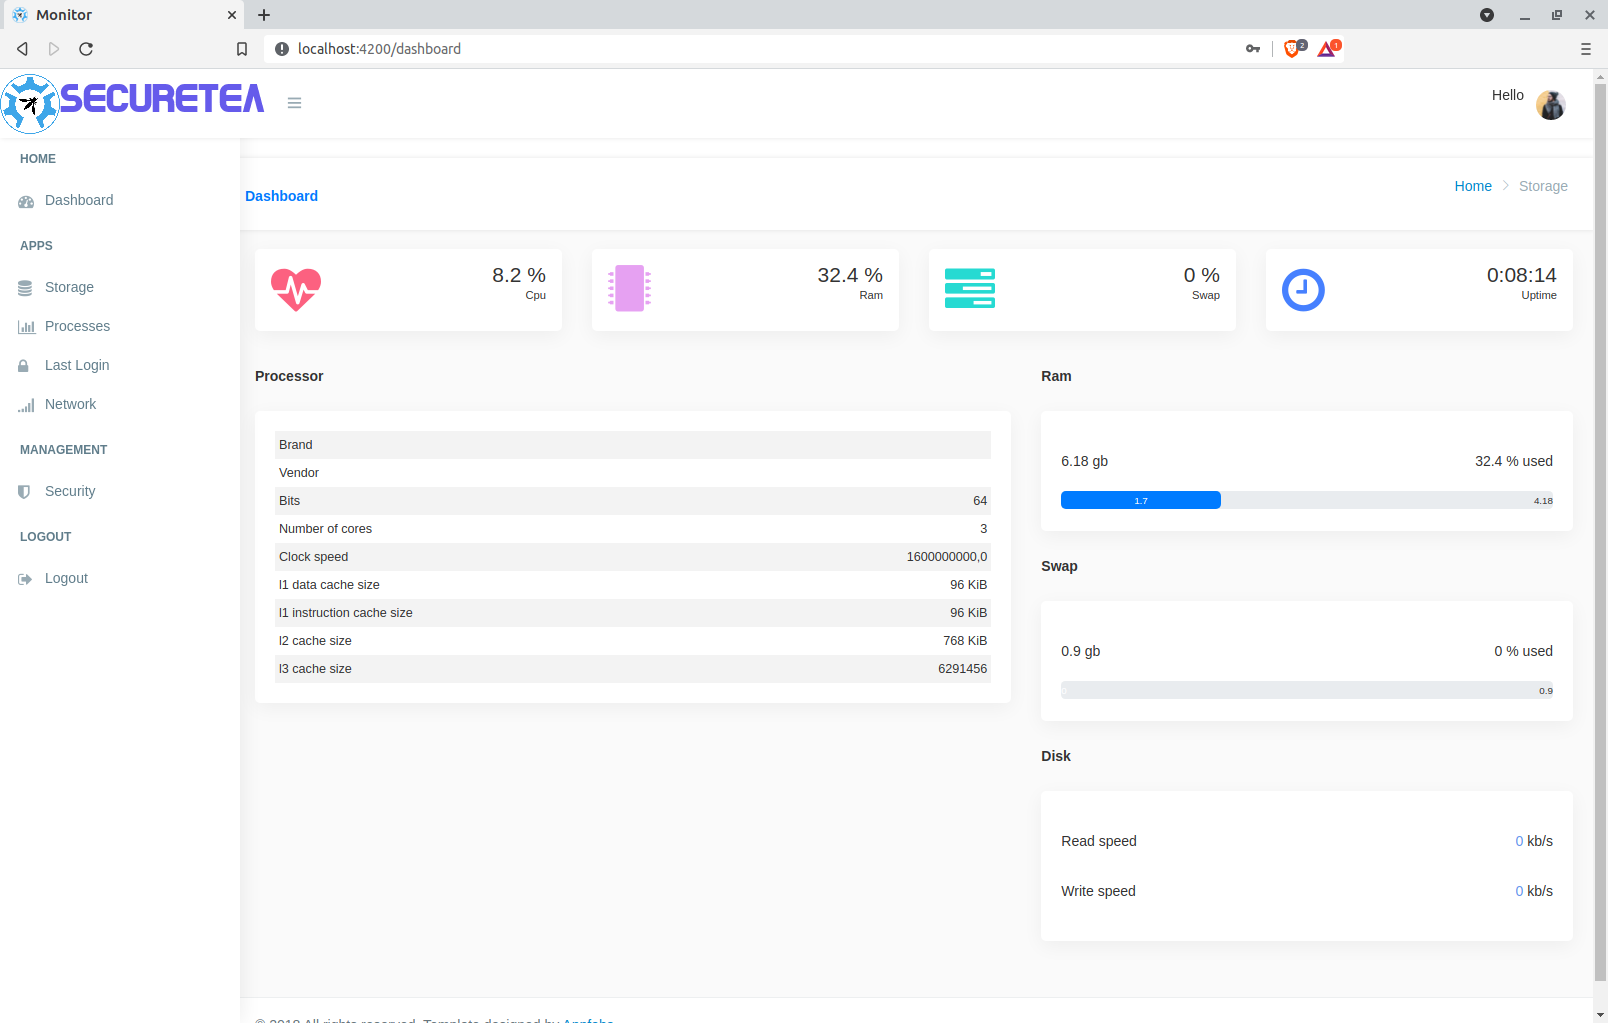 owasp/securetea-project
O Projeto OWASP SecureTea fornece uma solução de segurança completa para vários dispositivos (computadores pessoais / servidores / dispositivos IoT).
 a3sal0n/falcongate
Um gateway inteligente para impedir cibercriminosos - Patrocinado por Falcon Guard
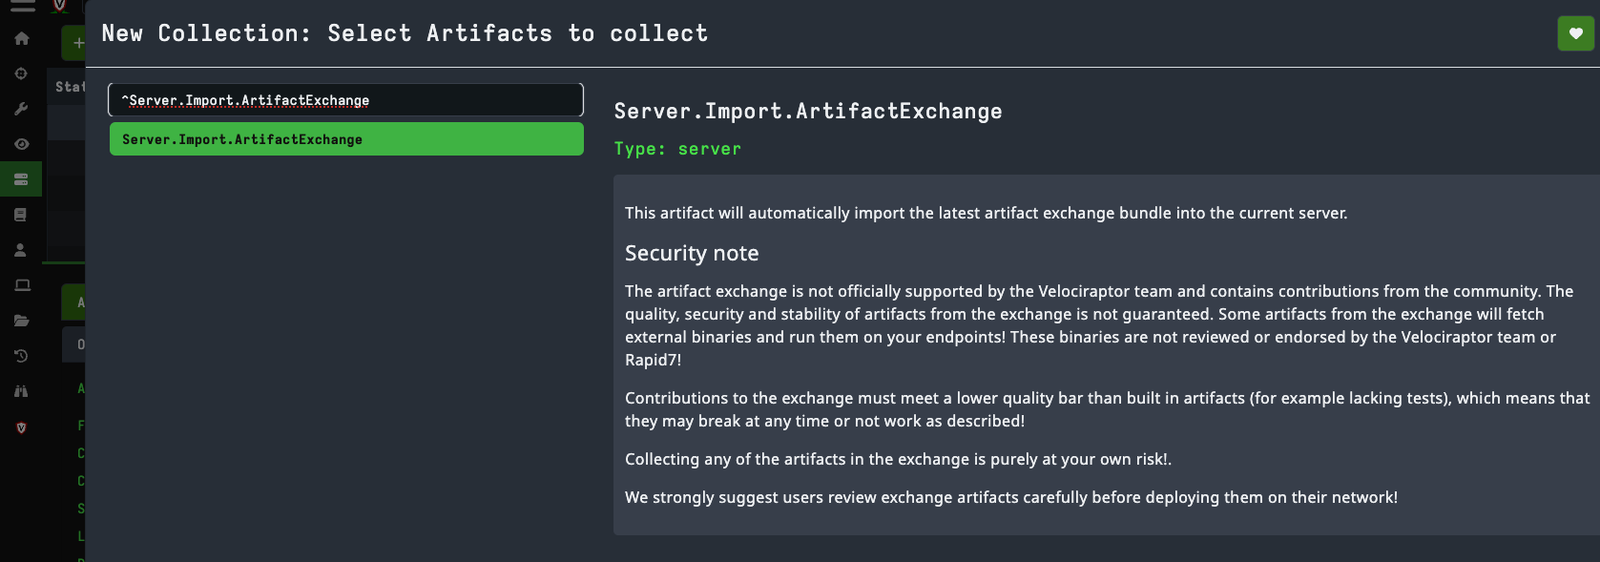 mgreen27/detectraptor
Um repositório para compartilhar conteúdo de detecção do Velociraptor disponível publicamente
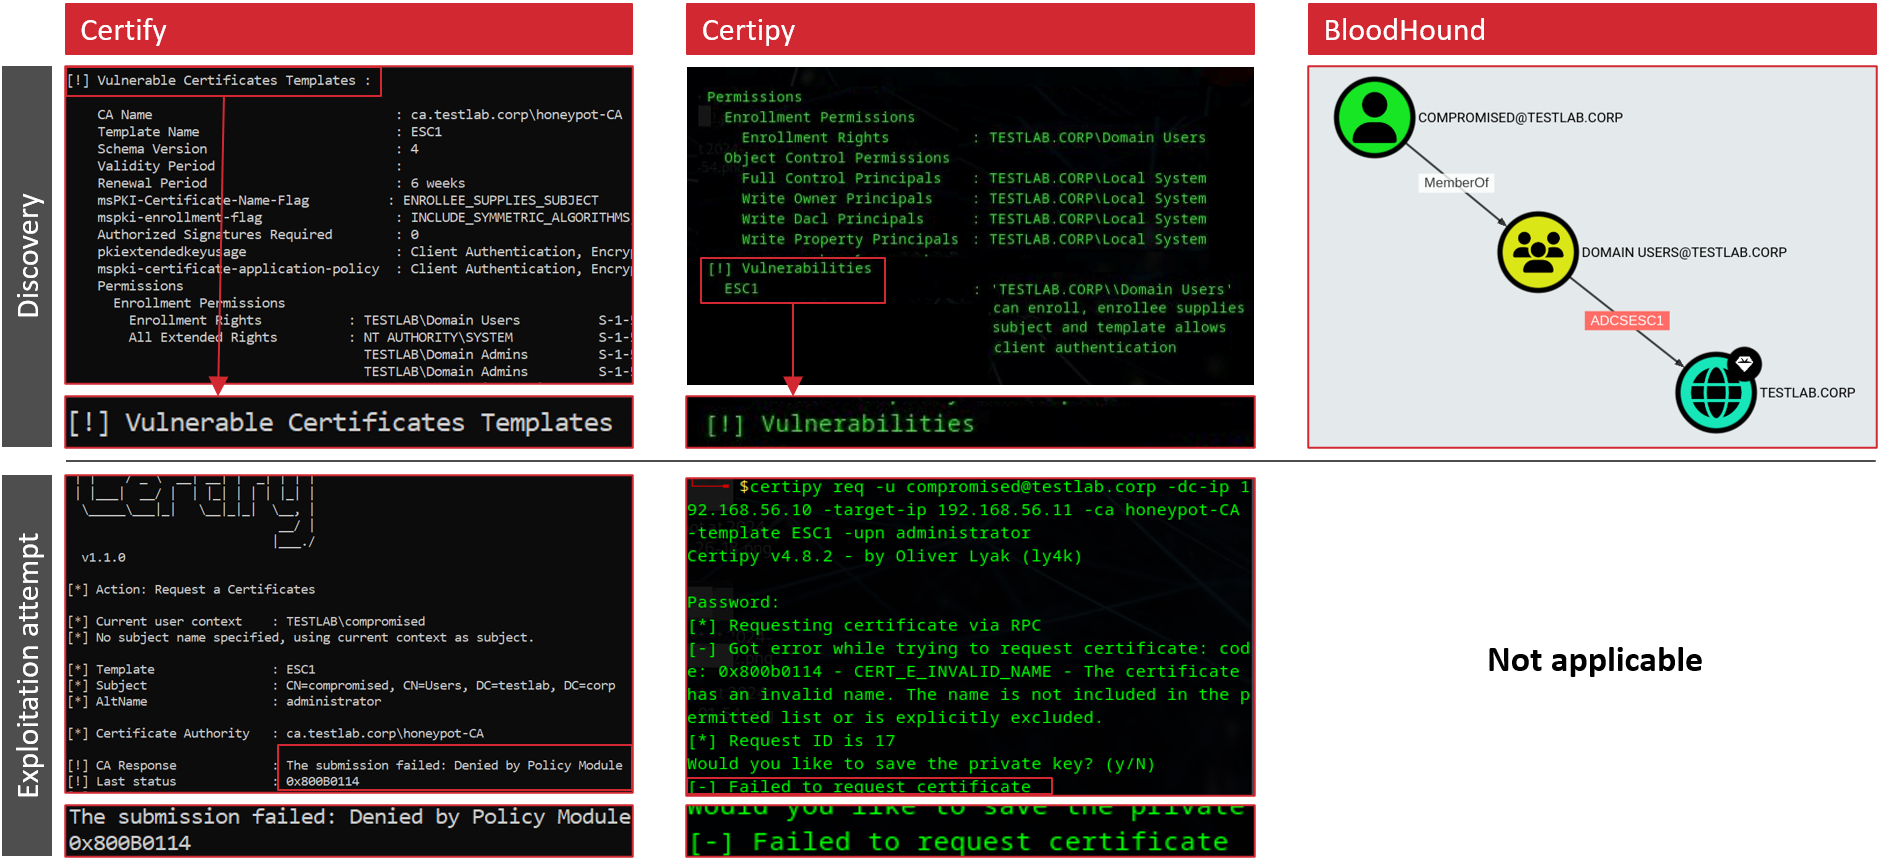 srlabs/certiception
Um honeypot de ADCS para capturar atacantes na sua rede interna.
 gojue/ehids-agent
Um Sistema de Detecção de Intrusão baseado em Host para Linux baseado em eBPF.








