
 #1
Sistemas IDS/IPS, monitoramento de rede, detecção baseada em anomalias e ferramentas de alerta de ameaças.
Recomendado pelo Kitploit

 haidang-infosec/phantom-grid
Um sistema de Defesa Ativa alimentado por eBPF que transforma seu servidor Linux em um honeypot enganoso. Recursos incluem redirecionamento…
 joseluispino/hardstop
Implementação de referência para "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Epistemic Andon Cord fora de…
 prox0959/spectralcovert
Detecta canais encobertos de rede usando entropia de Shannon e o coeficiente de bimodalidade de Sarle para sinalizar exfiltração de payload ICMP/TCP…
 prox0959/memguard
Utilitário EDR para Windows sem dependências que deteta e mitiga acessos não autorizados à memória do LSASS, duplicação de handles e dumping de…
 pushkarreddyy/radioguard
Sub-serviço de Defesa Celular Zero-Trust para Android (Detecção e Roteamento Seguro de IMSI-Catcher, 2G SMS Blaster e 4G aLTEr)
 damnkrishna/cve-2025-32433-lab
Uma falha no tratamento de mensagens do protocolo SSH permite que um ator malicioso obtenha acesso não autorizado a sistemas afetados e execute…
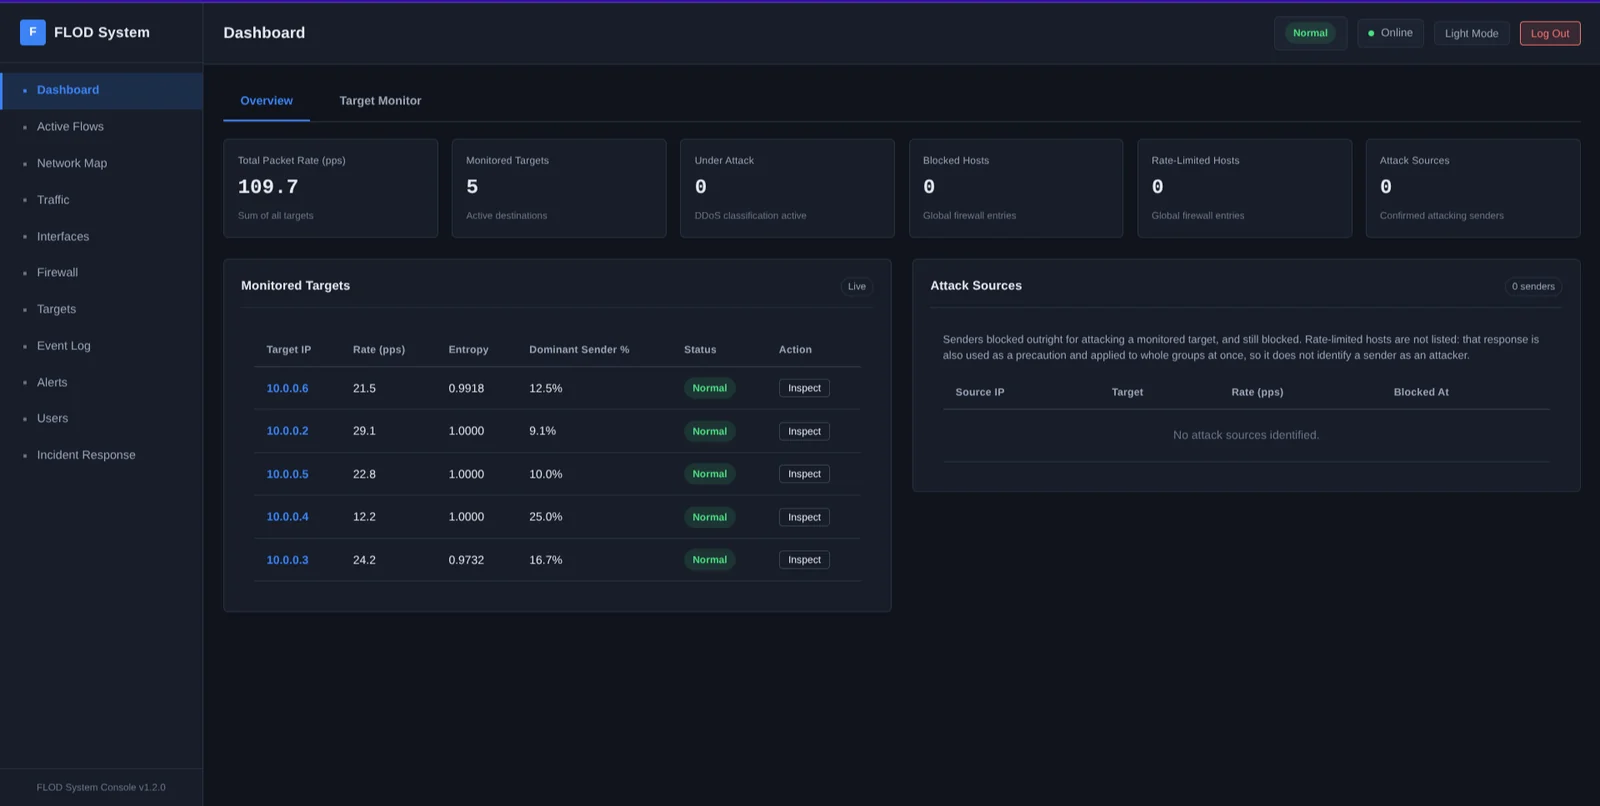 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
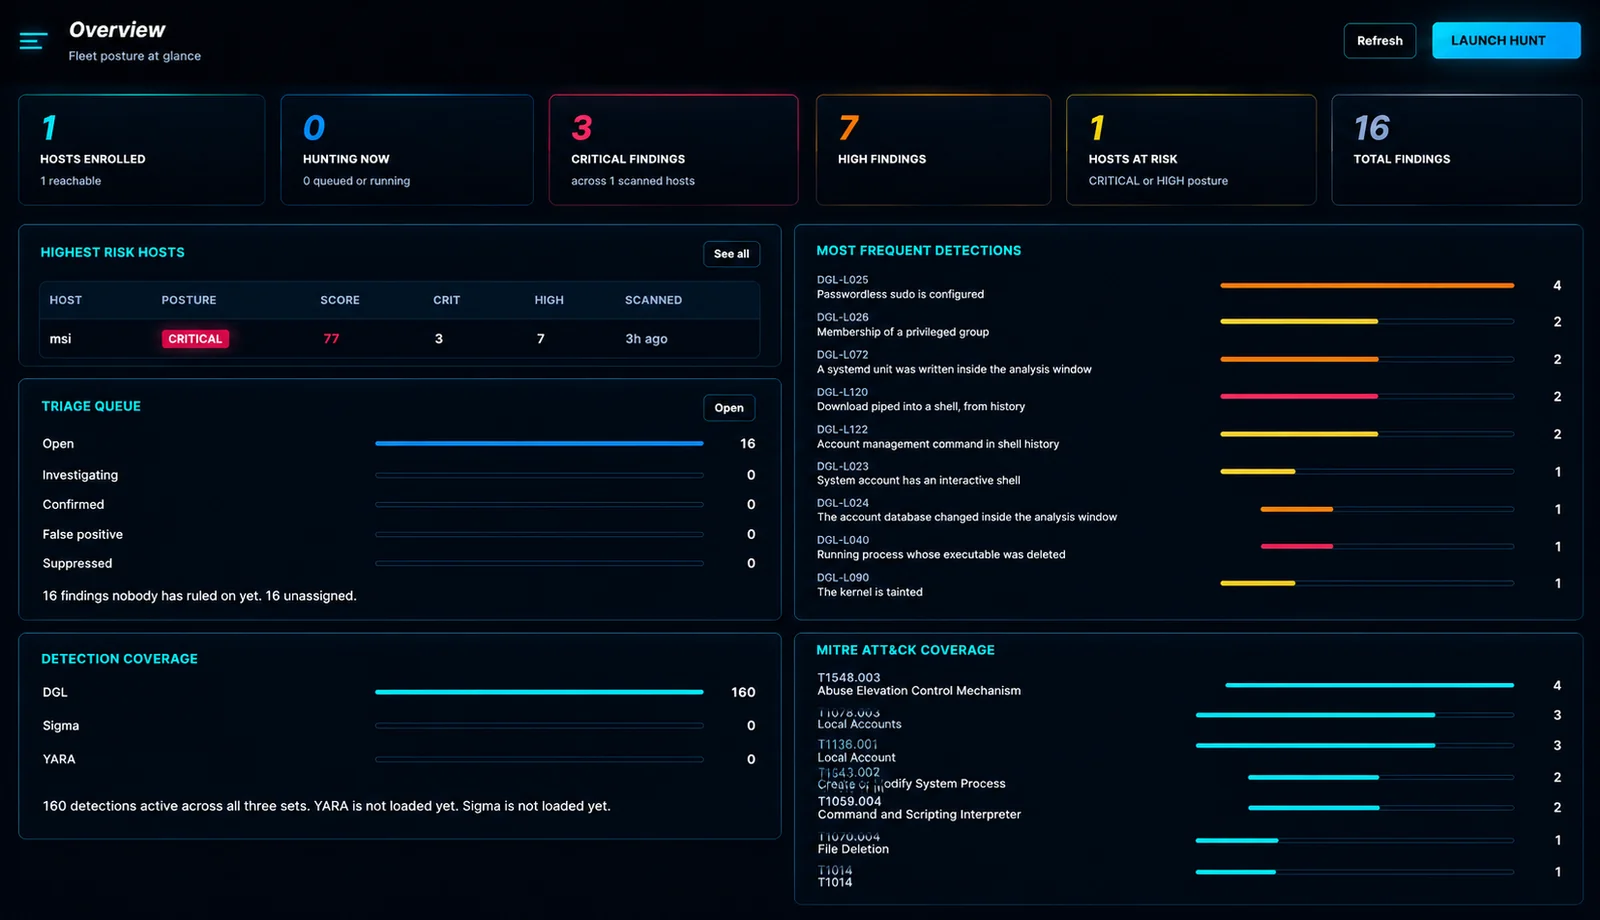 douglas-042/douglas-042-hq
Console central para coletores Douglas-042 HEADQUARTERS. Varre uma frota, correlaciona resultados entre hosts e gerencia feeds de IOC e entrega para…
 bombinisecurity/bombini
Agente de Monitoramento de Segurança e Sandboxing eBPF Baseado em Aya
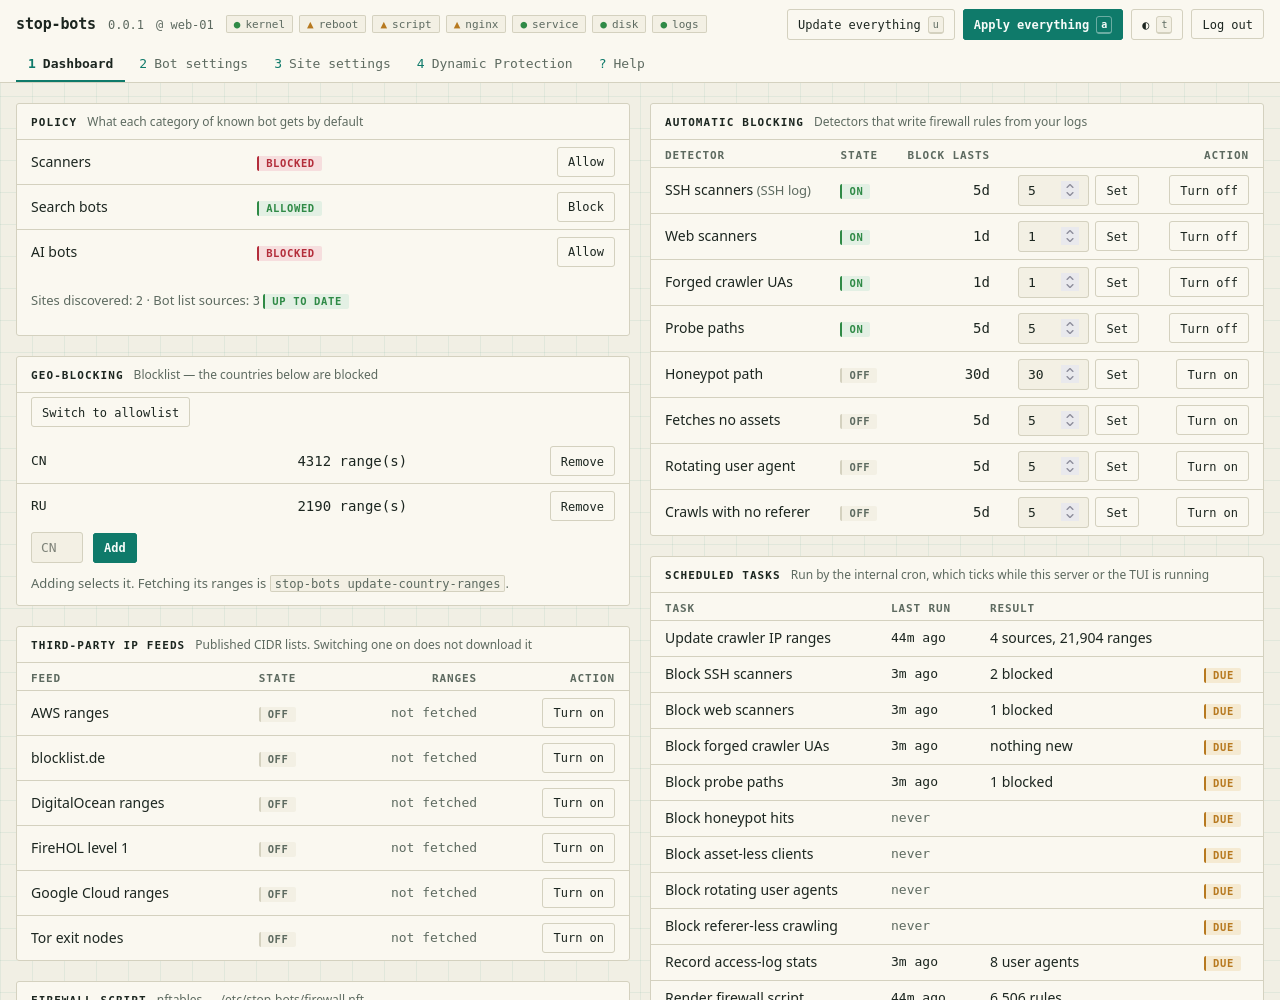 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 falconforceteam/falcondash
Painel do Azure workbook que visualiza e explora métricas de desempenho de detecção, ajudando as equipes de segurança a medir e manter proativamente…
 sonitbahl/sshintel
Honeypot SSH autossuficiente para capturar interações de atacantes e transformá-las em inteligência de segurança estruturada.
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) IOC toolkit for Magento Open Source and Adobe Commerce. Detect compromised stores, Rust implants, PHP web shells,…
 safeagent-beihang/clawguard
Enterprise AI agent security toolkit que fornece auditoria pré-execução, endurecimento de configuração, detecção de ameaças em tempo de execução e…
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
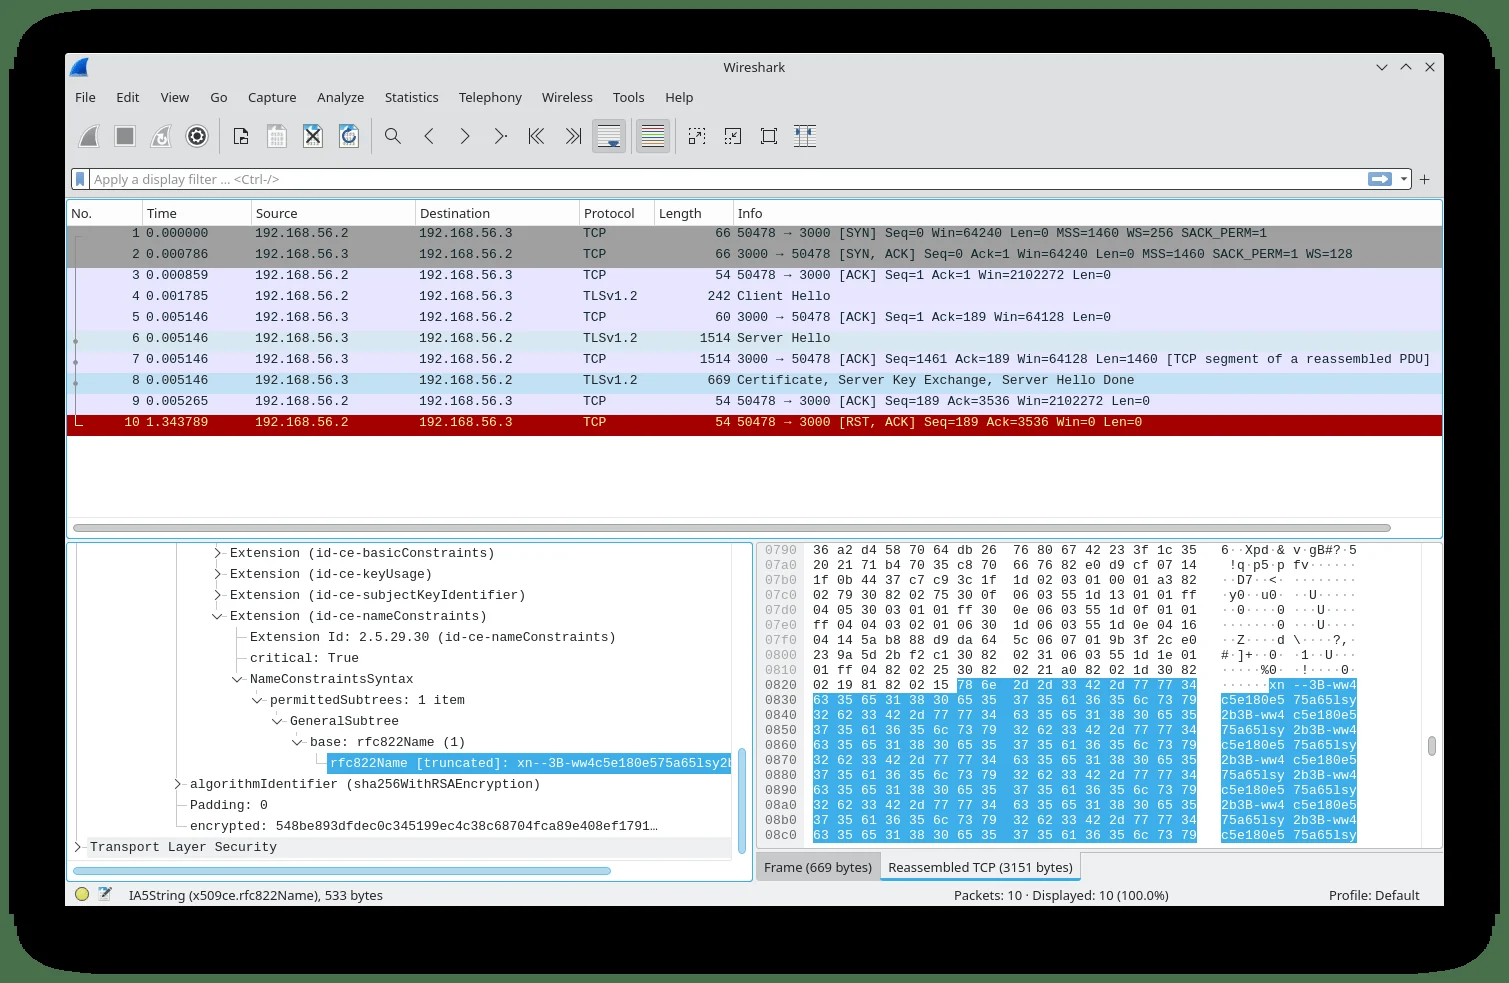 fox-it/spookyssl-pcaps
PCAPs e assinaturas Suricata para detetar tentativas de exploração do OpenSSL CVE-2022-3602, incluindo tráfego malicioso de cliente/servidor e…
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
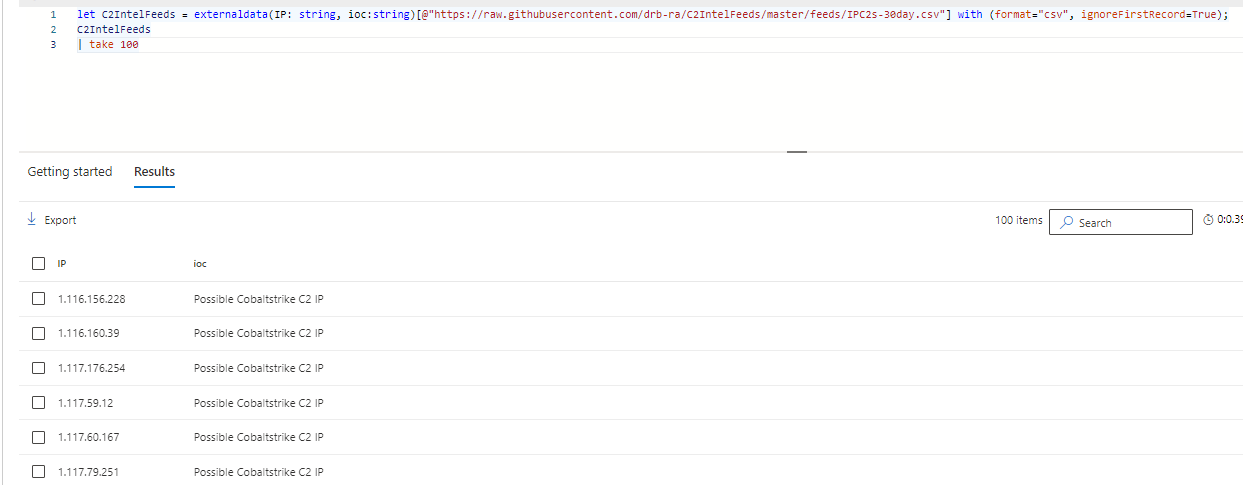 bert-janp/open-source-threat-intel-feeds
Este repositório contém feeds de Threat Intel de código aberto e de uso livre que podem ser utilizados sem requisitos adicionais. Contém vários…








