
 #1
Ferramentas para avaliar, testar e proteger ambientes de nuvem (AWS, Azure, GCP) e seus serviços.
Recomendado pelo Kitploit

 mnk-works/portainer-cve-2026-44848-checker
Verificador não destrutivo para CVE-2026-44848: ausência de autorização no Portainer nos endpoints de plugin do Docker
 rui0828/cve-2026-21440-adonisjs-bodyparser
Laboratório de reprodução baseado em Docker para CVE-2026-21440. Uma vulnerabilidade de path traversal / escrita arbitrária de arquivos em…
 oscerd/cve-2026-79986
Reprodutor e análise para CVE-2026-79986, uma path traversal no Apache Camel camel-azure-files em que nomes de listagem de compartilhamento escapam…
 abraxas/spark-proxyuser-classpath
Apache Spark 4.2.0 - Alta - Remoto - Privilégio remanescente - proxy-user defaultExtraClassPath
 abraxas/spark-connect-copy-local
Apache Spark 4.2.0 - Alta - Remoto - Gravação de arquivo - Sessão Connect SET copyFromLocalToFs.allowDestLocal
 nvansluis/test_cve-2023-46747
Script em Python para testar o F5 BIG-IP quanto à CVE-2023-46747 e adicionar uma conta de administrador se vulnerável.
 apaonum/brotli-cve-check
Agent skill + script para escanear projetos em busca de CVE-2026-111497 (Brotli), avaliar criticidade e sugerir correções
 nsk-394/kavach-loop
Remediação de vulnerabilidades em ciclo fechado: detectar -> reproduzir exploit -> gerar patch -> verificar com um harness de prova. Exemplo prático:…

 schroeder-sys/pantheon-souverainete
Infraestrutura de nuvem modular, redundante e 100% soberana para se libertar dos GAFAM. Guias técnicos, arquitetura Zero-Trust e criptografia interna…
 q0524/cve-2026-44825_ctf
Desafio CTF do Apache Solr em Docker que reproduz o bypass de autenticação por credenciais padrão da CVE-2026-44825, com configuração de implantação…
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
Ferramenta de avaliação de vulnerabilidade e comprometimento CVE-2025-31324 e CVE-2025-42999
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Estudo de caso de defesa contra zero-day no kernel Linux sem tempo de inatividade. Para a CLI automatizada e a estrutura de notário de dupla…
 the-infra-company/kcatcher
Capture o que está à espreita nos seus clusters Kafka.
 suriyaboon/hackthebox-facts
HTB Facts é uma máquina Linux fácil com Camaleon CMS e MinIO. Obtenha acesso admin via registro aberto e uma vulnerabilidade de atribuição em massa,…
 ejfkdev/oss
CLI de armazenamento de objetos compatível com S3 multicloud para listar, exportar e baixar buckets em AWS, Aliyun, Tencent, Huawei e muito mais, com…
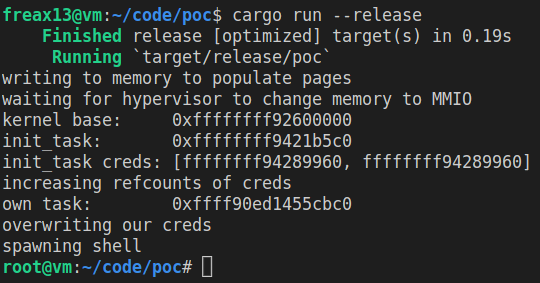 freax13/cve-2023-46813-poc
Exploit de prova de conceito para CVE-2023-46813 visando AMD SEV-SNP. Escala privilégios manipulando alterações de tipo de memória do hipervisor para…
 chef-cft/salt-vulnerabilities
Verifica as CVE-2020-11651 e CVE-2020-11652
 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Executa Python, JavaScript e Bash não confiáveis em uma jail reforçada com limites de 5 segundos, 128 MB, 0,5 núcleo, PID e saída.








