
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 imjdl/cve-2019-11510-poc
Pulse Secure SSL VPN의 사전 인증 임의 파일 읽기 취약점인 CVE-2019-11510에 대한 개념 증명 익스플로잇입니다. 취약한 VPN 어플라이언스에서 민감한 파일을 추출할 수 있습니다.
 synacktiv/ps4-webkit-exploit-6.xx
6.XX PS4 펌웨어에서 임의 읽기/쓰기(R/W)를 제공하는 Webkit 익스플로잇
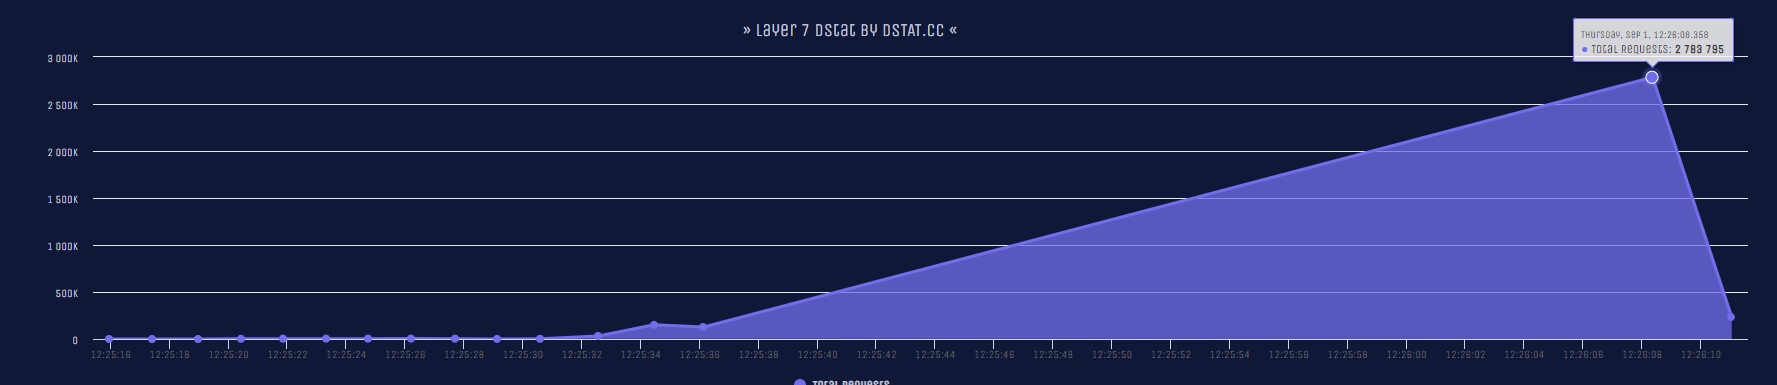 nayumidev/cc-ddos
다중 HTTP 플러드 방법을 사용하여 웹사이트를 DDOS하는 Python 스크립트, 일반 웹사이트는 완전히 다운되는 데 5초면 충분합니다!
 wuhan005/cve-2022-30781
🍵 Gitea 저장소 마이그레이션 원격 명령 실행 익스플로잇.
 pyn3rd/cve-2018-3252
CVE-2018-3252-PoC
 synacktiv/cve-2024-45409
Ruby-SAML / GitLab 인증 우회 (CVE-2024-45409) 익스플로잇
 watchtowrlabs/watchtowr-vs-fortiweb-authbypass
Python 기반 FortiWeb 인증 우회(CVE-2025-xxxxx) 탐지기. 악용 증거로 테스트 사용자를 생성하기 위해 익스플로잇 페이로드를 전송합니다.
 gh1mau/masta-cve-2026-48907
# CVE-2026-48907 (Joomla JCE Editor RCE)용 단일 파일 Python 스캐너 Joomla/JCE를 탐지하고, 침습적인 수학 검증 페이로드 테스트를 수행하며, 대량 스레드 스캐닝, WAF 탐지를 지원하고, 스타일이 적용된 Excel…
 sherlocksecurity/cve-2022-1388-exploit-poc
CVE-2022-1388_F5_BIG-IP용 PoC
 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
CVE-2024-55591에 대한 개념 증명 익스플로잇으로, WebSocket 경쟁 조건을 통해 FortiOS 관리 인터페이스의 인증 우회를 시연하여 인증 없이 CLI 명령을 실행합니다.
 hakaioffsec/cve-2025-49113-exploit
Roundcube(CVE-2025-49113)에서 안전하지 않은 역직렬화를 통한 원격 코드 실행을 시연하는 개념 증명.
 jas502n/e-cology
e-cology OA_Beanshell_RCE
 kaist-hacking/cve-2023-6702
비동기 스택 트레이스의 타입 혼동을 통한 Chrome Renderer 1day RCE (v8ctf submission)
 caveeroo/cve-2026-111497-wordpress-poc
WordPress용으로 고정된 Docker 공식 이미지 하나에 대한 CVE-2026-111497 RCE PoC
 yehia-mamdouh/xssya-v-2.0
반사형 및 인코딩된 페이로드 주입을 확인하고, 페이로드를 실행하여 쿠키를 캡처하며, WAF를 탐지하고, 44개 페이로드 HTML5 라이브러리로 XST를 테스트하는 Python XSS 스캐너입니다.
 sourceincite/cve-2021-24085
CVE-2021-24085에 대한 개념 증명 익스플로잇: msExchEcpCanary 토큰 위조를 통한 Microsoft Exchange Server의 CSRF 기반 권한 상승으로 계정 탈취 가능
 fatguru/cve-2025-55182-scanner
CVE-2025-55182(React Server Components RCE)를 위한 비간섭적 표면 스캐너. React 19 및 Next.js 애플리케이션에서 노출된 RSC 엔드포인트를 탐지합니다.
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT는 License Response Servlet에서 공격자가 제어하는 임의의 객체를 역직렬화하여 발생하는 사전 인증 명령 주입 취약점이 있습니다.








