
 #1
 thewhiteh4t/cve-2020-10977
GitLab 12.9.0 임의 파일 읽기
 ressl/cve-2026-87902-poc
CVE-2026-87902 PoC — WordPress 페이지 템플릿 해석 과정의 인증되지 않은 경로 순회(로컬 PHP 포함, 조건부 RCE), 취약한 랩 환경 고정 포함
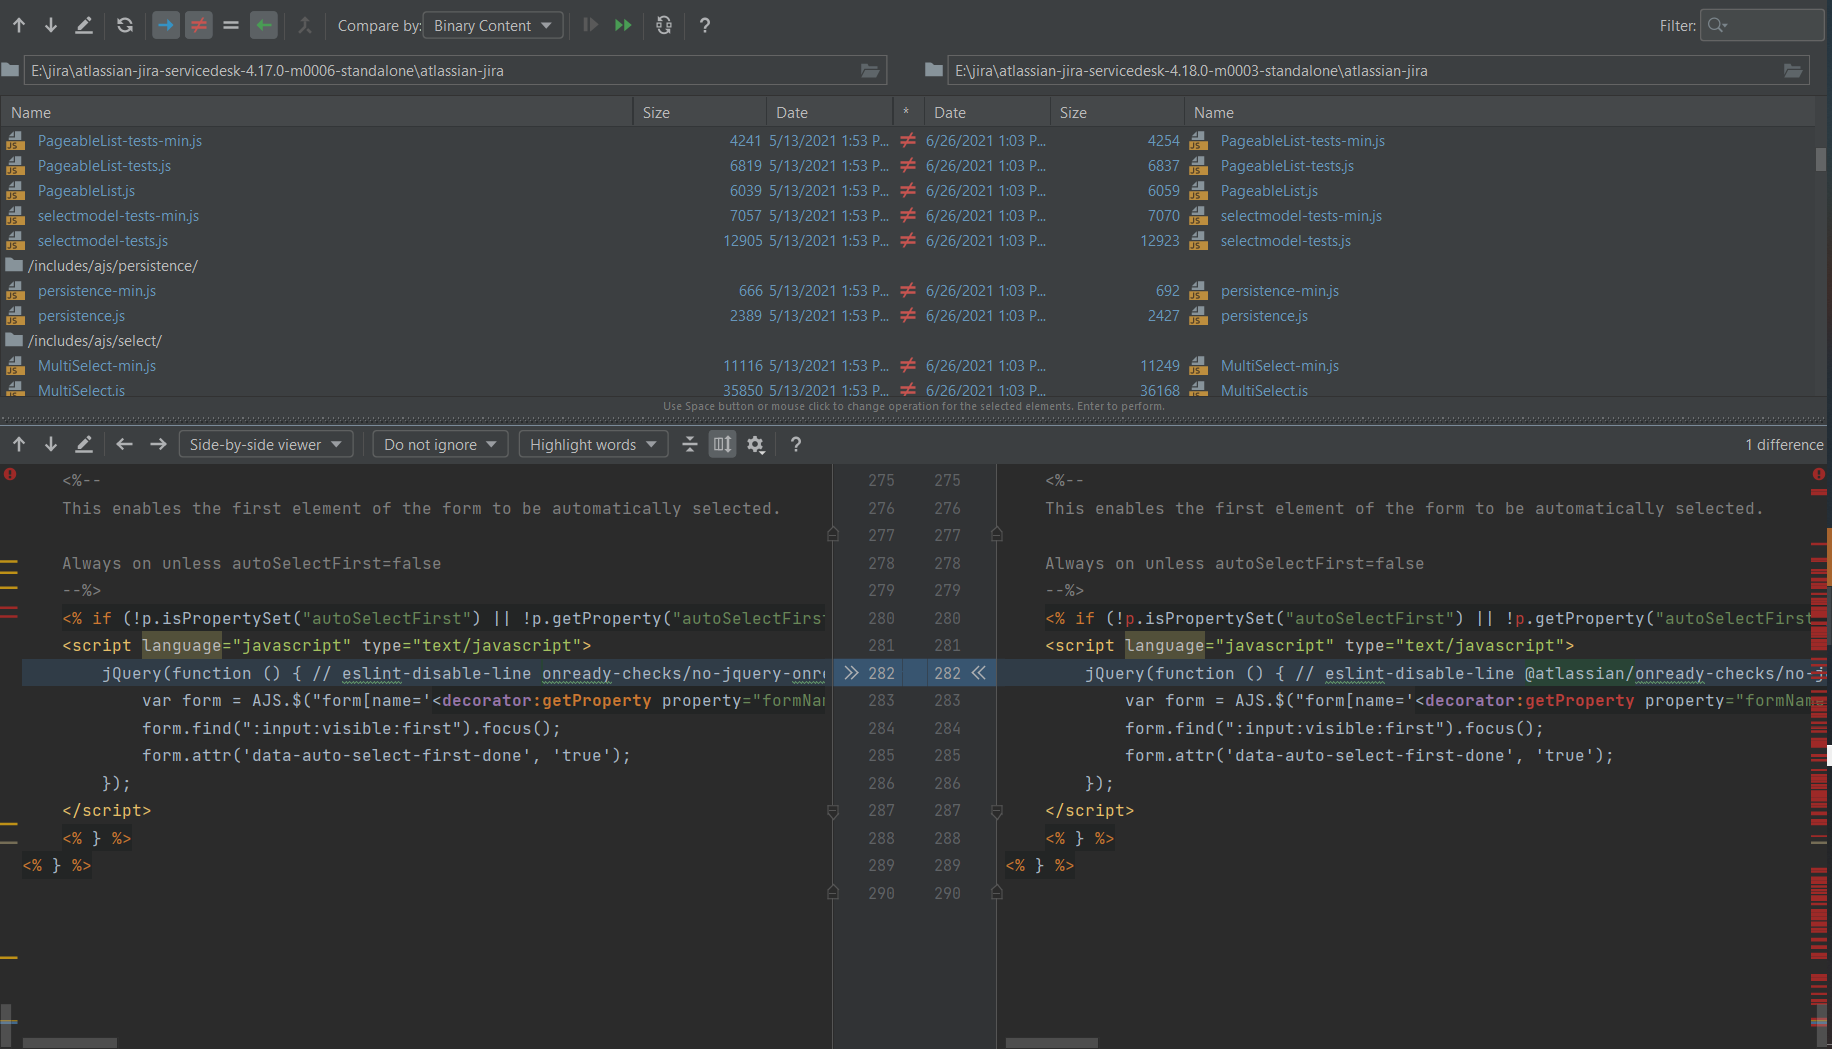 petrusviet/cve-2021-39115
Jira Service Management Server의 이메일 템플릿에서 템플릿 인젝션으로 인한 코드 실행 취약점
 sunlight-rim/sqlbit
자동화된 부울 기반 블라인드 SQL 인젝션을 위한 스크립트 (MVP).
 smokeintheshell/cve-2023-20198
CVE-2023-20198 익스플로잇 PoC
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
Microsoft Office Word의 CVE-2021-40444를 악용하여 조작된 문서에 악성 콘텐츠를 주입함으로써 MSHTML 엔진을 통해 원격 코드 실행을 달성합니다. Metasploit과 함께 사용하도록 패키징되었습니다.
 momenbasel/vulnhawk
인증 우회, IDOR, 로직 버그를 찾는 AI 기반 SAST 스캐너로 Semgrep/CodeQL이 놓치는 부분을 찾습니다. 무료 GitHub Action. Python, JS/TS, Go, PHP, Ruby를 지원합니다.
 fsecurelabs/n1qlmap
이 도구는 N1QL 인젝션 취약점을 이용하여 Couchbase 데이터베이스에서 데이터를 유출합니다.
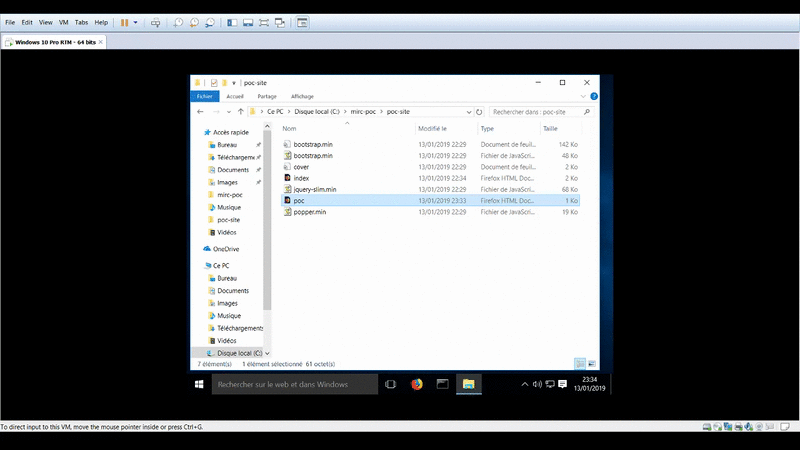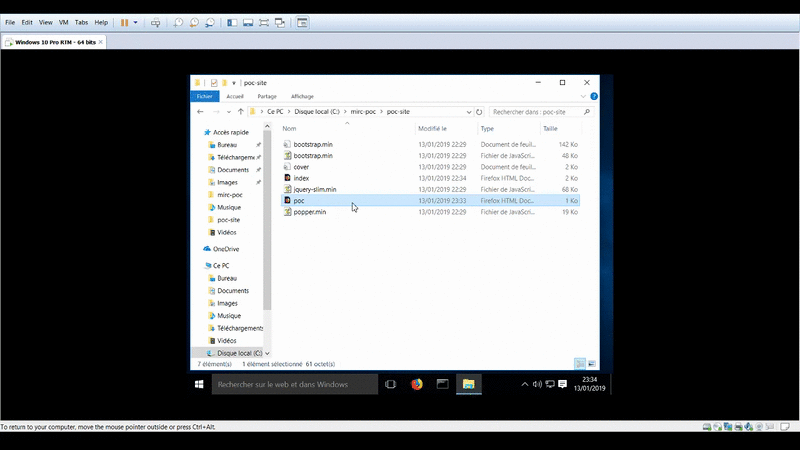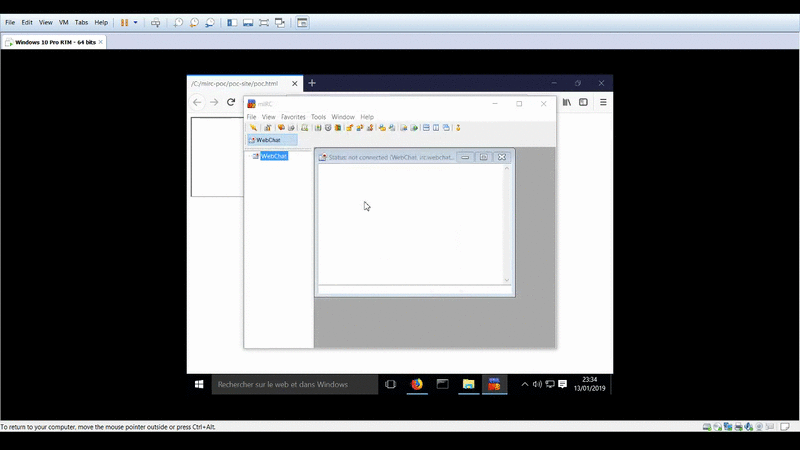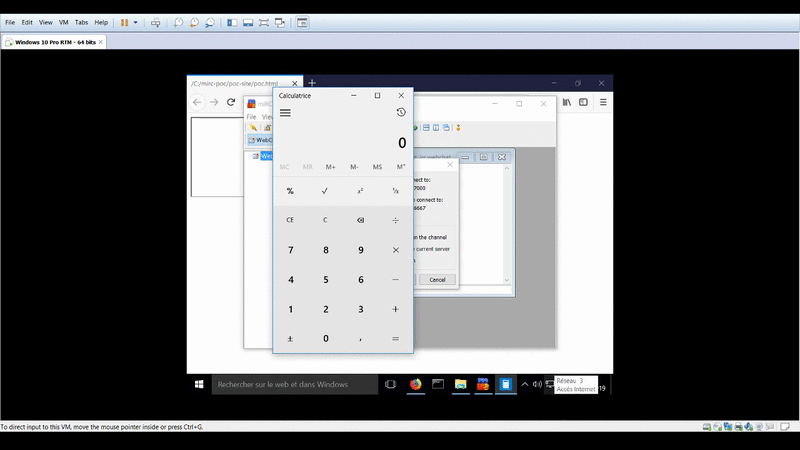 proofofcalc/cve-2019-6453-poc
CVE-2019-6453용 계산기 증명
 sfewer-r7/cve-2023-34362
CVE-2023-34362: MOVEit Transfer 무인증 RCE
 jiansiting/cve-2019-2725
WebLogic WLS 원격 코드 실행 취약점을 대상으로 하는 CVE-2019-2725 익스플로잇으로, 인증되지 않은 공격자가 영향을 받는 서버에서 임의의 명령을 실행할 수 있게 합니다.
 jas502n/cve-2020-2551
IIOP 프로토콜을 통한 Oracle WebLogic Server의 원격 코드 실행을 시연하는 CVE-2020-2551에 대한 개념 증명 익스플로잇. 기본 활성화 확인 및 PoC 데모를 포함합니다.
 itsmmdoha/ducklogger
ESP32-S3 기반의 WiFi 지원 USB 키로거, 널리 사용 가능한 하드웨어로 쉽게 DIY할 수 있습니다.
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind 원격 코드 실행 취약점
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040용 개념 증명 익스플로잇으로, JWT 토큰을 위조하고 인증을 우회하며 메타데이터를 자동으로 발견하고 SID 열거를 통해 사이트 관리자를 가장합니다.
 horizon3ai/cve-2023-27350
PaperCut CVE-2023-27350에 대한 개념 증명 익스플로잇으로, 인증 우회와 내장 스크립팅 남용을 연결하여 취약한 MF/NG 인스턴스에서 원격 코드 실행을 달성합니다.
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC(개념 증명)









