
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 coffinxp/img-payloads
승인된 레드팀 테스트 및 보안 교육을 위한 이미지 기반 페이로드의 선별된 모음으로, 웹 페이로드를 생성하거나 임베드하기 위한 HTML 예제를 포함합니다.
 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE
 pimps/ysoserial-modified
이 저장소에는 잘 알려진 Java 역직렬화 공격 도구인 ysoserial에 대한 제 업데이트가 포함되어 있습니다.
 bp2008/dahualoginbypass
크롬 확장 프로그램으로, CVE-2021-33044 및 CVE-2021-33045 취약점을 이용하여 다후아 카메라에 인증 없이 로그인합니다.
 csenox/cve-2022-2992
GitHub 가져오기를 통한 Gitlab에서의 인증된 원격 명령 실행
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) WordPress 사전 인증 XSS → RCE 체인 — PoC 익스플로잇 + 방어적 감사 도구 + nuclei 템플릿
 b3rito/peeko
peeko – 브라우저 기반 XSS C2로, 감염된 브라우저를 통해 은밀한 내부 네트워크 탐색을 수행합니다.
 secmob/badkernel
CVE-2016-6754(BadKernel) 전체 익스플로잇 및 SyScan360 2016 슬라이드
 whxitte/white-deface
이것은 webdav 취약점이 있는 웹사이트를 자동으로 디페이스하는 간단한 파이썬 도구입니다.
 gotr00t0day/forbiddenpass
다중 도메인 HTTP 403 우회 스캐너로, 헤더 조작 기법을 테스트하여 웹 서버에서 숨겨진 접근 경로를 발견하며, 대량 도메인 스캔 및 사용자 정의 경로 타겟팅을 지원합니다.
 whwlsfb/cve-2022-22947-godzilla-memshell
CVE-2022-22947 Godzilla 메모리 웹셸 주입
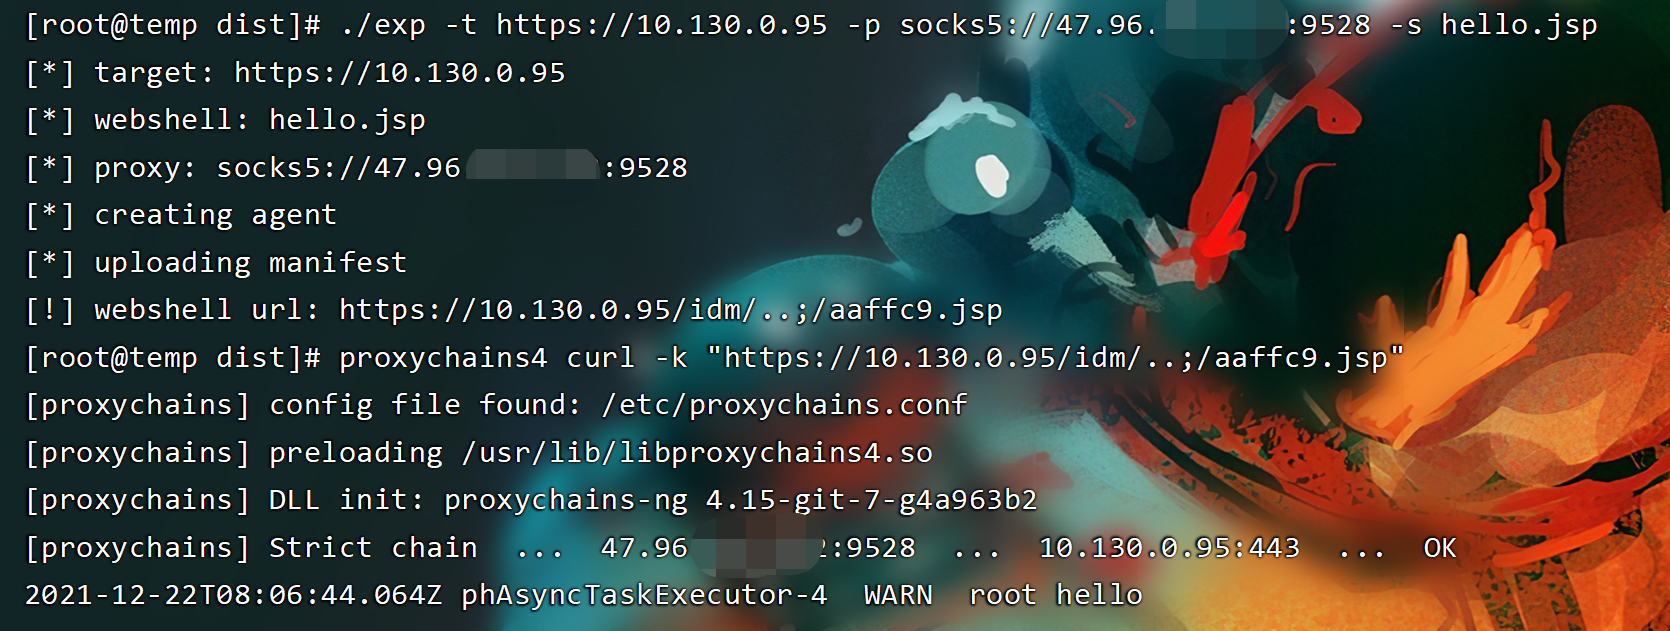 shmilylty/cve-2021-22005-exp
CVE-2021-22005에 대한 익스플로잇으로, VMware vCenter Server의 사전 인증 임의 파일 업로드 취약점으로, Linux 대상에 웹쉘을 배포하여 원격 코드 실행을 가능하게 합니다.
 hellsender01/llmmap
LLM 통합 애플리케이션을 위한 자동화된 프롬프트 인젝션 테스팅 프레임워크, 이중 LLM 아키텍처 기반.
 daffainfo/oneliner-bugbounty
버그 바운티를 위한 원라이너 스크립트 모음
 pyn3rd/cve-2019-0232
Windows에서 Apache Tomcat 원격 코드 실행
 threedr3am/tomcat-cluster-session-sync-exp
tomcat가 자체 session 동기화 기능을 사용할 때 안전하지 않은 구성(EncryptInterceptor를 사용하지 않음)으로 인해 발생하는 역직렬화 취약점입니다. 정교하게 조작된 패킷을 통해 tomcat 자체 session 동기화 기능을 사용하는 서버를…
 absholi7ly/poc-cve-2025-24813
이 저장소에는 Apache Tomcat의 원격 코드 실행(RCE) 취약점인 **CVE-2025-24813**을 악용하기 위한 자동화된 개념 증명(PoC) 스크립트가 포함되어 있습니다. 이 취약점은 공격자가 악성 직렬화 페이로드를 서버에 업로드할 수 있게 하며, 특정…
 strategic-automation/violin
Hermes용 Agentic 침투 테스트 프로필: 승인된 정찰, 웹/접근 제어 공격, 안전한 익스플로잇 검증, 가드 게이트 기반 증거 중심 보고를 위한 31개의 플레이북.








