
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 tamim1089/hikvisionexploiter
HikvisionExploiter는 Web 인터페이스 버전 3.1.3.150324 + CVE-2021-36260 탐지를 악용하여 Hikvision 네트워크 카메라에 대한 익스플로잇 및 디렉토리 접근성 검사를 자동화하도록 설계된 Python 기반 유틸리티입니다.
 hakivvi/cve-2022-29464
Python exploit for CVE-2022-29464, WSO2 서버의 인증되지 않은 임의 파일 업로드 취약점으로, 악성 JSP 파일 업로드를 통해 원격 코드 실행을 가능하게 합니다.
 mpgn/cve-2019-0192
Apache Solr에서 jmx.serviceUrl를 통해 신뢰할 수 없는 데이터 역직렬화를 이용한 RCE
 luisfontes19/xxexploiter
XXE 취약점 공격 도구
 bishopfox/gadgetprobe
Java 직렬화 객체를 소비하는 엔드포인트를 프로빙하여 원격 Java 클래스패스에서 클래스, 라이브러리 및 라이브러리 버전을 식별합니다.
 compasssecurity/samlraider
SAML2 Burp Extension
 its-arun/cve-2022-39197
CVE-2022-39197에 대한 개념 증명 익스플로잇으로, HTTP를 통해 제공되는 악성 SVG 페이로드를 이용해 CobaltStrike <= 4.7.1에 대한 원격 코드 실행을 가능하게 합니다.
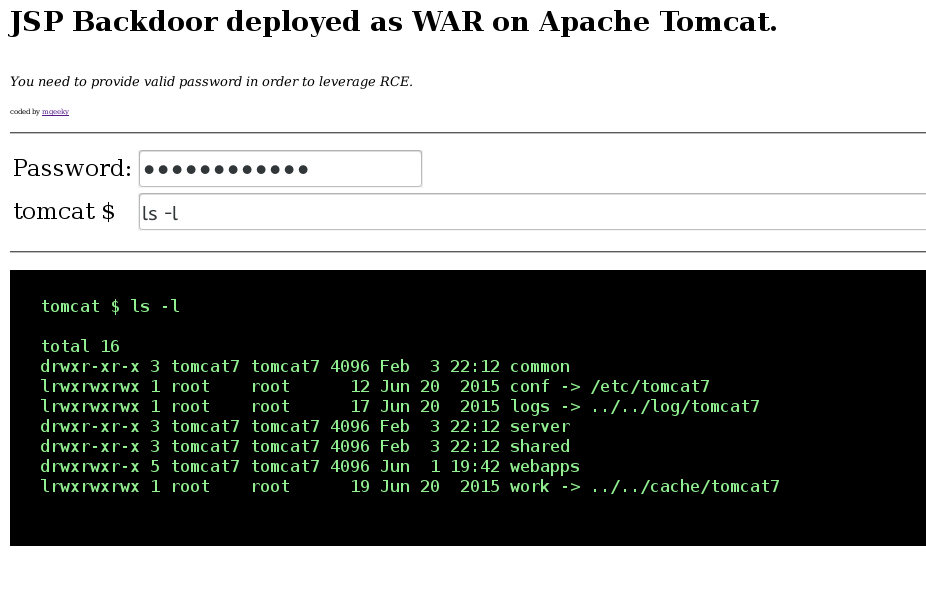 mgeeky/tomcatwardeployer
Apache Tomcat 자동 WAR 배포 & pwning 침투 테스트 도구.
 mwielgoszewski/python-paddingoracle
휴대용 패딩 오라클 익스플로잇 API
 dev-angelist/ejptv2-notes
eLearnSecurity 주니어 침투 테스터(eJPT) v2 노트
 dzonerzy/gowapt
Go 웹 애플리케이션 침투 테스트
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 ivan-sincek/php-reverse-shell
Linux OS, macOS 및 Windows OS에서 작동하는 PHP 셸.
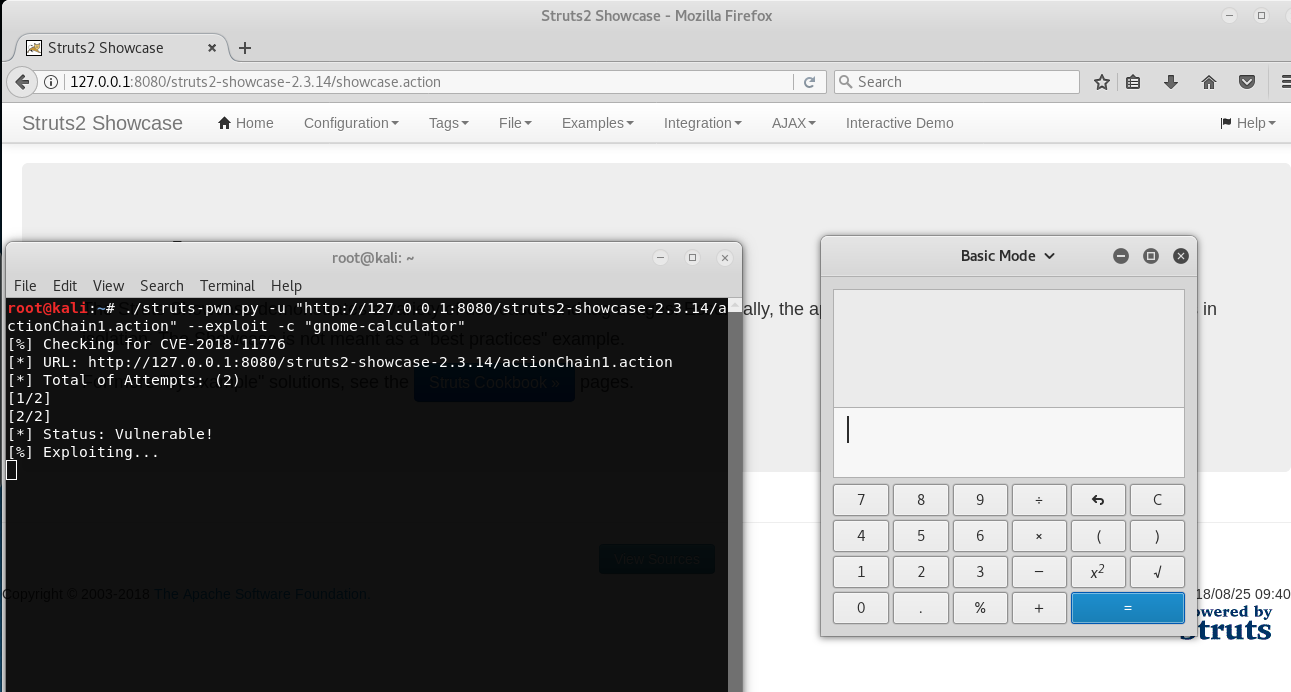 mazen160/struts-pwn_cve-2018-11776
Apache Struts CVE-2018-11776용 익스플로잇
 wofeiwo/webcgi-exploits
다국어 웹 CGI 인터페이스 익스플로잇.
 dmontgomery40/pentest-mcp
교육 목적이 아닙니다: STDIO/HTTP/SSE를 지원하는 전문 침투 테스터를 위한 MCP 서버로, nmap, go/dirbuster, nikto, JtR, hashcat, 워드리스트 구축 등이 포함되어 있습니다.
 hosch3n/msmap
모듈형 메모리 웹쉘 생성기로, Java 컨테이너(Tomcat, Spring, WebLogic)를 지원하며 다양한 쉘 유형, 인코더 및 자동 컴파일 기능을 제공하여 포스트 익스플로잇 침투 테스트에 사용됩니다.
 tarlogicsecurity/chankro
disable_functions 및 open_basedir을 우회하는 도구








