#1
 e-m-b-a/emba
EMBA - 펌웨어 보안 분석기
 andresriancho/w3af
오픈소스 웹 애플리케이션 보안 스캐너로, XSS, SQL 인젝션, OS 명령 실행을 포함한 200개 이상의 취약점을 식별하고 익스플로잇합니다. 침투 테스터와 개발자를 위해 설계되었습니다.
 ezyang/htmlpurifier
PHP로 작성된 표준 준수 HTML 필터
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 윤리적 해킹 및 침투 테스트 학습을 위한 모든 종류의 리소스에 관한 멋진 목록.
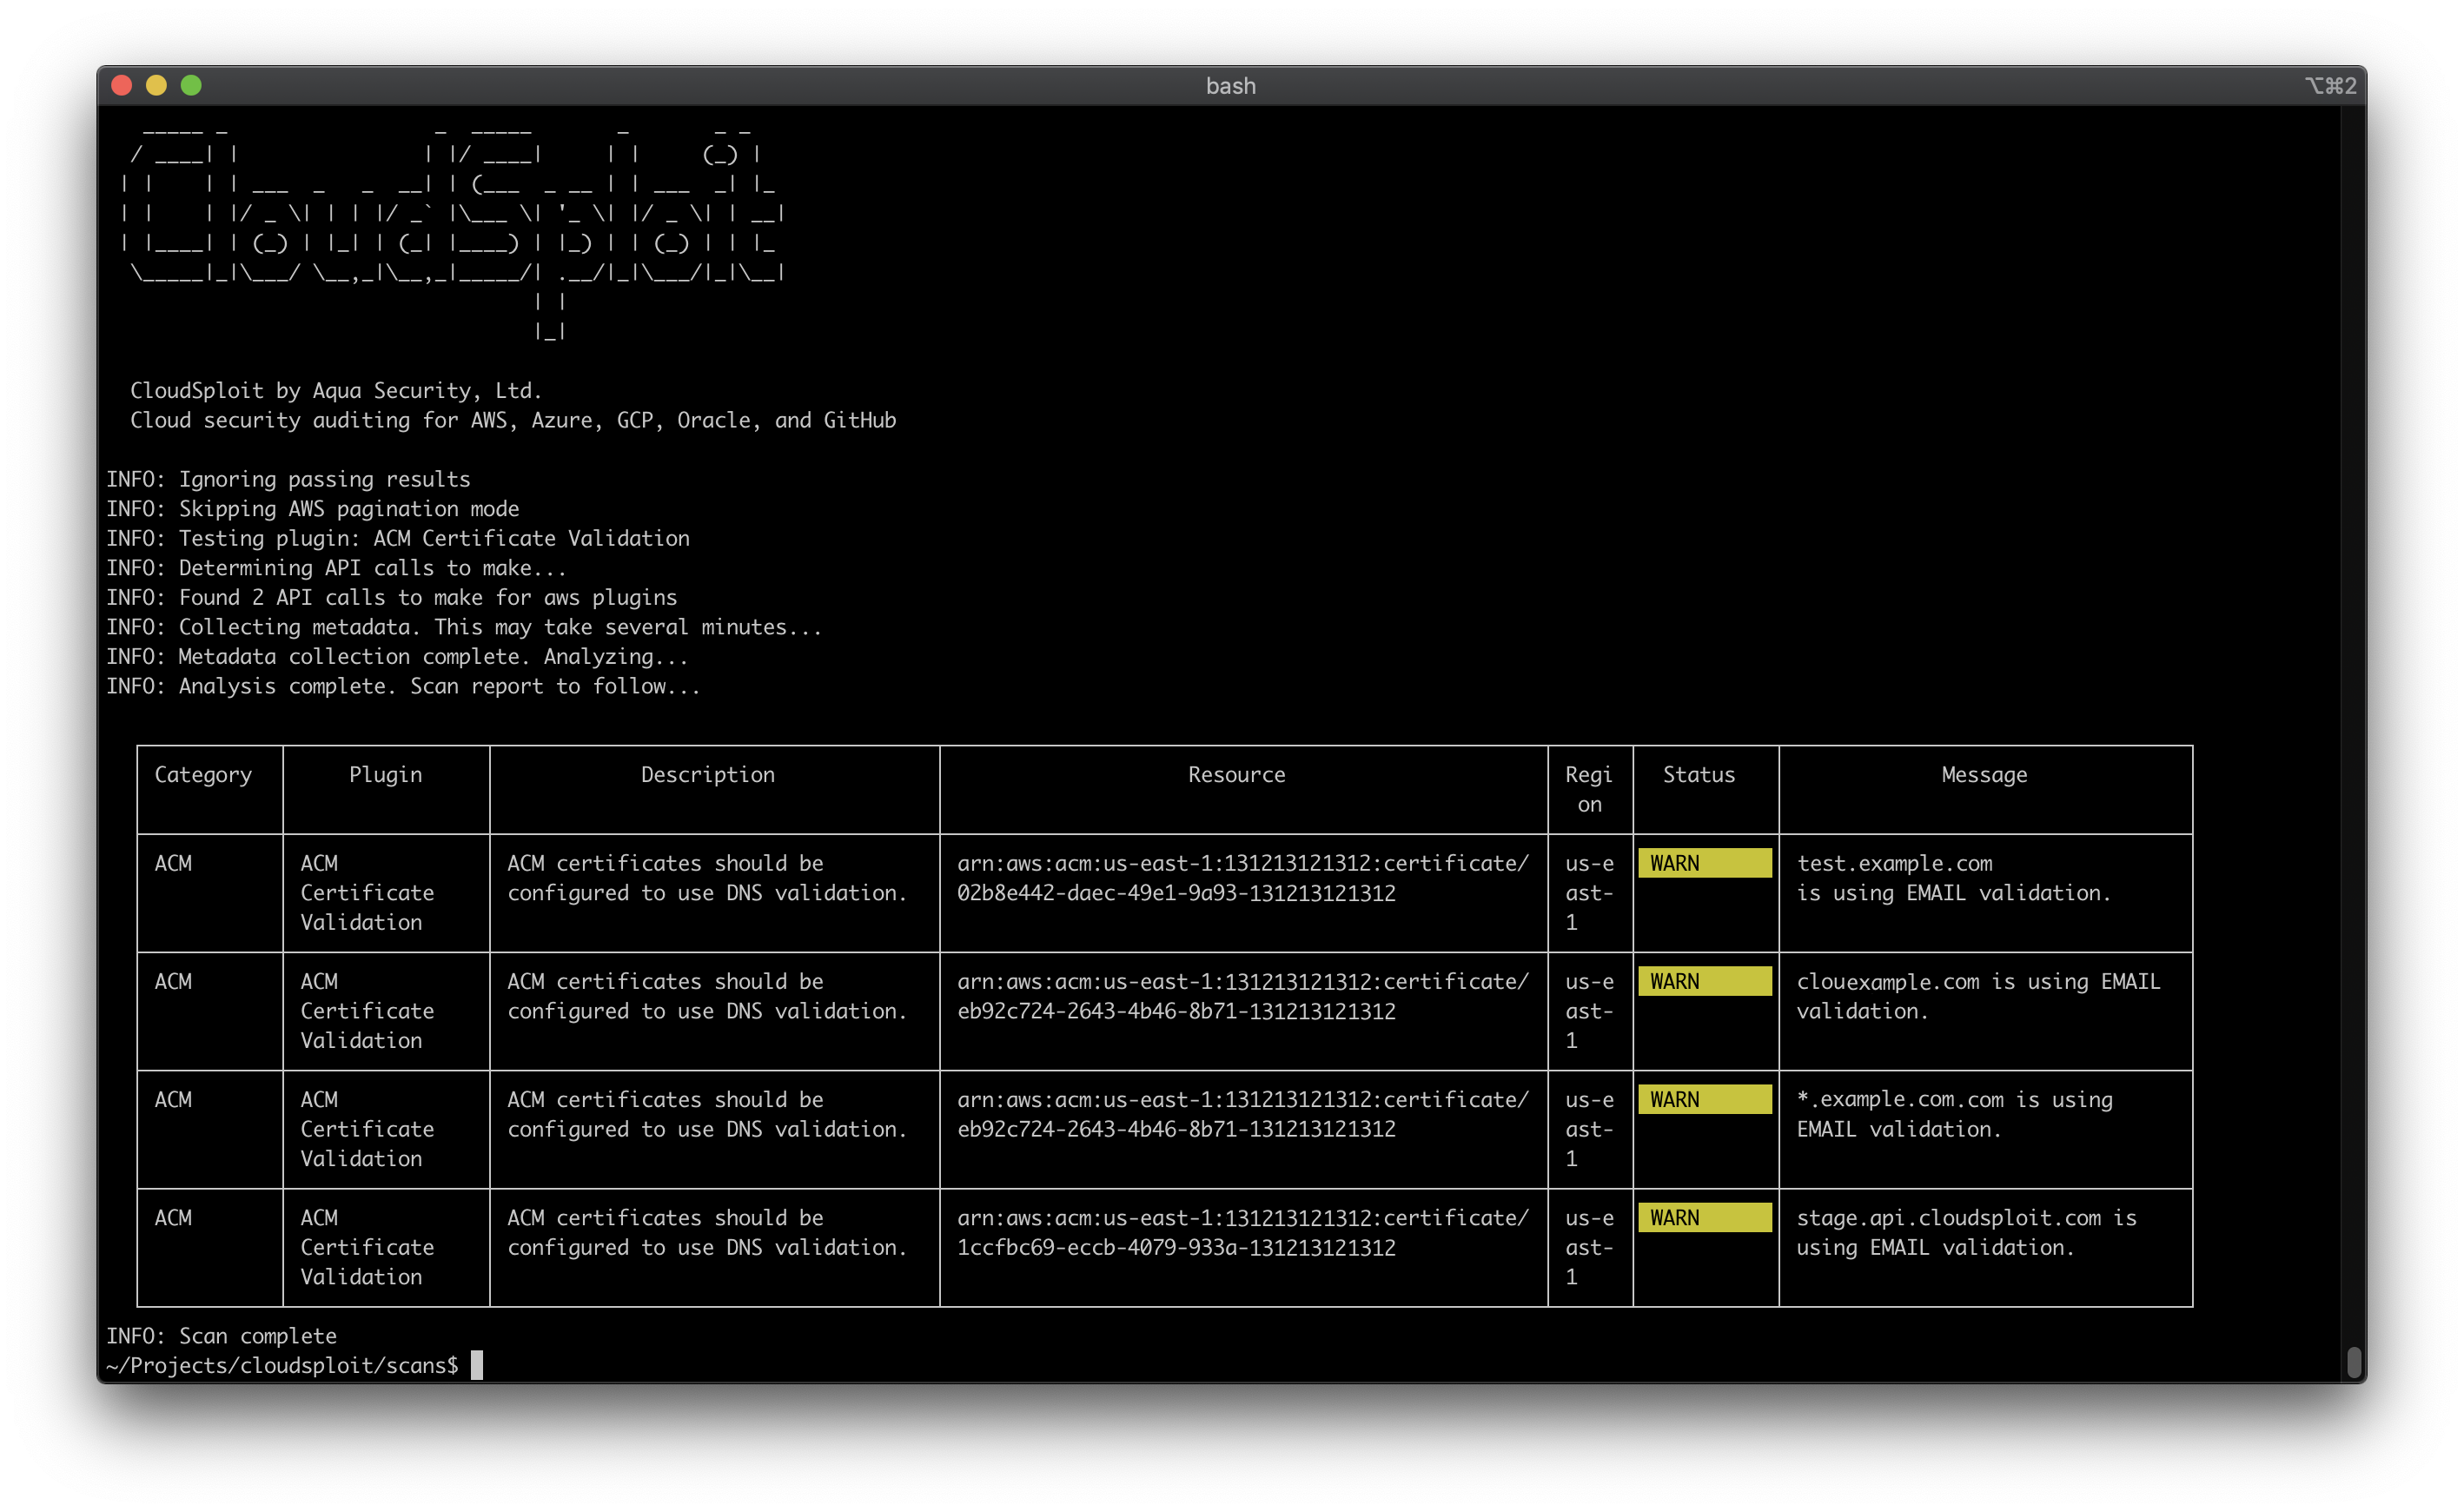 aquasecurity/cloudsploit
멀티 클라우드 보안 태세 스캐너로, AWS, Azure, GCP, OCI의 오설정, 규정 준수 위반(HIPAA, PCI, CIS) 및 보안 위험을 자동화된 플러그인 기반 점검을 통해 감사합니다.
 google/osv.dev
오픈 소스 취약점 데이터베이스 및 분류 서비스.
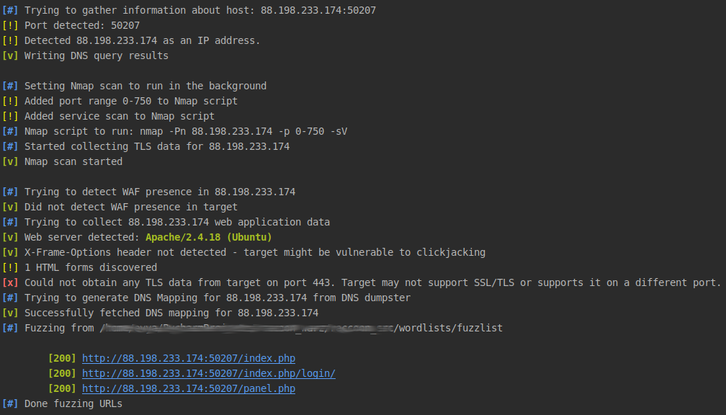 evyatarmeged/raccoon
정찰 및 취약점 스캐닝을 위한 고성능 공격적 보안 도구
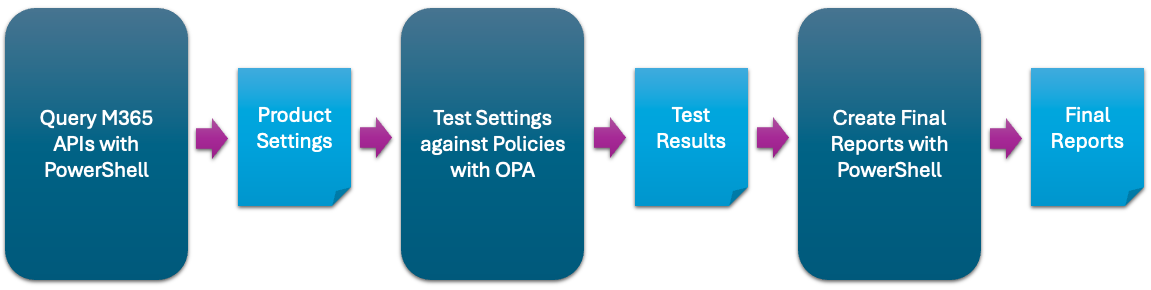 cisagov/scubagear
Automation to assess the state of your M365 tenant against CISA's baselines
 ignitetechnologies/privilege-escalation
이 치트시트는 CTF 플레이어와 초보자를 대상으로 하여, 예시를 통해 권한 상승(Privilege Escalation)의 기본 원리를 이해하도록 돕기 위해 제작되었습니다.
 opsdisk/pagodo
pagodo (수동 Google Dork) - Google 해킹 데이터베이스 스크래핑 및 검색 자동화
 thewhiteh4t/finalrecon
헤더 분석, DNS 열거, 하위 도메인 검색, 디렉터리 스캐닝, SSL 검사, 포트 스캐닝을 단일 모듈형 프레임워크에서 제공하는 자동화된 웹 정찰 도구입니다.
 cyberstrikeus/cyberstrike
침투 테스트를 위한 자율 AI 레드팀 에이전트로, 13개 이상의 특화 에이전트, 120개 이상의 OWASP 테스트 케이스, MITRE ATT&CK 통합을 제공합니다. 15개 이상의 LLM 공급업체와 원격 도구 실행을 지원합니다.
 apurvsinghgautam/dark-web-osint-tools
다크 웹을 위한 OSINT 도구
 withsecureopensource/chainsaw
Windows 포렌식 아티팩트를 신속하게 검색하고 추적
 netwrix/pingcastle
Active Directory 보안 위험 평가 도구로, 간소화된 방법론을 사용하여 취약점, 잘못된 구성, 성숙도를 평가하고 몇 분 안에 포괄적인 보고서를 생성합니다.
 mbechler/marshalsec
여러 마샬러(Jackson, XStream, SnakeYAML)용 페이로드 생성기와 원격 코드 실행을 위한 JNDI 참조 간접화를 갖춘 Java 역직렬화 취약점 익스플로잇 도구.