
 #1
Tools for identifying, assessing, and prioritizing security weaknesses in systems and applications.
Kitploit 추천

 prowler-cloud/prowler
Prowler는 전 세계에서 가장 널리 사용되는 오픈소스 클라우드 보안 플랫폼으로, 모든 클라우드 환경에서 보안 및 규정 준수를 자동화합니다. 지금 에이전트를 연결하고 Agentic Cloud Defender를 기반으로 구축하세요.
 ed1s0nz/cyberstrikeai
AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.
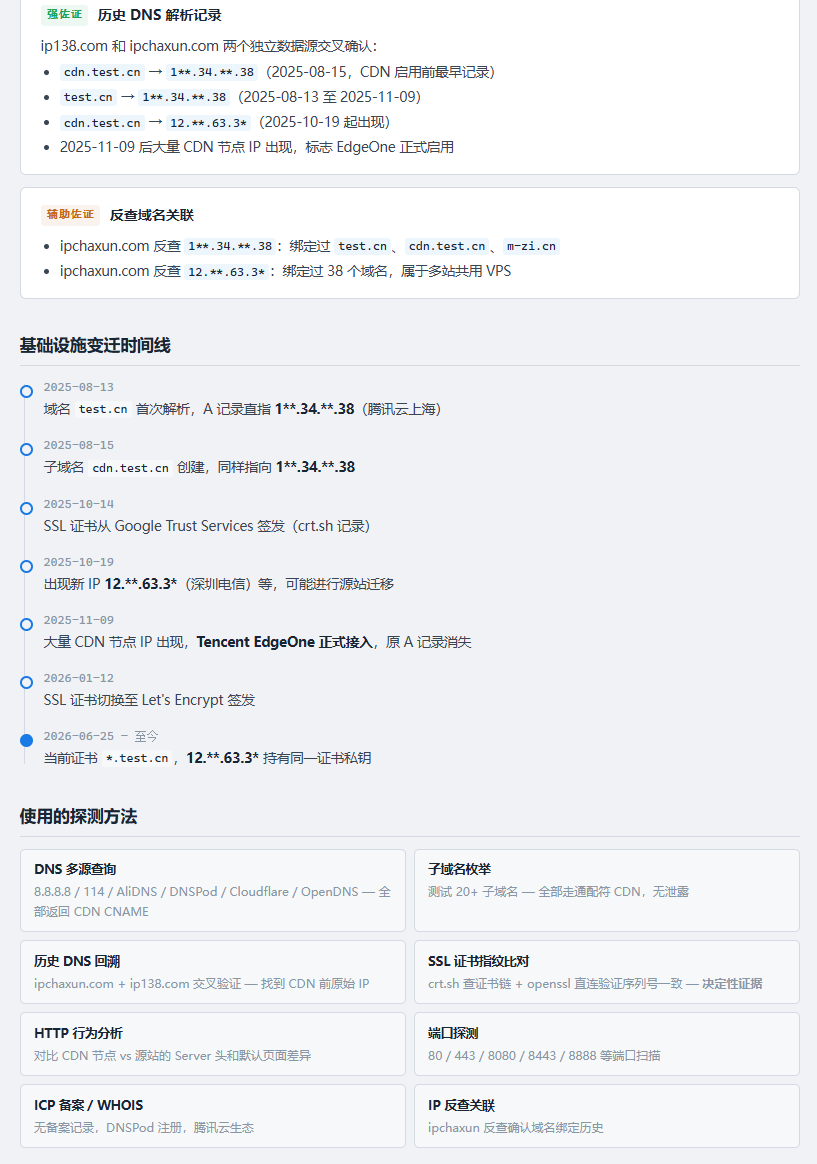 0xshe/fuck-cdn
Claude Code를 위한 자동화된 CDN origin-IP 탐색 스킬로, 40개 이상의 우선순위가 지정된 OSINT 방법을 실행하고 SSL 및 HTTP 동작을 통해 후보를 교차 검증하며 신뢰도를 평가합니다.
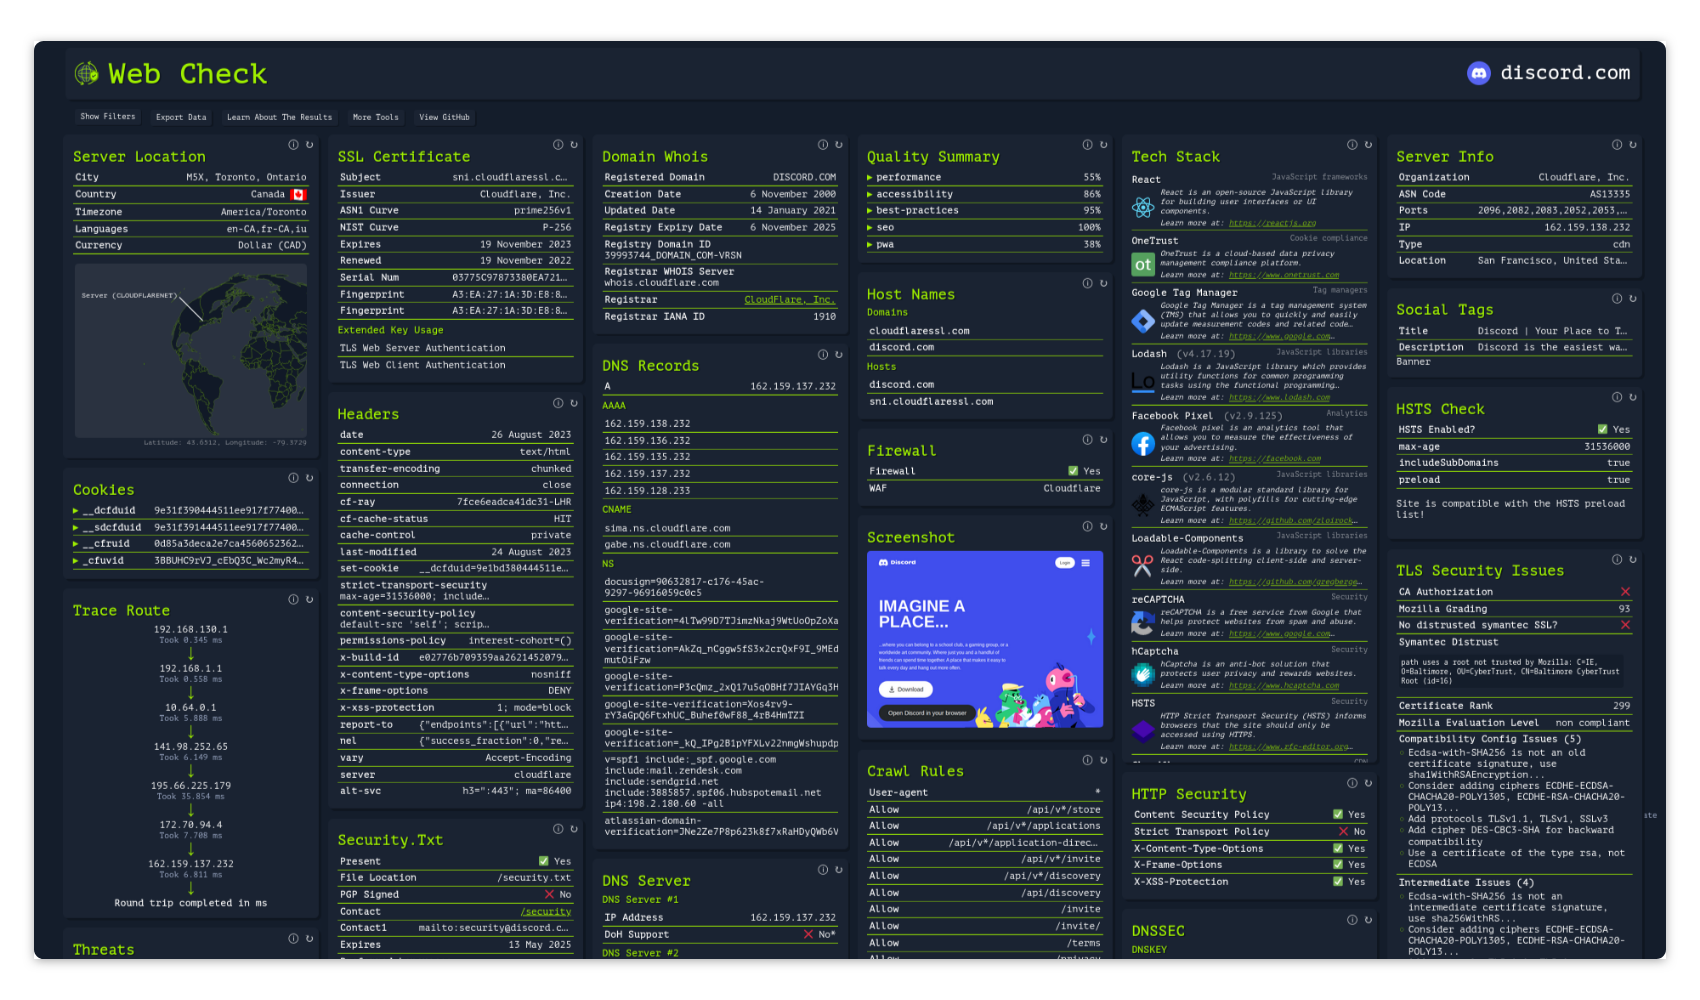
 chaitin/safeline
악성 HTTP 트래픽을 필터링하고 SQL 인젝션, XSS, 봇 공격을 차단하며, 속도 제한 및 동적 HTML/JS 암호화를 제공하는 자체 호스팅 WAF 및 리버스 프록시입니다.
projectdiscovery/nuclei빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
 andresriancho/w3af
오픈소스 웹 애플리케이션 보안 스캐너로, XSS, SQL 인젝션, OS 명령 실행을 포함한 200개 이상의 취약점을 식별하고 익스플로잇합니다. 침투 테스터와 개발자를 위해 설계되었습니다.
 google/osv-scanner
Go로 작성된 취약점 스캐너로, https://osv.dev에서 제공하는 데이터를 사용합니다.
 ikow/php2shell-poc
CVE-2026-109618/109619 PHP session.upload_progress 익스플로잇 연구 — POC 및 분석
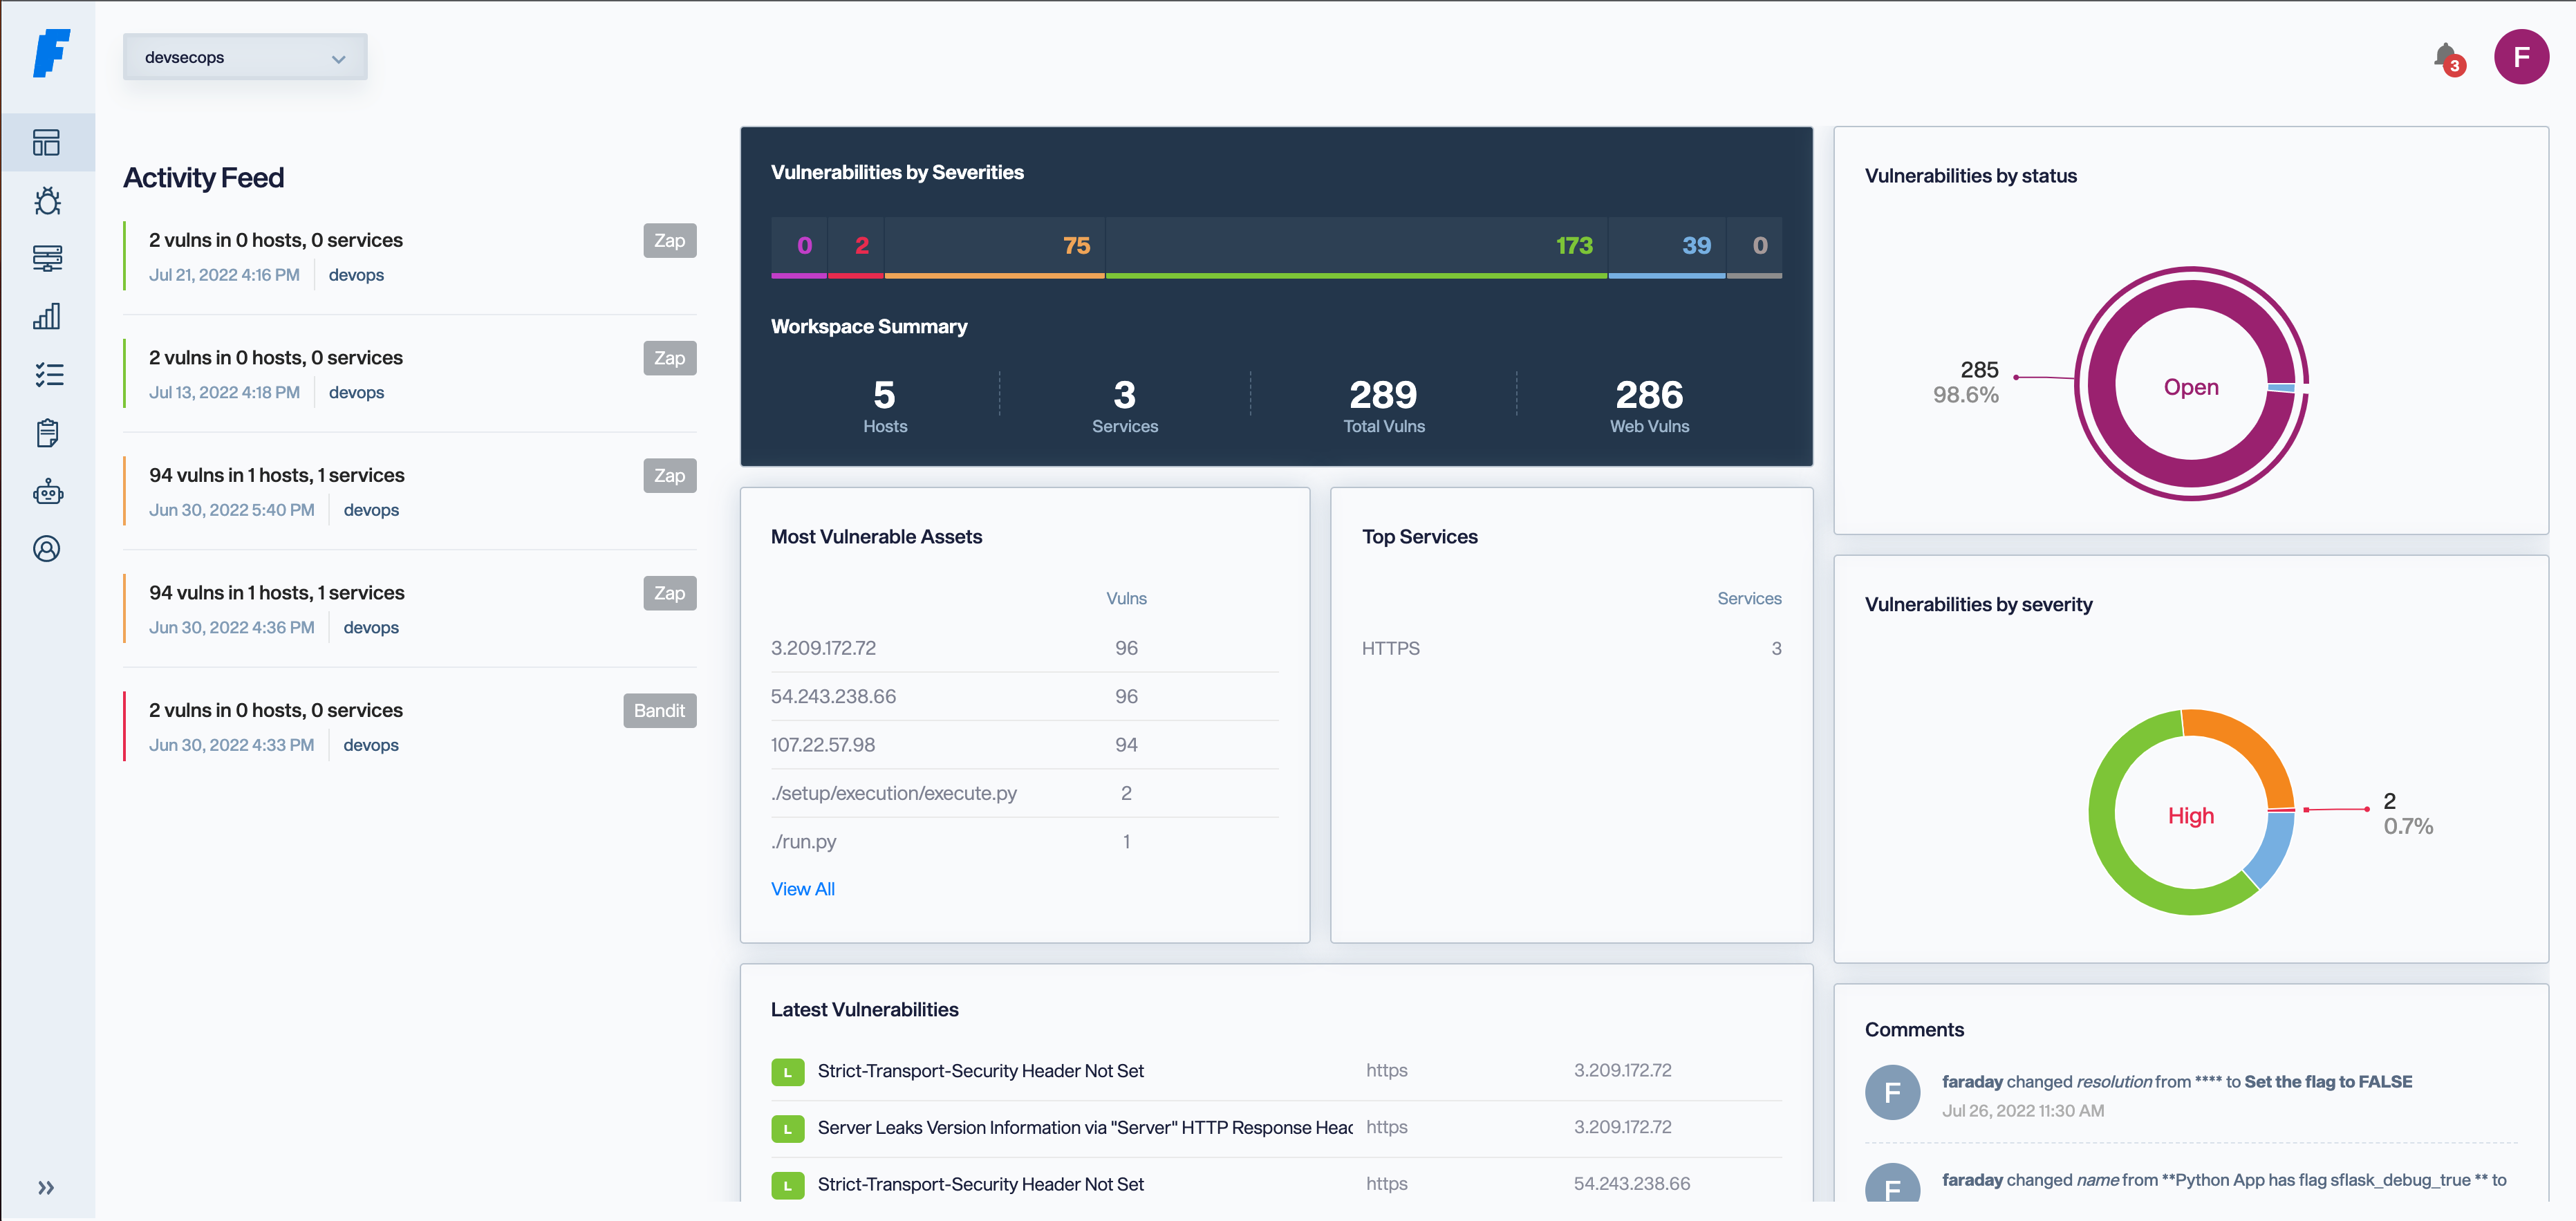 infobyte/faraday
공격적 보안, 취약점 관리, 자율 펜테스팅을 위한 오픈소스 및 AI 기반 사이버보안 도구. 라틴 아메리카의 해커들이 만들고 전 세계에서 사용됩니다.
 absllk/hexestra
AI 네이티브 침투 테스트 IDE로, 운영자와 AI 에이전트가 브라우저, 터미널, 트래픽 캡처, 셸, 자산 그래프, 작업, 증거를 하나의 프로젝트 워크스페이스에서 공유합니다.
 boundaryx/cloudrasp-log4j2
log4j2 CVE-2021-44228 취약점 방어를 위한 RASP 도구입니다. log4j2 RCE (CVE-2021-44228) 방어를 위해 특별히 설계된 Runtime Application Self-Protection 모듈입니다.
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
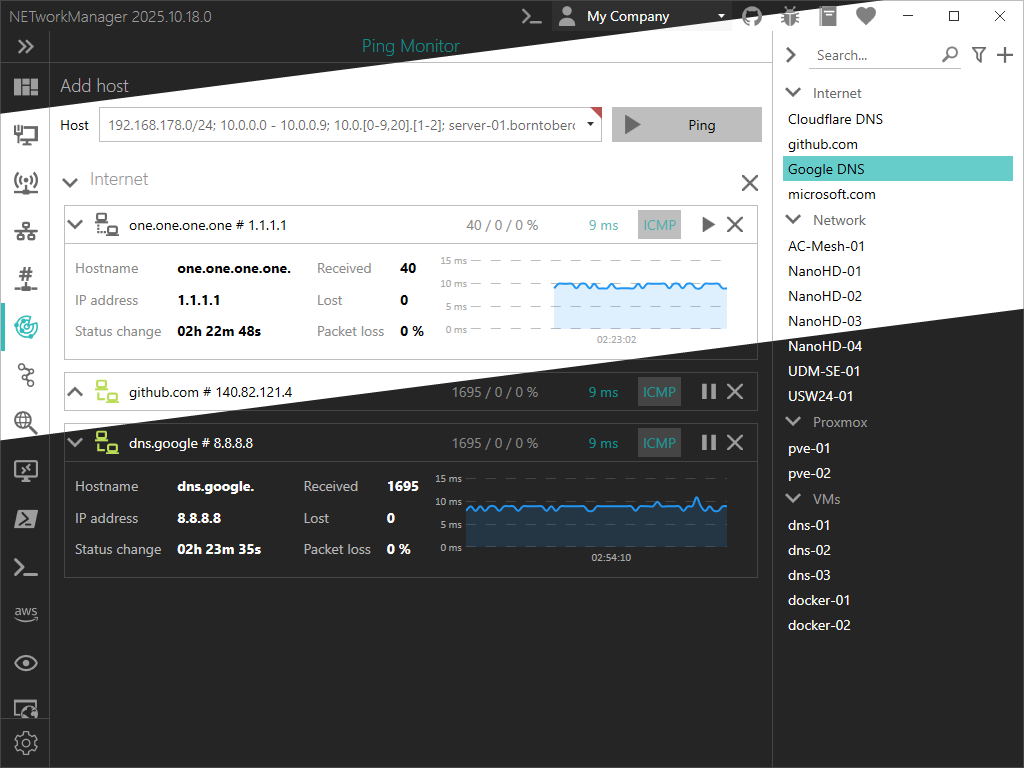 borntoberoot/networkmanager
강력한 오픈 소스 네트워크 관리 및 네트워크 문제 해결 도구입니다!
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 gaasedelen/lighthouse
리버스 엔지니어를 위한 커버리지 탐색기
 tencent/ai-infra-guard
Agent Scan, Skills Scan, MCP 스캔, AI 인프라 스캔 및 LLM 탈옥(jailbreak) 평가를 통해 AI 생태계를 보호하는 풀스택 AI 레드팀 플랫폼







