
 #1
 13o-bbr-bbq/machine_learning_security
머신러닝과 보안에 관한 소스 코드입니다.
 stackrox/kube-linter
KubeLinter는 Kubernetes YAML 파일과 Helm 차트를 검사하여 해당 파일에 표현된 애플리케이션이 모범 사례를 준수하는지 확인하는 정적 분석 도구입니다.
 deepfence/threatmapper
오픈 소스 클라우드 네이티브 애플리케이션 보호 플랫폼 (CNAPP)
 aflplusplus/libafl
고급 퍼징 라이브러리 - Rust로 퍼저를 조립하세요! 코어와 머신 간에 확장됩니다. Windows, Android, MacOS, Linux, no_std 등을 지원합니다.
 9bie/php2shell-bypass-aslr-exp
Pure-HTTP exploit achieving RCE on PHP 8.4.26 + Apache mod_php via session upload_progress heap leak, dangling pointer reuse, and ASLR bypass to call…
 niklasb/libc-database
libc 오프셋 데이터베이스를 구축하여 익스플로잇을 단순화합니다.
 opengrep/opengrep
🔎 코드의 보안 문제를 찾기 위한 정적 코드 분석 엔진입니다.

 opencve/opencve
여러 소스에서 CVE를 집계, 필터링 및 추적하고 팀 협업, 맞춤형 대시보드, 알림, AI 기반 분석을 통해 취약점 인텔리전스를 제공합니다.
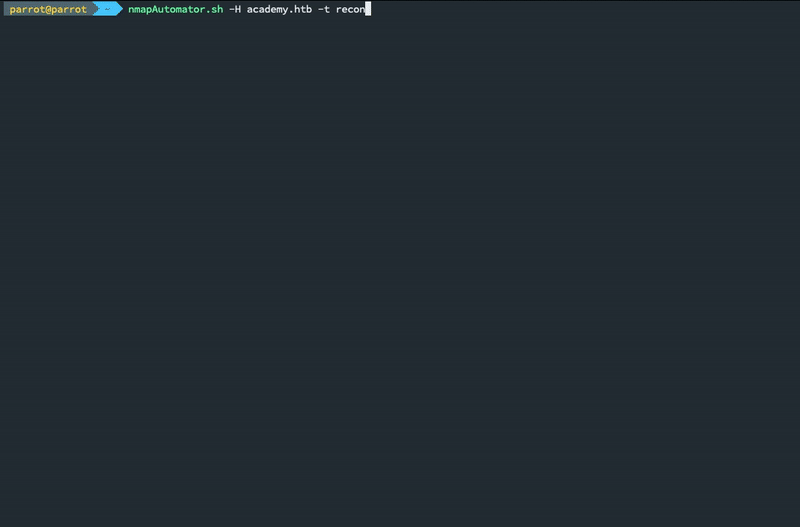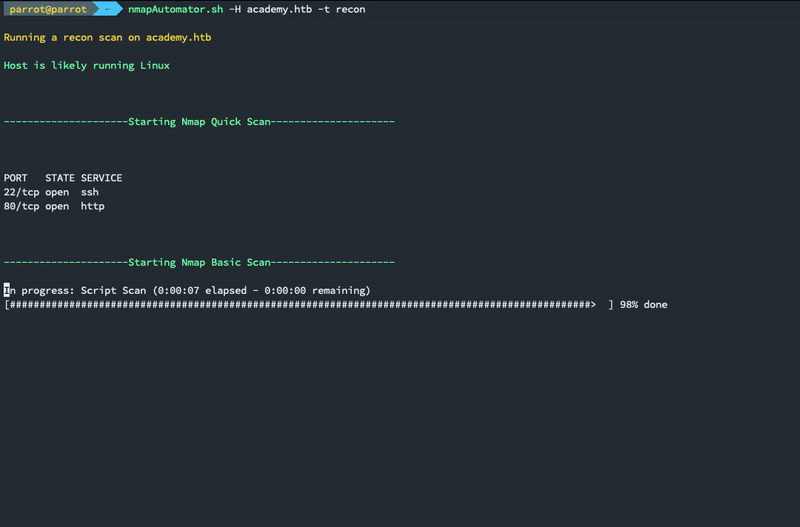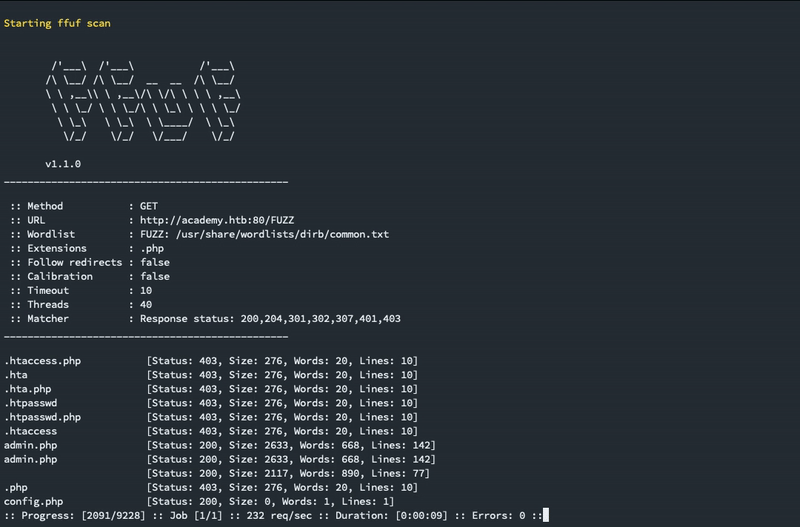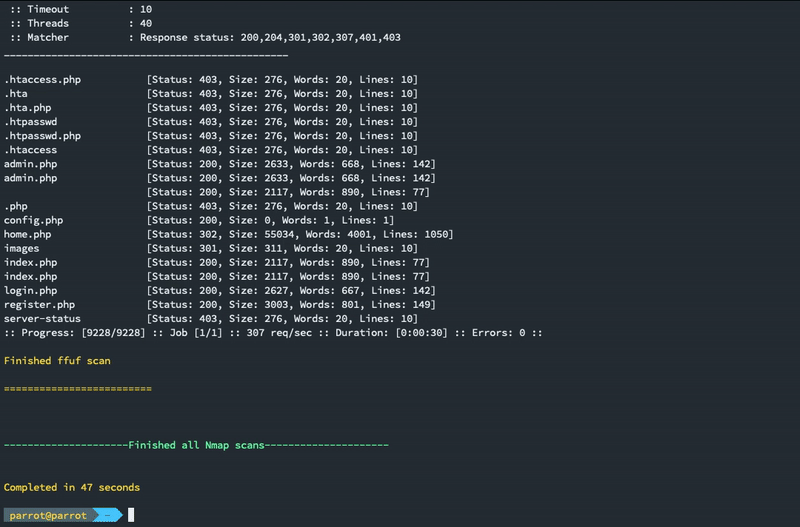 21y4d/nmapautomator
백그라운드에서 실행할 수 있는 스크립트!
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: 손쉬운 목표(예: gtfobins, pwnkit, dirty pipe, +w docker.sock) 악용을 통한 자동 Linux 권한 상승
 duo-labs/cloudmapper
CloudMapper는 Amazon Web Services (AWS) 환경을 분석하는 데 도움을 줍니다.
 checkmarx/kics
인프라스트럭처-애즈-코드(IaC)를 위한 정적 분석 스캐너로, Terraform, Kubernetes, CloudFormation 및 20개 이상의 IaC 플랫폼에서 보안 취약점, 규정 준수 위반, 잘못된 구성을 탐지합니다.
 ticarpi/jwt_tool
:snake: JSON Web Tokens를 테스트, 조정 및 크래킹하기 위한 툴킷
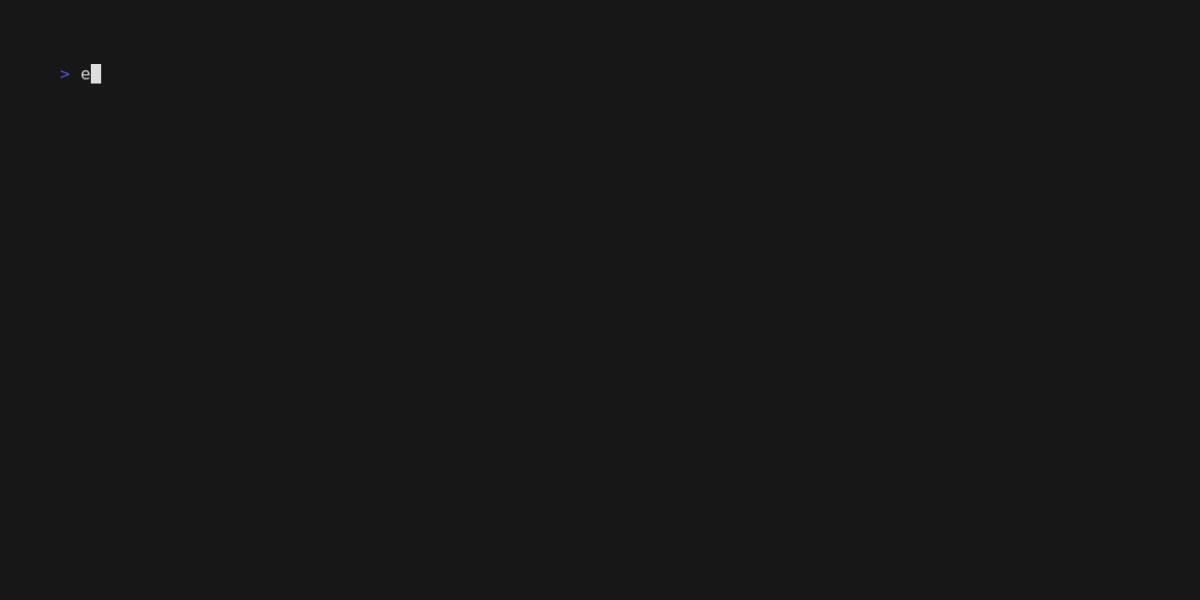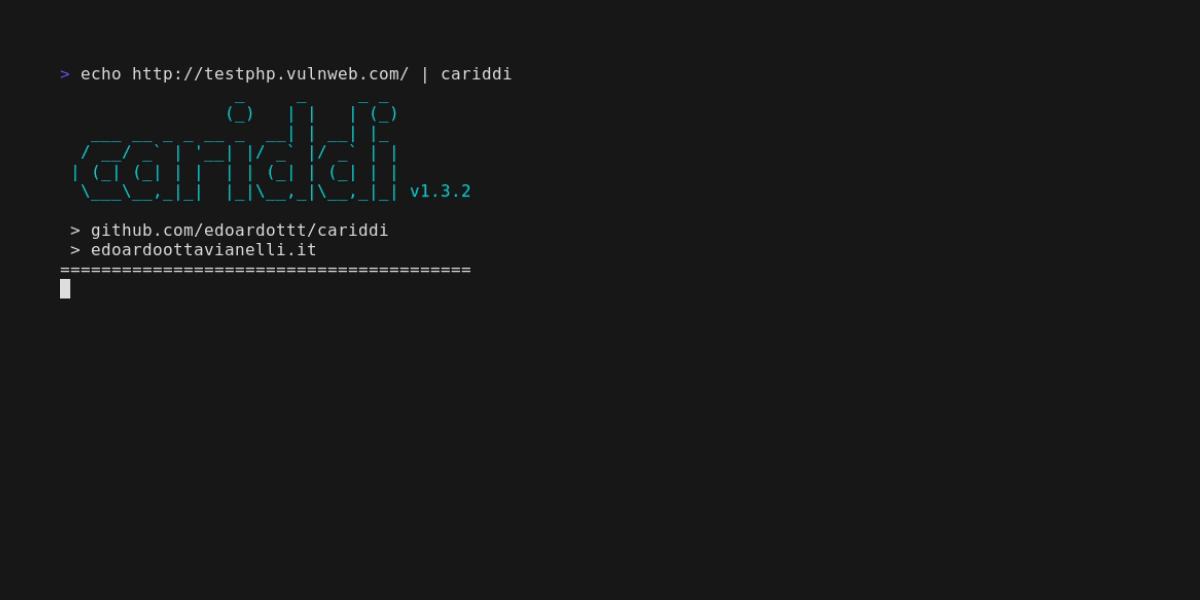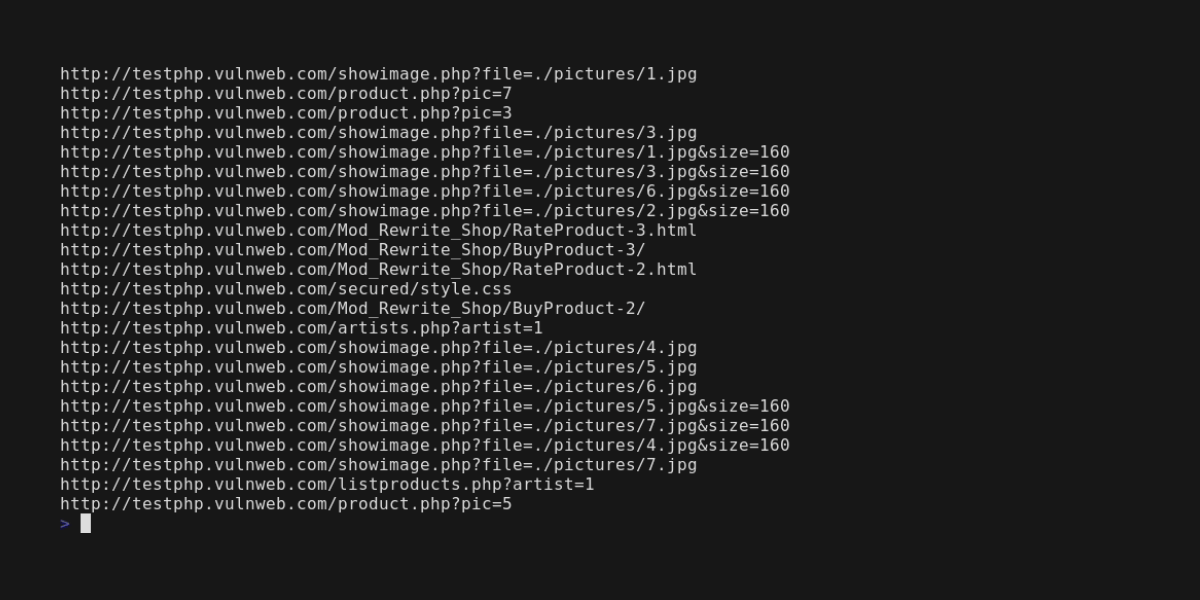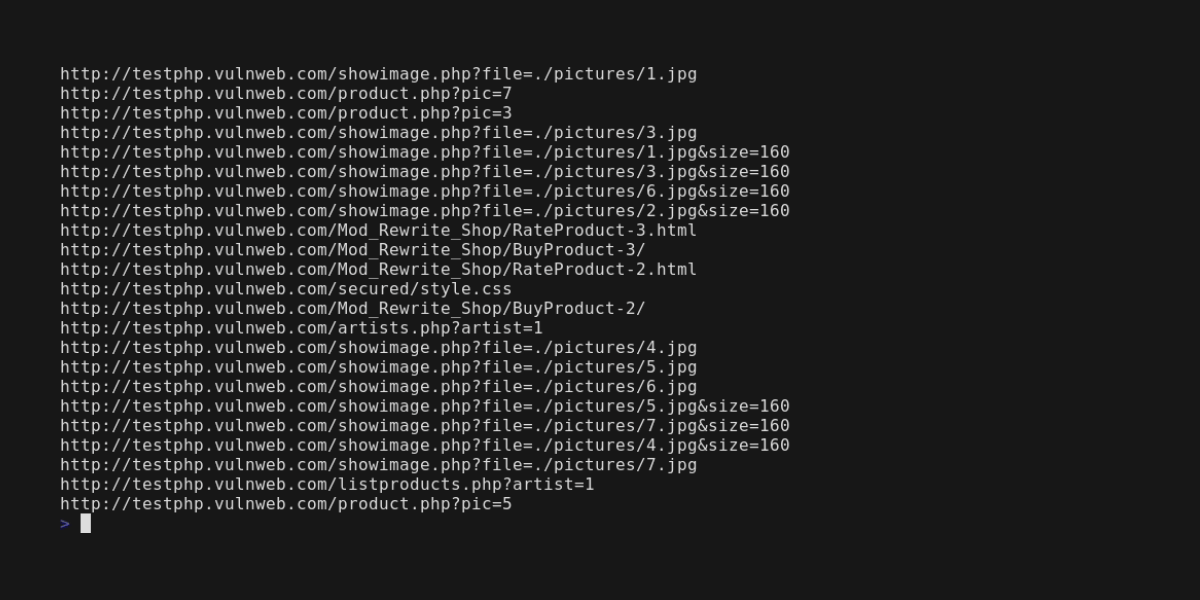 edoardottt/cariddi
도메인 목록을 가져와 URL을 크롤링하고 엔드포인트, 비밀, API 키, 파일 확장자, 토큰 등을 스캔합니다.
 projectdiscovery/public-bugbounty-programs
커뮤니티가 선별한 공개 버그 바운티 및 책임 있는 공개 프로그램 목록.
 c2sp/wycheproof
Wycheproof 프로젝트는 알려진 공격에 대해 암호화 라이브러리를 테스트합니다.









