#1
 coreruleset/coreruleset
OWASP Top Ten 및 일반적인 취약점으로부터 최소한의 오탐으로 보호하는 웹 애플리케이션 방화벽을 위한 일반적인 공격 탐지 규칙 세트입니다.
 gwen001/pentest-tools
빠른 요구에 맞춘 맞춤형 보안 도구 모음입니다.
 retirejs/retire.js
알려진 취약점이 있는 JavaScript 라이브러리의 사용을 감지하는 스캐너입니다. 또한 발견한 라이브러리의 SBOM을 생성할 수 있습니다.
 hamed233/cybersecurity-mastery-roadmap
초보자부터 전문가 수준까지 사이버 보안을 마스터하기 위한 종합적이고 단계별 가이드로, 엄선된 리소스, 도구, 경력 안내를 제공합니다.
 guardicore/monkey
Infection Monkey - 오픈 소스 적대자 에뮬레이션 플랫폼
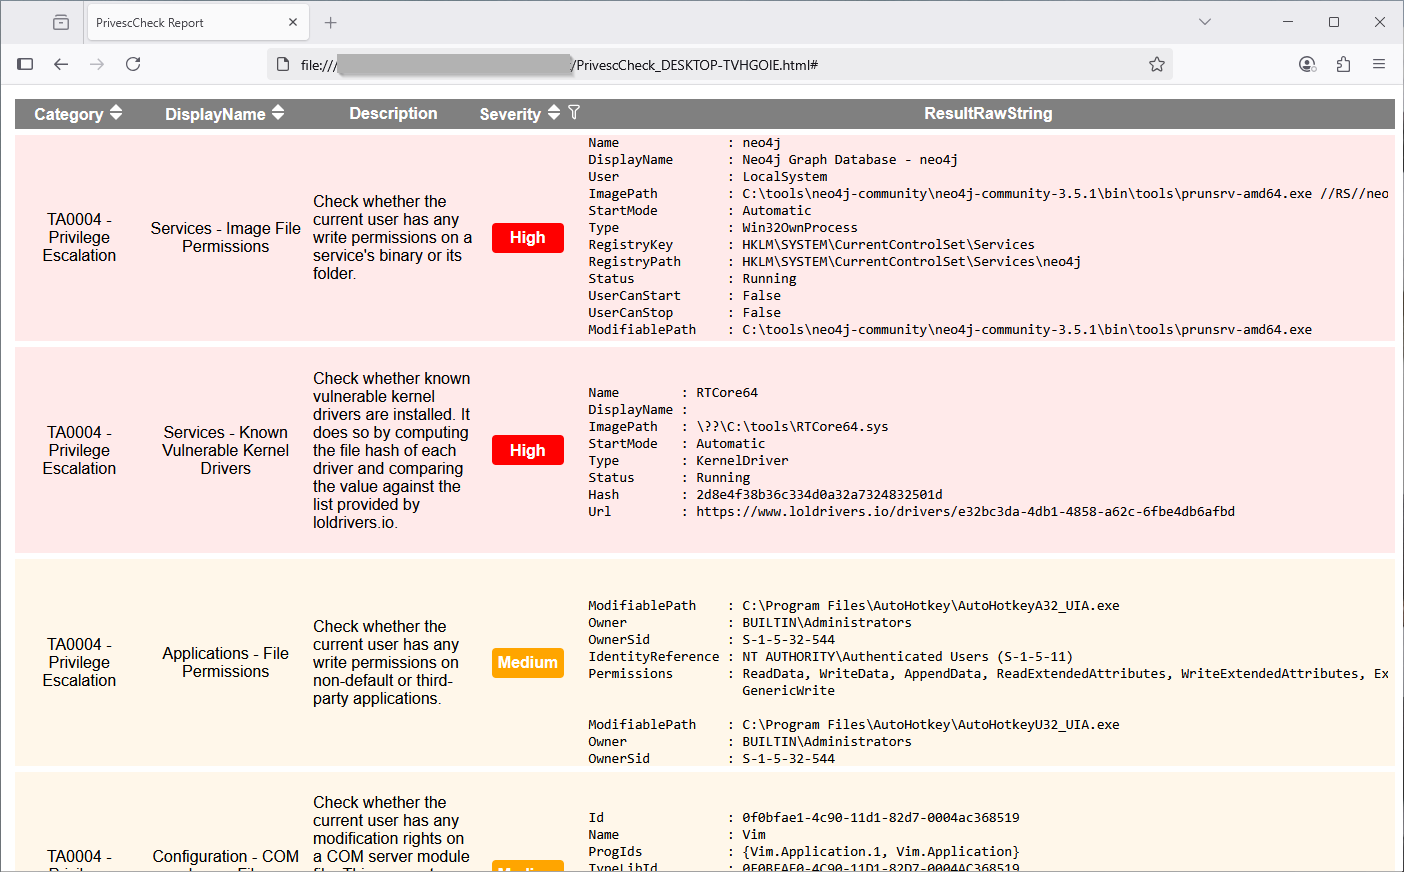 itm4n/privesccheck
Windows용 권한 상승 열거 스크립트
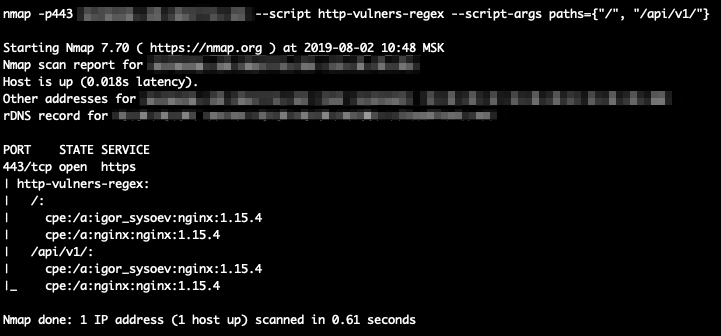 vulnerscom/nmap-vulners
감지된 네트워크 서비스에 대한 알려진 취약점(CVE)을 식별하기 위해 Vulners API를 쿼리하는 Nmap NSE 스크립트로, 자동화된 CVE 조회 및 CVSS 점수 산정을 통해 표준 포트 스캐닝을 향상시킵니다.
 lefayjey/linwinpwn
Active Directory 도구를 래핑하여 LDAP, RPC, Kerberos 및 SMB를 통해 자동화된 열거, 취약점 점검, 익스플로잇 및 비밀번호 덤프를 수행하는 Bash 스크립트.
 semgrep/semgrep-rules
다양한 언어에서 보안 취약점, 위험한 코드 패턴 및 구성 문제를 탐지하기 위한 정적 분석 규칙 팩; CI/CD 스캐닝 워크플로우와 통합됩니다.
 ivre/ivre
네트워크 정찰 프레임워크. Shodan / ZoomEye / Censys 및 GreyNoise에 대한 자체 호스팅 및 완전히 제어 가능한 대안을 구축하고, 자체 Passive DNS 서비스를 실행하며, 맞춤형 EASM 도구를 만들고, 센서에서 네트워크 인텔리전스를…
 cmu-sei/pharos
바이너리 프로그램을 위한 자동화된 정적 분석 도구
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
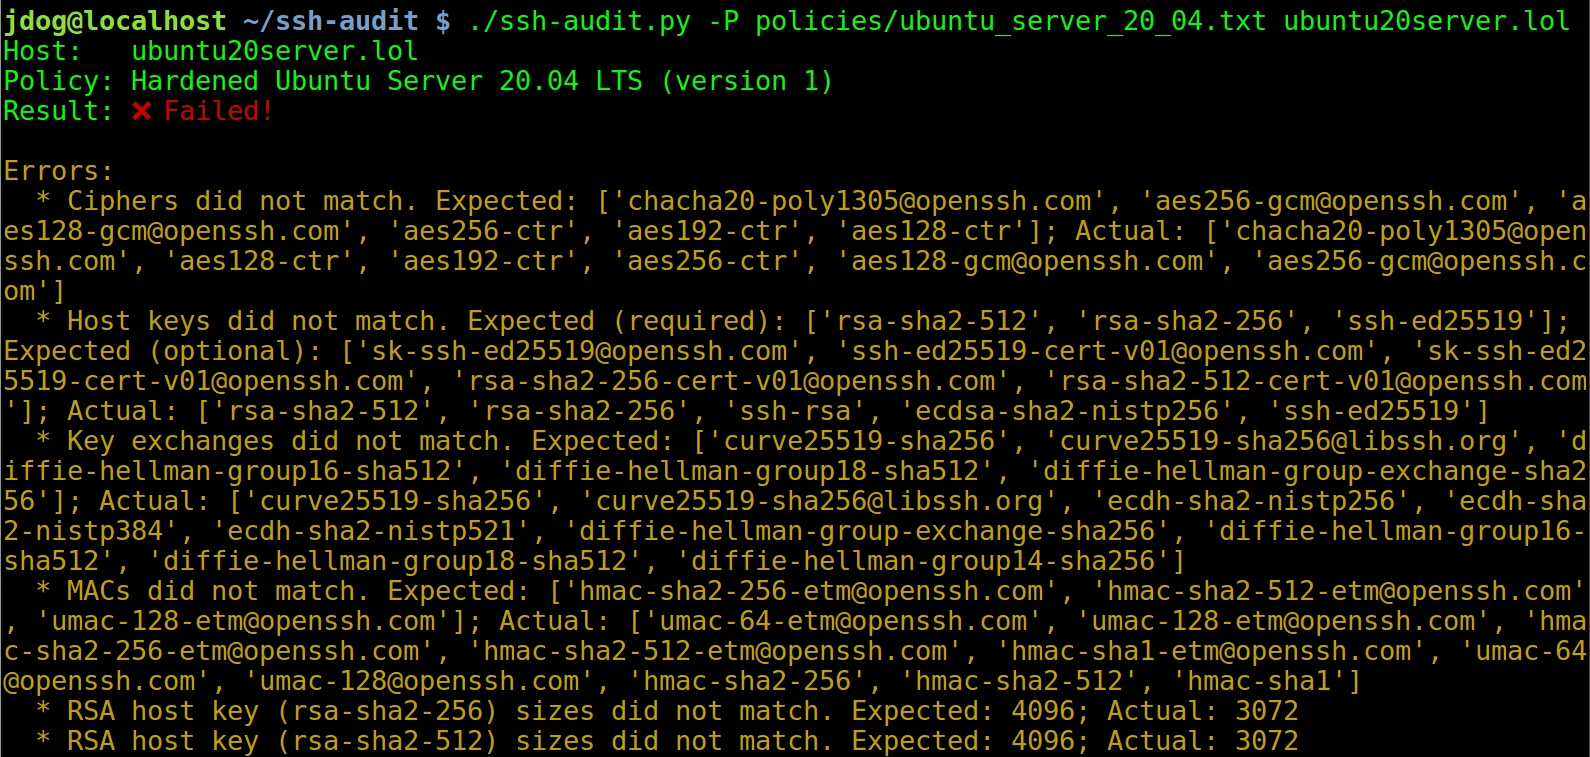 jtesta/ssh-audit
SSH 서버 및 클라이언트 보안 감사 (배너, 키 교환, 암호화, MAC, 압축, 호환성, 보안 등)
 cleverhans-lab/cleverhans
공격을 구성하고 방어를 구축하며 둘 모두를 벤치마킹하기 위한 적대적 예제 라이브러리