
 evyatarmeged/raccoon
정찰 및 취약점 스캐닝을 위한 고성능 공격적 보안 도구



라쿤은 단순성에 중점을 둔 정찰 및 정보 수집을 위해 만들어진 도구입니다.
DNS 레코드 가져오기, WHOIS 정보 검색, TLS 데이터 획득, WAF 존재 탐지부터 스레드 기반 디렉토리 버스팅 및 서브도메인 열거까지 모든 작업을 수행합니다. 각 스캔은 해당 파일로 출력됩니다.
라쿤의 대부분의 스캔은 독립적이며 서로의 결과에 의존하지 않기 때문에, Python의 asyncio를 활용하여 대부분의 스캔을 비동기적으로 실행합니다.
라쿤은 익명 라우팅을 위해 Tor/프록시를 지원합니다. 기본적으로 훌륭한 SecLists 저장소의 기본 워드리스트(URL 퍼징 및 서브도메인 발견용)를 사용하지만, 다른 리스트를 인수로 전달할 수 있습니다.
더 많은 옵션은 "사용법"을 참조하십시오.
최신 안정 버전의 경우:
pip install raccoon-scanner
# To run:
raccoon [OPTIONS]
라쿤은 Python 3.5+가 필요하므로 pip3 install raccoon-scanner를 사용해야 할 수도 있습니다.
최신 기능 및 변경 사항을 위해 GitHub 저장소를 클론할 수도 있습니다:
git clone https://github.com/evyatarmeged/Raccoon.git
cd Raccoon
python setup.py install # Subsequent changes to the source code will not be reflected in calls to raccoon when this is used
# Or
python setup.py develop # Changes to code will be reflected in calls to raccoon. This can be undone by using python setup.py develop --uninstall
# Finally
raccoon [OPTIONS] [TARGET]
macOS에서 라쿤을 지원하려면 시스템에 gtimeout이 있어야 합니다.
gtimeout은 brew install coreutils를 실행하여 설치할 수 있습니다.
# Build the docker image
docker build -t evyatarmeged/raccoon .
# Run a scan, As this a non-root container we need to save the output under the user's home which is /home/raccoon
docker run --name raccoon evyatarmeged/raccoon:latest  example.com -o /home/raccoon
라쿤은 포트 스캔을 위해 Nmap을 사용하며, 다른 Nmap 스크립트 및 기능도 활용합니다. 라쿤을 실행하기 전에 반드시 설치해야 합니다.
OpenSSL도 TLS/SSL 스캔에 사용되므로 설치해야 합니다.
Usage: raccoon [OPTIONS] TARGET

Options:
  --version                      Show the version and exit.
  -d, --dns-records TEXT         Comma separated DNS records to query.
                                 Defaults to: A,MX,NS,CNAME,SOA,TXT
  --tor-routing                  Route HTTP traffic through Tor (uses port
                                 9050). Slows total runtime significantly
  --proxy-list TEXT              Path to proxy list file that would be used
                                 for routing HTTP traffic. A proxy from the
                                 list will be chosen at random for each
                                 request. Slows total runtime
  -c, --cookies TEXT             Comma separated cookies to add to the
                                 requests. Should be in the form of key:value
                                 Example: PHPSESSID:12345,isMobile:false
  --proxy TEXT                   Proxy address to route HTTP traffic through.
                                 Slows total runtime
  -w, --wordlist TEXT            Path to wordlist that would be used for URL
                                 fuzzing
  -T, --threads INTEGER          Number of threads to use for URL
                                 Fuzzing/Subdomain enumeration. Default: 25
  --ignored-response-codes TEXT  Comma separated list of HTTP status code to
                                 ignore for fuzzing. Defaults to:
                                 302,400,401,402,403,404,503,504
  --subdomain-list TEXT          Path to subdomain list file that would be
                                 used for enumeration
  -sc, --scripts                 Run Nmap scan with -sC flag
  -sv, --services                Run Nmap scan with -sV flag
  -f, --full-scan                Run Nmap scan with both -sV and -sC
  -p, --port TEXT                Use this port range for Nmap scan instead of
                                 the default
  --vulners-nmap-scan            Perform an NmapVulners scan. Runs instead of
                                 the regular Nmap scan and is longer.
  --vulners-path TEXT            Path to the custom nmap_vulners.nse script.If
                                 not used, Raccoon uses the built-in script it
                                 ships with.
  -fr, --follow-redirects        Follow redirects when fuzzing. Default: False
                                 (will not follow redirects)
  --tls-port INTEGER             Use this port for TLS queries. Default: 443
  --skip-health-check            Do not test for target host availability
  --no-url-fuzzing               Do not fuzz URLs
  --no-sub-enum                  Do not bruteforce subdomains
  --skip-nmap-scan               Do not perform an Nmap scan
  -q, --quiet                    Do not output to stdout
  -o, --outdir TEXT              Directory destination for scan output
  --help                         Show this message and exit.
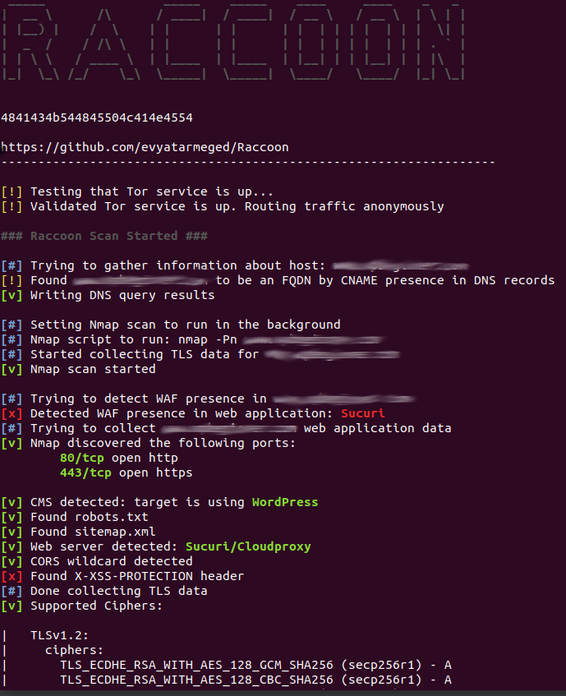
취약한 S3 버킷을 포함한 웹 애플리케이션 데이터:
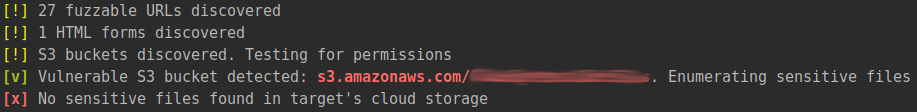
HTB 챌린지 예시 스캔:
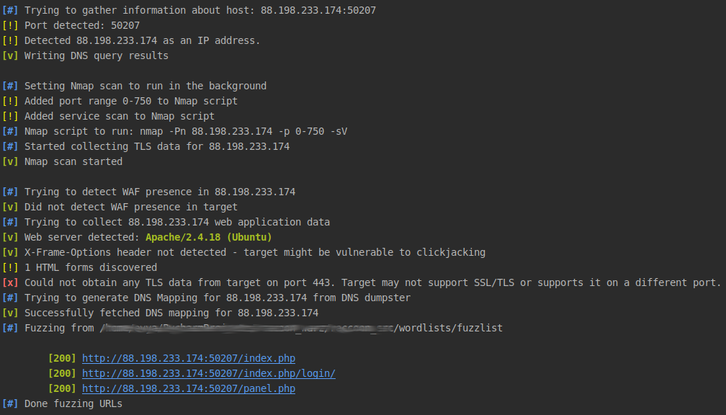
Nmap vulners 스캔 결과:

스캔 후 결과 폴더 트리:

모든 기여, 이슈, 기능 제안 및 팁을 환영합니다.






